


Explained
SOX-Compliance: Was der Sarbanes-Oxley Act von der IT verlangt
Was der Sarbanes-Oxley Act regelt, wann SOX für deutsche Unternehmen gilt, welche IT General Controls geprüft werden und wie Sie sich vorbereiten.
Was COBIT 2019 ist, wie die fünf Bereiche und 40 Ziele aufgebaut sind, worin es sich von ITIL und ISO 27001 unterscheidet und wie Sie damit anfangen.

Content-Autorin, trio.so
COBIT (Control Objectives for Information and Related Technologies) ist ein Rahmenwerk des Berufsverbands ISACA für die Steuerung und das Management der Unternehmens-IT. Es legt fest, welche Ziele eine Organisation in der IT erreichen sollte, und hilft, Technik, Risiken und Geschäftsziele aufeinander abzustimmen. Die aktuelle Fassung COBIT 2019 umfasst 40 Governance- und Managementziele in fünf Bereichen: einen für die Governance (EDM) und vier für das Management (APO, BAI, DSS, MEA). COBIT sagt, was zu steuern ist, nicht im Detail, wie es umzusetzen ist. Dafür ergänzt es sich mit ITIL für den Betrieb und ISO/IEC 27001 für die Informationssicherheit. Es ist weder Gesetz noch Zertifikat für Unternehmen. Viele Prüfer nutzen es als Maßstab.
Wenn Sie COBIT nur einordnen wollen, reichen die ersten Abschnitte; wenn Sie es nutzen wollen, zeigt der Teil zur Einführung, wie ein mittelgroßes Unternehmen damit anfängt, ohne alle 40 Ziele auf einmal anzugehen.
ISACA, ein internationaler Verband für IT-Prüfung und Governance, veröffentlichte COBIT in den 1990er-Jahren zunächst für IT-Prüfer. Daher kommt auch der alte Begriff Control Objectives, auf Deutsch Kontrollziele. Heute richtet es sich auch an Geschäftsleitungen und IT-Verantwortliche und wurde zu einem allgemeinen Rahmen für die Governance von Informationen und Technologie ausgebaut. COBIT 2019 löste COBIT 5 ab und soll sich flexibler auf die Größe und Lage einer Organisation zuschneiden lassen. Es gehören vier Kernpublikationen dazu, darunter ein Design Guide und ein Implementation Guide.
COBIT trennt zwei Aufgaben, die oft vermischt werden:
| Bereich | Bedeutung | Ziele | Beispiele |
|---|---|---|---|
| EDM | Evaluate, Direct and Monitor: bewerten, ausrichten und überwachen | 5 | Sicherstellen, dass das Governance-Modell steht und Risiken optimiert sind |
| APO | Align, Plan and Organize: ausrichten, planen und organisieren | 14 | Strategie, Budget, Risiko, Sicherheit, Lieferanten |
| BAI | Build, Acquire and Implement: aufbauen, beschaffen und einführen | 11 | Projekte, Änderungen, Bestand der Assets, Konfiguration |
| DSS | Deliver, Service and Support: liefern, betreiben und unterstützen | 6 | Betrieb, Störungen, Kontinuität, Sicherheitsdienste |
| MEA | Monitor, Evaluate and Assess: überwachen, bewerten und beurteilen | 4 | Leistung, internes Kontrollsystem, Einhaltung von Vorgaben, Prüfungen |
Jedes Ziel ist mit einem zugehörigen Prozess und mit Ausrichtungs- und Unternehmenszielen verknüpft. So lässt sich eine einzelne IT-Aufgabe bis zu einem Geschäftsziel zurückverfolgen.
Drei weitere Begriffe begegnen Ihnen oft:
Für die Bewertung nutzt COBIT 2019 Fähigkeitsstufen von 0 bis 5, angelehnt an CMMI: von "nicht vorhanden" bis "laufend verbessert". Nicht jedes Ziel muss Stufe 5 erreichen. Für viele Bereiche reicht ein stabiler, dokumentierter Prozess auf Stufe 3.
| COBIT | ITIL | ISO/IEC 27001 | |
|---|---|---|---|
| Schwerpunkt | Governance und Management der gesamten IT | IT-Service-Management | Informationssicherheit |
| Kernfrage | Was muss gesteuert werden, und wie messen wir es? | Wie erbringen wir IT-Dienste gut? | Wie schützen wir Informationen? |
| Zielgruppe | Leitung, IT-Führung, Prüfer | Betrieb und Service-Teams | Informationssicherheit, Leitung, Auditoren |
| Zertifizierung des Unternehmens | Nein, nur Personen über ISACA-Schulungen | Nein, nur Personen | Ja |
In der Praxis arbeiten sie zusammen: COBIT gibt den Rahmen vor, ITIL beschreibt den Betrieb, und ISO 27001 regelt die Sicherheit. Auch die Einordnung in GRC hilft beim Verständnis.
Für ein kleines Unternehmen mit drei IT-Leuten ist das volle Rahmenwerk meist zu groß. Dort reicht es, die Fragen daraus zu nutzen: Wer entscheidet über IT-Risiken? Wie wird ein Projekt genehmigt? Wer prüft, ob Kontrollen wirken?
Das spricht für COBIT:
Das sollten Sie bedenken:
Unternehmen können sich nicht nach COBIT zertifizieren lassen. Einzelpersonen können über ISACA Schulungen und Prüfungen absolvieren, zum Beispiel COBIT Foundation und Design and Implementation. Die bekanntere ISACA-Zertifizierung CISA richtet sich an IT-Prüfer und nutzt ähnliche Konzepte.
Ein Beispiel zeigt, wie konkret ein COBIT-Ziel wird. APO13 "Managed Security" verlangt, ein Managementsystem für Informationssicherheit festzulegen, zu betreiben und zu überwachen. Mit den Komponenten aus COBIT lässt sich das so übersetzen:
| Komponente | Was das für die Sicherheit bedeutet |
|---|---|
| Prozess | Risiken bewerten, Sicherheitsplan aufstellen, Maßnahmen umsetzen und überprüfen |
| Organisation | Wer ist verantwortlich, wer berichtet an wen, gibt es einen Sicherheitsbeauftragten? |
| Richtlinien | Informationssicherheitsleitlinie, Regeln für Zugriffe und Geräte |
| Informationen | Risikoregister, Berichte, Protokolle |
| Kultur | Melden Mitarbeitende einen Fehler, oder verschweigen sie ihn? |
| Fähigkeiten | Schulungen und Fachwissen |
| Dienste und Infrastruktur | Werkzeuge wie Geräteverwaltung, Schwachstellenscanner und Protokollsysteme |
Die Stufe lässt sich dann ehrlich einschätzen: Auf Stufe 1 passiert Sicherheitsarbeit, aber eher zufällig. Auf Stufe 3 gibt es einen festgelegten Prozess. Ab Stufe 4 wird er gemessen.
COBIT verbindet Geschäft und IT über eine Kaskade:
Der Nutzen liegt in der Begründung: Eine Investition lässt sich mit einem Geschäftsziel begründen, und die Geschäftsleitung sieht, wofür die IT arbeitet.
Wer noch mit COBIT 5 arbeitet, kann seine vorhandene Arbeit meist übernehmen. ISACA beschreibt COBIT 2019 als Weiterentwicklung, die den Wert der früheren Fassung erhält.
§ 30 Abs. 2 BSIG nennt für NIS2-Einrichtungen zehn Mindestmaßnahmen, § 38 BSIG verlangt, dass die Geschäftsleitung sie billigt und überwacht. COBIT-Ziele lassen sich dem als Struktur gegenüberstellen. Die folgende Zuordnung ist eine eigene Orientierung und keine offizielle Abbildung.
| Anforderung nach § 30 Abs. 2 BSIG | Passende COBIT-Ziele (Auswahl) |
|---|---|
| Risikoanalyse und Sicherheitskonzepte (Nr. 1) | APO12 Risiko, APO13 Sicherheit |
| Bewältigung von Sicherheitsvorfällen (Nr. 2) | DSS02 Störungen, DSS05 Sicherheitsdienste |
| Aufrechterhaltung des Betriebs (Nr. 3) | DSS04 Kontinuität |
| Sicherheit der Lieferkette (Nr. 4) | APO10 Lieferanten |
| Bewertung der Wirksamkeit (Nr. 6) | MEA01 bis MEA04 |
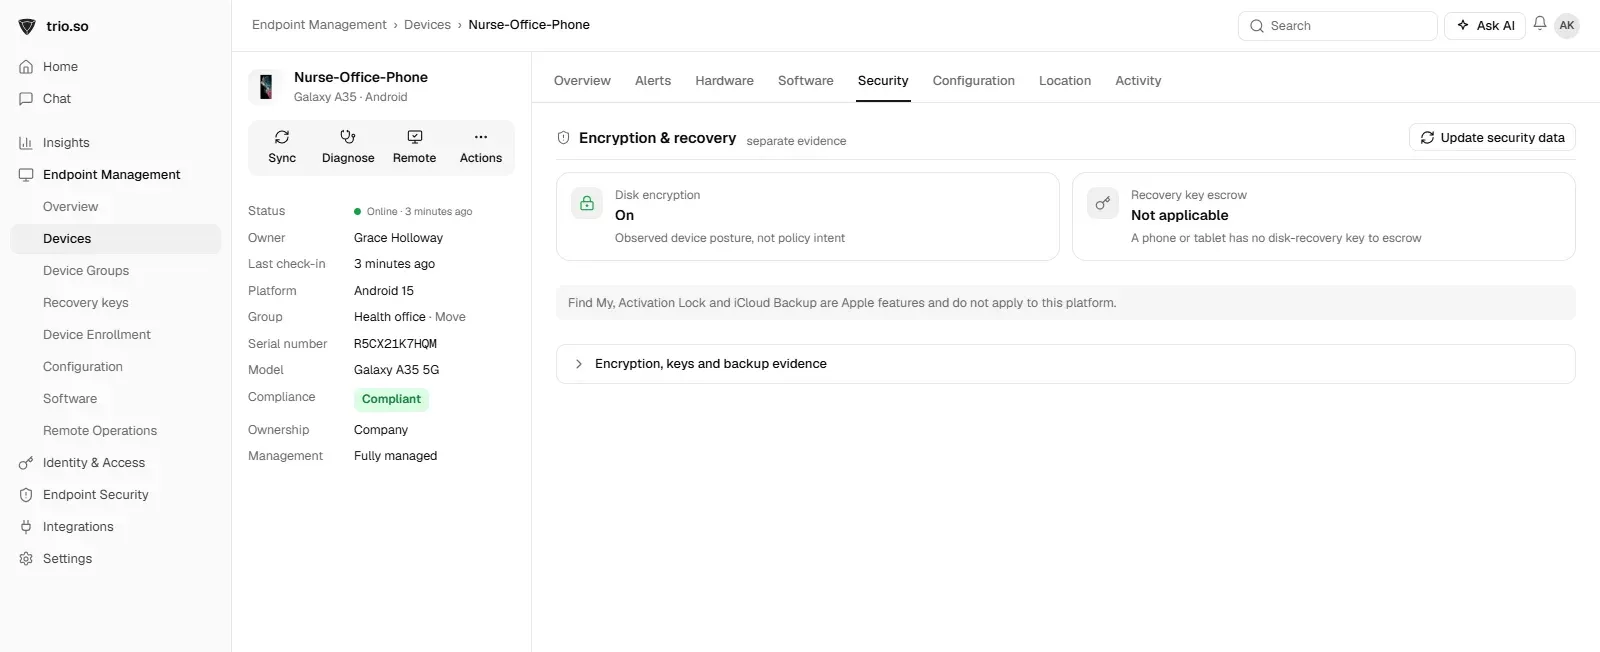
Einige COBIT-Ziele betreffen direkt die Arbeitsgeräte, etwa die Verwaltung der Assets, die Sicherheitsdienste und die Überwachung der Einhaltung. trio.so liefert dafür den Geräteteil: Die Konsole zeigt jedes Gerät im Inventar, weist den Verschlüsselungsstatus aus, setzt Richtlinien für Updates und Bildschirmsperren durch und exportiert Compliance-Nachweise. COBIT selbst bildet trio.so nicht ab, und es macht kein Unternehmen konform.
Weiterführend: Compliance Management, CIS Compliance und IT Asset Management.
Stand: November 2026. Dieser Beitrag ist eine Orientierung und keine Rechtsberatung.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so zeigt Inventar und Verschlüsselungsstatus, setzt Richtlinien durch und exportiert Compliance-Nachweise.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Was der Sarbanes-Oxley Act regelt, wann SOX für deutsche Unternehmen gilt, welche IT General Controls geprüft werden und wie Sie sich vorbereiten.

Für wen der CCPA gilt, welche Rechte er Verbrauchern gibt, wie er sich von der DSGVO unterscheidet und was die IT tun muss, inklusive der Regeln seit 2026.
Was eine Datenarchivierungsstrategie regelt, welche Aufbewahrungsfristen nach HGB und AO gelten und wie Sie GoBD und DSGVO in einem Konzept verbinden.

Warum Compliance-Schulungen Pflicht sind, wie Sie sie kurz und wirksam gestalten, ein Jahresplan und die Themen, die IT-Teams besonders brauchen.

Compliance Automation prüft Kontrollen laufend und sammelt Nachweise. Was sich automatisieren lässt, was nicht, sechs Schritte und Werkzeuge.

Was Compliance Management umfasst, wann ein CMS Pflicht ist, was IDW PS 980 und ISO 37301 verlangen und wie Sie es in sechs Schritten aufbauen.
Was die interne Revision macht, was Compliance leistet, wo die Unterschiede liegen, was das Gesetz verlangt und wie der Mittelstand beides löst.
GRC steht für Governance, Risk und Compliance. Was dahintersteckt, warum NIS2 und DORA es dringend machen und wie Sie GRC im Unternehmen aufbauen.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden