


Explained
Interne Revision und Compliance: Aufgaben und Unterschiede
Was die interne Revision macht, was Compliance leistet, wo die Unterschiede liegen, was das Gesetz verlangt und wie der Mittelstand beides löst.
Was Compliance Management umfasst, wann ein CMS Pflicht ist, was IDW PS 980 und ISO 37301 verlangen und wie Sie es in sechs Schritten aufbauen.


Content-Autorin, trio.so
Ein Compliance Management System (CMS) ist die Gesamtheit der Regeln, Rollen und Abläufe, mit denen ein Unternehmen sicherstellt, dass es Gesetze und interne Vorgaben einhält und Verstöße früh erkennt. Es besteht im Kern aus sieben Elementen: Compliance-Kultur, Ziele, Risiken, Programm, Organisation, Kommunikation sowie Überwachung und Verbesserung. Eine allgemeine gesetzliche Pflicht zu einem CMS gibt es in Deutschland nicht, von Finanzinstituten und börsennotierten Gesellschaften abgesehen. Die Geschäftsleitung haftet aber für Aufsichtspflichtverletzungen, und ein wirksames CMS kann Bußgelder mindern. Als Maßstab dienen vor allem der Prüfungsstandard IDW PS 980 und die zertifizierbare Norm ISO 37301.
Wenn Sie Compliance Management erstmals aufbauen oder für eine Prüfung ordnen müssen, gehen Sie die Schritte in der Reihenfolge unten durch; die Abschnitte davor klären, was Pflicht ist und welche Standards helfen.
Compliance Management heißt, die für das Unternehmen geltenden Regeln zu kennen, Verantwortliche zu benennen, Verstöße durch Kontrollen zu verhindern und das belegen zu können. Es reicht vom Datenschutz über Kartell- und Korruptionsthemen bis zur IT-Sicherheit. IT-Compliance ist dabei der Teil, der Systeme und Daten betrifft.
Eine Richtlinie im Intranet ist noch kein CMS. Dazu gehört auch, dass Mitarbeitende die Regeln kennen, jemand ihre Einhaltung prüft und ein Verstoß Folgen hat.
Für die meisten Unternehmen schreibt kein Gesetz ausdrücklich ein CMS vor. Mittelbar führt trotzdem selten ein Weg daran vorbei:
Der BGH hat 2017 entschieden, dass ein effizientes Compliance-System bei der Bemessung einer Geldbuße berücksichtigt werden kann (Az. 1 StR 265/16). Auch Kunden und Banken fragen zunehmend danach.
| Element | Was es bedeutet |
|---|---|
| Compliance-Kultur | Die Haltung der Geschäftsleitung und das Vorleben der Regeln |
| Compliance-Ziele | Welche Bereiche und Regeln das CMS abdeckt |
| Compliance-Risiken | Wo Verstöße drohen und wie schwer sie wiegen |
| Compliance-Programm | Richtlinien, Kontrollen und Maßnahmen gegen diese Risiken |
| Compliance-Organisation | Rollen, Zuständigkeiten und Ressourcen |
| Compliance-Kommunikation | Schulungen, Meldewege und Berichte an die Leitung |
| Überwachung und Verbesserung | Kontrollen prüfen, Mängel abstellen und das System weiterentwickeln |
IDW PS 980 ist ein Standard, nach dem Wirtschaftsprüfer ein CMS prüfen. ISO 37301 von 2021 hat die frühere ISO 19600 abgelöst und beschreibt Anforderungen an den Aufbau. Anders als ihr Vorgänger ist sie zertifizierbar. Viele Unternehmen orientieren sich beim Aufbau an ISO 37301 und lassen die Wirksamkeit bei Bedarf nach IDW PS 980 prüfen. Ein Mittelständler ohne Prüfungsdruck kann beide einfach als Checkliste nutzen.
Viele Pflichten landen am Ende bei der IT: wer auf welche Daten zugreifen darf, ob Geräte verschlüsselt sind, wie schnell Sicherheitslücken geschlossen werden und ob sich das belegen lässt. Diese Bereiche sollten Sie klären:
Für die Abstimmung mit Risikomanagement und Unternehmensführung lohnt sich ein Blick auf GRC.
Die Verantwortung liegt bei der Geschäftsleitung. Sie kann Aufgaben delegieren, muss die Beauftragten aber sorgfältig auswählen, anleiten und überwachen. In größeren Unternehmen gibt es einen Compliance-Beauftragten oder eine eigene Abteilung, die Regeln vorbereitet, schult und berichtet. Mittelständler verteilen die Aufgabe oft auf Geschäftsleitung, Rechtsberater, Datenschutzbeauftragte und IT-Leitung, was funktioniert, solange eine Person den Überblick behält und direkt an die Leitung berichtet. Die Fachbereiche bleiben für die Einhaltung in ihrem Alltag zuständig: Der Einkauf achtet auf Lieferanten, die IT auf Zugriffe.
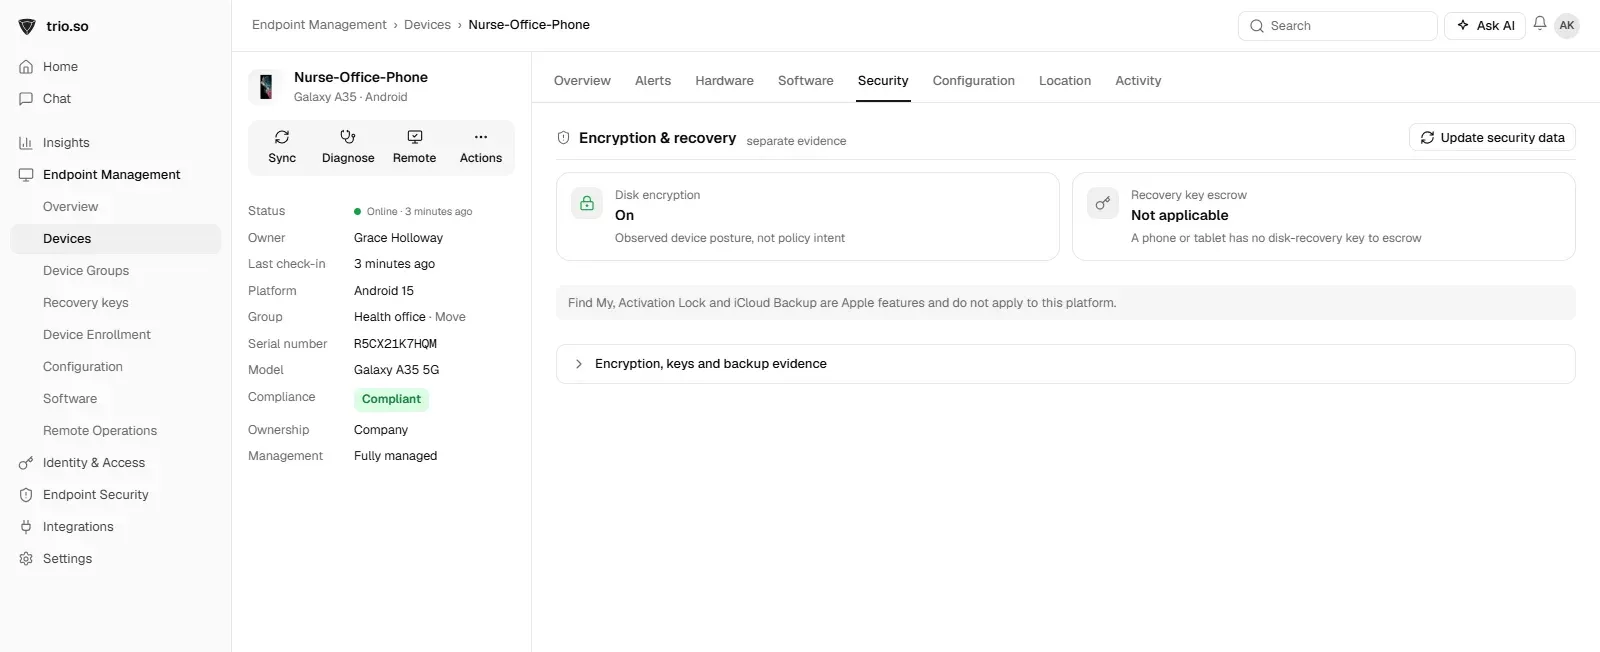
Geräte-Nachweise gehören zu dem, was Prüfer am häufigsten sehen wollen. trio.so zeigt den Verschlüsselungsstatus jedes Geräts, setzt Richtlinien für Updates und Bildschirmsperren durch und exportiert Compliance-Nachweise. Das deckt nur den Geräteteil ab: Ein CMS ersetzt trio.so nicht, und konform wird dadurch kein Unternehmen.
Stand: November 2026. Dieser Beitrag ist eine Orientierung und keine Rechtsberatung.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so zeigt den Verschlüsselungsstatus pro Gerät, setzt Richtlinien durch und exportiert Nachweise für Ihre Prüfungen.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Was die interne Revision macht, was Compliance leistet, wo die Unterschiede liegen, was das Gesetz verlangt und wie der Mittelstand beides löst.
GRC steht für Governance, Risk und Compliance. Was dahintersteckt, warum NIS2 und DORA es dringend machen und wie Sie GRC im Unternehmen aufbauen.
Third-Party-Risikomanagement (TPRM): welche Risiken Lieferanten bringen, was NIS2, DORA und DSGVO verlangen und wie Sie in fünf Schritten vorgehen.
Was COBIT 2019 ist, wie die fünf Bereiche und 40 Ziele aufgebaut sind, worin es sich von ITIL und ISO 27001 unterscheidet und wie Sie damit anfangen.

Was der Sarbanes-Oxley Act regelt, wann SOX für deutsche Unternehmen gilt, welche IT General Controls geprüft werden und wie Sie sich vorbereiten.

Für wen der CCPA gilt, welche Rechte er Verbrauchern gibt, wie er sich von der DSGVO unterscheidet und was die IT tun muss, inklusive der Regeln seit 2026.
Was eine Datenarchivierungsstrategie regelt, welche Aufbewahrungsfristen nach HGB und AO gelten und wie Sie GoBD und DSGVO in einem Konzept verbinden.

Warum Compliance-Schulungen Pflicht sind, wie Sie sie kurz und wirksam gestalten, ein Jahresplan und die Themen, die IT-Teams besonders brauchen.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden