


Explained
COBIT: Rahmenwerk, Bereiche und Einführung verständlich erklärt
Was COBIT 2019 ist, wie die fünf Bereiche und 40 Ziele aufgebaut sind, worin es sich von ITIL und ISO 27001 unterscheidet und wie Sie damit anfangen.
Third-Party-Risikomanagement (TPRM): welche Risiken Lieferanten bringen, was NIS2, DORA und DSGVO verlangen und wie Sie in fünf Schritten vorgehen.

Content-Autorin, trio.so
Third-Party-Risikomanagement (TPRM) ist der Umgang mit den Risiken, die durch Lieferanten, Dienstleister und andere Dritte entstehen, die auf Ihre Daten, Systeme oder Abläufe zugreifen. Dazu gehören zum Beispiel ein Cloud-Anbieter, ein externer IT-Dienstleister mit Fernzugriff oder eine Agentur, die Kundendaten verarbeitet. Der Kern besteht aus vier Schritten: alle Dritten erfassen, nach Kritikalität einstufen, vor Vertragsabschluss prüfen und während der Zusammenarbeit überwachen. Rechtlich ist das Thema seit NIS2 und DORA keine Kür mehr: Beide verlangen ausdrücklich, Risiken in der Lieferkette zu steuern, und die DSGVO verlangt es für jeden Auftragsverarbeiter.
Wenn Sie ein Programm aufbauen oder eine Lieferantenliste endlich ordnen wollen, finden Sie unten die Risikoarten, den Ablauf und eine Vorlage für die Einstufung.
| Risikoart | Beispiel |
|---|---|
| Informationssicherheit | Ein Dienstleister mit Fernzugriff wird gehackt, und die Angreifer nutzen seinen Zugang zu Ihren Systemen |
| Datenschutz | Ein Auftragsverarbeiter speichert Kundendaten ohne ausreichende Schutzmaßnahmen oder außerhalb der EU |
| Betrieb | Der Ausfall eines Cloud-Dienstes legt Ihre Buchhaltung oder Ihren Shop lahm |
| Compliance | Ein Lieferant erfüllt Vorgaben nicht, die Ihr Kunde oder Ihre Aufsicht von Ihnen verlangt |
| Finanzen | Ein kleiner Softwareanbieter geht insolvent, und niemand pflegt die Anwendung mehr |
| Reputation | Ein Vorfall beim Dienstleister landet unter Ihrem Namen in der Presse |
Viele bekannte Angriffe liefen über Dritte. Beim Angriff auf die Fernwartungssoftware Kaseya VSA im Juli 2021 etwa verteilten Angreifer Ransomware über IT-Dienstleister an deren Kunden.
Mehr zu den Pflichten im Überblick steht im Beitrag zur IT-Compliance.
| Stufe | Merkmale | Prüftiefe |
|---|---|---|
| Hoch | Zugriff auf sensible Daten oder Systeme, Ausfall stoppt den Betrieb | Fragebogen, Nachweise, Vertragsklauseln, jährliche Neubewertung |
| Mittel | Zugriff auf interne Daten, Ausfall stört, stoppt aber nicht | Kurzer Fragebogen und Zertifikat, Neubewertung alle zwei Jahre |
| Niedrig | Kein Zugriff auf Daten oder Systeme | Aufnahme ins Verzeichnis, keine Prüfung |
Das größte technische Risiko sind Zugänge, die nach Projektende weiterbestehen. Vier Regeln helfen:
Lange Fragebögen mit hunderten Fragen werden oft lustlos ausgefüllt. Für die meisten Mittelständler reichen zwanzig bis dreißig gezielte Fragen. Diese Themen sollten dabei sein:
| Thema | Beispielfrage |
|---|---|
| Nachweise | Welche Zertifikate oder Prüfberichte liegen vor, für welchen Geltungsbereich und bis wann? |
| Zugriff | Wer bei Ihnen hat Zugriff auf unsere Daten, und wie wird dieser Zugriff geschützt und protokolliert? |
| Anmeldung | Ist Multi-Faktor-Anmeldung für alle Beschäftigten und Administratoren Pflicht? |
| Geräte | Sind die Laptops und Telefone Ihrer Beschäftigten verschlüsselt und zentral verwaltet? |
| Schwachstellen | In welchen Fristen werden kritische Sicherheitsupdates eingespielt? |
| Vorfälle | Innerhalb welcher Frist melden Sie uns einen Sicherheitsvorfall? |
| Daten | Wo werden unsere Daten gespeichert, und welche Unterauftragnehmer sind beteiligt? |
| Notfall | Gibt es getestete Backups und einen Notfallplan, und wann wurde er zuletzt geübt? |
Bewerten Sie die Antworten nach einem festen Schema und halten Sie fest, welche Abweichungen Sie akzeptieren. Ein Fragebogen ohne Auswertung ist nur Papier.
Ein Maschinenbauer mit 120 Beschäftigten lässt Server und Netzwerk von einem externen Dienstleister betreuen. Der Dienstleister hat Administratorrechte und Fernzugriff, ist also eindeutig kritisch. Das Unternehmen geht so vor:
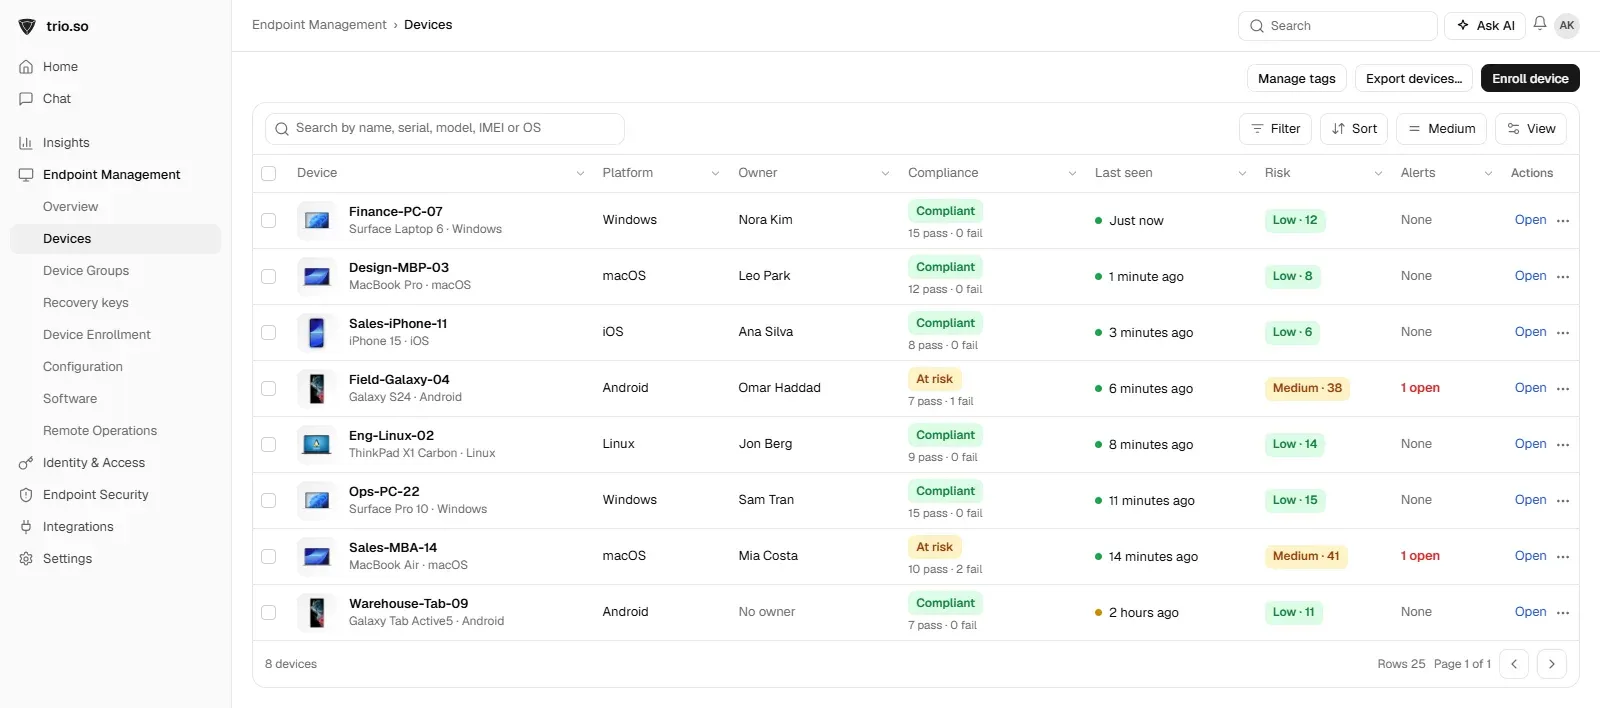
Nutzen Dienstleister Laptops oder Telefone Ihres Unternehmens, verwaltet trio.so diese Geräte wie alle anderen: Das Inventar zeigt Besitzer und Seriennummer, die Konsole weist Verschlüsselung und den Status jeder Richtlinie pro Gerät aus, und Compliance-Nachweise lassen sich exportieren. Endet der Auftrag, löscht die IT das Firmengerät aus der Ferne.
Weiterführend: Compliance-Management, Managed Service Provider und FedRAMP.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so zeigt Besitzer, Verschlüsselung und Richtlinienstatus jedes Geräts und exportiert Compliance-Nachweise, auf Windows, macOS, Linux, iOS/iPadOS und Android. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Was COBIT 2019 ist, wie die fünf Bereiche und 40 Ziele aufgebaut sind, worin es sich von ITIL und ISO 27001 unterscheidet und wie Sie damit anfangen.

Was der Sarbanes-Oxley Act regelt, wann SOX für deutsche Unternehmen gilt, welche IT General Controls geprüft werden und wie Sie sich vorbereiten.

Für wen der CCPA gilt, welche Rechte er Verbrauchern gibt, wie er sich von der DSGVO unterscheidet und was die IT tun muss, inklusive der Regeln seit 2026.
Was eine Datenarchivierungsstrategie regelt, welche Aufbewahrungsfristen nach HGB und AO gelten und wie Sie GoBD und DSGVO in einem Konzept verbinden.

Warum Compliance-Schulungen Pflicht sind, wie Sie sie kurz und wirksam gestalten, ein Jahresplan und die Themen, die IT-Teams besonders brauchen.

Compliance Automation prüft Kontrollen laufend und sammelt Nachweise. Was sich automatisieren lässt, was nicht, sechs Schritte und Werkzeuge.

Was Compliance Management umfasst, wann ein CMS Pflicht ist, was IDW PS 980 und ISO 37301 verlangen und wie Sie es in sechs Schritten aufbauen.
Was die interne Revision macht, was Compliance leistet, wo die Unterschiede liegen, was das Gesetz verlangt und wie der Mittelstand beides löst.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden