


Explained
Windows 10 und 11 aus der Ferne löschen: So setzen Sie einen verlorenen Laptop zurück
So löschen Sie einen Laptop mit Windows 10 oder 11 aus der Ferne: die Löschoptionen im MDM, Zurücksetzen oder Außerbetriebnahme in Intune und BitLocker.
MDM vs. GPO: Wie sich Gruppenrichtlinien und MDM unterscheiden, was bei Konflikten gilt (MDMWinsOverGP) und wie Sie Windows-Einstellungen umziehen.

Content-Autorin, trio.so
Gruppenrichtlinien (GPO) und Mobile Device Management (MDM) übertragen beide Einstellungen auf Windows-Geräte, erreichen sie aber auf unterschiedlichen Wegen. Gruppenrichtlinien kommen aus dem Active Directory und greifen, wenn ein Domänen-PC einen Domänencontroller erreicht. Das macht sie stark für Windows-PCs im Büro. MDM liefert Einstellungen aus der Cloud an jedes registrierte Gerät mit Internetverbindung, unter Windows, macOS, iOS, Android und Linux. Viele Organisationen betreiben beides eine Zeit lang: Die Einstellung MDMWinsOverGP lässt MDM bei den meisten Windows-Richtlinien gewinnen, die beide setzen, und die Einstellungen wandern schrittweise von GPO zu MDM.
Wenn Ihre Laptops kaum noch ins Büro kommen und Sie entscheiden müssen, was aus jahrelang gewachsenen Gruppenrichtlinien wird, vergleichen die folgenden Abschnitte beide Ansätze, erklären, was bei Überschneidungen passiert, und beschreiben eine Umstellung in Etappen.
Gruppenrichtlinien gehören seit Windows 2000 zur Windows-Verwaltung und sind in die Active Directory Domain Services eingebaut. Ein Gruppenrichtlinienobjekt ist eine Sammlung von Einstellungen für Benutzer und Computer einer Domäne: Kennwortregeln, Softwareinstallation, Desktopkonfiguration, Sicherheitsoptionen, Skripte und Tausende registrierungsbasierte Einstellungen aus administrativen Vorlagen.
GPOs werden mit Standorten, Domänen oder Organisationseinheiten (OUs) verknüpft und nach unten vererbt. So kann eine unternehmensweite Richtlinie eine Grundlage setzen, während die OU einer Abteilung Einstellungen ergänzt oder überschreibt. Administratoren bearbeiten und verknüpfen sie in der Gruppenrichtlinienverwaltungskonsole (GPMC), und Funktionen wie Sicherheitsfilterung, WMI-Filter und Loopbackverarbeitung (für Kiosks und gemeinsam genutzte PCs) erlauben eine feine Steuerung.
Die Grenzen ergeben sich aus demselben Aufbau. Gruppenrichtlinien brauchen ein lokales Active Directory und Domänencontroller, die betrieben und gepflegt werden müssen. Ein PC aktualisiert seine Richtlinien nur, wenn er einen Domänencontroller erreicht. Ein Laptop, der monatelang ohne VPN von zu Hause arbeitet, verpasst also Änderungen. Außerdem verwalten Gruppenrichtlinien nur Windows, keine iPhones, Android-Smartphones oder Macs.
Beispiele für alltägliche Arbeit mit Gruppenrichtlinien finden Sie in den Beiträgen zum Deaktivieren der Systemsteuerung per Gruppenrichtlinie, zum Aktivieren von Remotedesktop per Gruppenrichtlinie und zum Deaktivieren einer Domänencontroller-GPO.
MDM hat mit Smartphones und Tablets begonnen und deckt heute auch Laptops und Desktops ab. Geräte registrieren sich bei einem MDM-Dienst, und der Dienst sendet Einstellungen, Apps und Befehle über das Internet, jeweils über das Verwaltungsprotokoll des Betriebssystems. Unter Windows kommen MDM-Einstellungen über Konfigurationsdienstanbieter (CSPs), denselben Mechanismus, den Microsoft Intune und andere MDMs nutzen. Apple und Google stellen eigene MDM-Frameworks bereit.
Die Geräte müssen nicht in der Domäne sein. Sie registrieren sich über Microsoft Entra ID, Windows Autopilot, einen Registrierungslink oder die Anmeldung eines Benutzers und erhalten Richtlinien, wo immer sie sind. MDM umfasst außerdem Sperren und Löschen aus der Ferne, App-Verteilung, Inventar und Compliance-Berichte, und auf Smartphones trennt es Arbeits- und Privatdaten mit einem Arbeitsprofil oder der Benutzerregistrierung.
Die Kehrseite: MDM hängt von einem Clouddienst ab, und einige Gruppenrichtlinien haben keine direkte MDM-Entsprechung und brauchen stattdessen eine benutzerdefinierte Einstellung oder ein Skript.
| Gruppenrichtlinien (GPO) | MDM | |
|---|---|---|
| Herkunft | Lokales Active Directory und Domänencontroller | Ein Clouddienst |
| Wann Geräte Änderungen erhalten | Wenn sie einen Domänencontroller erreichen | Sobald sie online sind |
| Plattformen | Windows | Windows, macOS, iOS, Android, oft Linux |
| Voraussetzung am Gerät | Domänenbeitritt | Registrierung (Entra-Join, registriert oder privat) |
| Zielauswahl | Standorte, Domänen und OUs, mit Vererbung und Filtern | Gruppen von Benutzern oder Geräten |
| Windows-Updates | WSUS oder Update-Einstellungen per Gruppenrichtlinie | Windows Update for Business über den Update-CSP |
Gruppenrichtlinien hängen am Active Directory: Domänencontroller speichern die Richtlinien, und die PCs holen sie ab. MDM läuft als Dienst im Internet und arbeitet mit einem Cloud-Verzeichnis wie Microsoft Entra ID zusammen. Vor Ort müssen Sie keinen Server betreiben.
Gruppenrichtlinien sind für Windows-Domänen gebaut. MDM deckt mehrere Plattformen aus einer Konsole ab, sodass sich dieselbe Regel (zum Beispiel: Verschlüsselung erforderlich) auf Windows-Laptops, Macs und Smartphones anwenden lässt, jeweils über die Einstellungen der Plattform.
Vererbung, Verknüpfungsreihenfolge, Sicherheitsfilterung und WMI-Filter erlauben bei Gruppenrichtlinien eine sehr genaue Zielauswahl. Große GPO-Bestände werden dadurch allerdings schwer überschaubar. MDM-Richtlinien werden Gruppen zugewiesen und sind flacher: Ein Gerät erhält die Richtlinien der Gruppen, zu denen es gehört.
Auf einem PC, der sowohl Gruppenrichtlinien als auch MDM erhält, können beide dasselbe festlegen. Microsofts Richtlinie ControlPolicyConflict/MDMWinsOverGP, verfügbar ab Windows 10 Version 1803 in Pro, Enterprise und Education, regelt das: Steht sie auf 1, blockiert jede MDM-Richtlinie im Policy-CSP, die eine entsprechende Gruppenrichtlinie hat, diese Gruppenrichtlinie, und der MDM-Wert gilt.
Zwei Grenzen übersieht man leicht. Sie gilt nur für Richtlinien im Policy-CSP, nicht für Einstellungen in anderen CSPs wie dem Defender-CSP, und Microsoft warnt, dass niemand garantiert, welche Seite gewinnt, wenn dieselbe Einstellung außerhalb ihres Geltungsbereichs an beiden Stellen gesetzt ist. Für Windows Update empfiehlt Microsoft stattdessen die Einstellung IgnoreWindowsUpdateGroupPolicies. Welche Gruppenrichtlinien auf einem PC blockiert werden, sehen Sie unter Einstellungen > Konten > Auf Arbeits- oder Schulkonto zugreifen: Wählen Sie das Geschäftskonto und erstellen Sie den erweiterten Diagnosebericht.
Gruppenrichtlinien verwalten Benutzer und Computer innerhalb einer Domäne und passen zu klassischen Büro-Desktops. MDM verwaltet Geräte und ihre Benutzer, wo immer sie sind, und passt zu Laptops, Smartphones und Tablets, die das Gebäude verlassen.
Gruppenrichtlinien können MSI-Pakete beim Start oder bei der Anmeldung installieren und Windows Update auf WSUS umleiten. MDM installiert Apps unbeaufsichtigt aus einem Katalog und steuert Windows-Updates über Windows Update for Business, mit Aufschüben und Fristen, ohne Update-Server.
Gruppenrichtlinien setzen Sicherheits-Baselines auf Domänen-PCs durch. MDM setzt Einstellungen wie BitLocker, Firewall und Kennwörter auf jedem registrierten Gerät durch, meldet die Compliance pro Gerät und kann diesen Status an den bedingten Zugriff weitergeben. Ein nicht konformer Laptop verliert dann den Zugriff auf Firmen-Apps, bis er in Ordnung gebracht ist.
Vorteile von Gruppenrichtlinien:
Nachteile von Gruppenrichtlinien:
Vorteile von MDM:
Nachteile von MDM:
Gruppenrichtlinien sind weiterhin sinnvoll für Windows-PCs, die vor Ort bleiben, etwa Terminals in der Fertigung, Laborrechner oder Büro-Desktops in einem Unternehmen, das bereits Active Directory betreibt und daran nichts ändern will.
MDM passt besser, wenn Mitarbeiter remote oder hybrid arbeiten, wenn Sie neben Windows auch Macs, Smartphones oder Tablets verwalten, wenn Sie private Geräte unterstützen oder lokale Server abschaffen möchten. Viele Organisationen liegen dazwischen: Domänen-PCs, die zusätzlich im MDM registriert sind, und Einstellungen, die Gruppe für Gruppe umziehen.
Der Wechsel von Gruppenrichtlinien zu MDM gelingt am besten in Etappen, nicht mit einem Schlag:
Einstellungen ohne MDM-Entsprechung lassen sich oft mit einem Skript aus dem MDM abdecken. Neue PCs können die Domäne ganz auslassen und über Windows Autopilot Microsoft Entra ID beitreten, siehe Autopilot vs. Intune und Intune vs. SCCM.
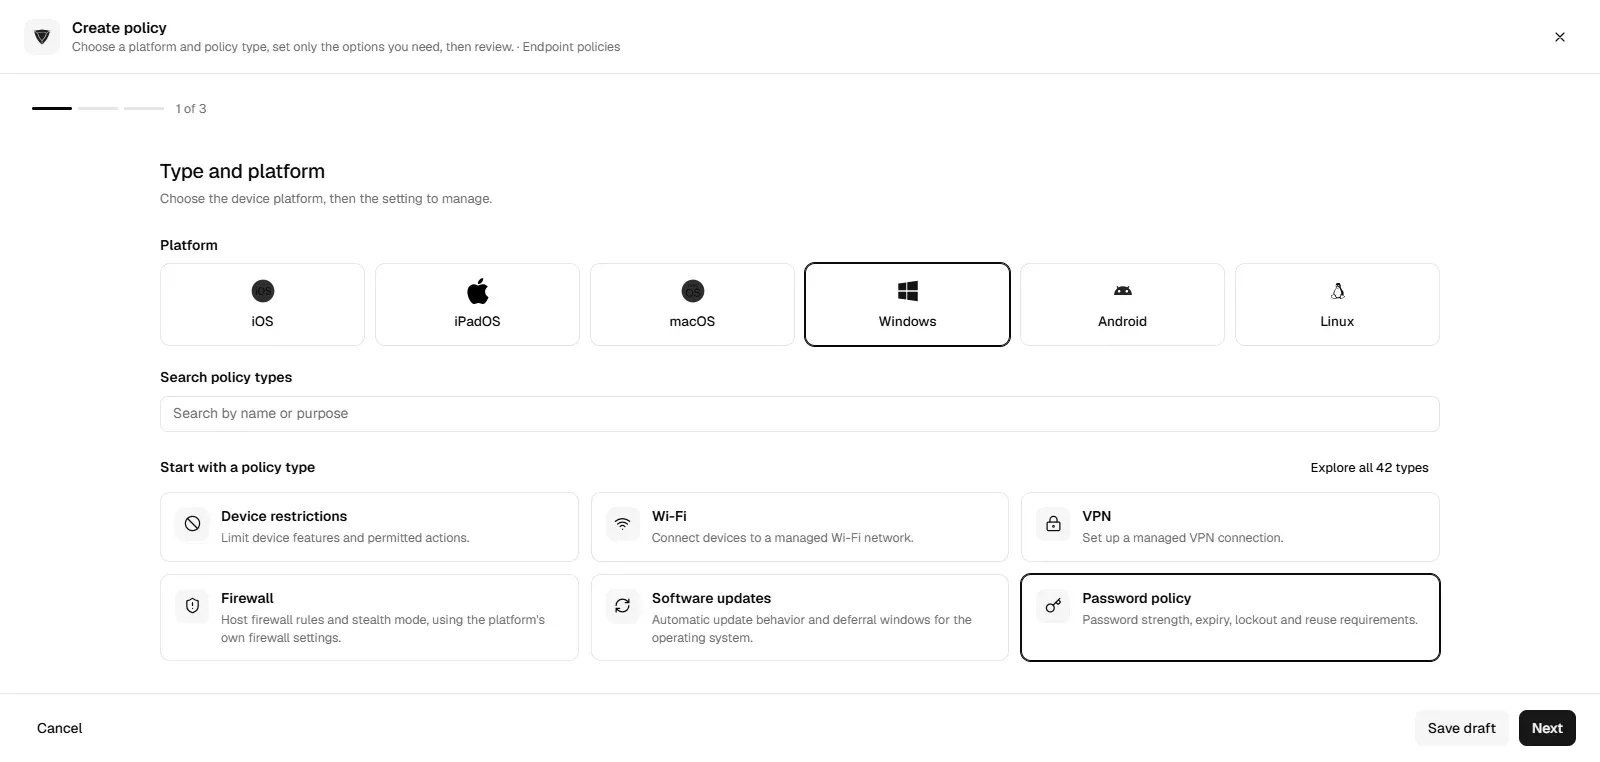
trio.so wendet Windows-Einstellungen über MDM an, etwa BitLocker-, Kennwort-, Firewall- und Update-Richtlinien, auf PCs, ob sie einen Domänencontroller erreichen oder nicht, und führt auf registrierten Windows-PCs Skripte für alles aus, was keine Richtlinie abdeckt. Macs, iPhones und Android-Geräte stehen in derselben Konsole. Mehr dazu unter Mobile Device Management, oder vergleichen Sie Optionen in Microsoft Intune alternatives (englisch).
Die Wahl hängt davon ab, wo Ihre Geräte sind und was auf ihnen läuft. Gruppenrichtlinien bieten tiefe Kontrolle über Windows-PCs, die in der Domäne bleiben. MDM verwaltet jede Plattform, wo immer die Geräte sind. Die meisten Organisationen, die zu MDM wechseln, betreiben beides eine Zeit lang, lassen MDM bei Überschneidungen gewinnen und bauen GPOs Gruppe für Gruppe ab.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so wendet BitLocker-, Kennwort-, Firewall- und Update-Richtlinien über MDM auf Windows-PCs an, wo immer sie sind, aus einer Konsole.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
So löschen Sie einen Laptop mit Windows 10 oder 11 aus der Ferne: die Löschoptionen im MDM, Zurücksetzen oder Außerbetriebnahme in Intune und BitLocker.
Was Geofencing ist, wie der virtuelle Zaun funktioniert, wo er im Marketing und im MDM eingesetzt wird und was die DSGVO und der Betriebsrat verlangen.
Sichern Sie Ihren IT-Offboarding-Prozess mit unserer Offboarding-Checklisten-Vorlage und Experten-Tipps zu den wesentlichen Komponenten.
GRC steht für Governance, Risk und Compliance. Was dahintersteckt, warum NIS2 und DORA es dringend machen und wie Sie GRC im Unternehmen aufbauen.
Managed Google Play erklärt: Bindung an das MDM, Apps verteilen und privat veröffentlichen, Kontotypen und der Unterschied zum normalen Play Store.
iPhones fernsteuern ist für IT-Administratoren in KMUs von entscheidender Bedeutung. Hier besuchen wir verschiedene Methoden für die iPhone-Fernbedienung.
Erfahren Sie, wie Sie Windows Digital Signage einrichten. Verwandeln Sie Windows 10/11-Geräte in professionelle Displays mit Kioskmodus und MDM.
Addigy Alternativen? Wir vergleichen 5 der besten Lösungen, um Ihre sich entwickelnden Anforderungen an die Geräteverwaltung zu unterstützen.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden