


Explained
Auswahl der RMM-Tools für effektives IT-Management
Wozu IT-Admins RMM-Tools brauchen und worauf Sie bei der Auswahl des passenden Tools für Wartung aus der Ferne achten sollten.
Netzwerkautomatisierung erklärt: was sich automatisieren lässt, Ansible, NAPALM, Terraform und NetBox im Vergleich und ein Einstieg in fünf Schritten.

Content-Autorin, trio.so
Netzwerkautomatisierung bedeutet, dass Software Aufgaben an Routern, Switches, Firewalls und WLAN-Controllern erledigt, die sonst ein Administrator von Hand an der Befehlszeile eintippt: Konfigurationen ausrollen, Sicherungen ziehen, Firmware aktualisieren, Änderungen prüfen. Die bekanntesten Werkzeuge sind Ansible, Python-Bibliotheken wie Netmiko und NAPALM, Terraform und die Steuerungsplattformen der Hersteller.
Unten stehen die Vorteile, die wichtigsten Werkzeuge im Vergleich und ein Einstieg, der auch in kleinen Teams funktioniert.
In vielen Unternehmen wird das Netz noch Gerät für Gerät gepflegt. Ein neues VLAN heißt, sich auf zwanzig Switches einzuloggen und dieselben Zeilen einzutippen. Das kostet Zeit, und jeder Tippfehler kann einen Standort lahmlegen. Fehler bei Konfigurationsänderungen gehören zu den häufigsten Ursachen für Netzwerkausfälle.
Automatisierung bringt vor allem vier Dinge:
| Aufgabe | Beispiel | Geeignet für den Einstieg |
|---|---|---|
| Konfigurationen sichern | Jede Nacht die laufende Konfiguration aller Geräte speichern | Ja, nur lesend |
| Bestand erfassen | Modell, Seriennummer und Firmware jedes Geräts auslesen | Ja, nur lesend |
| Prüfungen | Kontrollieren, ob überall NTP, Syslog und SNMPv3 gesetzt sind | Ja |
| Standardänderungen | VLANs, Benutzerkonten, Zugriffslisten ausrollen | Nach den ersten Erfahrungen |
| Firmware-Updates | Geräte nacheinander aktualisieren und prüfen | Mit Wartungsfenster |
| Neue Standorte | Komplette Grundkonfiguration aus einer Vorlage erzeugen | Später |
| Werkzeug | Art | Stärke |
|---|---|---|
| Ansible | Open Source, ohne Agent | Viele fertige Module für Cisco, Juniper, Arista und andere, Playbooks in YAML |
| Netmiko, NAPALM, Nornir | Python-Bibliotheken | Flexibel für eigene Skripte, NAPALM vereinheitlicht Befehle über Hersteller hinweg |
| Terraform | Infrastructure as Code | Stark bei Cloud-Netzen und Herstellern mit guter Schnittstelle |
| NetBox | Dokumentation und Quelle der Wahrheit | Hält den Soll-Zustand fest, aus dem Automatisierung ihre Daten zieht |
| Herstellerplattformen | Etwa Cisco Catalyst Center, Juniper Apstra, Aruba Central | Grafische Oberfläche, tiefe Integration, meist nur für die eigene Hardware |
Ein Beispiel, wie ein einfaches Ansible-Playbook die Konfiguration aller Cisco-Switches sichert:
- name: Konfiguration sichern
  hosts: switches
  gather_facts: false
  tasks:
    - name: Laufende Konfiguration speichern
      cisco.ios.ios_config:
backup: trueHinter moderner Netzwerkautomatisierung steht eine Idee aus der Softwareentwicklung: Die gewünschte Konfiguration wird als Text beschrieben, in Git versioniert und von Werkzeugen auf die Geräte gebracht. Statt sich zu merken, was auf welchem Switch eingetragen ist, schauen Sie in die Dateien. Statt eine Änderung direkt am Gerät zu machen, ändern Sie die Datei, lassen sie prüfen und rollen sie dann aus.
Das hat einen Nebeneffekt, der oft unterschätzt wird: Die Dokumentation ist immer aktuell, weil sie die Grundlage der Konfiguration ist. Und wenn eine Änderung Probleme macht, setzen Sie die Datei auf den vorherigen Stand zurück und rollen erneut aus.
Automatisierung macht Fehler nicht seltener, wenn die Vorlage falsch ist. Sie verteilt den Fehler nur schneller auf alle Geräte. Diese Vorkehrungen helfen:
Netzwerkautomatisierung ist ein Teil des Netzwerkmanagements. Wie Überwachung, Dokumentation und Störungsbehebung zusammenspielen, steht im Beitrag Was ist Netzwerkmanagement?, und wie Automatisierung im übrigen IT-Betrieb hilft, unter IT-Automatisierung.
Ein Unternehmen mit drei Standorten führt ein eigenes Netz für Gäste ein. Dafür braucht jeder der 30 Switches ein neues VLAN, und die Ports an den Besprechungsräumen müssen umgestellt werden. Von Hand heißt das: 30 Anmeldungen, dieselben Befehle 30-mal tippen, danach jedes Gerät prüfen und die Konfiguration speichern. Ein erfahrener Administrator braucht dafür leicht einen ganzen Tag, und ein vergessener Switch fällt erst auf, wenn Gäste kein Netz haben.
Mit Automatisierung trägt das Team das VLAN einmal in die Datei mit den Soll-Werten ein. Ein Playbook liest daraus, welche Switches und Ports betroffen sind, zeigt im Check-Modus die geplanten Änderungen und rollt sie nach der Freigabe aus, zuerst an einem Standort, dann am Rest. Am Ende speichert es die neuen Konfigurationen und prüft, ob das VLAN überall aktiv ist. Die eigentliche Arbeit dauert Minuten, und das nächste VLAN geht genauso schnell.
Router und Switches sind nur die halbe Arbeit. Damit Laptops und Smartphones ins richtige WLAN kommen, braucht jedes Gerät die passenden Netzwerkeinstellungen, und auch die lassen sich zentral verteilen.
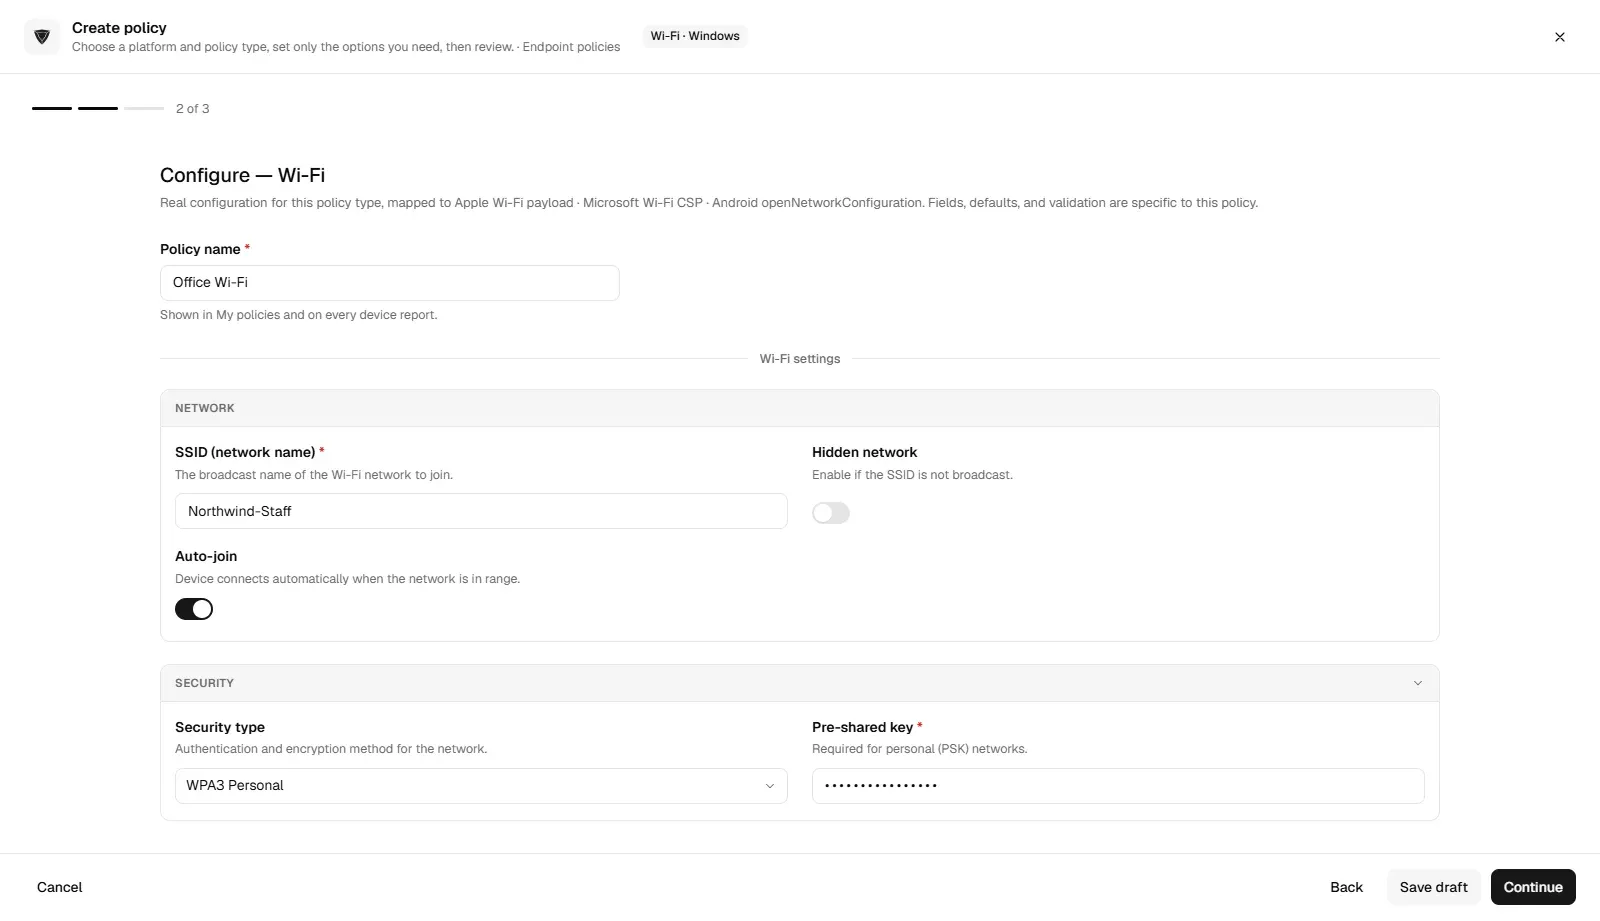
trio.so automatisiert keine Router oder Switches. Es verteilt WLAN-Einstellungen mit WPA2 und WPA3 per Richtlinie an Windows- und Apple-Geräte und Zertifikate an iPhone, iPad, Mac und Windows. Mit Automations führen Sie wiederkehrende Aufgaben an Endgeräten in den Modi Manual, Semi-automated oder Automated aus, auf Wunsch aus fertigen Vorlagen, den Scenarios.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so verteilt WLAN mit WPA2 und WPA3 an Windows- und Apple-Geräte, Zertifikate an Apple und Windows und erledigt wiederkehrende Aufgaben mit Automations. Tarife ab 5 $ pro Gerät.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Wozu IT-Admins RMM-Tools brauchen und worauf Sie bei der Auswahl des passenden Tools für Wartung aus der Ferne achten sollten.
Welche Arten der MDM-Migration es gibt, welche Vorteile und Herausforderungen sie mit sich bringen und welche Best Practices helfen.
PIM regelt, wer Sonderrechte bekommt, PAM kontrolliert, was damit passiert. Unterschiede, Funktionen, Produkte wie Entra PIM und der Weg zur Einführung.
Was CIAM ist, wie es sich vom IAM für Mitarbeitende unterscheidet, welche Vorteile es bringt und worauf Sie bei der Auswahl eines Dienstes achten.
IT-Sicherheit für KMU: zehn Grundmaßnahmen, die drei wirksamsten Schritte, Regeln wie DSGVO und NIS2 und wie Sie Updates im Blick behalten.
Wie LDAP Injection funktioniert: Filter-Syntax, Beispiele für Login-Umgehung und blinde Injection, Maskierung nach RFC 4515 und Code für den Schutz.
Was COBIT 2019 ist, wie die fünf Bereiche und 40 Ziele aufgebaut sind, worin es sich von ITIL und ISO 27001 unterscheidet und wie Sie damit anfangen.
Ihre CMMC Checkliste für Compliance! MDM vereinfacht die Umsetzung der CMMC-Anforderungen für Ihr Unternehmen.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden