


Templates
Datenverschlüsselungsrichtlinie: Vorlage (Word + Excel)
Kostenlose Vorlage für eine Verschlüsselungsrichtlinie: ruhende und übertragene Daten, Algorithmen, Schlüsselverwaltung, Checkliste und Excel-Register.
CMMC 2.0 verständlich erklärt: die drei Stufen, eine Checkliste in acht Schritten, die Vorbereitung auf die Bewertung und eine kostenlose Vorlage nach den 14 Domänen.

Content-Autorin, trio.so
Wer für das US-Verteidigungsministerium (Department of Defense, DoD) arbeitet oder als Zulieferer in dessen Lieferkette steckt, kommt an CMMC nicht vorbei. Die Cybersecurity Maturity Model Certification legt fest, wie Unternehmen der Defense Industrial Base (DIB) Federal Contract Information (FCI) und Controlled Unclassified Information (CUI) schützen müssen. Dieser Leitfaden zeigt, was eine CMMC-Checkliste abdecken sollte, welche Stufen es gibt, wie Sie Ihre eigene Checkliste aufbauen und wie Sie sich auf die Bewertung vorbereiten.
Kurz gesagt
Eine CMMC-Checkliste ist ein Arbeitswerkzeug, mit dem sich Unternehmen auf die Anforderungen des CMMC-Rahmenwerks vorbereiten und sie danach dauerhaft einhalten. Sie dient als Fahrplan: Welche Sicherheitspraktiken müssen auf Ihrer Stufe umgesetzt sein, was ist bereits vorhanden, und was fehlt noch?
CMMC 2.0 ist die Fassung, die seit dem Inkrafttreten der Programmregel des DoD (32 CFR Part 170) am 16. Dezember 2024 gilt. Sie kennt drei Stufen:
| Stufe | Anforderungen | Bewertung |
|---|---|---|
| Level 1 (Foundational) | Die 15 grundlegenden Schutzanforderungen aus FAR 52.204-21 für Federal Contract Information | Jährliche Selbstbewertung |
| Level 2 (Advanced) | Die 110 Sicherheitsanforderungen aus NIST SP 800-171 Rev. 2 für Controlled Unclassified Information | Alle drei Jahre, je nach Vertrag als Selbstbewertung oder durch eine Certified Third-Party Assessment Organization (C3PAO) |
| Level 3 (Expert) | Level 2 plus 24 Anforderungen aus NIST SP 800-172 | Bewertung durch das DIBCAC der US-Regierung |
Seit dem 10. November 2025, als die zugehörige DFARS-Regel in Kraft trat, erscheinen CMMC-Anforderungen in Ausschreibungen und Verträgen des DoD. Welche Stufe ein Vertrag verlangt, richtet sich nach den Informationen, die Sie verarbeiten.
Gehen Sie beim Aufbau Ihrer Checkliste in dieser Reihenfolge vor:
Damit Sie nicht bei null anfangen, haben wir eine CMMC-Checkliste als Vorlage erstellt. Sie können sie kostenlos herunterladen und an Ihr Unternehmen anpassen. Die Vorlage ist nach den 14 CMMC-Domänen gegliedert:
Mit der Vorlage gehen Sie die Anforderungen Domäne für Domäne durch, sehen, wo noch Arbeit offen ist, und haben für die Bewertung eine geordnete Übersicht.
Die Checkliste steht auf Englisch zur Verfügung, mit den englischen Bezeichnungen der CMMC-Domänen.
Bei vielen Level-2-Verträgen ist der entscheidende Schritt die Bewertung Ihrer Sicherheitspraktiken durch eine Certified Third-Party Assessment Organization (C3PAO) (englisch). Level 1 und manche Level-2-Verträge verlangen nur eine Selbstbewertung, Level 3 bewertet die US-Regierung selbst.
So bereiten Sie sich vor:
trio.so ist eine Plattform für die Geräteverwaltung und deckt deshalb die Geräteseite mehrerer CMMC-Domänen ab. Allein macht trio.so Sie weder konform noch zertifiziert: Die Bewertung betrachtet Ihre gesamte Umgebung, Ihre Richtlinien und Ihre Nachweise.
Außerdem exportiert trio.so Compliance-Nachweise für Ihre Bewertung. Wenn Sie sehen möchten, wie das in Ihre Umgebung passt, buchen Sie eine Demo oder testen Sie trio.so kostenlos.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so erzwingt Verschlüsselung und Passcode-Regeln, verteilt Patches für Betriebssysteme und Drittanbieter-Software und exportiert Compliance-Nachweise für Ihre Bewertung.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Kostenlose Vorlage für eine Verschlüsselungsrichtlinie: ruhende und übertragene Daten, Algorithmen, Schlüsselverwaltung, Checkliste und Excel-Register.
Kostenlose Vorlage für eine IT-Governance-Richtlinie in Word und PDF, mit Excel-Tracker: 17 Abschnitte, RACI, Entscheidungsrechte, KPIs und ein Framework-Beispiel.
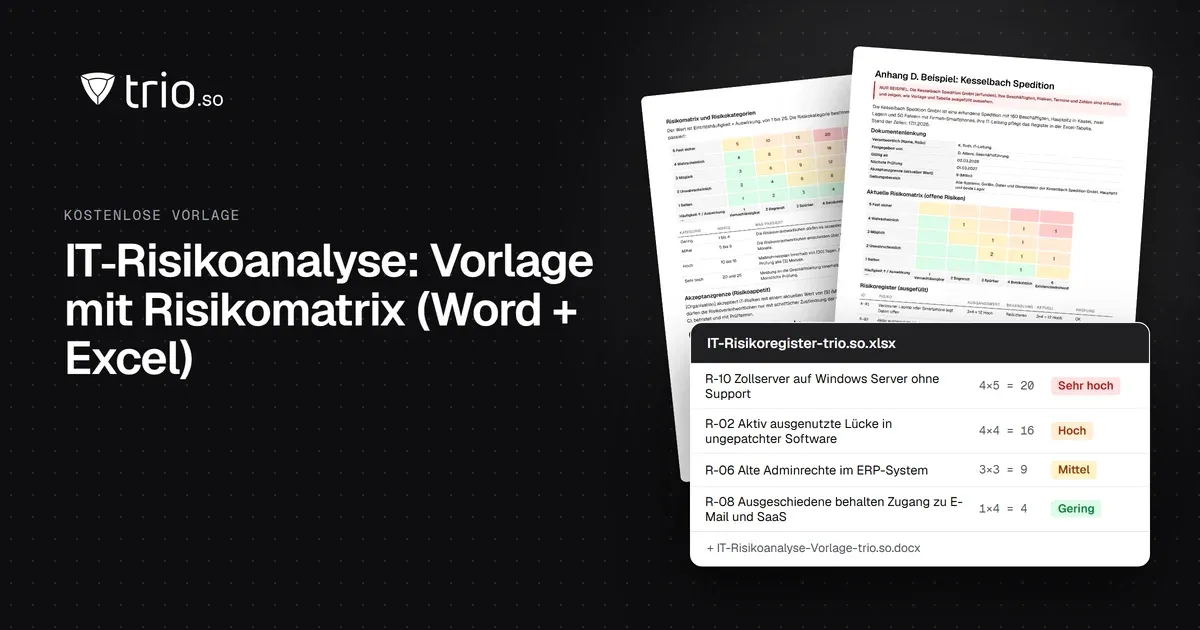
IT-Risikoanalyse als Vorlage in Word und PDF: Skalen, 5x5-Risikomatrix, Risikobewertung und Maßnahmenplan nach BSI 200-3, dazu ein Excel-Risikoregister.
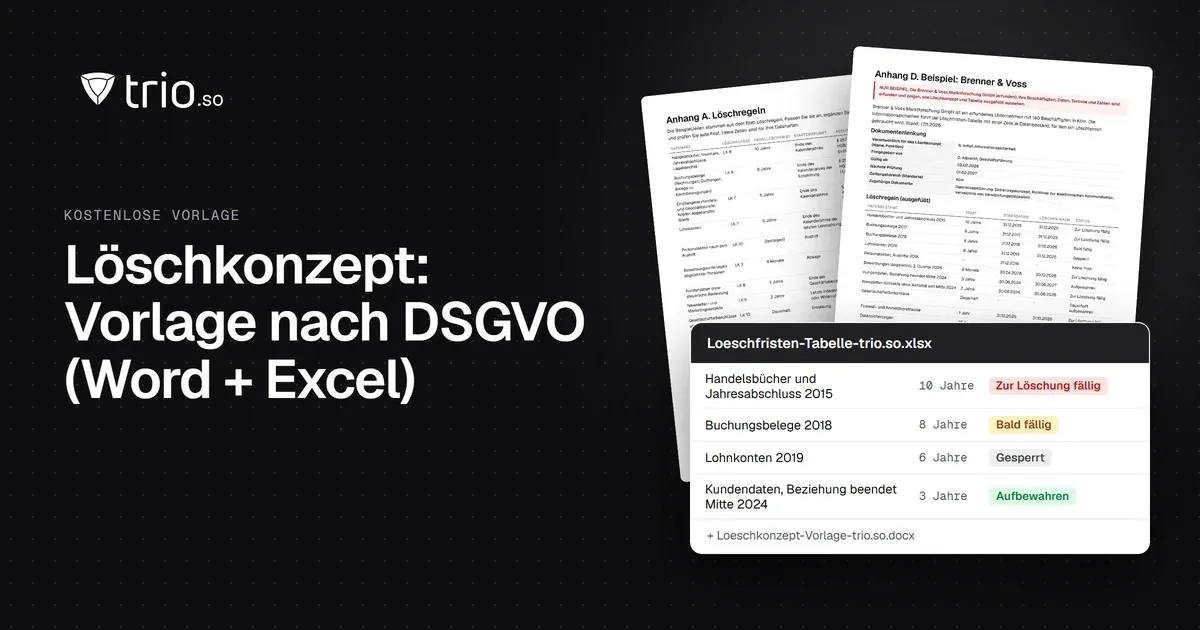
Löschkonzept-Vorlage nach DSGVO als Word und PDF: Löschklassen, Löschfristen, Aufbewahrungsfristen nach HGB und AO, Sperrung und Löschprotokoll, dazu Excel.
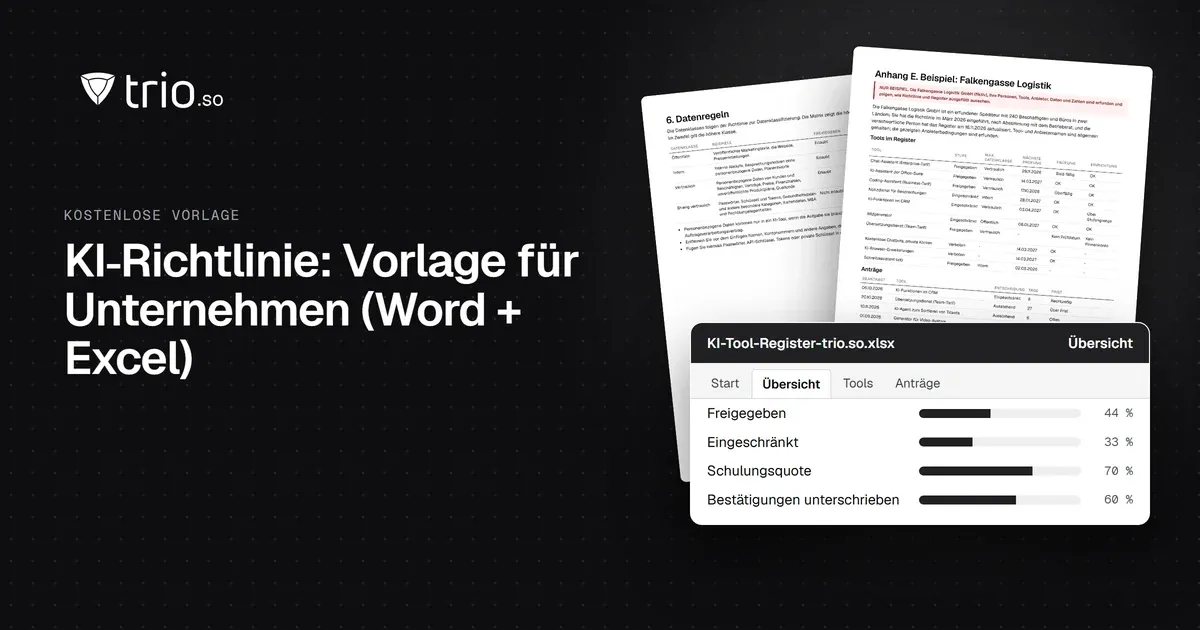
KI-Richtlinie als Vorlage (Word, PDF, Excel): Tool-Stufen, Datenmatrix, erlaubte Nutzung, KI-Kompetenz nach Art. 4, Betriebsrat und KI-Tool-Register.
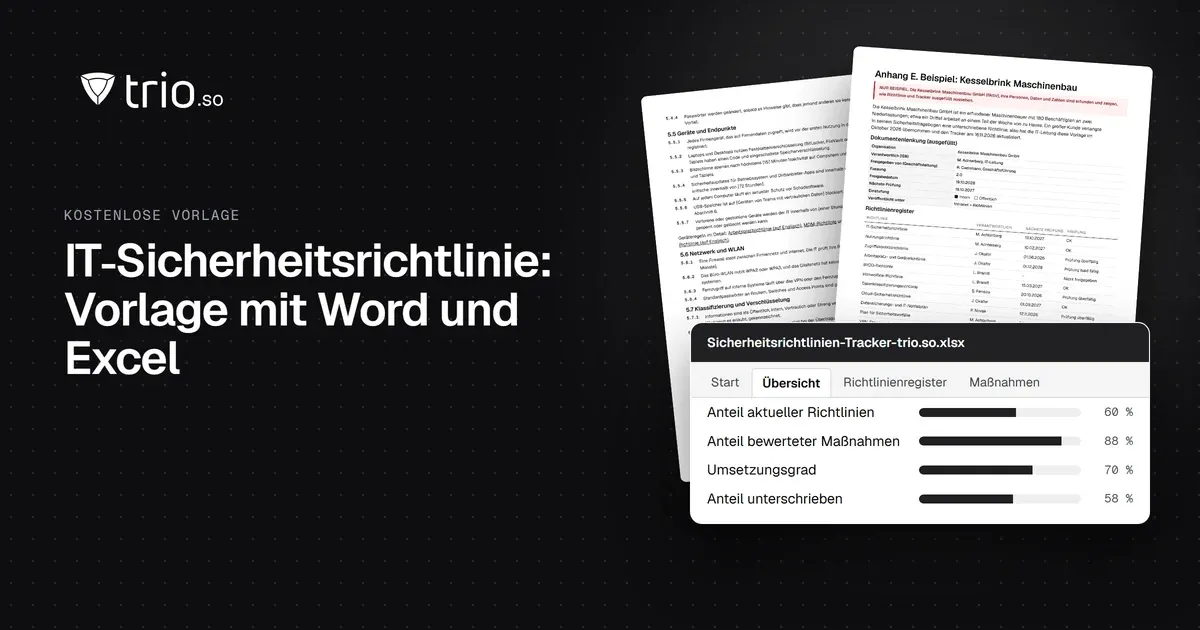
IT-Sicherheitsrichtlinie als Vorlage (Word, PDF, Excel): Leitlinie nach BSI, Regeln zu 13 Themen, Ausnahmen, Bestätigung, Betriebsrat und Tracker.
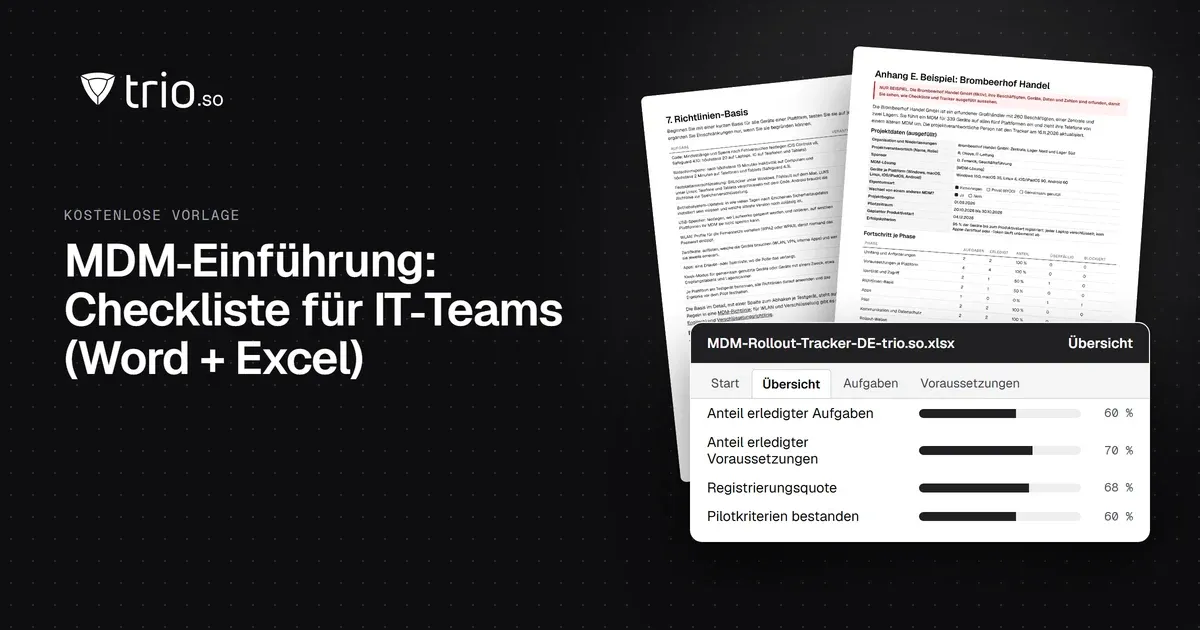
MDM-Einführung mit Checkliste (Word, PDF, Excel): Anforderungen, Voraussetzungen je Plattform, Richtlinien-Basis, Pilot, Betriebsrat und Tracker.
Homeoffice-Richtlinie als Vorlage (Word, PDF, Excel): Sicherheitsbasis für Geräte, WLAN- und VPN-Regeln, Formulare, Selbstcheck und Tracker.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden