


Templates
Homeoffice-Richtlinie: Vorlage für mobiles Arbeiten
Homeoffice-Richtlinie als Vorlage (Word, PDF, Excel): Sicherheitsbasis für Geräte, WLAN- und VPN-Regeln, Formulare, Selbstcheck und Tracker.
MDM-Einführung mit Checkliste (Word, PDF, Excel): Anforderungen, Voraussetzungen je Plattform, Richtlinien-Basis, Pilot, Betriebsrat und Tracker.

Content-Autorin, trio.so
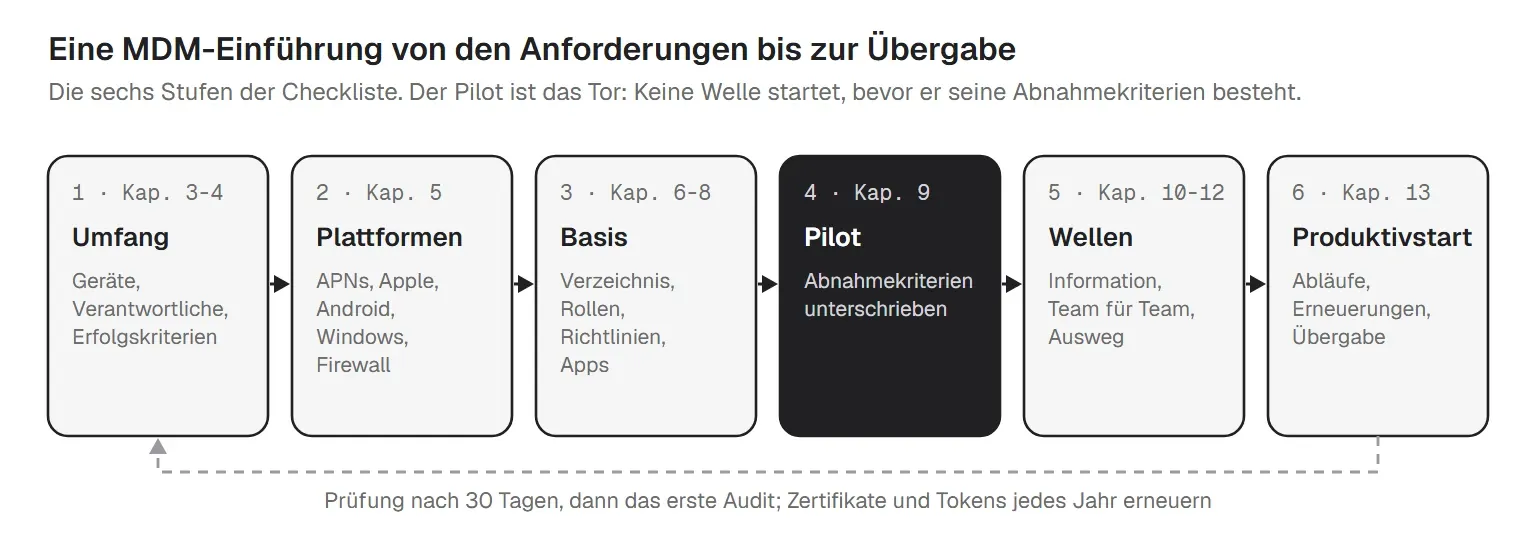
Eine MDM-Einführung scheitert meist an denselben Stellen: ein Apple-Zertifikat, das mit dem privaten Konto einer Person erstellt wurde, eine Firewall, die die Registrierung still abbricht, ein Pilot ohne Abnahmekriterien, ein Betriebsrat, der erst kurz vor dem Rollout davon hört. Eine Checkliste mit verantwortlicher Person und Termin bei jedem Punkt fängt das meiste früh ab.
Diese Checkliste richtet sich an IT-Leitungen und Admins in Unternehmen mit 20 bis 1.000 Beschäftigten, die eine MDM-Lösung zum ersten Mal einführen oder wechseln, und an MSPs, die das für Kunden übernehmen. Der Download enthält die Checkliste als Word und PDF mit Auswahl-Checkliste, Voraussetzungen je Plattform, einer Basis für die Gerätesteuerung, Formularen für die Abnahme von Pilot und Produktivstart, einer Vorlage für die Information der Beschäftigten und einem ausgefüllten Beispiel. Dazu kommt ein Excel-Tracker für Aufgaben, Erneuerungen von Zertifikaten und Tokens, Rollout-Wellen, das Pilotergebnis und Risiken. Alle drei Dateien sind auf Deutsch.
Auf einen Blick
Unser Leitfaden zur Implementierung der mobilen Geräteverwaltung erklärt jede Phase und endet mit einem 30/60/90-Tage-Plan. Diese Seite und der Download sind die Arbeitsfassung: die Punkte zum Abhaken, wer sie verantwortet und bis wann. Lesen Sie den Leitfaden für das Warum und steuern Sie das Projekt mit Checkliste und Tracker.
Vor dem Rollout steht die Wahl der MDM-Lösung. Abschnitt 4 im Download ist eine einseitige Auswahl-Checkliste mit Spalten für zwei Produkte. Die Muss-Kriterien:
Je nach Geräten wünschenswert: Kiosk-Modus, Steuerung von USB-Speicher, WLAN- und Zertifikatsprofile, Remote Desktop, Single Sign-on für die Apps der Nutzer, Nachweis-Exporte für Audits und für MSPs mehrere Kundenorganisationen in einer Konsole. Die Kosten für Ihre Gerätezahl prüfen Sie mit unserem Überblick zu MDM-Preisen.
Beginnen Sie mit Zahlen: Geräte je Plattform (Windows, macOS, Linux, iOS/iPadOS und Android), wem welche Gruppe von Geräten gehört und welche Nutzergruppen verschiedene Einstellungen brauchen, etwa Büro, Außendienst und gemeinsam genutzte Tablets. Zählen Sie aus Einkaufsbelegen und dem Verzeichnisdienst, nicht aus dem Gedächtnis; die Lücke zwischen beiden zeigt meist Geräte, die niemand auf der Liste hatte. Schreiben Sie dann drei bis fünf Erfolgskriterien, die Sie am Tag des Produktivstarts prüfen können, zum Beispiel 95 % der Geräte registriert und jeder Laptop verschlüsselt, und benennen Sie je Plattform eine verantwortliche Person. Gehören private Geräte dazu, regeln Sie das zuerst in einer BYOD-Richtlinie.
Ein Mobile Device Management erfasst Daten zu Geräten, die sich einzelnen Beschäftigten zuordnen lassen: Modell, installierte Apps, Status von Verschlüsselung und Updates. Damit berührt die Einführung § 87 Abs. 1 Nr. 6 BetrVG. Danach hat der Betriebsrat mitzubestimmen bei der „Einführung und Anwendung von technischen Einrichtungen, die dazu bestimmt sind, das Verhalten oder die Leistung der Arbeitnehmer zu überwachen“. Binden Sie ihn deshalb ein, bevor der Pilot startet, und prüfen Sie, ob eine Betriebsvereinbarung nötig ist oder eine bestehende zur IT-Nutzung angepasst werden muss. Rechtliche Prüfung empfohlen: Diese Seite ersetzt keine Beratung, und wir liefern keine Betriebsvereinbarung mit.
Für den Datenschutz zählen drei Artikel der DSGVO. Nach Art. 13 informieren Sie die Beschäftigten, welche Daten das MDM-System verarbeitet und wozu. Art. 32 verlangt Maßnahmen, die dem Risiko angemessen sind; Verschlüsselung und Code-Sperre aus der Richtlinien-Basis gehören dazu. Und nach Art. 35 prüfen Sie mit den Datenschutzbeauftragten, ob eine Datenschutz-Folgenabschätzung nötig ist. Die Checkliste führt alle drei Punkte in Abschnitt 10.
Mehrere dieser Schritte warten auf eine andere Firma oder ein anderes Team; beginnen Sie deshalb in der ersten Woche.
| Plattform | Was Sie brauchen | Worauf achten |
|---|---|---|
| Apple: APNs-Zertifikat | Ein Zertifikat für den Apple Push Notification Service aus dem Apple Push Certificates Portal, erstellt mit einem Apple Account der Firma, auf den mehrere Personen zugreifen. | 365 Tage gültig. Mit demselben Apple Account erneuern: Ein neues Zertifikat unter einem anderen Konto heißt, jedes Apple-Gerät neu zu registrieren. |
| Apple Business Manager oder Apple School Manager | Ihr MDM als MDM-Server angelegt, das Server-Token im MDM, Geräte für die automatisierte Geräteregistrierung zugewiesen, dazu Apps und Bücher, wenn Sie Apps kaufen. | Server-Token und Token für Apps und Bücher laufen jeweils nach einem Jahr ab. Beide Termine in den Tracker eintragen. |
| Android | Android Enterprise mit einem Google-Konto der Firma an das MDM gebunden, Registrierungstokens oder QR-Codes je Gruppe, Zero-Touch über den Händler für neue Firmengeräte. | Je Gruppe entscheiden: vollständig verwaltet für Firmengeräte, Arbeitsprofil für private Geräte. |
| Windows | Microsoft-Entra-Join mit MDM-Registrierung bei der Anmeldung oder Massenregistrierung mit Bereitstellungspaket für gemeinsam genutzte und vorbereitete PCs. | Den MDM-Benutzerbereich in Entra ID vor dem Pilot prüfen. |
| Linux | Die Distributionen, Installationsskript und Token des Agenten und die Personen mit Root-Rechten. | Planen, wie das Skript auf jeden Rechner kommt. |
Auf der Netzwerkseite verlangt Apples Leitfaden für Firmennetze (auf Englisch) *.push.apple.com auf TCP 443, 2197 und 5223 sowie die Registrierungs- und MDM-Hosts, oder 17.0.0.0/8, wenn die Firewall nur IP-Bereiche kennt. Googles Liste für Android Enterprise braucht TCP 443 sowie TCP und UDP 5228 bis 5230 zu Hosts wie play.google.com und fcm.googleapis.com. Beide schreiben, dass Verbindungen mit HTTPS-Inspektion scheitern; nehmen Sie diese Hosts deshalb von der SSL-Inspektion aus. Registrieren Sie zum Schluss je Plattform ein Testgerät aus dem Büro, von zu Hause und über Mobilfunk. Mehr zur Apple-Seite: Apple Business Manager (auf Englisch); zu neuen Geräten, die sich selbst einrichten: Zero-Touch-Bereitstellung.
Binden Sie den Verzeichnisdienst an (Microsoft Entra ID, Google Workspace, Okta oder OneLogin), damit Nutzer und Gruppen ins MDM synchronisiert werden, und legen Sie fest, ob Konten per Verzeichnissynchronisation oder SCIM entstehen. Bilden Sie Verzeichnisgruppen auf Gerätegruppen und Richtlinien ab, etwa Laptops Buchhaltung oder Handscanner Lager. In der Konsole bekommt jede Admin-Person eine Rolle mit genau den Rechten, die ihre Aufgabe braucht; MFA ist für jedes Admin-Konto Pflicht, und schriftlich steht fest, wer eine Fernlöschung freigibt. Ein Notfall-Admin-Konto mit offline verwahrten Zugangsdaten hilft an dem Tag, an dem der Identitätsdienst ausfällt.
Halten Sie die erste Basis kurz, wenden Sie sie auf je ein Testgerät pro Plattform an und ergänzen Sie Einschränkungen nur mit Begründung. Die Basis-Seite im Download hat eine Spalte zum Abhaken je Testgerät:
| Einstellung | Startwert | Hinweise |
|---|---|---|
| Code | Mind. [6] Ziffern auf Telefonen, [12] Zeichen auf Computern; Sperre nach [10] Fehlversuchen auf Telefonen und [20] auf Laptops | Alle Plattformen; Grenzen aus CIS 4.10 |
| Bildschirmsperre | Nach höchstens [15] Minuten auf Computern, höchstens [2] Minuten auf Telefonen und Tablets | Grenzen aus CIS Safeguard 4.3 |
| Festplattenverschlüsselung | Für die ganze Festplatte aktiv | BitLocker (Windows), FileVault (Mac), LUKS (Linux), über den Code (iPhone, iPad), Richtlinie zur Speicherverschlüsselung (Android) |
| Updates | Sicherheitsupdates innerhalb von [14] Tagen; älteste zulässige Version [n] | Funktionsupdates unter Windows aufschieben, wenn Apps getestet werden müssen |
| USB-Speicher | Gesperrt für [Gruppen mit Kundendaten] | Je Plattform prüfen: nicht jedes MDM sperrt Laufwerke auf jedem Betriebssystem |
| WLAN | Firmennetze als Profil verteilt, WPA2 oder WPA3 | Kein Passwort, das Beschäftigte eintippen |
| Zertifikate | Zertifikate für [WLAN, VPN, interne Apps] vom MDM verteilt | Verantwortliche Person für die Erneuerung notieren |
| Apps | Erlaubt- oder Sperrliste für [Rollen] | Nur wo die Rolle es braucht |
| Kiosk | Eine App oder feste App-Auswahl auf [gemeinsam genutzten Geräten] | Empfangstablets, Scanner, gemeinsam genutzte PCs |
Die Werte für Bildschirmsperre und Sperre nach Fehlversuchen stammen aus den CIS Controls v8: Safeguard 4.3 begrenzt die Inaktivität auf 15 Minuten bei Computern und 2 Minuten bei Mobilgeräten, Safeguard 4.10 erlaubt höchstens 20 Fehlversuche auf Laptops und 10 auf Telefonen und Tablets. Das BSI behandelt dasselbe Thema in den IT-Grundschutz-Bausteinen SYS.3.2.2 Mobile Device Management (MDM) und SYS.3.2.1 Allgemeine Smartphones und Tablets. Schreiben Sie die Regeln in eine MDM-Richtlinie; für WLAN und Verschlüsselung gibt es eigene Vorlagen, die WLAN-Richtlinie (auf Englisch) und die Verschlüsselungsrichtlinie.
Listen Sie die Pflicht-Apps je Gruppe und Plattform auf und wählen Sie je App den Verteilweg: App-Katalog oder Paket-Upload auf Computern, Apps und Bücher von Apple auf iPhone, iPad und Mac, Managed Google Play auf Android. Kaufen oder übertragen Sie die Lizenzen vor dem Pilot. Apple-Lizenzen laufen über Apps und Bücher in Apple Business Manager, und ein Token, das noch am alten MDM hängt, blockiert den Umzug. Legen Sie fest, welche Apps Pflicht sind und welche Nutzer selbst aus dem Katalog installieren, und testen Sie die erste Anmeldung jeder Pflicht-App auf den Testgeräten.
Wählen Sie etwa 5 bis 10 % der Nutzer, mit mindestens zwei Geräten je Plattform und Eigentumsart, die Sie ausrollen wollen, dazu eine Führungskraft und jemanden, der oft beim Helpdesk anruft. Vereinbaren Sie die Abnahmekriterien vor dem Start; die Standardwerte im Tracker sind:
Lassen Sie den Pilot mindestens zwei Wochen laufen, lang genug für ein Betriebssystem-Update und einen Passwortwechsel. Das Abnahmeformular hält Ergebnisse und Entscheidung fest: weiter mit Welle 1, Pilot verlängern oder anhalten und neu planen.
Schicken Sie mindestens eine Woche vor jeder Welle eine Information: was sich ändert, der Termin, was zu tun ist und wer hilft. Sagen Sie, was die IT sieht und was nicht. Auf privaten iPhones, iPads und Macs mit Apples Registrierung für private Geräte kann die IT das Gerät nicht löschen, sperren oder orten; auf Android liegen Arbeits-Apps in einem eigenen Arbeitsprofil. Der Download enthält eine Vorlage für die Information, mit einem Platz für den Hinweis auf die Betriebsvereinbarung. Der Leitfaden zur Einführung beschreibt dieses Gespräch ausführlicher im Abschnitt dazu, was MDM erfasst und was nicht.
Rollen Sie nach Team oder Niederlassung aus, damit jedes Team an einem Tag umstellt und an diesem Tag Hilfe bekommt. Jede Welle bekommt einen Termin, eine verantwortliche Person, eine geplante Gerätezahl je Plattform und einen Ausweg für fehlgeschlagene Registrierungen: eine Anlaufstelle, ein Ersatzgerät oder einen gebuchten Termin. Der Tracker rechnet die Registrierungsquote je Welle aus und zeigt Unter Ziel, sobald der Termin vorbei ist und die Quote unter dem Ziel liegt, standardmäßig 95 %. Starten Sie die nächste Welle erst, wenn die letzte im Ziel ist.
Prüfen Sie nach der letzten Welle, ob jedes Firmengerät auf der Inventarliste registriert ist oder einen notierten Grund hat. Neue Beschäftigte nach dem Produktivstart laufen über die IT-Onboarding-Checkliste (auf Englisch).
MDM-Produkte übernehmen selten die Einstellungen eines anderen, also bauen Sie Richtlinien und Apps als neue Basis auf und exportieren vorher die alte Geräteliste mit Seriennummern. Ziehen Sie Gruppe für Gruppe um: am selben Tag aus dem alten MDM entfernen und im neuen registrieren. Firmeneigene iPhones, iPads und Android-Geräte müssen meist neu aufgesetzt werden; planen Sie Datensicherung und Zeit je Gerät ein und weisen Sie Apple-Geräte in Apple Business Manager dem neuen MDM-Server zu, bevor Sie sie neu aufsetzen. Behalten Sie die alten Lizenzen, bis die letzte Welle durch ist. Sie wechseln zu trio.so? Siehe Wechsel zu trio.so.
Mit dem Produktivstart übernimmt das Team, das die Geräte im Alltag betreut. Übergeben Sie Abläufe für ein verlorenes oder gestohlenes Gerät, neue Beschäftigte, Austritte (die IT-Offboarding-Checkliste deckt die Kontenseite ab), Geräteaustausch und fehlgeschlagene Registrierungen, dazu die Admin-Konten und den Update-Plan. Tragen Sie APNs-Zertifikat, Token aus Apple Business Manager und Token für Apps und Bücher einen Monat vor Ablauf in einen gemeinsamen Kalender ein. Prüfen Sie nach 30 Tagen Registrierung, fehlgeschlagene Richtlinien und Tickets, und planen Sie das erste Audit drei bis sechs Monate später mit der MDM-Audit-Checkliste.
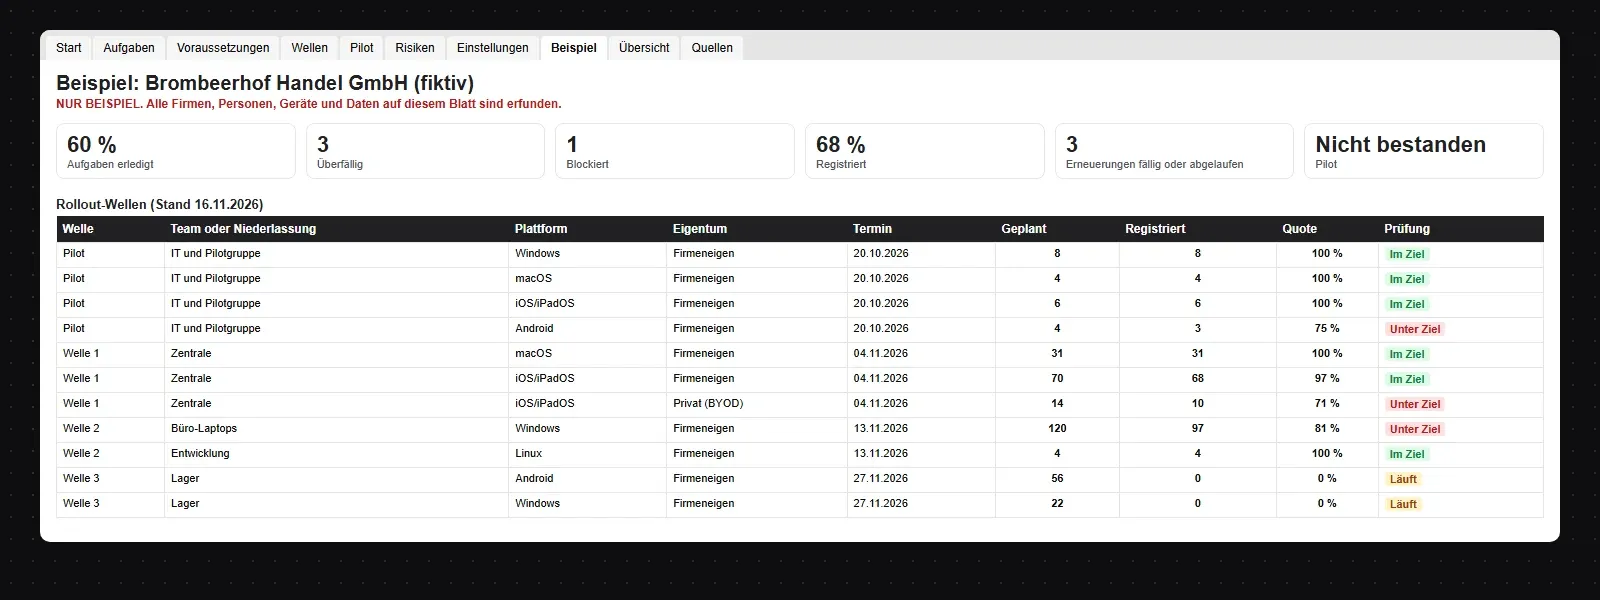
Der Download enthält einen ausgefüllten Tracker für die Brombeerhof Handel GmbH (fiktiv), einen erfundenen Großhändler mit 260 Beschäftigten, der 339 Geräte auf allen fünf Plattformen ins MDM bringt. Am 16. November waren 12 von 20 erfassten Aufgaben erledigt und 68 % der Geräte registriert:
| Welle | Plattform | Registriert | Quote | Prüfung |
|---|---|---|---|---|
| Pilot | Windows (firmeneigen) | 8 von 8 | 100 % | Im Ziel |
| Pilot | macOS (firmeneigen) | 4 von 4 | 100 % | Im Ziel |
| Pilot | iOS/iPadOS (firmeneigen) | 6 von 6 | 100 % | Im Ziel |
| Pilot | Android (firmeneigen) | 3 von 4 | 75 % | Unter Ziel |
| Welle 1 | macOS (firmeneigen) | 31 von 31 | 100 % | Im Ziel |
| Welle 1 | iOS/iPadOS (firmeneigen) | 68 von 70 | 97 % | Im Ziel |
| Welle 1 | iOS/iPadOS (privat) | 10 von 14 | 71 % | Unter Ziel |
| Welle 2 | Windows (firmeneigen) | 97 von 120 | 81 % | Unter Ziel |
| Welle 2 | Linux (firmeneigen) | 4 von 4 | 100 % | Im Ziel |
| Welle 3 | Android (firmeneigen) | 0 von 56 | 0 % | Läuft |
| Welle 3 | Windows (firmeneigen) | 0 von 22 | 0 % | Läuft |
Die Büro-Laptops aus Welle 2 sind drei Tage über dem Termin und stehen bei 81 %, weil 23 davon zuerst ein Firmware-Update brauchen. Das Token für Apps und Bücher ist am 10. November abgelaufen, und das Token aus Apple Business Manager läuft zwei Tage vor dem Produktivstart ab. Der Pilot hat sein Registrierungsziel verfehlt (91 % statt 95 %) und wurde mit einer Korrektur abgenommen. Jede Admin-Person kann noch Geräte löschen, weil die Konsolenrollen eine Woche überfällig sind.
Der Abgleich im Download (Anhang F) ordnet jedem Abschnitt diese Verweise zu, als Lesehilfe:
| Rahmenwerk | Wo es vorkommt |
|---|---|
| BSI IT-Grundschutz (Edition 2023) | SYS.3.2.2 Mobile Device Management (MDM) und SYS.3.2.1 Allgemeine Smartphones und Tablets. |
| CIS Controls v8 | 1.1 und 1.2 Inventar und nicht autorisierte Geräte; 4.1 sichere Konfiguration; 4.3 Sitzungssperre; 4.10 Sperre nach Fehlversuchen; 4.11 Fernlöschung; 4.12 eigener Arbeitsbereich auf Mobilgeräten. |
| NIST SP 800-124 Rev. 2 | Leitlinien für die Sicherheit mobiler Geräte im Unternehmen (Mai 2023): Empfehlungen für Bereitstellung, Nutzung und Entsorgung. |
| DSGVO und BetrVG | Art. 13, 32 und 35 DSGVO; § 87 Abs. 1 Nr. 6 BetrVG. |
Was für Ihren Geltungsbereich zählt, entscheiden Ihre Prüfer. Läuft das MDM, prüft die MDM-Audit-Checkliste, ob die Maßnahmen wirken.
Die Arbeitsmappe hat ein Blatt für jeden Teil der Checkliste:
trio.so ist ein MDM-System, das Sie mit dieser Checkliste einführen können. Es übernimmt die Geräteseite jeder Phase, von der Registrierung und der Richtlinien-Basis über Apps und Updates bis zu den Abläufen nach dem Produktivstart. Umfang, die Entscheidung über den Pilot, die Information der Beschäftigten und der Betriebsrat bleiben bei Ihnen. Konkret heißt das:
Es legt weder Ihren Umfang fest noch entscheidet es, wann der Pilot bestanden ist, und es verhandelt nicht mit dem Betriebsrat. Es zeichnet auch nicht auf, was Menschen auf ihren Geräten tun: Es zeigt den Zustand des Geräts, nicht die Tätigkeit der Person. trio.so verwaltet Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Die Tarife beginnen bei 5 $ pro Gerät.
14 Tage kostenlos, ohne Kreditkarte.
Quellen. Zuletzt geprüft im November 2026. Normen, Gesetze, Nummern und Titel dienen nur als Verweis auf das BSI IT-Grundschutz-Kompendium, die CIS Controls v8, NIST SP 800-124 Rev. 2, die DSGVO und das BetrVG; Netzwerk- und Zertifikatsangaben stammen aus der Dokumentation von Apple, Google und Microsoft. Der Wortlaut ist von uns. trio.so ist weder mit dem BSI, dem Center for Internet Security, NIST, Apple, Google noch Microsoft verbunden oder von ihnen empfohlen.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so verwaltet Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole, mit Registrierung über Apple Business, Android Enterprise und Entra-Join, Code- und Verschlüsselungsrichtlinien und deren Status je Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Homeoffice-Richtlinie als Vorlage (Word, PDF, Excel): Sicherheitsbasis für Geräte, WLAN- und VPN-Regeln, Formulare, Selbstcheck und Tracker.
MDM-Audit-Checkliste als Vorlage: 36 Kontrollen mit Prüfweg und Nachweisen, Gerätestichprobe, BSI- und DSGVO-Bezug und ein Excel-Tracker.
Anforderungen der Cyberversicherung: was Versicherer zu MFA, EDR, Patches und Verschlüsselung fragen und welche Nachweise Sie beilegen. Mit Checkliste.
Kostenlose Vorlage für ein Berechtigungskonzept: Rollen und Rechte, Joiner/Mover/Leaver, Berechtigungsmatrix, Rezertifizierung und Zuordnung zu ISO 27001.
Kostenlose Vorlage für IT-Serviceanfragen als Excel, Word und PDF: welche Felder hineingehören, ein ausgefülltes Beispiel, Anfrage oder Störung, Weiterleitung.
Kostenlose Vorlage für Anträge auf neue Benutzerkonten: welche Felder hineingehören, ein ausgefülltes Beispiel, wer neue Konten genehmigt und wie Sie die Bereitstellung automatisieren.
Kostenlose Vorlage für eine Richtlinie für Penetrationstests in Word, PDF und Excel: Abschnitte, Beispiel-Testplan, Rules of Engagement und Bericht.
Vorlage für eine Richtlinie zur Datenklassifizierung: vier Schutzstufen mit Beispielen, Umgangsregeln je Stufe, Kennzeichnung und ein Excel-Register.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden