


Templates
Cyberversicherung: Anforderungen an Geräte als Checkliste
Anforderungen der Cyberversicherung: was Versicherer zu MFA, EDR, Patches und Verschlüsselung fragen und welche Nachweise Sie beilegen. Mit Checkliste.
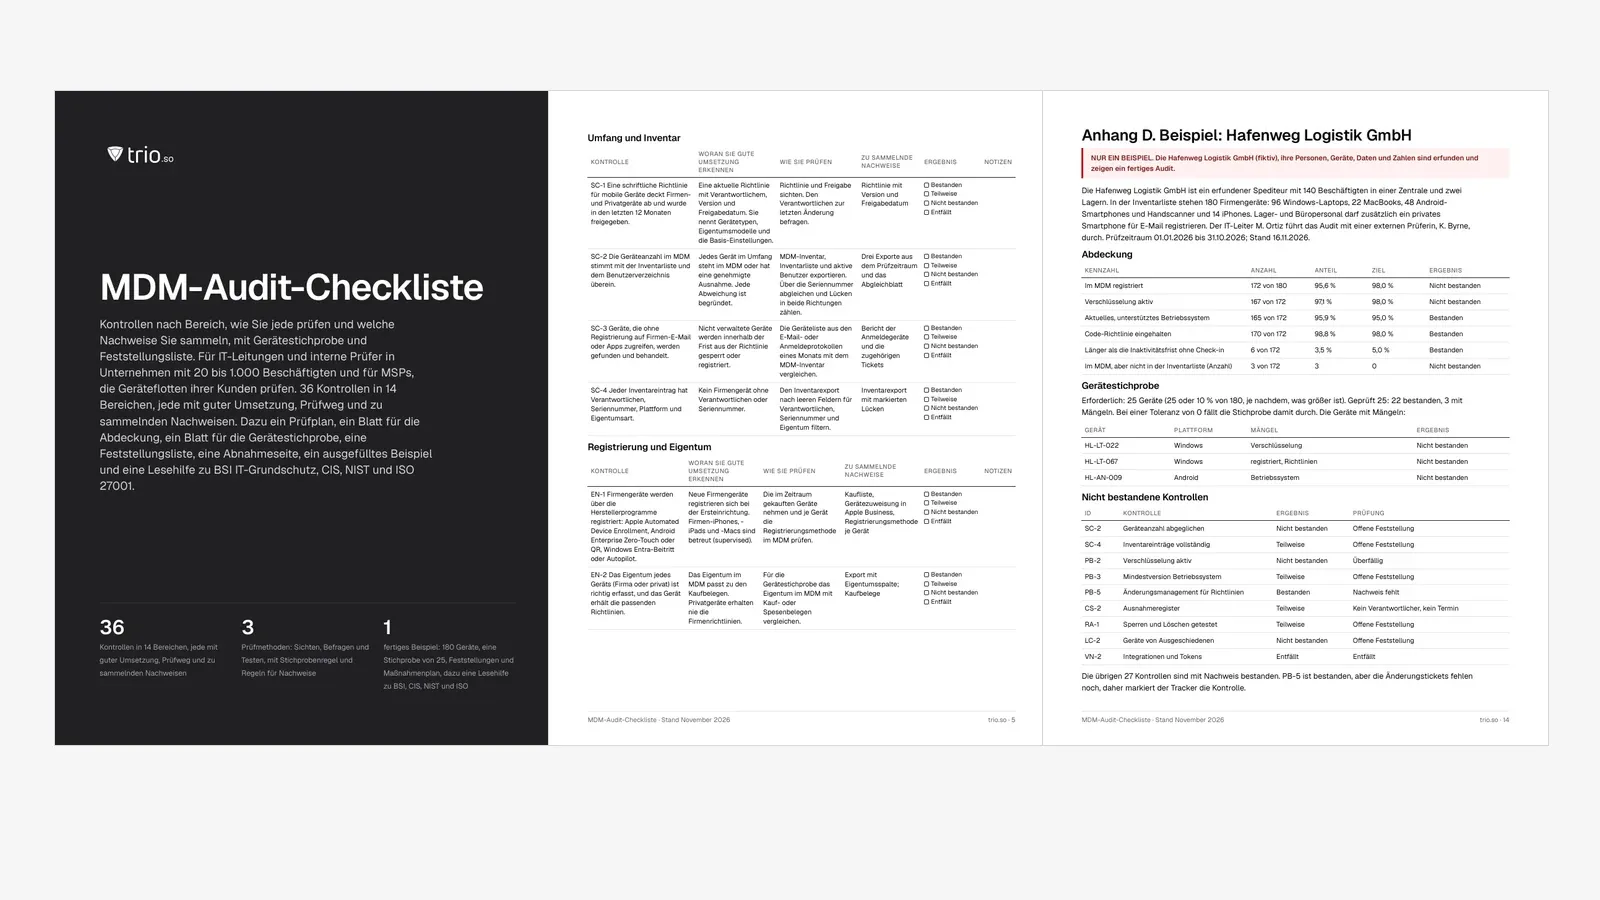
MDM-Audit-Checkliste als Vorlage: 36 Kontrollen mit Prüfweg und Nachweisen, Gerätestichprobe, BSI- und DSGVO-Bezug und ein Excel-Tracker.

Content-Autorin, trio.so
Ein MDM-Audit prüft zwei Dinge: ob die Einstellungen in Ihrem Mobile Device Management dem entsprechen, was Ihre Richtlinie verspricht, und ob sie auf den Laptops, Smartphones und anderen Mobilgeräten wirken, die Ihre Beschäftigten jeden Tag nutzen. Dieser Leitfaden geht das Audit in der Reihenfolge durch, in der Sie es durchführen: Umfang und Geräteanzahl, Stichprobe, Prüfung, Feststellungen und Maßnahmenplan, jeweils mit den Nachweisen, die ein Prüfer sehen will.
Er richtet sich an IT-Leitungen, Informationssicherheitsbeauftragte und interne Prüfer in Unternehmen mit 20 bis 1.000 Beschäftigten und an MSPs, die die Geräteflotten ihrer Kunden prüfen. Der Download enthält die Checkliste als Word und PDF und einen Excel-Tracker, der Abdeckung, Stichprobenergebnis und überfällige Behebungen berechnet. Alle drei Dateien sind auf Deutsch.
Kostenloser Download
Ihr MDM enthält das Geräteinventar, die Sicherheitseinstellungen und den Verlauf dessen, was mit jedem Gerät geschehen ist. Deshalb kommen die meisten Nachweise eines Audits aus dem MDM. Das Audit fragt, ob dieser Bestand vollständig ist und ob die Einstellungen halten, wenn jemand ein echtes Gerät prüft. Es umfasst firmeneigene Laptops, Smartphones und Tablets auf allen Plattformen, die Sie verwalten, und die privaten Smartphones, die auf Firmen-E-Mail und Apps zugreifen dürfen.
Ein Prüfprogramm wiederholt die Arbeit: ein vollständiges Audit jedes Jahr, Abdeckungszahlen jedes Quartal und ein Nachtest für jede Feststellung, bevor sie geschlossen wird. Die Checkliste ordnet die Kontrollen in 14 Bereiche:
Die Regeln stehen in Ihrer Richtlinie für mobile Geräte; das Audit prüft sie. Was ein MDM grundsätzlich leistet, erklärt der Beitrag Was ist Mobile Device Management?.
In Deutschland ist der BSI IT-Grundschutz der naheliegende Maßstab. Das IT-Grundschutz-Kompendium (Edition 2023) hat zwei passende Bausteine: SYS.3.2.1 Allgemeine Smartphones und Tablets und SYS.3.2.2 Mobile Device Management (MDM). SYS.3.2.2 verlangt unter anderem eine MDM-Strategie, eine Liste zugelassener Geräte und Betriebssysteme, die Aufnahme jedes Geräts ins MDM vor der Nutzung und die Protokollierung von Lebenszyklus und Konfigurationsverlauf der Geräte. Private Geräte (BYOD) deckt der Baustein selbst nicht ab.
Die DSGVO nennt kein MDM, verlangt aber in Art. 32 geeignete technische und organisatorische Maßnahmen und in Abs. 1 lit. d ein Verfahren zur regelmäßigen Überprüfung, Bewertung und Evaluierung ihrer Wirksamkeit. Ein dokumentiertes MDM-Audit mit Stichprobe und Nachweisen ist eine Antwort auf genau diese Frage, soweit es um Endgeräte geht. Für die Verschlüsselung selbst gibt es die Vorlage für eine Verschlüsselungsrichtlinie.
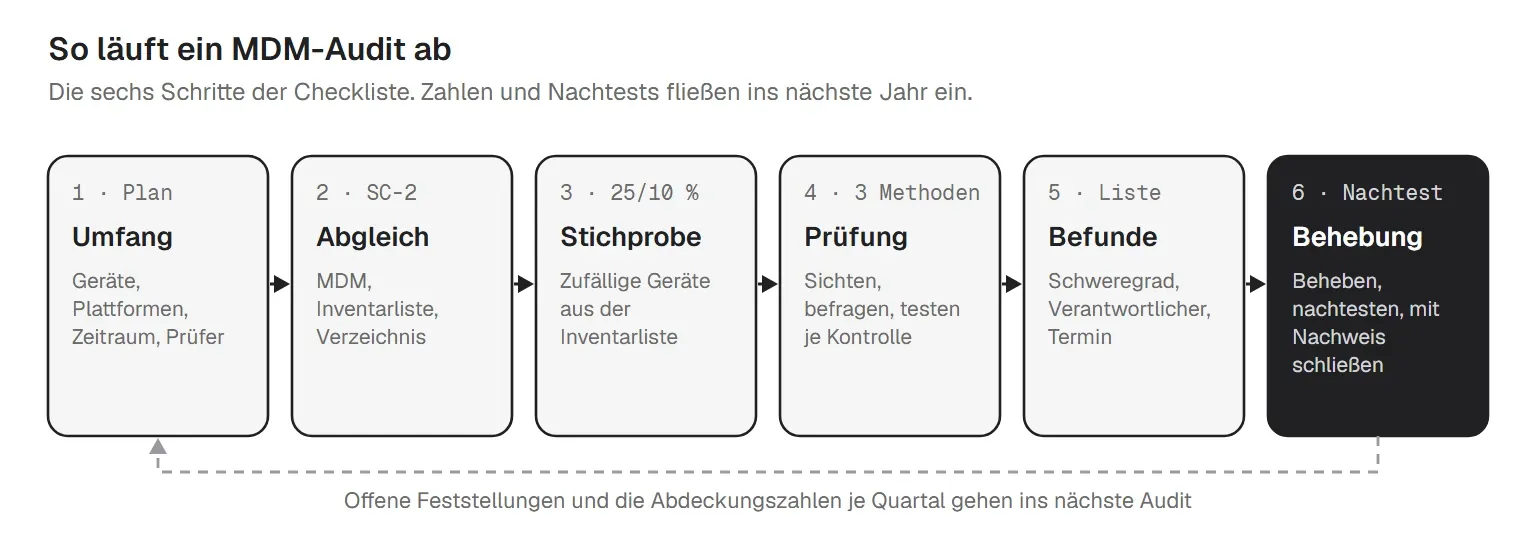
Legen Sie den Umfang vor der Prüfung mit dem Prüfer fest: welche Geräte, Plattformen und Niederlassungen, nur Firmengeräte oder auch private, und welcher Prüfzeitraum. Der Zeitraum zählt, weil nur Exporte, Tickets und Screenshots aus diesem Zeitraum als Nachweis gelten. Der Prüfplan in der Checkliste hält alles fest, auch Stichprobengröße und Ablageort der Nachweise.
Exportieren Sie am selben Tag drei Listen: das MDM-Inventar, die Inventarliste und die aktiven Benutzer im Verzeichnis. Gleichen Sie sie über die Seriennummer ab und zählen Sie die Lücken in beide Richtungen. Ein Gerät in der Inventarliste, aber nicht im MDM, ist nicht verwaltet. Ein Gerät im MDM, aber nicht in der Inventarliste, ist eine Lücke in der Inventarisierung. Ein Gerät, das noch einer ausgeschiedenen Person zugewiesen ist, ist ein Versäumnis beim Austritt. Beginnen Sie hier: Der Abgleich zeigt, welche Geräte der Rest des Audits nicht sieht. Wie Sie die Inventarliste selbst sauber halten, beschreibt der Beitrag zur Geräteinventarisierung.
Wählen Sie Geräte zufällig aus der Inventarliste, nicht aus dem MDM. Eine Stichprobe aus dem MDM kann nur Geräte zeigen, die bereits verwaltet werden. Standard in der Vorlage: 25 Geräte oder 10 % der Inventarliste, je nachdem, was größer ist.
Arbeiten Sie die Checkliste Bereich für Bereich durch. Lesen Sie die Einstellung, fragen Sie die verantwortliche Person, prüfen Sie, ob es wirkt, und halten Sie ein Ergebnis fest: Bestanden, Teilweise, Nicht bestanden oder Entfällt. Notieren Sie, wo der Nachweis liegt.
Jedes Nicht bestanden oder Teilweise wird eine Feststellung mit Schweregrad, Verantwortlichem und Termin. Eine Feststellung ohne Verantwortlichen bleibt meist bis zum nächsten Audit offen, deshalb markiert der Tracker sie.
Beheben Sie jede Feststellung, testen Sie sie auf dieselbe Weise erneut und bewahren Sie den Nachweis des Nachtests auf, bevor Sie sie schließen. Rechnen Sie damit, dass ein wiederkehrender Prüfer fragt, wie die Feststellungen des Vorjahres geschlossen wurden.
Der Download listet 36 Kontrollen, jede mit guter Umsetzung, Prüfweg und zu sammelnden Nachweisen. Hier die Kurzfassung:
| Bereich | Was Sie prüfen | Nachweise |
|---|---|---|
| Umfang und Inventar | Schriftliche Richtlinie; Abgleich MDM, Inventarliste und Verzeichnis; nicht verwaltete Geräte mit E-Mail-Zugriff; leere Felder für Verantwortlichen oder Seriennummer | Drei datierte Exporte und das Abgleichblatt |
| Registrierung und Eigentum | Firmengeräte über Apple Automated Device Enrollment, Android Enterprise Zero-Touch oder QR, Windows Entra-Beitritt oder Autopilot; Eigentum korrekt erfasst; BYOD-Bedingungen angenommen | Registrierungsmethode je Gerät; Kaufbelege; Zustimmungen |
| Richtlinien-Basis | Code, automatische Sperre und Sperre nach Fehlversuchen; Verschlüsselung; Mindestversion des Betriebssystems; Einschränkungen; Änderungsmanagement | Richtlinienexporte; Verschlüsselungsbericht; eine Geräteprüfung je Plattform |
| Richtlinienstatus und Ausnahmen | Status je Gerät nach Plan geprüft; Ausnahmeregister mit Genehmigendem und Ablaufdatum | Statusbericht; Prüfnotizen; Ausnahmeregister |
| Patches und Betriebssystemstände | Updates innerhalb der Patch-Frist; Schwachstellen in Drittanbieter-Apps nach Schweregrad behoben | Patch-Bericht; Schwachstellenbericht; Behebungsdaten |
| Apps | App-Inventar je Gerät; Positiv- oder Sperrliste; Geschäfts-Apps über das MDM verteilt | Export des App-Inventars; Sperrliste; Freigaben |
| Fernsperre und Fernlöschung | Datierter Sperr- und Löschtest je Plattform; nur benannte Rollen dürfen löschen | Testnachweis mit Screenshots; Rollenexport |
| Verlust, Diebstahl und Austritt | Verlorene Geräte in der Zielzeit gesperrt oder gelöscht; Geräte Ausgeschiedener zurückgegeben und gelöscht; ausgemusterte Geräte entfernt | Tickets; HR-Austrittsliste bis zum Gerät verfolgt; Entsorgungsnachweise |
| Admin-Zugriff | Konsolenrollen nach geringsten Rechten; MFA für jedes Konsolenkonto; Zugriffsprüfung je Quartal; Austritte am letzten Tag entfernt | Mitgliederexport mit Rollen und letzter Aktivität; Prüfnachweise |
| Protokolle und Nachweise | Admin-Aktionen und Fernsitzungen protokolliert, soweit das Werkzeug es erlaubt; Berichte für den ganzen Zeitraum aufbewahrt | Protokollauszüge mit Tickets; Nachweisverzeichnis |
| WLAN, VPN und Zertifikate | WLAN über WPA2- oder WPA3-Profile; VPN-Profile und Zertifikate aus dem MDM, Ablaufdaten im Blick | Profilexporte; Zertifikatsliste |
| Private Geräte (BYOD) | Die BYOD-Bedingungen entsprechen dem, was die IT tatsächlich sieht und tun kann; keine vollständige Löschung privater Geräte | Screenshots vom privaten Testgerät; Löschverlauf |
| Anbieter und Integrationen | Datierte Prüfung des MDM-Anbieters; Integrationen mit Verantwortlichem; ungenutzte Tokens entfernt | Anbieterprüfung; Integrationsregister |
| Audit-Programm | Jährliches Audit, Abdeckung je Quartal, Nachtest vor dem Schließen | Vorjahresbericht; Feststellungsliste mit Nachtest-Nachweisen |
Für drei dieser Einstellungen nennen die CIS Controls v8 genaue Zahlen. Sie setzen die automatische Sperre auf höchstens 2 Minuten Inaktivität bei Smartphones und Tablets und 15 Minuten bei Computern (Safeguard 4.3). Sie verlangen eine Gerätesperre nach höchstens 10 Fehlversuchen bei Smartphones und Tablets und 20 bei Laptops (Safeguard 4.10). Und sie verlangen die Fernlöschung firmeneigener mobiler Geräte (Safeguard 4.11), die ein Prüfer getestet sehen will, nicht nur eingeschaltet. Update-Fristen gehören in Ihre Patch-Management-Richtlinie (auf Englisch).
Eine Kontrolle zu prüfen heißt zu zeigen, dass sie auf echten Geräten wirkt, nicht nur ihre Einstellung zu lesen. NIST SP 800-53A, der NIST-Leitfaden zur Prüfung von Sicherheitskontrollen, nennt drei Wege zu Nachweisen. Die meisten MDM-Kontrollen brauchen mindestens zwei davon:
| Methode | Was Sie tun | Beispiel im MDM |
|---|---|---|
| Sichten | Dokumente, Einstellungen, Berichte und Nachweise lesen. | Die Code-Richtlinie in der Konsole; der Verschlüsselungsbericht; ein Entsorgungsnachweis |
| Befragen | Die Verantwortlichen fragen, wie die Kontrolle funktioniert und was passiert, wenn sie versagt. | Den IT-Leiter fragen, was passiert, wenn das Smartphone eines Ausgeschiedenen nicht zurückkommt |
| Testen | Der Kontrolle bei der Arbeit zusehen oder sie selbst ausführen (Nachvollzug). | Ein Testgerät sperren und löschen; die automatische Sperre an einem Stichprobengerät stoppen |
Zwei Techniken tragen die meiste Arbeit. Beim Durchgang zeigt die verantwortliche Person die Kontrolle von Anfang bis Ende, zum Beispiel wie ein verlorenes Smartphone gemeldet, gesperrt und dokumentiert wird. Beim Nachvollzug führen Sie oder der Prüfer die Kontrolle selbst aus, etwa indem Sie Sperre und Löschung an ein Ersatzgerät jeder Plattform senden und die Reaktion stoppen. Diesen Test lassen viele aus, weil niemand ein Arbeitsgerät löschen will. Halten Sie deshalb je Plattform ein Ersatzgerät bereit.
Für die Nachweise gilt:
Kein Rahmenwerk legt eine Stichprobengröße für MDM-Audits fest, stimmen Sie sie also mit Ihrem Prüfer ab. Die Vorlage nimmt standardmäßig 25 Geräte oder 10 % der Inventarliste, je nachdem, was größer ist, höchstens die ganze Liste. Ein Unternehmen mit 90 Geräten prüft 25, eines mit 400 Geräten 40. Verteilen Sie die Stichprobe etwa im Verhältnis der Flotte auf Plattformen und Eigentumsarten und nehmen Sie jedes Gerät dazu, das beim Abgleich aufgefallen ist.
Für jedes Gerät prüfen Sie sechs Punkte im MDM: steht es in der Inventarliste, ist es registriert, ist die Verschlüsselung aktiv, hält es die Code-Richtlinie ein, ist das Betriebssystem aktuell und wurden seine Richtlinien angewendet. Zwei oder drei Geräte prüfen Sie zusätzlich von Hand. Das Blatt Gerätestichprobe markiert ein Gerät bei jedem Nein als nicht bestanden, ebenso, wenn es sich länger als die Inaktivitätsfrist (standardmäßig 30 Tage) nicht gemeldet hat. Mit der Standardtoleranz von null lässt ein einziges Gerät mit Mangel die Stichprobe durchfallen, und jeder Mangel wird eine Feststellung.
Die Stichprobe zeigt, ob die Kontrollen auf den gewählten Geräten wirken. Die Abdeckungszahlen zeigen, wie weit sie über die ganze Flotte reichen. Erheben Sie die Zahlen am selben Tag und vergleichen Sie jede mit einem Ziel:
| Kennzahl | Anteil von | Ziel in der Vorlage |
|---|---|---|
| Im MDM registriert | Firmengeräte in der Inventarliste | 98 % oder mehr |
| Verschlüsselung aktiv | Registrierte Geräte | 98 % oder mehr |
| Aktuelles, unterstütztes Betriebssystem | Registrierte Geräte | 95 % oder mehr |
| Code-Richtlinie eingehalten | Registrierte Geräte | 98 % oder mehr |
| Länger als 30 Tage ohne Check-in | Registrierte Geräte | 5 % oder weniger |
| Im MDM, aber nicht in der Inventarliste | Anzahl | 0 |
Die Ziele sind Standardwerte, keine Norm. Setzen Sie eigene in den Einstellungen des Trackers und sehen Sie sich die Zahlen zwischen den Audits jedes Quartal an.
Die meisten davon sind Lücken im Ablauf. Smartphones bleiben zum Beispiel Ausgeschiedenen zugewiesen, wenn die IT nicht auf der Austrittsliste der Personalabteilung steht. Die Checkliste für das IT-Offboarding schließt diese Lücke, und die Vorlage für die Benutzerzugriffsprüfung deckt die Konsolen-Admins ab.
Wenn Beschäftigte eigene Smartphones registrieren, prüft das Audit zwei Dinge, die in entgegengesetzte Richtungen ziehen: Die Firmendaten auf dem Gerät sind geschützt, und die IT greift nicht weiter ins Gerät ein, als die BYOD-Bedingungen sagen. Das ist auch eine Frage des Datenschutzes und in vielen Unternehmen eine Frage für den Betriebsrat. Registrieren Sie ein privates Testgerät, vergleichen Sie, was die Konsole zeigt und erlaubt, mit den Bedingungen, und prüfen Sie den Löschverlauf auf vollständige Löschungen privater Geräte. Was die IT kann, hängt von der Plattform ab: Unter Android liegen Firmen-Apps in einem eigenen Arbeitsprofil. Die Apple-Registrierung für private Geräte umfasst das ganze Gerät, daher sollten die Bedingungen genau sagen, was die IT darf und was nicht. Die Vorlage für eine BYOD-Richtlinie deckt die Seite der Beschäftigten ab.
Üblich ist ein vollständiges Audit pro Jahr, oft abgestimmt auf ein ISO-27001-Audit, ein BSI-Grundschutz-Audit oder die Prüfung eines Kunden, die Gerätenachweise verlangt. Zwischen den Audits prüfen Sie jedes Quartal die Abdeckungszahlen und den Konsolenzugriff und testen jede Feststellung nach, bevor Sie sie schließen. Prüfen Sie früher nach einer großen Änderung, etwa einem MDM-Wechsel, einer Übernahme oder einer neuen Plattform. Für die übrige IT nutzen Sie die IT-Audit-Checkliste (auf Englisch).
Diese Lesehilfe zeigt, wo jeder Bereich in den Rahmenwerken auftaucht. Sie ist keine offizielle Zuordnung.
| Bereich | BSI IT-Grundschutz | CIS Controls v8 | NIST SP 800-53 | ISO 27001:2022 Anhang A |
|---|---|---|---|---|
| Umfang und Inventar | SYS.3.2.2 | 1.1, 1.2 | CM-8 | A.5.9 |
| Registrierung und Eigentum | SYS.3.2.2 | 4.1, 4.12 | AC-19 | A.8.1 |
| Richtlinien-Basis | SYS.3.2.1, SYS.3.2.2 | 3.6, 4.1, 4.3, 4.10 | AC-19, AC-19(5) | A.8.1 |
| Richtlinienstatus und Ausnahmen | SYS.3.2.2 | 4.1 | AC-19 | A.8.1 |
| Patches und Betriebssystemstände | SYS.3.2.1 | 7.3, 7.4 | - | A.8.1 |
| Apps | SYS.3.2.2 | 2.1, 2.3 | CM-8 | A.8.1 |
| Fernsperre und Fernlöschung; Verlust, Diebstahl und Austritt | SYS.3.2.2 | 4.11 | AC-19 | A.8.1 |
| Admin-Zugriff | SYS.3.2.2 | 5.4, 6.5 | - | - |
| Protokolle und Nachweise | SYS.3.2.2 | 8.2 | - | - |
| Private Geräte (BYOD) | - | 4.12 | AC-19 | A.8.1 |
In NIST SP 800-53 Rev. 5 ist AC-19 die Zugriffskontrolle für mobile Geräte (die Erweiterung AC-19(5) betrifft die Geräteverschlüsselung) und CM-8 das Inventar der Systemkomponenten. NIST SP 800-124 Rev. 2 (Mai 2023) ist der NIST-Leitfaden zur Sicherheit mobiler Geräte im Unternehmen. In der ISO/IEC 27001:2022 betrifft Anhang A 5.9 das Inventar der Informationen und Werte und 8.1 die Endgeräte der Benutzer.
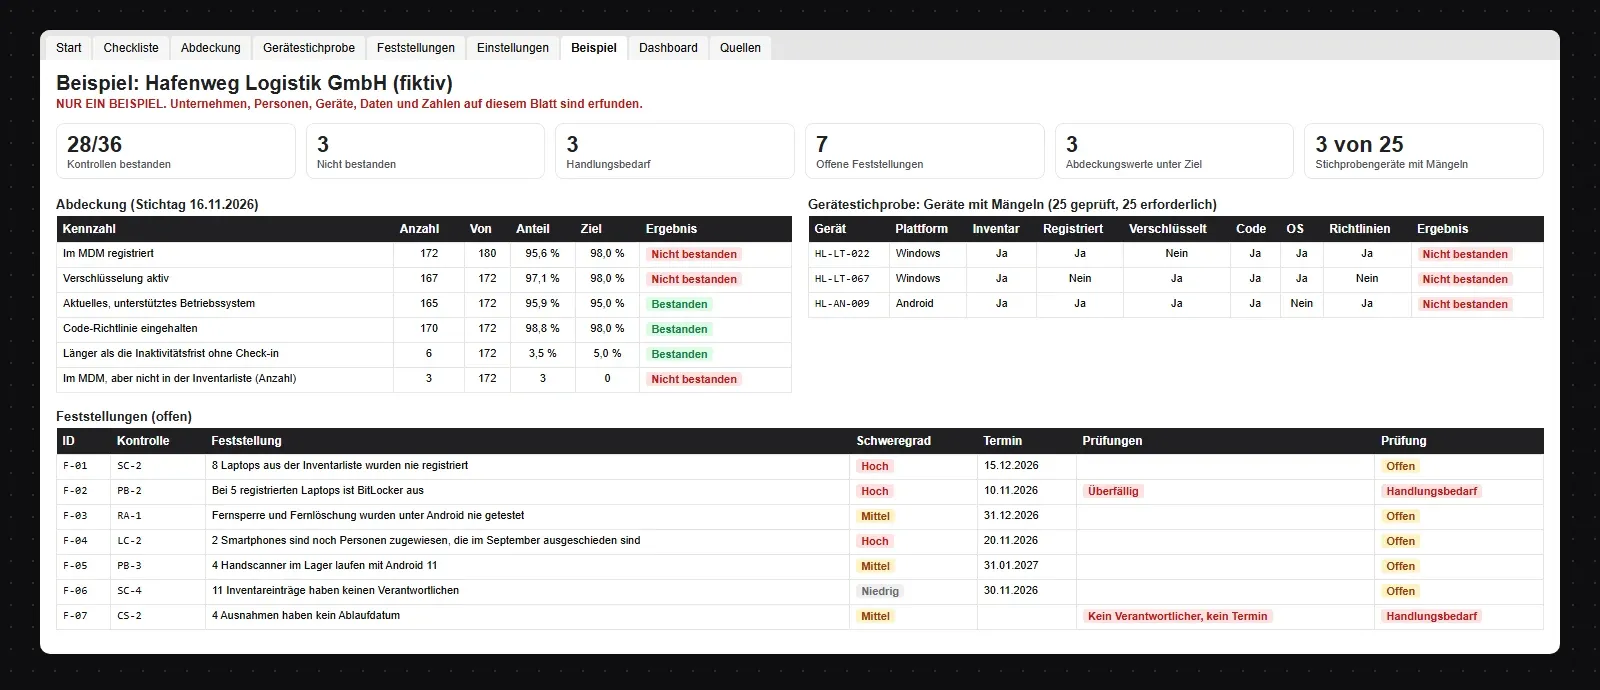
Der Download enthält ein fertiges Audit für die Hafenweg Logistik GmbH (fiktiv), einen erfundenen Spediteur mit 140 Beschäftigten und 180 Firmengeräten: 96 Windows-Laptops, 22 MacBooks, 48 Android-Smartphones und Handscanner und 14 iPhones. Geprüft wird der Zeitraum Januar bis Oktober 2026.
Abdeckung: 172 von 180 Geräten sind registriert (95,6 %, unter dem Ziel von 98 %), bei 167 der 172 ist die Verschlüsselung aktiv (97,1 %, unter dem Ziel), und 3 Geräte stehen im MDM, aber nicht in der Inventarliste. Betriebssystemstand (95,9 %), Code-Richtlinie (98,8 %) und inaktive Geräte (3,5 %) liegen im Ziel. Die Stichprobe von 25 Geräten hat 3 Mängel: ein Laptop mit ausgeschaltetem BitLocker, ein nie registrierter Laptop und ein Handscanner mit Android 11. Damit fällt die Stichprobe durch.
Von 36 Kontrollen sind 28 bestanden, 4 teilweise und 3 nicht bestanden. Die Feststellungsliste:
| ID | Kontrolle | Feststellung | Schweregrad | Termin |
|---|---|---|---|---|
| F-01 | SC-2 | 8 Laptops aus der Inventarliste wurden nie registriert | Hoch | 15.12.2026 |
| F-02 | PB-2 | Bei 5 registrierten Laptops ist BitLocker aus | Hoch | 10.11.2026 |
| F-03 | RA-1 | Fernsperre und Fernlöschung wurden unter Android nie getestet | Mittel | 31.12.2026 |
| F-04 | LC-2 | 2 Smartphones sind noch Personen zugewiesen, die im September ausgeschieden sind | Hoch | 20.11.2026 |
| F-05 | PB-3 | 4 Handscanner im Lager laufen mit Android 11 | Mittel | 31.01.2027 |
| F-06 | SC-4 | 11 Inventareinträge haben keinen Verantwortlichen | Niedrig | 30.11.2026 |
| F-07 | CS-2 | 4 Ausnahmen haben kein Ablaufdatum | Mittel | Noch kein Termin |
Der Maßnahmenplan beginnt mit der überfälligen BitLocker-Feststellung (die Richtlinie galt nur für die Bürogruppe) und den beiden Smartphones der Ausgeschiedenen, danach folgen die acht nie registrierten Laptops. Die Patch-Feststellung des Vorjahres wurde erst nach einem Nachtest im März geschlossen. Die übrigen schließen Sie genauso.
Die Arbeitsmappe hat fünf Arbeitsblätter. Die Checkliste ist mit allen Kontrollen vorausgefüllt und markiert ein Nicht bestanden oder Teilweise ohne Verantwortlichen oder Termin, eine überfällige Behebung und ein Bestanden ohne Ablageort. Die Abdeckung nimmt sieben Zahlen auf und vergleicht jeden Anteil mit seinem Ziel. Die Gerätestichprobe berechnet die erforderliche Größe und das Ergebnis je Gerät und für die Stichprobe. Die Feststellungen markieren fehlende Verantwortliche, überfällige Behebungen und Feststellungen, die ohne Nachtest geschlossen wurden. Ein Dashboard zeigt die Quote je Bereich, offene Feststellungen nach Schweregrad, die Abdeckung und das Stichprobenergebnis. Nur Formeln, keine Makros; Datumsangaben im Format TT.MM.JJJJ.
trio.so ist hier das MDM, das geprüft wird, also stammen die meisten Nachweise aus seiner Konsole. Das Audit selbst, die Auswahl der Stichprobe und die Bewertung der Ergebnisse bleiben bei Ihnen und Ihrem Prüfer. Für jeden Bereich liefert die trio.so-Konsole dem Prüfer Folgendes:
| Was die Konsole zeigt oder exportiert | Bereich der Checkliste |
|---|---|
| Ein Geräteinventar mit Verantwortlichem, Seriennummer, installierten Apps und Verschlüsselungsstatus jedes Geräts | Umfang und Inventar (SC-2, SC-4), Apps (AP-1) |
| Registrierung über Apple Business (früher Apple Business Manager), Android Enterprise sowie Entra-Beitritt oder Massenregistrierung mit Bereitstellungspaket unter Windows | Registrierung und Eigentum (EN-1) |
| Code-Richtlinien für iPhone, iPad und Android, BitLocker unter Windows, FileVault auf dem Mac und erzwungene Speicherverschlüsselung unter Android | Richtlinien-Basis (PB-1, PB-2) |
| Richtlinienstatus je Gerät: angewendet, fehlgeschlagen oder ausstehend | Richtlinienstatus (CS-1) |
| Eine Warnung, wenn ein Gerät eine unverschlüsselte Festplatte meldet | Richtlinien-Basis (PB-2) |
| Schwachstellenbefunde mit CVE-Zuordnung und CVSS-, EPSS- und CISA-KEV-Daten sowie ein Risikowert von 0 bis 100 je Gerät | Patches (PT-2) |
| Betriebssystem-Updates über Auto-Patch-Richtlinien und Korrekturen für Drittanbieter-Software über Behebungspläne, mit dem Ergebnis je Gerät | Patches (PT-1, PT-2) |
| Fernsperre auf Mac, iPhone, iPad und Android sowie Fernlöschung von Firmengeräten | Fernsperre und Fernlöschung (RA-1), Austritt (LC-1, LC-2) |
| Konsolenrollen und ein CSV-Export der Konsolenmitglieder mit Rollen, Status und Datum der letzten Aktivität | Admin-Zugriff (AD-1, AD-3, RA-2) |
| Benutzersynchronisation aus Microsoft Entra ID und Google Workspace und Bereitstellung über SCIM 2.0; MFA und Single Sign-on für Ihre Nutzer gibt es im Tarif Zero Trust | Admin-Zugriff (AD-3), Austritt (LC-2) |
| Ein Protokoll der Remote-Desktop-Sitzungen: wer jede Sitzung gestartet hat und wann sie begann und endete | Protokolle (LG-1) |
| WLAN-Profile mit WPA2 oder WPA3 auf Windows- und Apple-Geräten sowie PKCS#12-, SCEP- und Root-Zertifikate auf Apple-Geräten und unter Windows | WLAN, VPN und Zertifikate (NW-1, NW-2) |
| Auf privaten iPhones, iPads und Macs kann die IT das Gerät nicht löschen, sperren oder orten; unter Android liegen Firmen-Apps in einem eigenen Arbeitsprofil | Private Geräte (BY-1, BY-2) |
| Exporte von Compliance-Nachweisen für die Prüfakte | Protokolle und Nachweise (LG-2) |
| Für MSPs: mehrere Kundenunternehmen in einer Konsole, jedes mit eigenen Geräten, Nutzern und Richtlinien | MSPs, die Audits für Kunden durchführen |
Das Audit führt es nicht für Sie durch. Stichprobe, Tests und Bewertung bleiben Ihre Aufgabe, und die Anbieterprüfung (VN-1) ist Ihre Prüfung von trio.so. trio.so verwaltet Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Mehr dazu: Mobile Device Management mit trio.so, Patch-Management und Compliance-Nachweise. Die Tarife beginnen bei 5 $ pro Gerät.
14 Tage kostenlos, ohne Kreditkarte.
Quellen. Zuletzt geprüft im November 2026.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so zeigt Verantwortlichen, Seriennummer, Apps und Verschlüsselungsstatus jedes Geräts, den Richtlinienstatus je Gerät, CVE-Befunde und Patch-Ergebnisse und exportiert Nachweise für die Prüfakte.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Anforderungen der Cyberversicherung: was Versicherer zu MFA, EDR, Patches und Verschlüsselung fragen und welche Nachweise Sie beilegen. Mit Checkliste.
Kostenlose Vorlage für ein Berechtigungskonzept: Rollen und Rechte, Joiner/Mover/Leaver, Berechtigungsmatrix, Rezertifizierung und Zuordnung zu ISO 27001.
Kostenlose Vorlage für IT-Serviceanfragen als Excel, Word und PDF: welche Felder hineingehören, ein ausgefülltes Beispiel, Anfrage oder Störung, Weiterleitung.
Kostenlose Vorlage für Anträge auf neue Benutzerkonten: welche Felder hineingehören, ein ausgefülltes Beispiel, wer neue Konten genehmigt und wie Sie die Bereitstellung automatisieren.
Kostenlose Vorlage für eine Richtlinie für Penetrationstests in Word, PDF und Excel: Abschnitte, Beispiel-Testplan, Rules of Engagement und Bericht.
Vorlage für eine Richtlinie zur Datenklassifizierung: vier Schutzstufen mit Beispielen, Umgangsregeln je Stufe, Kennzeichnung und ein Excel-Register.
Kostenloses Antragsformular für Anwendungszugriff als Word und PDF, mit Formular für Änderung und Entzug, ausgefülltem Beispiel und Excel-Protokoll.
Vorlage für eine Fernzugriffsrichtlinie: erlaubte Wege, Regeln für Remote-Desktop und MFA, Fernwartung durch Dienstleister, Protokollierung und Excel-Register.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden