


Templates
Antragsformular für Anwendungszugriff: Vorlage (Word, Excel, PDF)
Kostenloses Antragsformular für Anwendungszugriff als Word und PDF, mit Formular für Änderung und Entzug, ausgefülltem Beispiel und Excel-Protokoll.
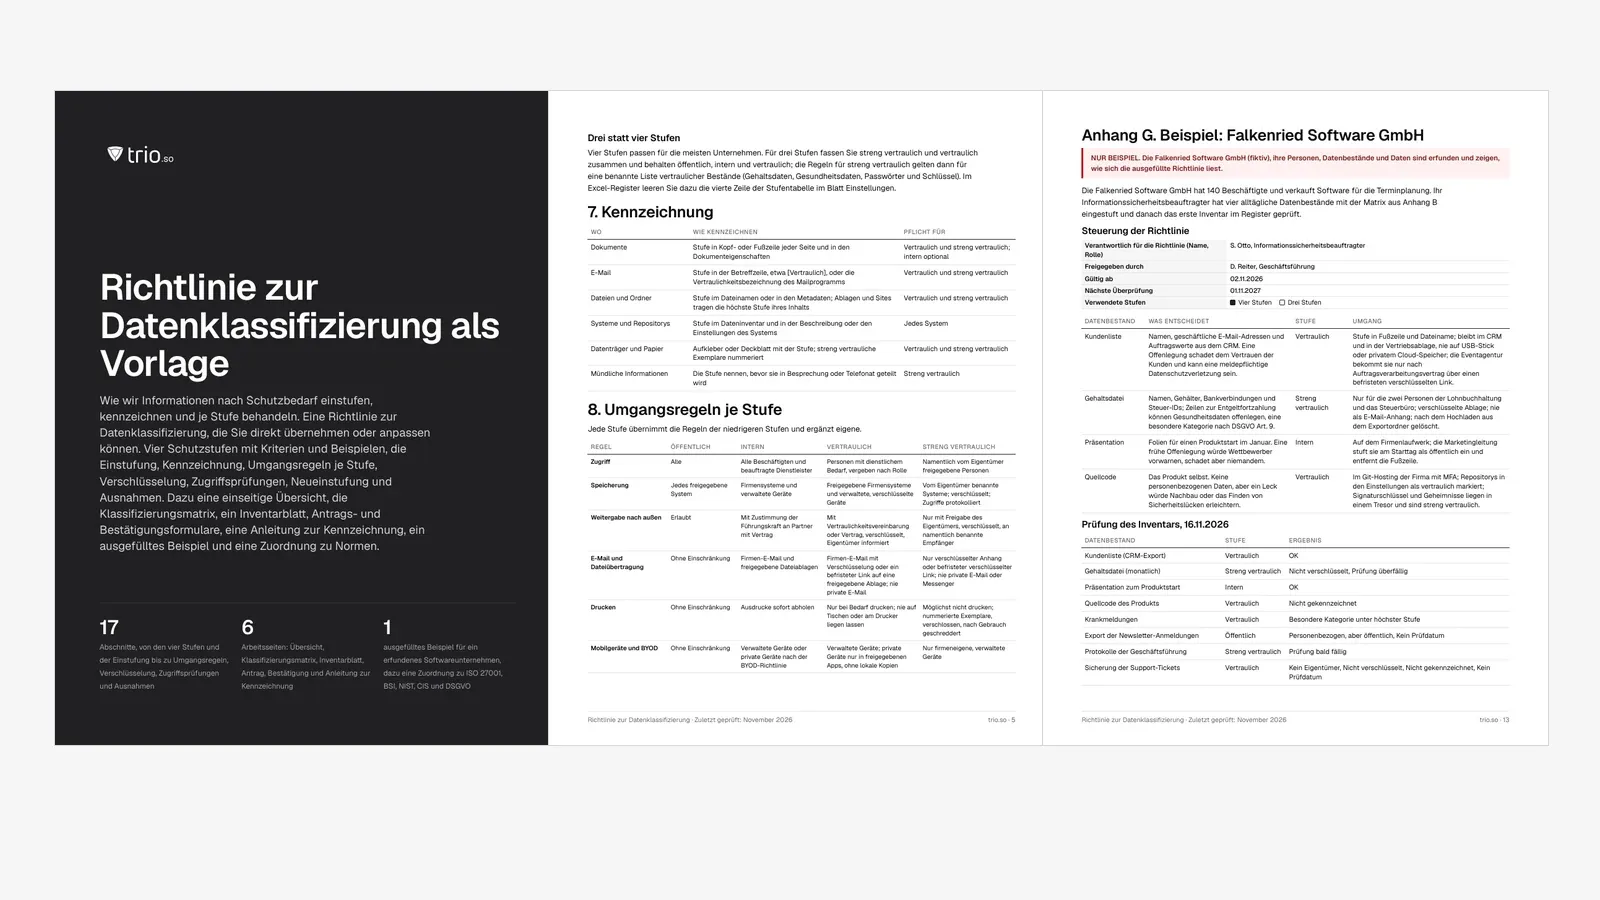
Vorlage für eine Richtlinie zur Datenklassifizierung: vier Schutzstufen mit Beispielen, Umgangsregeln je Stufe, Kennzeichnung und ein Excel-Register.

Content-Autorin, trio.so
Eine Richtlinie zur Datenklassifizierung legt fest, in welche Schutzstufen ein Unternehmen seine Informationen einteilt, wer die Einstufung vornimmt und welche Regeln für jede Stufe gelten, etwa zu Zugriff, Verschlüsselung, Weitergabe und Löschung. Üblich sind vier Stufen: öffentlich, intern, vertraulich und streng vertraulich. Mit der Richtlinie wissen alle Beschäftigten, wie sie mit einer Kundenliste, einer Gehaltsdatei oder einer Pressemitteilung umgehen.
Dieser Leitfaden richtet sich an IT-Leitungen, Informationssicherheitsbeauftragte und Datenschutzbeauftragte in Unternehmen mit 20 bis 1.000 Beschäftigten. Der Download enthält die Richtlinie als Word und PDF mit einer einseitigen Übersicht der Umgangsregeln, der Klassifizierungsmatrix, einem Inventarblatt, Formularen für Anträge und Bestätigung, einer Anleitung zur Kennzeichnung und einem ausgefüllten Beispiel, dazu ein Excel-Register, das Ihr Dateninventar prüft. Alle drei Dateien sind auf Deutsch.
Das Wichtigste
Datenklassifizierung (auch Informationsklassifizierung) heißt, Informationen nach ihrem Schutzbedarf einzuordnen. Nicht jede Datei braucht denselben Schutz: Eine veröffentlichte Preisliste darf jeder sehen, die Krankmeldungen der Belegschaft nicht. Ohne Einstufung schützen Unternehmen entweder alles gleich stark, was teuer und unpraktisch ist, oder alles gleich schwach.
Im IT-Grundschutz des BSI heißt der verwandte Schritt Schutzbedarfsfeststellung. Der BSI-Standard 200-2 kennt drei Kategorien: normal (die Schadensauswirkungen sind begrenzt und überschaubar), hoch (sie können beträchtlich sein) und sehr hoch (sie können ein existenziell bedrohliches, katastrophales Ausmaß erreichen). Die ISO/IEC 27001:2022 verlangt in Anhang A die Klassifizierung (5.12) und die Kennzeichnung (5.13) von Informationen.
Wer mit Behörden arbeitet, kennt außerdem Verschlusssachen wie VS-NfD (nur für den Dienstgebrauch). Das ist ein Geheimhaltungsgrad für den öffentlichen Sektor mit eigenen Vorschriften und keine Stufe, die ein Unternehmen für seine eigenen Daten vergibt.
Die DSGVO verlangt Maßnahmen, die dem Risiko angemessen sind (Art. 32), und besondere Kategorien wie Gesundheitsdaten (Art. 9) brauchen mehr Schutz. Ohne Stufen lässt sich das kaum zeigen. Mit Stufen verschlüsseln und protokollieren Sie dort aufwendig, wo es nötig ist, statt überall. Beschäftigte wissen, ob sie eine Datei per E-Mail verschicken, in die Cloud laden oder ausdrucken dürfen. Und wenn Kunden, Prüfer oder Versicherer fragen, wie Sie sensible Daten erkennen und schützen, legen Sie Richtlinie und Inventar vor.
Beginnen Sie mit den Beständen, deren Abfluss am meisten schaden würde: Gehaltsdaten, Personalakten, Kundenexporte, Verträge, Quellcode. Eine kurze, richtige Liste ist mehr wert als eine lange, die niemand pflegt.
| Stufe | Was darunter fällt | Beispiele |
|---|---|---|
| Öffentlich | Zur Veröffentlichung freigegebene Informationen. Eine Offenlegung schadet niemandem. | Webseiten, Pressemitteilungen, veröffentlichte Preislisten, Stellenanzeigen |
| Intern | Alltägliche Geschäftsinformationen für Beschäftigte. Eine Offenlegung wäre unangenehm, richtet aber wenig Schaden an. | Organigramme, interne Anleitungen, Besprechungsnotizen, die meisten E-Mails |
| Vertraulich | Informationen, deren Offenlegung dem Unternehmen, Kunden oder Beschäftigten schaden oder einen Vertrag verletzen kann. | Kundenlisten, Verträge, Quellcode, unveröffentlichte Finanzzahlen, die meisten personenbezogenen Daten |
| Streng vertraulich | Die schutzbedürftigsten Informationen. Eine Offenlegung kann schweren Schaden, Maßnahmen der Aufsicht oder Klagen nach sich ziehen. | Gehaltsdaten und Bankverbindungen, Gesundheitsdaten und andere besondere Kategorien, Passwörter und Schlüssel, Übernahmepläne |
Zwei Grundregeln ersparen viele Diskussionen: Was keine Stufe hat, gilt als intern, bis der Eigentümer es einstuft. Personenbezogene Daten sind nie öffentlich. Besondere Kategorien nach Art. 9 DSGVO (Gesundheitsdaten, genetische und biometrische Daten, ethnische Herkunft, politische Meinungen, religiöse Überzeugungen, Gewerkschaftszugehörigkeit, Sexualleben oder sexuelle Orientierung) sind streng vertraulich, außer Eigentümer und Datenschutzbeauftragte halten schriftlich fest, warum eine niedrigere Stufe reicht.
Halten Sie die Zahl der Stufen klein. Mit drei oder vier Stufen entscheiden Beschäftigte im Alltag schnell, bei sechs Stufen wird geraten. Für drei Stufen fassen Sie vertraulich und streng vertraulich zusammen und wenden die strengeren Regeln auf eine benannte Liste an, etwa Gehaltsdaten, Gesundheitsdaten, Passwörter und Schlüssel.
Der Eigentümer legt die Stufe fest, mit der Klassifizierungsmatrix aus Anhang B der Vorlage. Für jeden Datenbestand fragen Sie, was bei Offenlegung, Änderung oder Verlust passiert, in fünf Bereichen: Finanzen, Recht und Aufsicht, Ansehen, betroffene Personen und Betrieb. Die höchste Auswirkung in einem Bereich bestimmt die Stufe.
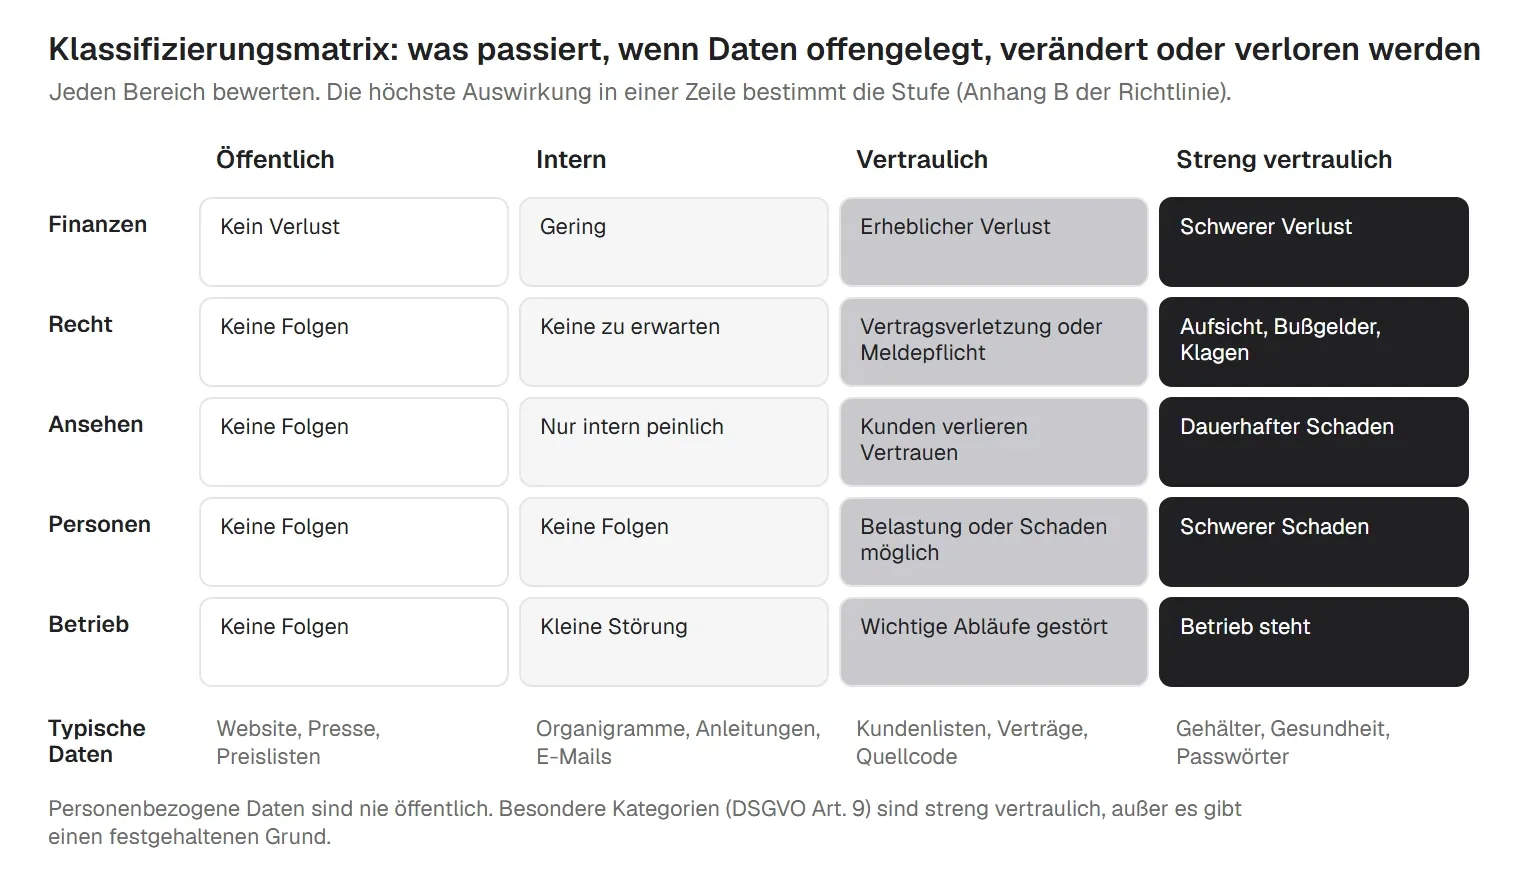
Das entspricht im Kern der Schutzbedarfsfeststellung nach BSI-Standard 200-2. Grob passen intern zu normal, vertraulich zu hoch und streng vertraulich zu sehr hoch; öffentliche Informationen sind zur Veröffentlichung freigegeben und brauchen keine Einstufung. Achten Sie auf Kombinationen: Eine Namensliste der Belegschaft ist intern, dieselbe Liste mit Gehältern und Bankverbindungen ist streng vertraulich. Im Zweifel gilt die höhere Stufe.
Die Umgangsregeln sind der Teil, mit dem Beschäftigte arbeiten. Abschnitt 8 der Vorlage enthält neun Regeln je Stufe, Anhang A wiederholt sie auf einer Seite zum Ausdrucken:
| Regel | Öffentlich | Intern | Vertraulich | Streng vertraulich |
|---|---|---|---|---|
| Zugriff | Alle | Alle Beschäftigten und beauftragte Dienstleister | Personen mit dienstlichem Bedarf, vergeben nach Rolle | Namentlich vom Eigentümer freigegebene Personen |
| Speicherung | Jedes freigegebene System | Firmensysteme und verwaltete Geräte | Freigegebene Firmensysteme und verwaltete, verschlüsselte Geräte | Vom Eigentümer benannte Systeme; verschlüsselt; Zugriffe protokolliert |
| Weitergabe nach außen | Erlaubt | Mit Zustimmung der Führungskraft an Partner mit Vertrag | Mit Vertraulichkeitsvereinbarung oder Vertrag, verschlüsselt, Eigentümer informiert | Nur mit Freigabe des Eigentümers, verschlüsselt, an namentlich benannte Empfänger |
| E-Mail und Dateiübertragung | Ohne Einschränkung | Firmen-E-Mail und freigegebene Dateiablagen | Firmen-E-Mail mit Verschlüsselung oder ein befristeter Link auf eine freigegebene Ablage; nie private E-Mail | Nur verschlüsselter Anhang oder befristeter verschlüsselter Link; nie private E-Mail oder Messenger |
| Ohne Einschränkung | Ausdrucke sofort abholen | Nur bei Bedarf drucken; nie auf Tischen oder am Drucker liegen lassen | Möglichst nicht drucken; nummerierte Exemplare, verschlossen, nach Gebrauch geschreddert | |
| Mobilgeräte und BYOD | Ohne Einschränkung | Verwaltete Geräte oder private Geräte nach der BYOD-Richtlinie | Verwaltete Geräte; private Geräte nur in freigegebenen Apps, ohne lokale Kopien | Nur firmeneigene, verwaltete Geräte |
| Cloud-Dienste und KI-Werkzeuge | Beliebig | Freigegebene Firmen-Apps | Freigegebene Apps mit Firmenanmeldung und MFA; keine privaten Konten, keine öffentlichen KI-Werkzeuge | Im Inventar benannte Apps mit MFA und Zugriffsprotokoll; KI-Werkzeuge nur mit Freigabe für diese Daten |
| Wechseldatenträger | Erlaubt | Von der Firma ausgegebene Datenträger | Nur verschlüsselte Firmendatenträger, mit Nachweis | Nicht erlaubt ohne genehmigte Ausnahme |
| Aufbewahrung und Löschung | Löschen, wenn nicht mehr benötigt | Nach Aufbewahrungsplan | Nach Aufbewahrungsplan; sicher löschen; Papier schreddern | Nach Aufbewahrungsplan; sicher löschen mit Nachweis; Datenträger löschen oder vernichten |
Passen Sie die Zellen an Ihre Werkzeuge an: Nennen Sie die freigegebene Dateiablage, den Weg für verschlüsselte E-Mails und Ihre Regeln für KI-Werkzeuge. Eine Kundenliste in einen öffentlichen KI-Chat zu kopieren ist eine Weitergabe nach außen.
| Stufe | Gespeichert | Bei Übertragung | Wechseldatenträger | Mobilgeräte |
|---|---|---|---|---|
| Öffentlich | Nicht nötig | TLS auf öffentlichen Seiten | Unverschlüsselt erlaubt | Geräteverschlüsselung gilt ohnehin |
| Intern | Festplattenverschlüsselung auf jedem Firmenlaptop und -telefon | TLS für E-Mail und Web-Apps | Von der Firma ausgegebene Datenträger | Code und Geräteverschlüsselung aktiv |
| Vertraulich | Verschlüsselte Ablage und Festplattenverschlüsselung auf Geräten | TLS 1.2 oder neuer; nach außen verschlüsselte Links oder Anhänge | Nur verschlüsselte Firmendatenträger | Verwaltetes Gerät mit Verschlüsselung und Code |
| Streng vertraulich | Verschlüsselte Ablage, Schlüsselzugriff nur für die IT; Wiederherstellungsschlüssel zentral verwahrt | Wo möglich durchgehend verschlüsselt; nie unverschlüsselte E-Mail | Nicht erlaubt ohne Ausnahme | Nur firmeneigene, verwaltete, verschlüsselte Geräte |
Festplattenverschlüsselung auf jedem Firmenlaptop und -telefon deckt interne Daten im Ruhezustand ab und nimmt einem verlorenen Gerät viel von seinem Risiko. Verfahren, Schlüsselverwaltung und Wiederherstellung regelt die Vorlage für eine Verschlüsselungsrichtlinie.
| Wo | Wie kennzeichnen | Pflicht für |
|---|---|---|
| Dokumente | Stufe in Kopf- oder Fußzeile jeder Seite und in den Dokumenteigenschaften | Vertraulich und streng vertraulich; intern optional |
| Stufe in der Betreffzeile, etwa [Vertraulich], oder die Vertraulichkeitsbezeichnung des Mailprogramms | Vertraulich und streng vertraulich | |
| Dateien und Ordner | Stufe im Dateinamen oder in den Metadaten; Ablagen und Sites tragen die höchste Stufe ihres Inhalts | Vertraulich und streng vertraulich |
| Systeme und Repositorys | Stufe im Dateninventar und in der Beschreibung oder den Einstellungen des Systems | Jedes System |
| Datenträger und Papier | Aufkleber oder Deckblatt mit der Stufe; streng vertrauliche Exemplare nummeriert | Vertraulich und streng vertraulich |
| Mündliche Informationen | Die Stufe nennen, bevor sie in Besprechung oder Telefonat geteilt wird | Streng vertraulich |
Halten Sie die Kennzeichnung kurz und überall gleich, zum Beispiel „Vertraulich“ in der Fußzeile, „[Vertraulich]“ im Betreff und „_VERTR“ am Ende des Dateinamens. In Microsoft 365 können Vertraulichkeitsbezeichnungen in Microsoft Purview Kopf- und Fußzeilen und Wasserzeichen setzen, die Datei verschlüsseln und per Regel gesetzt oder als Empfehlung angeboten werden. Die Bezeichnung steht als Klartext in den Metadaten der Datei, sodass auch andere Werkzeuge sie lesen können.
| Rolle | Aufgaben |
|---|---|
| Informationseigentümer | Die Fachbereichsleitung, die einen Datenbestand verantwortet. Legt die Stufe fest, gibt Zugriffe frei, entscheidet über Neueinstufungen und prüft beides nach Plan. |
| IT (Verwalter) | Betreibt die Systeme, in denen die Daten liegen, und setzt die technischen Regeln je Stufe um: Verschlüsselung, Zugriff, Sicherung, Protokollierung, Löschung. |
| Alle Beschäftigten und Dienstleister | Behandeln Daten nach ihrer Stufe, lassen Kennzeichnungen stehen und melden Daten, die falsch eingestuft oder offen zugänglich wirken. |
| Informationssicherheitsbeauftragte Person | Verantwortet diese Richtlinie und das Dateninventar, genehmigt Ausnahmen und leitet die jährliche Überprüfung. |
| Datenschutzbeauftragte Person | Berät zu personenbezogenen Daten, besonderen Kategorien und Aufbewahrung und wird informiert, wenn personenbezogene Daten neu eingestuft werden. |
| Führungskräfte | Sorgen dafür, dass ihr Team geschult ist und neue Datenbestände einen Eigentümer und eine Stufe bekommen. |
Stufen und Zugriffe veralten. Abschnitt 12 verlangt, dass Eigentümer die Zugriffe auf vertrauliche und streng vertrauliche Bestände nach Plan prüfen (im Beispiel alle 180 Tage bei vertraulich und alle 90 Tage bei streng vertraulich) und Zugriffe am Tag des Austritts entziehen. Abschnitt 13 regelt die Neueinstufung: Nur der Eigentümer ändert eine Stufe; sie sinkt, wenn der Grund entfällt (mit dem Produktstart wird eine Präsentation öffentlich), und steigt, wenn Daten zusammengeführt werden. Abschnitt 14 regelt Ausnahmen, etwa einen Gehaltsexport, der bis zu einem Software-Update nicht in einem verschlüsselten Ordner landen kann, mit Ausgleichsmaßnahme und Ablaufdatum von höchstens 12 Monaten. Wie Zugriffe vergeben werden, regeln die Vorlage für eine Zugriffskontrollrichtlinie und das Least-Privilege-Prinzip.
Der Download enthält die Richtlinie ausgefüllt für die Falkenried Software GmbH (fiktiv), ein erfundenes Unternehmen mit 140 Beschäftigten, das Software für die Terminplanung verkauft. Der Informationssicherheitsbeauftragte hat vier alltägliche Datenbestände mit der Matrix eingestuft:
| Datenbestand | Was entscheidet | Stufe | Umgang |
|---|---|---|---|
| Kundenliste | Namen, geschäftliche E-Mail-Adressen und Auftragswerte aus dem CRM. Eine Offenlegung schadet dem Vertrauen der Kunden und kann eine meldepflichtige Datenschutzverletzung sein. | Vertraulich | Stufe in Fußzeile und Dateiname; bleibt im CRM und in der Vertriebsablage, nie auf USB-Stick oder privatem Cloud-Speicher; die Eventagentur bekommt sie nur nach Auftragsverarbeitungsvertrag über einen befristeten verschlüsselten Link. |
| Gehaltsdatei | Namen, Gehälter, Bankverbindungen und Steuer-IDs; Zeilen zur Entgeltfortzahlung können Gesundheitsdaten offenlegen, eine besondere Kategorie nach DSGVO Art. 9. | Streng vertraulich | Nur für die zwei Personen der Lohnbuchhaltung und das Steuerbüro; verschlüsselte Ablage; nie als E-Mail-Anhang; nach dem Hochladen aus dem Exportordner gelöscht. |
| Präsentation | Folien für einen Produktstart im Januar. Eine frühe Offenlegung würde Wettbewerber vorwarnen, schadet aber niemandem. | Intern | Auf dem Firmenlaufwerk; die Marketingleitung stuft sie am Starttag als öffentlich ein und entfernt die Fußzeile. |
| Quellcode | Das Produkt selbst. Keine personenbezogenen Daten, aber ein Leck würde Nachbau oder das Finden von Sicherheitslücken erleichtern. | Vertraulich | Im Git-Hosting der Firma mit MFA; Repositorys in den Einstellungen als vertraulich markiert; Signaturschlüssel und Geheimnisse liegen in einem Tresor und sind streng vertraulich. |
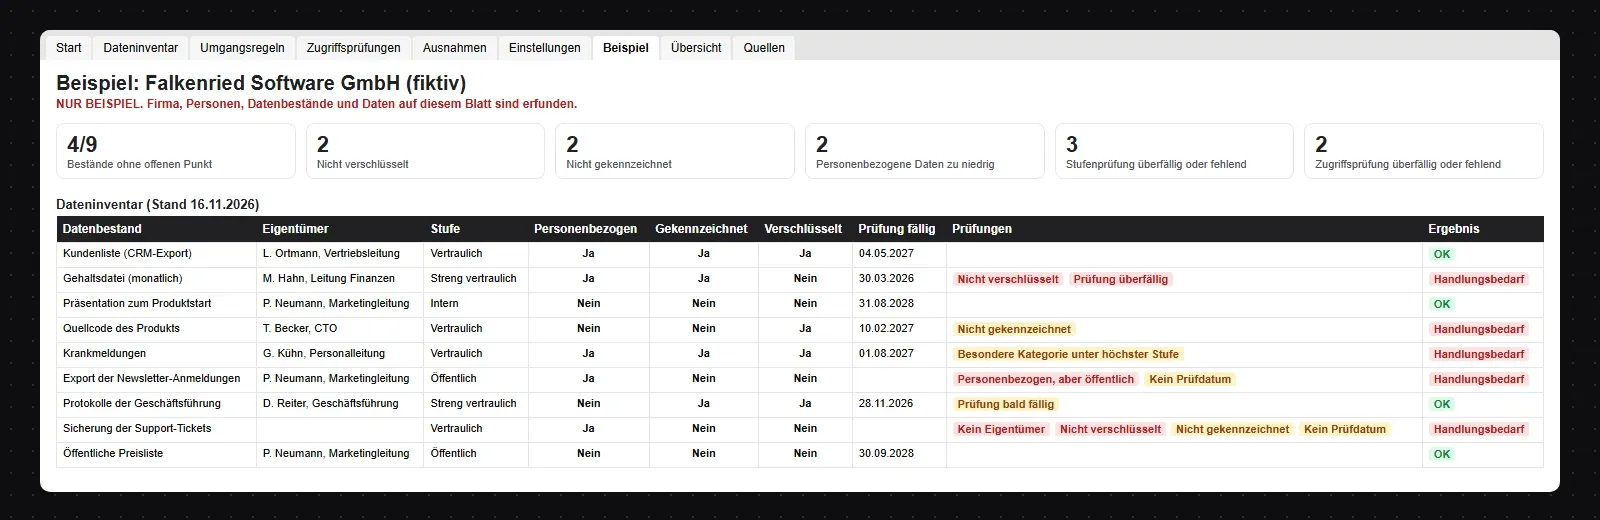
Danach hat das Register das erste Inventar am 16. November geprüft. Von 9 Datenbeständen sind 4 ohne offenen Punkt:
| Datenbestand | Stufe | Ergebnis |
|---|---|---|
| Kundenliste (CRM-Export) | Vertraulich | OK |
| Gehaltsdatei (monatlich) | Streng vertraulich | Nicht verschlüsselt, Prüfung überfällig |
| Präsentation zum Produktstart | Intern | OK |
| Quellcode des Produkts | Vertraulich | Nicht gekennzeichnet |
| Krankmeldungen | Vertraulich | Besondere Kategorie unter höchster Stufe |
| Export der Newsletter-Anmeldungen | Öffentlich | Personenbezogen, aber öffentlich, Kein Prüfdatum |
| Protokolle der Geschäftsführung | Streng vertraulich | Prüfung bald fällig |
| Sicherung der Support-Tickets | Vertraulich | Kein Eigentümer, Nicht verschlüsselt, Nicht gekennzeichnet, Kein Prüfdatum |
| Öffentliche Preisliste | Öffentlich | OK |
Die Prüfung findet, was ein erstes Inventar meistens findet. Der Gehaltsexport liegt unverschlüsselt in einem Ordner, und die Ausnahme dafür lief Ende Oktober ab. Eine Sicherung der Support-Tickets auf einem USB-Stick hat weder Eigentümer noch Kennzeichnung noch Verschlüsselung. Ein Newsletter-Export mit personenbezogenen Daten ist als öffentlich markiert, und die Krankmeldungen stehen als Gesundheitsdaten eine Stufe zu niedrig.
Werkzeuge zur Verhinderung von Datenverlust (DLP) setzen Umgangsregeln dort durch, wo Daten das Unternehmen verlassen: bei einer E-Mail nach außen, einem Upload in privaten Cloud-Speicher, einer Kopie auf einen USB-Stick. Viele können dabei auf Kennzeichnungen reagieren. Deshalb lohnt sich eine saubere Kennzeichnung auch dann, wenn Sie heute kein DLP-Werkzeug einsetzen. Beginnen Sie mit der manuellen Einstufung der wichtigsten Bestände und lassen Sie Werkzeuge dort vorschlagen oder setzen, wo die Regeln klar sind; die Verantwortung der Eigentümer ersetzen sie nicht. Prüfen Sie bei der Einführung, ob der Betriebsrat zu beteiligen ist, etwa wenn Werkzeuge das Verhalten von Beschäftigten auswerten. Mehr dazu im Beitrag Datenverlust mit MDM verhindern und in der Vorlage für eine DLP-Richtlinie (auf Englisch).
Keine Norm schreibt Ihnen die Namen der Stufen vor. Verlangt wird ein Schema, das angewendet wird und Daten nach ihrer Stufe schützt. Die Zuordnung in Anhang H der Vorlage verweist für jeden Abschnitt auf diese Stellen:
| Regelwerk | Wo Klassifizierung vorkommt |
|---|---|
| ISO/IEC 27001:2022 | A.5.12 Klassifizierung und A.5.13 Kennzeichnung von Informationen, dazu A.5.9 Inventar, A.5.10 zulässiger Gebrauch, A.5.14 Informationsübertragung, A.7.10 Speichermedien, A.8.10 Löschung, A.8.12 Verhinderung von Datenabfluss und A.8.24 Kryptographie. |
| BSI IT-Grundschutz | BSI-Standard 200-2: Schutzbedarfsfeststellung mit den Kategorien normal, hoch und sehr hoch. |
| DSGVO | Art. 9 besondere Kategorien personenbezogener Daten und Art. 32 Sicherheit der Verarbeitung, der dem Risiko angemessene Maßnahmen einschließlich Verschlüsselung verlangt. |
| NIST | SP 800-53 Rev. 5 RA-2 Sicherheitskategorisierung und MP-3 Kennzeichnung von Datenträgern; FIPS 199 zur Orientierung. |
| CIS Controls v8 | 3.7 Klassifizierungsschema mit jährlicher Prüfung; 3.1 Datenmanagement; 3.2 Dateninventar; 3.6, 3.9, 3.10 und 3.11 Verschlüsselung. |
Die Zuordnung ist eine Orientierung; was für Ihren Geltungsbereich zählt, entscheiden Auditor oder Rechtsberatung. Für den größeren Rahmen siehe die ISO-27001-Checkliste und die DSGVO-Checkliste.
Die Arbeitsmappe macht aus der Richtlinie eine Liste offener Punkte:
trio.so klassifiziert, kennzeichnet oder durchsucht Ihre Daten nicht und hat kein eigenes DLP. Es deckt die Geräteseite der Umgangsregeln ab: Die Laptops und Telefone, auf denen eingestufte Daten liegen, bleiben verschlüsselt, USB-Speicher lässt sich sperren, wo die Richtlinie es verlangt, verlorene Firmengeräte lassen sich sperren oder löschen, und die Konsole zeigt, wer Admin-Rechte hat. Konkret heißt das:
trio.so verwaltet Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Wie Sie USB-Anschlüsse unter Windows Schritt für Schritt sperren, zeigt der Beitrag USB-Anschlüsse sperren. Die Tarife beginnen bei 5 $ pro Gerät.
14 Tage kostenlos, ohne Kreditkarte.
Quellen. Zuletzt geprüft im November 2026. Normen, Gesetze, Nummern und Titel dienen nur als Verweis auf ISO/IEC 27001:2022, BSI-Standard 200-2, NIST SP 800-53 und FIPS 199, die CIS Controls v8 und die DSGVO; Wortlaut, Formeln und Beispiel stammen von uns. trio.so ist weder mit ISO, dem BSI, NIST noch dem Center for Internet Security verbunden oder von ihnen empfohlen.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so setzt BitLocker, FileVault und die Verschlüsselung von Telefonen, zeigt den Verschlüsselungsstatus je Gerät, sperrt USB-Speicher auf firmeneigenen Windows-, Linux- und Android-Geräten und löscht verlorene Firmengeräte.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Kostenloses Antragsformular für Anwendungszugriff als Word und PDF, mit Formular für Änderung und Entzug, ausgefülltem Beispiel und Excel-Protokoll.
Vorlage für eine Fernzugriffsrichtlinie: erlaubte Wege, Regeln für Remote-Desktop und MFA, Fernwartung durch Dienstleister, Protokollierung und Excel-Register.
Vorlage für eine Social-Media-Richtlinie (Word und PDF): Regeln für private und offizielle Konten, Kontosicherheit und eine Checkliste bei Hacks.
Kostenlose IT-Notfallplan-Vorlage für Word und Excel mit ausgefülltem Beispiel: BIA mit RTO und RPO, Alarmierungskette, Wiederanlauf und Testprotokoll.
Kostenlose Vorlage für eine Compliance-Checkliste: zehn Bereiche mit Verantwortlichen, Status und Nachweisen, dazu Excel-Arbeitsmappe und Word-Leitfaden.
Kostenlose BYOD-Richtlinie mit Musterformulierungen für jeden Abschnitt, einseitiger Kurzfassung, Einwilligungsformular und Excel-Geräteregister.
Kostenlose IT-Offboarding-Checkliste mit Excel-Tracker: Zugriffe entziehen, Geräte zurücknehmen und löschen, Admin- und BYOD-Schritte, Musteremails.
Kostenlose NIS2-Checkliste als Excel, PDF und Word: Anwendbarkeit prüfen, die zehn Maßnahmen nach Art. 21 umsetzen, Lieferkette und Meldefristen im Blick.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden