


Explained
ISO-27701-Checkliste für die Ausgabe 2025 (kostenloser Download)
ISO-27701-Checkliste für die Ausgabe 2025: was sich geändert hat, wie die Norm zu ISO 27001 und DSGVO steht und welche Aufgaben Ihr Datenschutzprogramm braucht.
ISO-27001-Checkliste für IT-Teams: Kapitel 4 bis 10, alle 93 Controls aus Anhang A mit SoA-Vorlage, Risikoregister und Gerätekontrollen. PDF + Excel.

Content-Autorin, trio.so
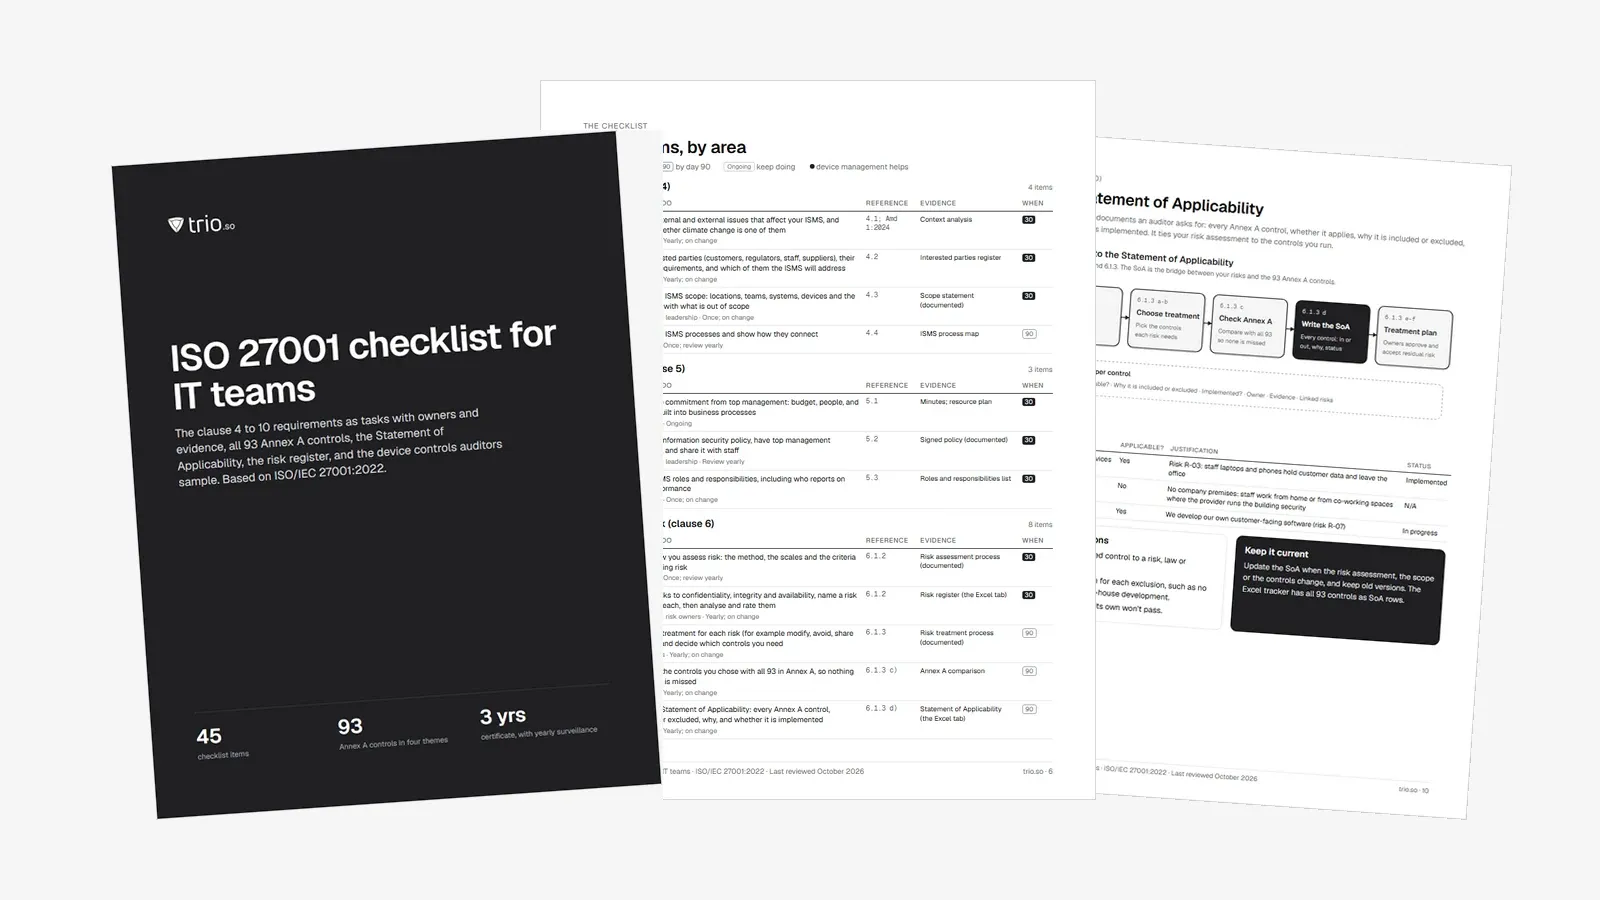
Eine ISO 27001 Checkliste übersetzt die Norm in Aufgaben, die Sie verteilen, abhaken und belegen können. Diese folgt der ISO/IEC 27001:2022 und hat 45 Punkte: 29 für die Anforderungen der Kapitel 4 bis 10, 11 für die Gerätekontrollen aus Anhang A, die bei der IT landen, und 5 für den Weg zur Zertifizierung. Dazu kommen alle 93 Controls aus Anhang A, ein Abschnitt zur Erklärung zur Anwendbarkeit (Statement of Applicability, SoA) und die Nachweise, nach denen Auditoren fragen.
Sie richtet sich an die Menschen, die die Arbeit machen: IT-Leitungen, Administratoren, Systemhäuser und MSPs in Unternehmen, die zum ersten Mal ein Informationssicherheits-Managementsystem (ISMS) aufbauen oder ein bestehendes vor dem Audit aufräumen. Nutzen Sie sie als Gap-Analyse: Gehen Sie Zeile für Zeile durch, markieren Sie, was schon da ist, und die Lücken werden zu Ihrem Plan.
Sie bekommen die Liste als druckbares PDF und als Excel-Tracker. Der Tracker enthält ein Dashboard, eine Checkliste zu den Kapiteln, alle 93 Controls aus Anhang A als Erklärung zur Anwendbarkeit, ein Risikoregister mit Bewertung, einen Tracker für die Pflichtdokumente, einen Plan für interne Audits und ein Protokoll für Korrekturmaßnahmen. Sie können die Liste auch direkt hier durcharbeiten.
Die Checkliste (PDF und Excel) ist auf Englisch. Eine deutsche Fassung kann später folgen.
Kurz gesagt
ISO/IEC 27001 legt die Anforderungen an ein Informationssicherheits-Managementsystem fest: die Richtlinien, den Risikoprozess, die Controls und die Überprüfungen, mit denen eine Organisation ihre Informationen schützt. Die aktuelle Ausgabe erschien am 25. Oktober 2022. Sie passt zu jeder Größe und Branche, und die Zertifizierung ist freiwillig: Manche Unternehmen nutzen die Norm nur als Rahmen.
Sie vergleichen Rahmenwerke? Lesen Sie ISO 27001 vs. SOC 2 und NIST vs. ISO. Für kleinere Teams beschreibt unser Leitfaden zu ISO 27001 für kleine Unternehmen (auf Englisch), womit Sie planen sollten.
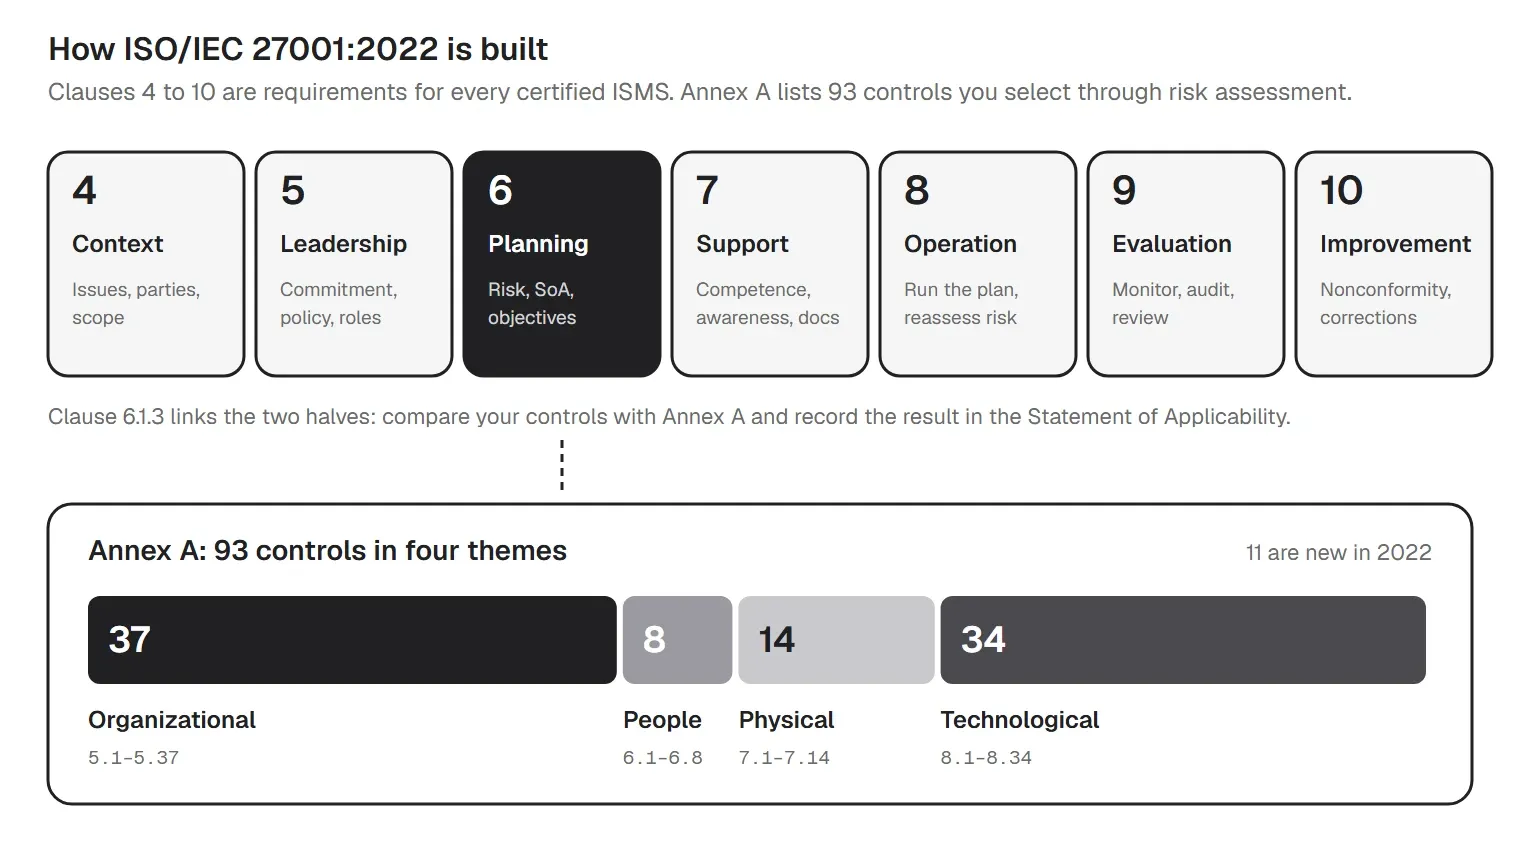
Die Kapitel 0 bis 3 setzen den Rahmen. Die Kapitel 4 bis 10 enthalten die Anforderungen, und wer Konformität beansprucht, darf keine davon weglassen. Ausschließen lassen sich nur Controls aus Anhang A, mit einer Begründung in der Erklärung zur Anwendbarkeit.
| Kapitel | Titel | Was verlangt wird |
|---|---|---|
| 4 | Kontext der Organisation | Interne und externe Themen, interessierte Parteien und ihre Anforderungen, der Geltungsbereich des ISMS und seine Prozesse. |
| 5 | Führung | Engagement der obersten Leitung, die Informationssicherheitsleitlinie und zugewiesene Rollen. |
| 6 | Planung | Risikobeurteilung und Risikobehandlung, die Erklärung zur Anwendbarkeit, Ziele und geplante Änderungen. |
| 7 | Unterstützung | Ressourcen, Kompetenz, Bewusstsein, Kommunikation und Lenkung der Dokumente. |
| 8 | Betrieb | Die Prozesse betreiben, Risikobeurteilungen wiederholen und den Behandlungsplan umsetzen. |
| 9 | Bewertung der Leistung | Überwachung und Messung, internes Audit und Managementbewertung. |
| 10 | Verbesserung | Fortlaufende Verbesserung, Nichtkonformitäten und Korrekturmaßnahmen. |
Beginnen Sie mit den Grundlagen. 14 Punkte sind mit "erste 30 Tage" markiert: der Geltungsbereich, die Leitlinie, die Methode und das Register für Risiken, die Lenkung der Dokumente und die Grundeinstellungen auf den Geräten.
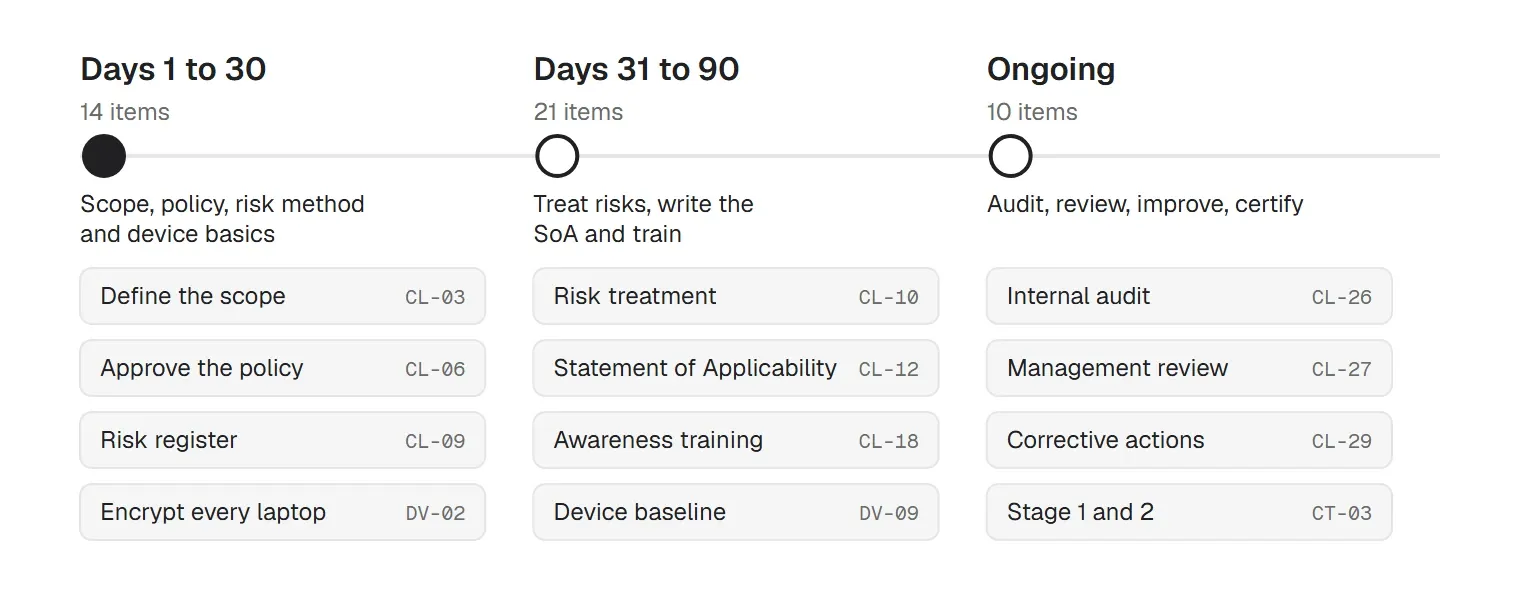
Filtern Sie im Excel-Tracker die Spalte Phase, um jede Liste zu sehen, und geben Sie jedem Punkt eine verantwortliche Person und ein Fälligkeitsdatum, bevor Sie anfangen. Die Zertifizierung folgt meist, wenn das ISMS eine Weile gelaufen ist und Aufzeichnungen erzeugt hat: Der Auditor braucht Belege dafür, dass es funktioniert.
Jeder Punkt nennt das Kapitel oder Control, aus dem er stammt, und den Nachweis, den Sie aufbewahren sollten. "Dokumentiert" in der Nachweisspalte heißt, dass die Norm dokumentierte Information verlangt. Der Excel-Tracker ergänzt für jede Zeile eine verantwortliche Person, eine Häufigkeit, einen Status und ein Fälligkeitsdatum.
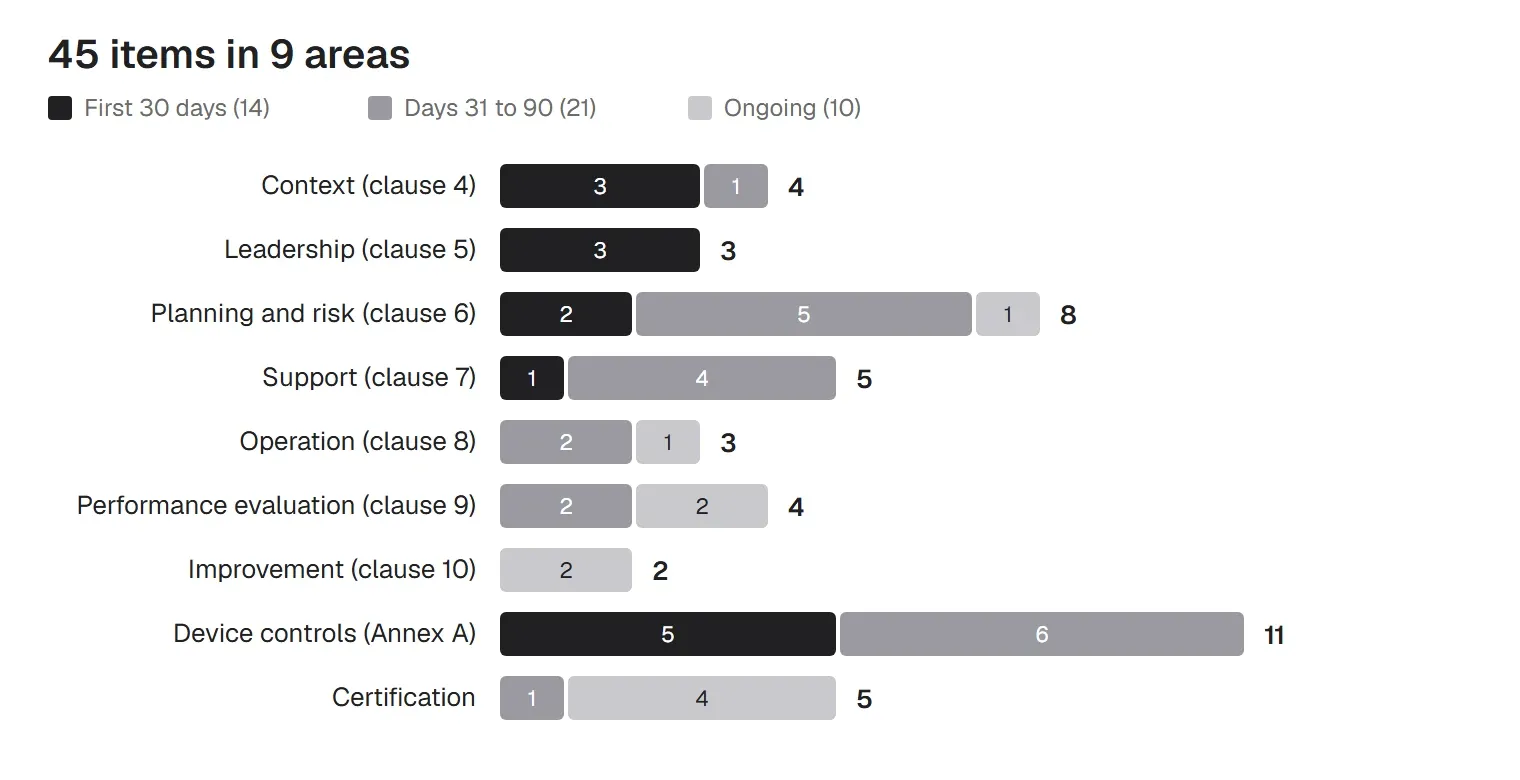
Schreiben Sie zuerst auf, was das ISMS abdeckt und warum. Ein enger, klarer Geltungsbereich spart überall sonst Arbeit, muss aber die Menschen, Systeme und Geräte einschließen, die mit den geschützten Informationen umgehen.
| ID | Was zu tun ist | Referenz | Nachweis |
|---|---|---|---|
| CL-01 | Die internen und externen Themen auflisten, die Ihr ISMS beeinflussen, und entscheiden, ob der Klimawandel dazugehört (erste 30 Tage) | 4.1; Amd 1:2024 | Kontextanalyse |
| CL-02 | Interessierte Parteien auflisten (Kunden, Behörden, Beschäftigte, Lieferanten), ihre Sicherheitsanforderungen und welche davon das ISMS adressiert (erste 30 Tage) | 4.2 | Register der interessierten Parteien |
| CL-03 | Den Geltungsbereich des ISMS festlegen: Standorte, Teams, Systeme, Geräte und die Schnittstellen zu dem, was außerhalb liegt (erste 30 Tage) | 4.3 | Geltungsbereich (dokumentiert) |
| CL-04 | Die ISMS-Prozesse aufsetzen und zeigen, wie sie zusammenhängen | 4.4 | Prozesslandkarte des ISMS |
Die oberste Leitung verantwortet das ISMS. Auditoren suchen nach sichtbarem Engagement: eine freigegebene Leitlinie, benannte Rollen, Budget und Teilnahme an den Bewertungen. Unsere Vorlage für eine Informationssicherheitsrichtlinie gibt Ihnen einen ersten Entwurf.
| ID | Was zu tun ist | Referenz | Nachweis |
|---|---|---|---|
| CL-05 | Sichtbares Engagement der obersten Leitung sichern: Budget, Personal und Sicherheit als Teil der Geschäftsprozesse (erste 30 Tage) | 5.1 | Protokolle; Ressourcenplan |
| CL-06 | Die Informationssicherheitsleitlinie schreiben, von der obersten Leitung freigeben lassen und den Beschäftigten bekannt machen (erste 30 Tage) | 5.2 | Unterzeichnete Leitlinie (dokumentiert) |
| CL-07 | Rollen und Verantwortlichkeiten im ISMS zuweisen, auch wer über die Leistung des ISMS berichtet (erste 30 Tage) | 5.3 | Liste der Rollen und Verantwortlichkeiten |
In Kapitel 6 beurteilen Sie Risiken, wählen die Behandlung, gleichen Ihre Controls mit Anhang A ab und halten das Ergebnis in der Erklärung zur Anwendbarkeit fest. Unsere Vorlage für eine IT-Risikobewertung (auf Englisch) hilft beim ersten Schritt.
| ID | Was zu tun ist | Referenz | Nachweis |
|---|---|---|---|
| CL-08 | Festlegen, wie Sie Risiken beurteilen: Methode, Skalen und Kriterien für die Risikoakzeptanz (erste 30 Tage) | 6.1.2 | Prozess zur Risikobeurteilung (dokumentiert) |
| CL-09 | Risiken für Vertraulichkeit, Integrität und Verfügbarkeit identifizieren, für jedes eine verantwortliche Person benennen, dann analysieren und bewerten (erste 30 Tage) | 6.1.2 | Risikoregister (Excel-Blatt) |
| CL-10 | Für jedes Risiko eine Behandlung wählen (zum Beispiel mindern, vermeiden, teilen oder tragen) und festlegen, welche Controls Sie brauchen | 6.1.3 | Prozess zur Risikobehandlung (dokumentiert) |
| CL-11 | Die gewählten Controls mit allen 93 aus Anhang A abgleichen, damit nichts Notwendiges fehlt | 6.1.3 c) | Abgleich mit Anhang A |
| CL-12 | Die Erklärung zur Anwendbarkeit schreiben: jedes Control aus Anhang A, einbezogen oder ausgeschlossen, mit Begründung und Umsetzungsstand | 6.1.3 d) | Erklärung zur Anwendbarkeit (Excel-Blatt) |
| CL-13 | Den Risikobehandlungsplan schreiben und von den Risikoverantwortlichen freigeben lassen, samt Akzeptanz der Restrisiken | 6.1.3 e) bis f) | Risikobehandlungsplan; Freigaben |
| CL-14 | Messbare Sicherheitsziele setzen: wer, was, bis wann und wie Sie es prüfen | 6.2 | Ziele (dokumentiert) |
| CL-15 | Änderungen am ISMS planen, bevor Sie sie umsetzen | 6.3 | Änderungsnachweise |
Das ISMS braucht Menschen, die wissen, was zu tun ist, und gelenkte Dokumente. Versionieren, freigeben und überprüfen Sie jedes Dokument, auf das das ISMS angewiesen ist.
| ID | Was zu tun ist | Referenz | Nachweis |
|---|---|---|---|
| CL-16 | Dem ISMS die nötigen Menschen, Zeit und Budget geben | 7.1 | Budget; Ressourcenplan |
| CL-17 | Festlegen, welche Kompetenz jede ISMS-Rolle braucht, Lücken schließen und das belegen | 7.2 | Kompetenznachweise (dokumentiert) |
| CL-18 | Dafür sorgen, dass die Beschäftigten die Leitlinie, ihren Beitrag und die Folgen bei Missachtung kennen | 7.3 | Nachweise zur Sensibilisierung |
| CL-19 | Festlegen, was Sie zur Sicherheit kommunizieren, an wen, wann und wie | 7.4 | Kommunikationsplan |
| CL-20 | Die ISMS-Dokumente lenken: verantwortliche Person, Version, Freigabe, Zugriff, Aufbewahrung (erste 30 Tage) | 7.5 | Dokumentenregister |
Setzen Sie den Plan um. Wiederholen Sie die Risikobeurteilung in geplanten Abständen und immer dann, wenn sich etwas Wesentliches ändert, etwa ein neues Büro, ein neues System oder ein neuer Lieferant, und bewahren Sie die Ergebnisse auf.
| ID | Was zu tun ist | Referenz | Nachweis |
|---|---|---|---|
| CL-21 | Die Prozesse planen und steuern, die Sicherheit liefern, auch Leistungen von Lieferanten und Cloud-Anbietern | 8.1 | Betriebsaufzeichnungen |
| CL-22 | Die Risikobeurteilung in geplanten Abständen und nach wesentlichen Änderungen wiederholen und die Ergebnisse aufbewahren | 8.2 | Ergebnisse der Risikobeurteilung (dokumentiert) |
| CL-23 | Den Risikobehandlungsplan umsetzen und die Ergebnisse aufbewahren | 8.3 | Ergebnisse der Risikobehandlung (dokumentiert) |
Messen Sie, ob das ISMS wirkt, auditieren Sie es selbst und lassen Sie es von der obersten Leitung bewerten. Stufe 1 des Zertifizierungsaudits prüft, ob das alles stattgefunden hat.
| ID | Was zu tun ist | Referenz | Nachweis |
|---|---|---|---|
| CL-24 | Festlegen, was Sie überwachen und messen, wie und wann, und wer die Ergebnisse auswertet | 9.1 | Messergebnisse (dokumentiert) |
| CL-25 | Ein internes Auditprogramm planen, das das ganze ISMS abdeckt, mit unparteiischen Auditoren | 9.2 | Auditprogramm (dokumentiert) |
| CL-26 | Die internen Audits durchführen, der Leitung berichten und die Nachweise aufbewahren | 9.2 | Auditberichte (dokumentiert) |
| CL-27 | Managementbewertungen mit den geforderten Eingaben abhalten und die Entscheidungen festhalten | 9.3 | Protokolle der Managementbewertung (dokumentiert) |
Wenn etwas schiefgeht oder ein Audit eine Lücke findet, beheben Sie die Ursache, nicht nur das Symptom, und halten Sie es fest.
| ID | Was zu tun ist | Referenz | Nachweis |
|---|---|---|---|
| CL-28 | Eine Liste von Verbesserungen führen und abarbeiten | 10.1 | Verbesserungsprotokoll |
| CL-29 | Für jede Nichtkonformität: eindämmen, Ursache finden, beheben, Wirksamkeit prüfen und alles festhalten | 10.2 | Protokoll der Nichtkonformitäten und Korrekturmaßnahmen (dokumentiert) |
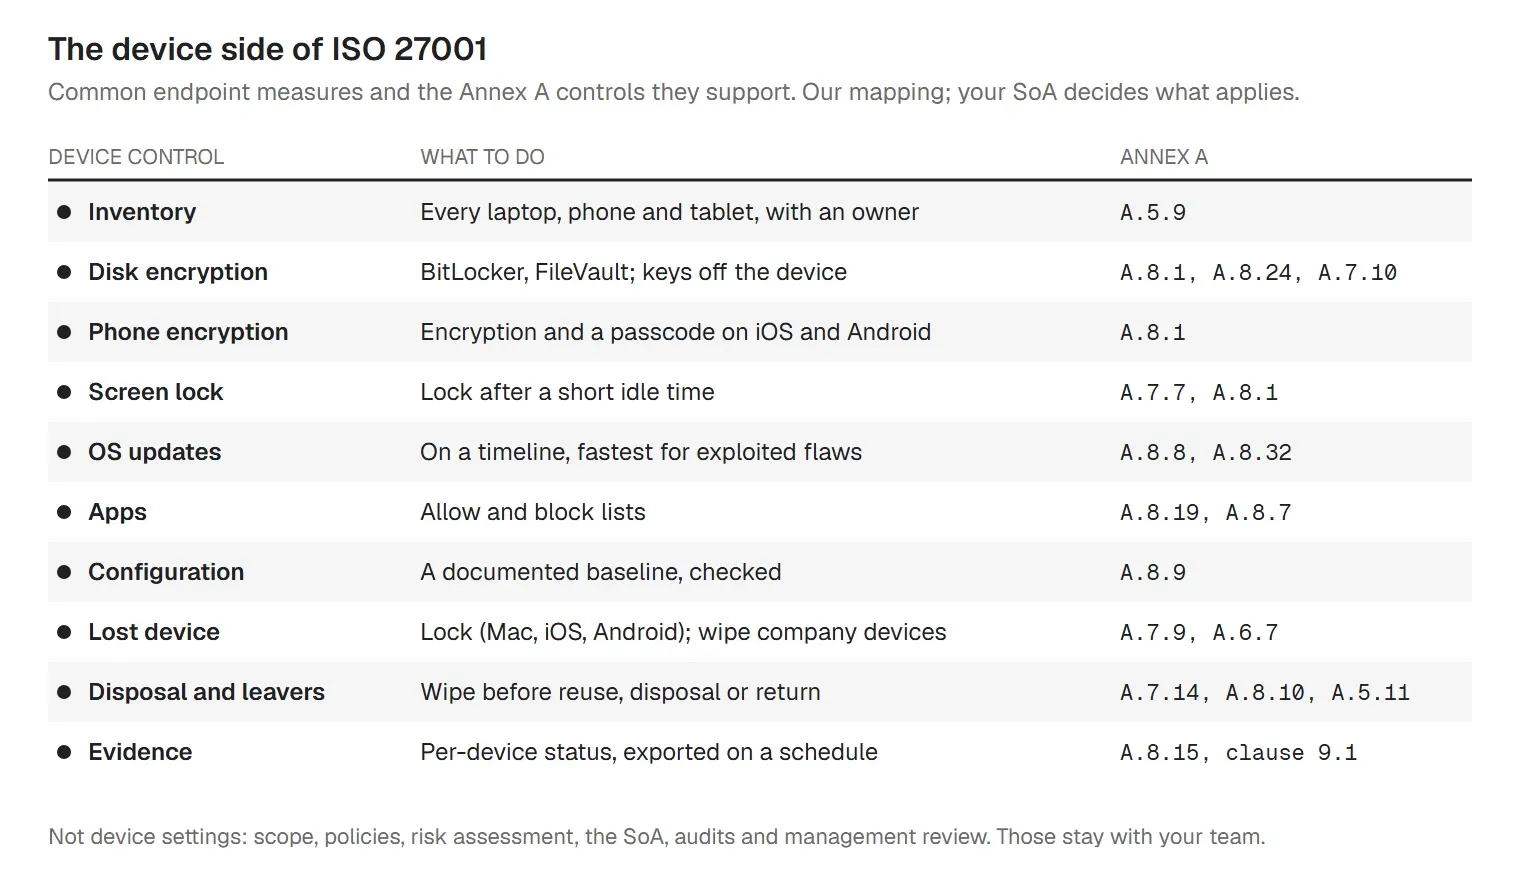
Laptops und Smartphones tragen Informationen aus dem Büro, deshalb landen mehrere Controls aus Anhang A bei der IT. Das sind die Gerätepunkte, die die meisten ISMS-Geltungsbereiche brauchen; welche gelten, entscheidet Ihre Erklärung zur Anwendbarkeit. Siehe auch unsere BYOD-Richtlinie als Vorlage und die Vorlage für eine Patch-Management-Richtlinie (auf Englisch).
| ID | Was zu tun ist | Referenz | Nachweis |
|---|---|---|---|
| DV-01 | Ein Inventar der Laptops, Smartphones und Tablets mit einer verantwortlichen Person je Gerät führen und abgleichen (erste 30 Tage) | A.5.9 | Export des Geräteinventars |
| DV-02 | Jeden Laptop verschlüsseln (BitLocker, FileVault) und die Wiederherstellungsschlüssel außerhalb des Geräts aufbewahren (erste 30 Tage) | A.8.1, A.8.24 | Verschlüsselungsstatus je Gerät |
| DV-03 | Smartphones und Tablets verschlüsseln und einen Code verlangen (erste 30 Tage) | A.8.1 | Bericht zu Verschlüsselung und Code auf Mobilgeräten |
| DV-04 | Bildschirme nach kurzer Inaktivität sperren (erste 30 Tage) | A.7.7, A.8.1 | Bericht zur Bildschirmsperre |
| DV-05 | Betriebssystem-Updates in festen Fristen installieren, am schnellsten bei aktiv ausgenutzten Schwachstellen (erste 30 Tage) | A.8.8, A.8.32 | Bericht zum Patchstand |
| DV-06 | Steuern, welche Apps auf Firmengeräten installiert werden dürfen | A.8.19, A.8.7 | Listen erlaubter und blockierter Apps |
| DV-07 | Einen Ablauf für verlorene Geräte haben: sofort melden, sperren und bei Bedarf löschen | A.7.9, A.6.7 | Vorfallprotokoll mit Maßnahmen und Uhrzeiten |
| DV-08 | Geräte vor Wiederverwendung oder Entsorgung löschen und das festhalten | A.7.14, A.8.10 | Lösch- und Entsorgungsnachweise |
| DV-09 | Eine sichere Basiskonfiguration für Endgeräte dokumentieren und Geräte dagegen prüfen | A.8.9 | Basiskonfiguration; Compliance-Bericht |
| DV-10 | Firmengeräte beim Austritt zurückholen oder löschen | A.5.11, A.5.18 | Austrittsnachweise |
| DV-11 | Eine themenspezifische Richtlinie für Endgeräte schreiben, einschließlich privater Geräte (BYOD) | A.8.1, A.6.7 | Richtlinie für Endgeräte und BYOD |
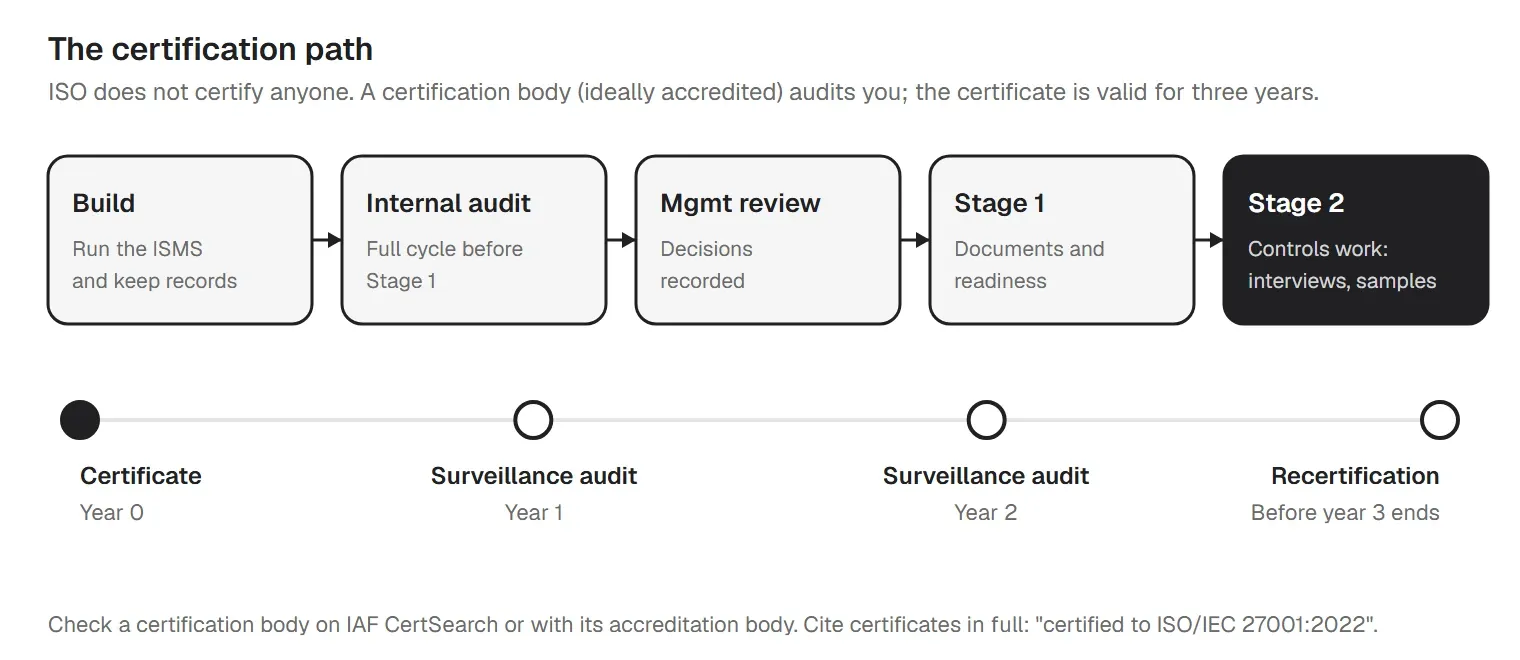
Die Zertifizierung ist freiwillig, aber viele Unternehmen, die diese Arbeit machen, wollen das Zertifikat für ihre Kunden. Das Audit läuft in zwei Stufen und wiederholt sich dann jedes Jahr.
| ID | Was zu tun ist | Referenz | Nachweis |
|---|---|---|---|
| CT-01 | Entscheiden, ob Sie zertifizieren. Wenn ja, eine akkreditierte Zertifizierungsstelle wählen und ihre Akkreditierung prüfen (in Deutschland bei der DAkkS) | ISO/IEC 27006-1 | Vertrag mit der Zertifizierungsstelle |
| CT-02 | Vor dem Audit der Stufe 1 mindestens ein vollständiges internes Audit und eine Managementbewertung durchführen | 9.2, 9.3 | Auditbericht; Protokoll der Bewertung |
| CT-03 | Stufe 1: Der Auditor prüft Ihre Dokumente und Ihre Bereitschaft. Beheben Sie die Feststellungen vor Stufe 2 | Zertifizierung | Bericht Stufe 1; Maßnahmen |
| CT-04 | Stufe 2: Der Auditor prüft mit Interviews und Stichproben von Nachweisen, ob ISMS und Controls funktionieren | Zertifizierung | Bericht Stufe 2; Zertifikat |
| CT-05 | Am Laufen halten: jedes Jahr ein Überwachungsaudit und vor Ende des dritten Jahres ein Rezertifizierungsaudit | Zertifizierung | Berichte der Überwachungsaudits |
Die Norm verlangt "dokumentierte Information", keine benannten Dokumente in einem festen Format. Diese Punkte verlangen die Kapitel 4 bis 10 für jedes zertifizierte ISMS:
| Dokumentierte Information | Kapitel |
|---|---|
| Geltungsbereich des ISMS | 4.3 |
| Informationssicherheitsleitlinie | 5.2 |
| Prozess zur Risikobeurteilung | 6.1.2 |
| Prozess zur Risikobehandlung | 6.1.3 |
| Erklärung zur Anwendbarkeit | 6.1.3 d) |
| Risikobehandlungsplan | 6.1.3 e), 8.3 |
| Informationssicherheitsziele | 6.2 |
| Kompetenznachweise | 7.2 |
| Weitere Dokumente, die das ISMS nach Ihrer Entscheidung braucht | 7.5.1 b) |
| Betriebsaufzeichnungen, genug um zu zeigen, dass die Prozesse wie geplant liefen | 8.1 |
| Ergebnisse der Risikobeurteilungen | 8.2 |
| Ergebnisse der Risikobehandlung | 8.3 |
| Ergebnisse von Überwachung und Messung | 9.1 |
| Internes Auditprogramm und Ergebnisse | 9.2 |
| Ergebnisse der Managementbewertung | 9.3 |
| Nichtkonformitäten, ergriffene Maßnahmen und Ergebnisse der Korrekturmaßnahmen | 10.2 |
Anhang A verlangt weitere Dokumente, aber nur für die Controls, die Sie in Ihre Erklärung zur Anwendbarkeit aufnehmen. Häufig sind das themenspezifische Richtlinien (A.5.1), ein Inventar der Werte (A.5.9), Regeln zur zulässigen Nutzung (A.5.10), Regeln zur Zugriffssteuerung (A.5.15), ein Plan für das Vorfallmanagement (A.5.24), Regeln für Endgeräte (A.8.1), sichere Konfigurationen (A.8.9), Regeln zur Kryptografie (A.8.24) und ein Verfahren für das Änderungsmanagement (A.8.32). Mehrere davon decken unsere Vorlagen ab: Berechtigungskonzept, zulässige Nutzung (auf Englisch), IT-Asset-Management (auf Englisch), Datenverschlüsselung, Konfigurationsmanagement (auf Englisch) und Remote-Arbeit (auf Englisch), dazu ein Reaktionsplan für Datenschutzverletzungen.
Die Erklärung zur Anwendbarkeit gehört zu den ersten Dokumenten, nach denen ein Auditor fragt. Kapitel 6.1.3 d) verlangt sie: jedes Control aus Anhang A, ob es für Sie gilt, warum es einbezogen oder ausgeschlossen ist und ob es umgesetzt ist. Sie verbindet Ihre Risikobeurteilung mit den Controls, die Sie betreiben.
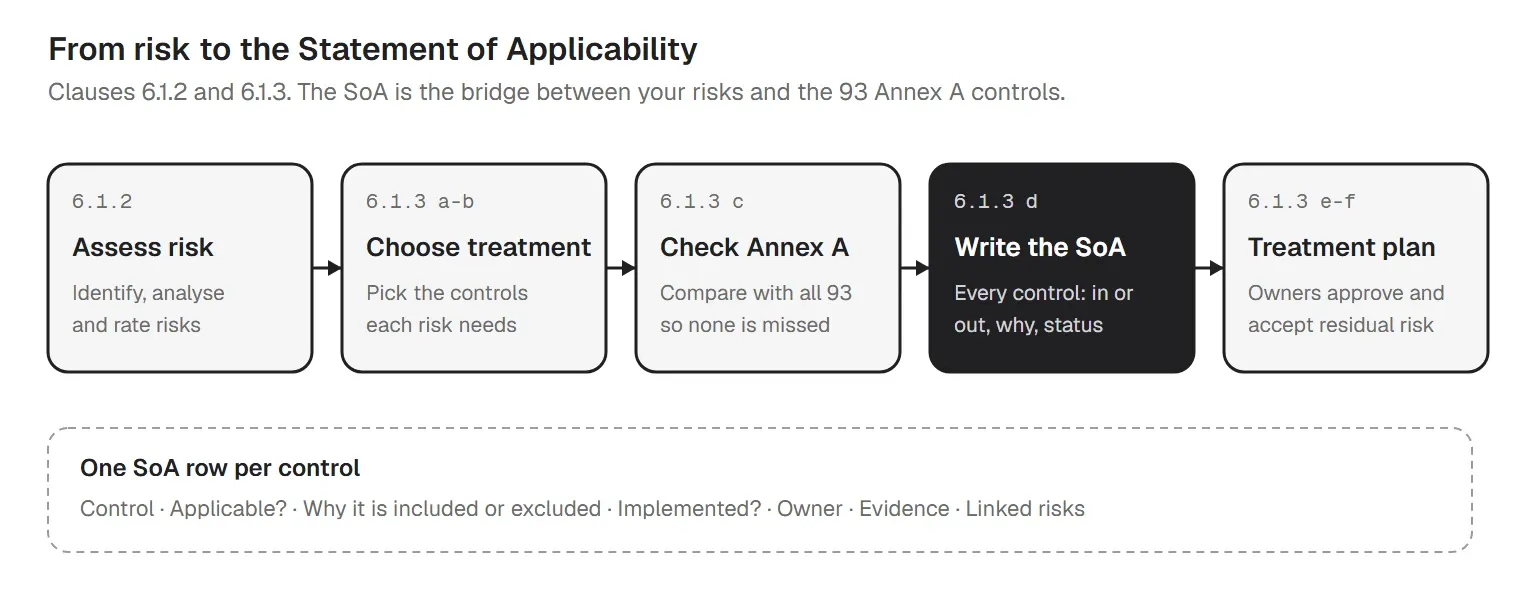
So können drei Zeilen aussehen:
| Control | Anwendbar? | Begründung | Status |
|---|---|---|---|
| A.8.1 Endgeräte der Benutzer | Ja | Risiko R-03: Laptops und Smartphones der Beschäftigten enthalten Kundendaten und verlassen das Büro | Umgesetzt |
| A.7.4 Physische Sicherheitsüberwachung | Nein | Keine eigenen Räume: Die Beschäftigten arbeiten von zu Hause oder in Coworking-Spaces, deren Betreiber die Gebäudesicherheit verantwortet | Entfällt |
| A.8.28 Sichere Programmierung | Ja | Wir entwickeln eigene Software für Kunden (Risiko R-07) | In Arbeit |
Kapitel 6.1.2 verlangt, dass Sie einen Risikoprozess festlegen und einheitlich anwenden: Kriterien für die Risikoakzeptanz, ein Weg, Risiken für Vertraulichkeit, Integrität und Verfügbarkeit zu finden, eine verantwortliche Person für jedes Risiko und eine Bewertung. Kapitel 6.1.3 verlangt die Behandlung der Risiken, und die Kapitel 8.2 und 8.3 verlangen, dass Sie die Beurteilung wiederholen und die Ergebnisse aufbewahren.
| ID | Wert | Bedrohung und Schwachstelle | Bewertung (W×A) | Behandlung und Controls |
|---|---|---|---|---|
| R-03 | Laptops der Beschäftigten | Verlust oder Diebstahl: unverschlüsselte Festplatte auf einigen Geräten | 4×4 = 16 | Mindern: A.8.1, A.8.24, A.7.9 |
| R-05 | Kundendatenbank | Unbefugter Zugriff: gemeinsam genutztes Admin-Konto | 3×5 = 15 | Mindern: A.5.15, A.5.18, A.8.2, A.8.5 |
| R-07 | Kunden-App | Ausgenutzter Programmierfehler: kein Standard für sichere Programmierung | 3×4 = 12 | Mindern: A.8.25, A.8.28, A.8.29 |
Das Risikoregister im Excel-Tracker bewertet Wahrscheinlichkeit mal Auswirkung auf einer Skala von 1 bis 5, markiert Werte ab 15 und hat Spalten für die Behandlung, die verknüpften Controls, das Restrisiko und die Akzeptanz durch die verantwortliche Person. Wählen Sie Ihre eigene Skala und Akzeptanzschwelle; die Norm schreibt keine vor.
Anhang A listet 93 Controls in vier Themen. Die Fassung von 2013 hatte 114 Controls in 14 Abschnitten; die Fassung von 2022 hat viele davon zusammengelegt und umbenannt und 11 neue hinzugefügt: A.5.7, A.5.23, A.5.30, A.7.4, A.8.9, A.8.10, A.8.11, A.8.12, A.8.16, A.8.23, A.8.28. ISO/IEC 27002 erklärt jedes Control und versieht es mit Attributen wie präventiv oder detektiv sowie Vertraulichkeit, Integrität oder Verfügbarkeit.
Sie müssen nicht alle 93 umsetzen. Sie wählen die Controls, die Ihre Risiken verlangen, und prüfen dann die ganze Liste, damit nichts Notwendiges fehlt. Die Spalte "Gerätebezug" markiert die Controls, bei denen Laptops und Smartphones meist eine Rolle spielen. Der Excel-Tracker führt jedes Control als Zeile der Erklärung zur Anwendbarkeit. Die deutschen Titel unten sind unsere Arbeitsübersetzung; maßgeblich ist Ihre lizenzierte Ausgabe der Norm.
| Control | Titel | Gerätebezug |
|---|---|---|
| A.5.1 | Informationssicherheitsrichtlinien | |
| A.5.2 | Rollen und Verantwortlichkeiten in der Informationssicherheit | |
| A.5.3 | Aufgabentrennung | |
| A.5.4 | Verantwortlichkeiten der Leitung | |
| A.5.5 | Kontakt mit Behörden | |
| A.5.6 | Kontakt mit speziellen Interessengruppen | |
| A.5.7 | Informationen über die Bedrohungslage (neu 2022) | |
| A.5.8 | Informationssicherheit im Projektmanagement | |
| A.5.9 | Inventar der Informationen und anderen damit verbundenen Werte | Ja |
| A.5.10 | Zulässiger Gebrauch von Informationen und anderen damit verbundenen Werten | Ja |
| A.5.11 | Rückgabe von Werten | Ja |
| A.5.12 | Klassifizierung von Informationen | |
| A.5.13 | Kennzeichnung von Informationen | |
| A.5.14 | Informationsübertragung | |
| A.5.15 | Zugangssteuerung | Ja |
| A.5.16 | Identitätsmanagement | |
| A.5.17 | Authentisierungsinformationen | |
| A.5.18 | Zugangsrechte | Ja |
| A.5.19 | Informationssicherheit in Lieferantenbeziehungen | |
| A.5.20 | Behandlung der Informationssicherheit in Lieferantenvereinbarungen | |
| A.5.21 | Umgang mit der Informationssicherheit in der IKT-Lieferkette | |
| A.5.22 | Überwachung, Überprüfung und Änderungsmanagement von Lieferantendienstleistungen | |
| A.5.23 | Informationssicherheit für die Nutzung von Cloud-Diensten (neu 2022) | |
| A.5.24 | Planung und Vorbereitung des Managements von Informationssicherheitsvorfällen | |
| A.5.25 | Beurteilung und Entscheidung über Informationssicherheitsereignisse | |
| A.5.26 | Reaktion auf Informationssicherheitsvorfälle | |
| A.5.27 | Erkenntnisse aus Informationssicherheitsvorfällen | |
| A.5.28 | Sammeln von Beweismaterial | |
| A.5.29 | Informationssicherheit bei Störungen | |
| A.5.30 | IKT-Bereitschaft für Business Continuity (neu 2022) | |
| A.5.31 | Rechtliche, gesetzliche, regulatorische und vertragliche Anforderungen | |
| A.5.32 | Geistige Eigentumsrechte | |
| A.5.33 | Schutz von Aufzeichnungen | |
| A.5.34 | Privatsphäre und Schutz personenbezogener Daten | |
| A.5.35 | Unabhängige Überprüfung der Informationssicherheit | |
| A.5.36 | Einhaltung von Richtlinien, Vorschriften und Normen für die Informationssicherheit | |
| A.5.37 | Dokumentierte Betriebsabläufe |
| Control | Titel | Gerätebezug |
|---|---|---|
| A.6.1 | Sicherheitsüberprüfung | |
| A.6.2 | Beschäftigungs- und Vertragsbedingungen | |
| A.6.3 | Sensibilisierung, Ausbildung und Schulung zur Informationssicherheit | |
| A.6.4 | Maßregelungsprozess | |
| A.6.5 | Verantwortlichkeiten nach Beendigung oder Änderung der Beschäftigung | |
| A.6.6 | Vertraulichkeits- oder Geheimhaltungsvereinbarungen | |
| A.6.7 | Remote-Arbeit | Ja |
| A.6.8 | Meldung von Informationssicherheitsereignissen |
| Control | Titel | Gerätebezug |
|---|---|---|
| A.7.1 | Physische Sicherheitsperimeter | |
| A.7.2 | Physischer Zutritt | |
| A.7.3 | Sichern von Büros, Räumen und Einrichtungen | |
| A.7.4 | Physische Sicherheitsüberwachung (neu 2022) | |
| A.7.5 | Schutz vor physischen und umweltbedingten Bedrohungen | |
| A.7.6 | Arbeiten in Sicherheitsbereichen | |
| A.7.7 | Aufgeräumte Arbeitsumgebung und Bildschirmsperren | Ja |
| A.7.8 | Platzierung und Schutz von Geräten und Betriebsmitteln | |
| A.7.9 | Sicherheit von Werten außerhalb der Räumlichkeiten | Ja |
| A.7.10 | Speichermedien | Ja |
| A.7.11 | Versorgungseinrichtungen | |
| A.7.12 | Sicherheit der Verkabelung | |
| A.7.13 | Instandhaltung von Geräten und Betriebsmitteln | |
| A.7.14 | Sichere Entsorgung oder Wiederverwendung von Geräten und Betriebsmitteln | Ja |
| Control | Titel | Gerätebezug |
|---|---|---|
| A.8.1 | Endgeräte der Benutzer | Ja |
| A.8.2 | Privilegierte Zugangsrechte | |
| A.8.3 | Einschränkung des Informationszugangs | |
| A.8.4 | Zugriff auf den Quellcode | |
| A.8.5 | Sichere Authentisierung | Ja |
| A.8.6 | Kapazitätssteuerung | |
| A.8.7 | Schutz gegen Schadsoftware | Ja |
| A.8.8 | Handhabung von technischen Schwachstellen | Ja |
| A.8.9 | Konfigurationsmanagement (neu 2022) | Ja |
| A.8.10 | Löschung von Informationen (neu 2022) | Ja |
| A.8.11 | Datenmaskierung (neu 2022) | |
| A.8.12 | Verhinderung von Datenlecks (neu 2022) | Ja |
| A.8.13 | Sicherung von Informationen | |
| A.8.14 | Redundanz von informationsverarbeitenden Einrichtungen | |
| A.8.15 | Protokollierung | Ja |
| A.8.16 | Überwachung von Aktivitäten (neu 2022) | Ja |
| A.8.17 | Uhrensynchronisation | |
| A.8.18 | Gebrauch von Hilfsprogrammen mit privilegierten Rechten | |
| A.8.19 | Installation von Software auf Systemen im Betrieb | Ja |
| A.8.20 | Netzwerksicherheit | |
| A.8.21 | Sicherheit von Netzwerkdiensten | |
| A.8.22 | Trennung von Netzwerken | |
| A.8.23 | Webfilterung (neu 2022) | |
| A.8.24 | Verwendung von Kryptografie | Ja |
| A.8.25 | Lebenszyklus einer sicheren Entwicklung | |
| A.8.26 | Anforderungen an die Anwendungssicherheit | |
| A.8.27 | Sichere Systemarchitektur und Entwicklungsgrundsätze | |
| A.8.28 | Sichere Programmierung (neu 2022) | |
| A.8.29 | Sicherheitsprüfung bei Entwicklung und Abnahme | |
| A.8.30 | Ausgegliederte Entwicklung | |
| A.8.31 | Trennung von Entwicklungs-, Test- und Produktionsumgebungen | |
| A.8.32 | Änderungssteuerung | Ja |
| A.8.33 | Testinformationen | |
| A.8.34 | Schutz der Informationssysteme während Tests im Rahmen von Audits |
Zeit und Kosten hängen von Geltungsbereich, Mitarbeiterzahl und Zertifizierungsstelle ab; die Zahl der Audittage richtet sich nach den Beschäftigten im Geltungsbereich. Holen Sie Angebote von zwei oder drei akkreditierten Stellen ein. Für eine Checkliste zum internen ISO-27001-Audit nehmen Sie die Kapitel 4 bis 10 oben als Auditkriterien und ziehen Stichproben aus den Controls der Erklärung zur Anwendbarkeit.
ISO 27001 nennt kein Produkt. Mehrere Controls aus Anhang A hängen aber an den Laptops und Smartphones, die Ihre Beschäftigten mitnehmen, und Auditoren ziehen dort Stichproben, etwa die Verschlüsselung eines bestimmten Laptops, den Umgang mit einem verlorenen Smartphone oder die Löschung des Geräts einer ausgeschiedenen Person.
Die Checkliste (PDF und Excel) ist auf Englisch. Eine deutsche Fassung kann später folgen.
Weitere ISO-27001-Leitfäden für IT-Teams
ISO 27001 ist ein Managementsystem: Geltungsbereich, Richtlinien, Risikobeurteilung, Erklärung zur Anwendbarkeit, Audits und Bewertungen sind die Arbeit Ihrer Organisation, und die Zertifizierung hängt an all dem. trio.so deckt die Geräteeinstellungen hinter den meisten Gerätepunkten dieser Checkliste aus einer Konsole ab, für Windows, Mac, iOS und Android:
trio.so liefert die Geräteeinstellungen und die Nachweise dazu, schreibt aber weder Ihre Erklärung zur Anwendbarkeit noch Ihr Risikoregister oder Ihre Richtlinien und zertifiziert Sie nicht.
Sie vergleichen Werkzeuge? Unser Leitfaden zu ISO-27001-Software (auf Englisch) zeigt, was Automatisierung leisten kann und was nicht. Mehr zu ISO 27001 in trio.so (auf Englisch) und zur Compliance-Automatisierung.
trio.so deckt Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole ab. Die Tarife beginnen bei 5 $ pro Gerät.
14 Tage kostenlos, ohne Kreditkarte.
Sie verarbeiten auch personenbezogene Daten? Lesen Sie die ISO-27701-Checkliste für das Datenschutzmanagement und unsere DSGVO-Checkliste.
Quellen. Zuletzt geprüft im November 2026. Die Anforderungen sind sinngemäß wiedergegeben, nicht zitiert; prüfen Sie den Wortlaut an Ihrer lizenzierten Ausgabe der Norm. Dieser Beitrag ist eine Orientierung, keine Rechts- oder Zertifizierungsberatung. Die Zuordnung der Gerätekontrollen zu Anhang A stammt von uns. Die meisten Quellen sind auf Englisch.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so setzt BitLocker, FileVault und die Verschlüsselung auf Smartphones durch, dazu Richtlinien für Code und Bildschirmsperre, führt ein Inventar je Gerät und exportiert Nachweise für Ihren Auditor. Die SoA bleibt bei Ihnen.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.





Antworten auf die häufigsten Fragen zur ISO-27001-Checkliste, zu Anhang A, zur Erklärung zur Anwendbarkeit und zur Zertifizierung.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
ISO-27701-Checkliste für die Ausgabe 2025: was sich geändert hat, wie die Norm zu ISO 27001 und DSGVO steht und welche Aufgaben Ihr Datenschutzprogramm braucht.
DSGVO-Checkliste für IT-Teams: 72 Punkte nach Artikeln, Vorlage für das Verarbeitungsverzeichnis, 72-Stunden-Register und TOM für Geräte. PDF + Excel.
Kostenlose Vorlage für IT-Serviceanfragen als Excel, Word und PDF: welche Felder hineingehören, ein ausgefülltes Beispiel, Anfrage oder Störung, Weiterleitung.
Kostenlose Vorlage für Anträge auf neue Benutzerkonten: welche Felder hineingehören, ein ausgefülltes Beispiel, wer neue Konten genehmigt und wie Sie die Bereitstellung automatisieren.
Kostenlose Vorlage für eine Richtlinie für Penetrationstests in Word, PDF und Excel: Abschnitte, Beispiel-Testplan, Rules of Engagement und Bericht.
Was Datenklassifizierung ist, welche vier Schutzstufen üblich sind und eine Vorlage für Ihre Datenklassifizierungsrichtlinie zum direkten Übernehmen.
Kostenloses Antragsformular für Anwendungszugriff als Word und PDF, mit Formular für Änderung und Entzug, ausgefülltem Beispiel und Excel-Protokoll.
Was Compliance Management umfasst, wann ein CMS Pflicht ist, was IDW PS 980 und ISO 37301 verlangen und wie Sie es in sechs Schritten aufbauen.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden