


Templates
Richtlinie für den Fernzugriff: Vorlage (Word + Excel)
Vorlage für eine Fernzugriffsrichtlinie: erlaubte Wege, Regeln für Remote-Desktop und MFA, Fernwartung durch Dienstleister, Protokollierung und Excel-Register.
Kostenloses Antragsformular für Anwendungszugriff als Word und PDF, mit Formular für Änderung und Entzug, ausgefülltem Beispiel und Excel-Protokoll.

Content-Autorin, trio.so
Jemand braucht Zugriff auf das Finanzsystem. Er schreibt eine kurze Chatnachricht, die Führungskraft antwortet „passt“, und die IT nimmt ihn in die Admin-Gruppe auf, weil das am schnellsten ging. Sechs Monate später weiß niemand mehr, wer das genehmigt hat, die Person arbeitet inzwischen in einem anderen Team, und der Zugriff besteht immer noch.
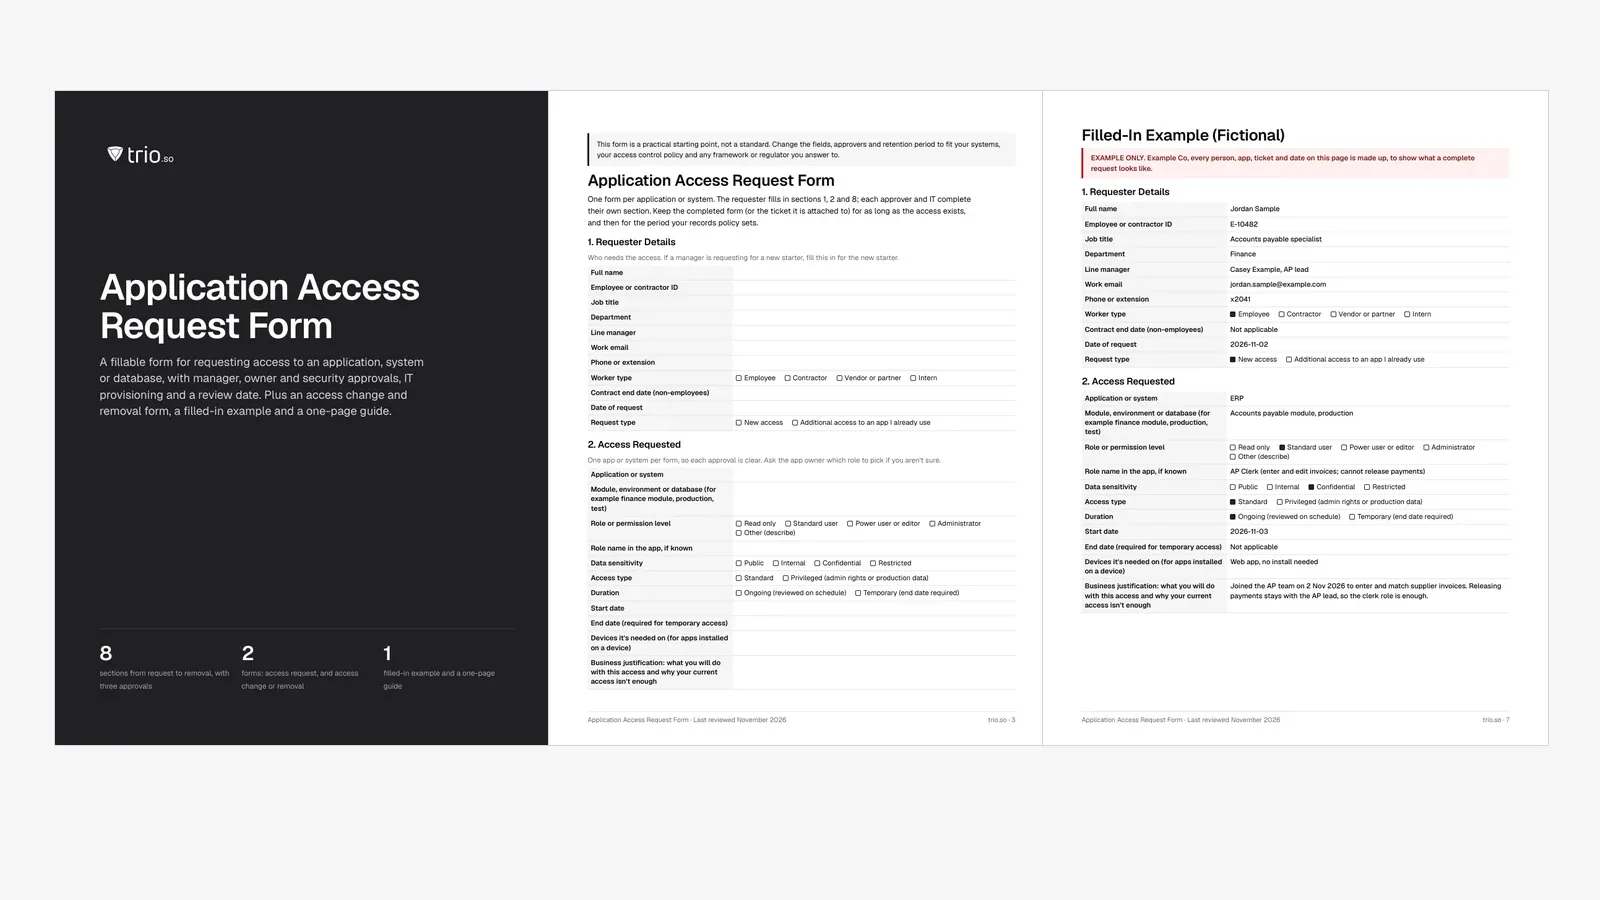
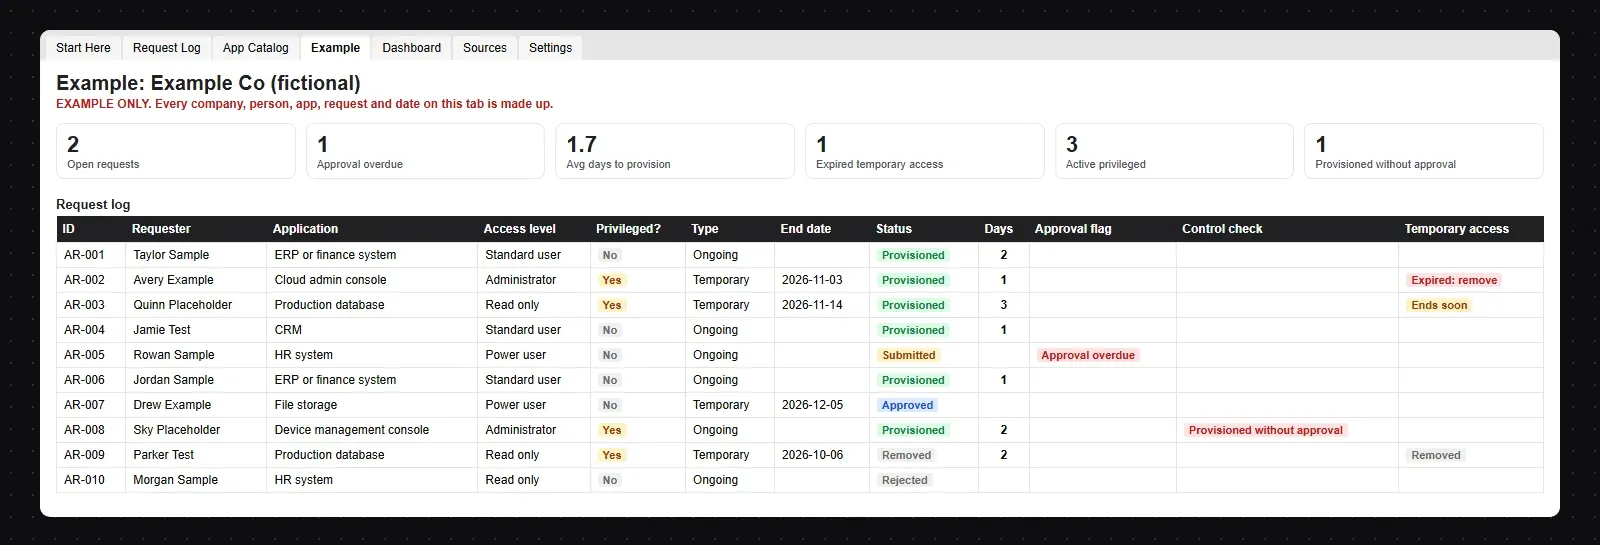
Ein Antragsformular für Anwendungszugriff löst das auf einer Seite: wer Zugriff braucht, auf welche Anwendung, mit welcher Berechtigung, wie lange und warum, und wer zugestimmt hat, bevor die IT etwas freigeschaltet hat. Diese kostenlose Vorlage enthält das Formular als Word und PDF, ein zweites Formular für das Ändern oder Entziehen von Zugriffen, ein ausgefülltes Beispiel und ein Excel-Protokoll, das hängende Genehmigungen, Zugriffe ohne Genehmigung und abgelaufene befristete Zugriffe markiert.
Die Vorlage (Word, PDF und Excel) steht auf Englisch zur Verfügung.
Kurz gesagt
Das Formular dokumentiert genau eine Entscheidung: Diese Person darf diese Anwendung in dieser Rolle aus diesem Grund bis zu diesem Datum nutzen. Aus einem beiläufigen „Kannst du mir mal Zugriff geben?“ wird so etwas, das Anwendungsverantwortliche beurteilen und Prüfer später nachvollziehen können.
Es hat drei Aufgaben:
Dieses Formular ist für Personen, die bereits ein Arbeitskonto haben und Zugriff auf eine Anwendung, ein System, eine Datenbank oder eine höhere Rolle brauchen. Wer neu anfängt und noch kein Konto hat, durchläuft zuerst die Kontoerstellung: Dafür gibt es unsere Vorlage für den Antrag auf ein Benutzerkonto, danach gilt dieses Formular für jede Anwendung über das Standardpaket hinaus. Viele Teams bündeln die Standardanwendungen einer Rolle (E-Mail, Chat, Intranet) im Onboarding und nutzen Zugriffsanträge nur für alles andere. Das Paket behandelt unsere IT-Onboarding-Checkliste (englisch).
Die Vorlage hat acht Abschnitte. Jeden füllt genau eine Person aus, damit niemand für etwas unterschreibt, das er nicht geprüft hat.
| Abschnitt | Felder | Ausgefüllt von |
|---|---|---|
| 1. Angaben zur Person | Name, Personalnummer, Stellenbezeichnung, Abteilung, Führungskraft, Beschäftigungsart, Vertragsende bei externen Kräften | Antragsteller |
| 2. Beantragter Zugriff | Anwendung oder System, Modul oder Umgebung, Rolle, Schutzbedarf der Daten, Standard oder privilegiert, dauerhaft oder befristet, Beginn und Ende, Geräte, geschäftliche Begründung | Antragsteller |
| 3. Genehmigung der Führungskraft | Entscheidung, Auflagen, Unterschrift, Datum | Direkte Führungskraft |
| 4. Genehmigung der Verantwortlichen | Entscheidung, genehmigte Rolle falls abweichend, Auflagen, Unterschrift, Datum | Anwendungs- oder Datenverantwortliche |
| 5. Genehmigung der IT-Sicherheit | MFA, separates Admin-Konto, End- oder Prüfdatum, Entscheidung (nur bei privilegiertem Zugriff und streng vertraulichen Daten) | Sicherheitsverantwortliche |
| 6. Bereitstellung durch die IT | Wer hat den Zugriff wann vergeben, Konto, zugewiesene Gruppe oder Rolle, Ticketnummer, Antragsteller informiert, Entzug terminiert | IT |
| 7. Prüfung und Entzug | Nächstes Prüfdatum, Prüfergebnis, Datum des Entzugs, entzogen von | Anwendungsverantwortliche und IT |
| 8. Bestätigung | Nur geschäftliche Nutzung, keine geteilten Passwörter, Umgang mit Daten, Meldung, wenn der Zugriff nicht mehr gebraucht wird | Antragsteller |
Einige Felder tragen die meiste Arbeit:
Die meisten Zugriffsanträge brauchen zwei Genehmigungen, privilegierte eine dritte. Jede genehmigende Person beantwortet eine andere Frage:
| Genehmigt durch | Was geprüft wird | Wann |
|---|---|---|
| Direkte Führungskraft | Braucht die Person diesen Zugriff für ihre Aufgabe? Passt die Dauer? | Bei jedem Antrag |
| Anwendungs- oder Datenverantwortliche | Ist das die kleinste Rolle, mit der die Aufgabe erledigt werden kann? Ist der Schutzbedarf der Daten verstanden? Gibt es einen Konflikt mit anderen Aufgaben? | Bei jedem Antrag |
| IT-Sicherheit | Geht es um privilegierten Zugriff oder streng vertrauliche Daten? Ist MFA aktiv, gibt es ein separates Admin-Konto und ein Enddatum? | Privilegierter Zugriff und streng vertrauliche Daten |
| IT (Bereitstellung) | Liegen alle Genehmigungen vor, bevor etwas vergeben wird? Wurde genau die genehmigte Rolle vergeben? | Bei jedem Antrag, vor der Bereitstellung |
Zwei Regeln halten Genehmigungen ehrlich. Niemand genehmigt den eigenen Antrag, und wer den Zugriff im System vergibt, ist nicht dieselbe Person, die ihn genehmigt hat. Diese Trennung von Beantragen, Genehmigen und Vergeben ist ein kleines Stück Funktionstrennung. Sie zählt am meisten dort, wo eine Person Zahlungen sowohl erfassen als auch freigeben, eigenen Code ändern und genehmigen oder ein Admin-Konto anlegen und selbst nutzen könnte. Unser Leitfaden zur Funktionstrennung geht tiefer, und der Leitfaden zur rollenbasierten Zugriffskontrolle zeigt, wie Sie Rollen so schneiden, dass Verantwortliche sinnvolle Optionen zum Genehmigen haben.
Das Prinzip der geringsten Rechte ist der Maßstab für jede Genehmigung: die kleinste Rolle, mit der die Person ihre Aufgabe erledigen kann, so lange sie sie braucht. NIST SP 800-53 nennt das AC-6 Least Privilege, und derselbe Gedanke zieht sich durch ISO/IEC 27001 und SOC 2 (mehr dazu unten).
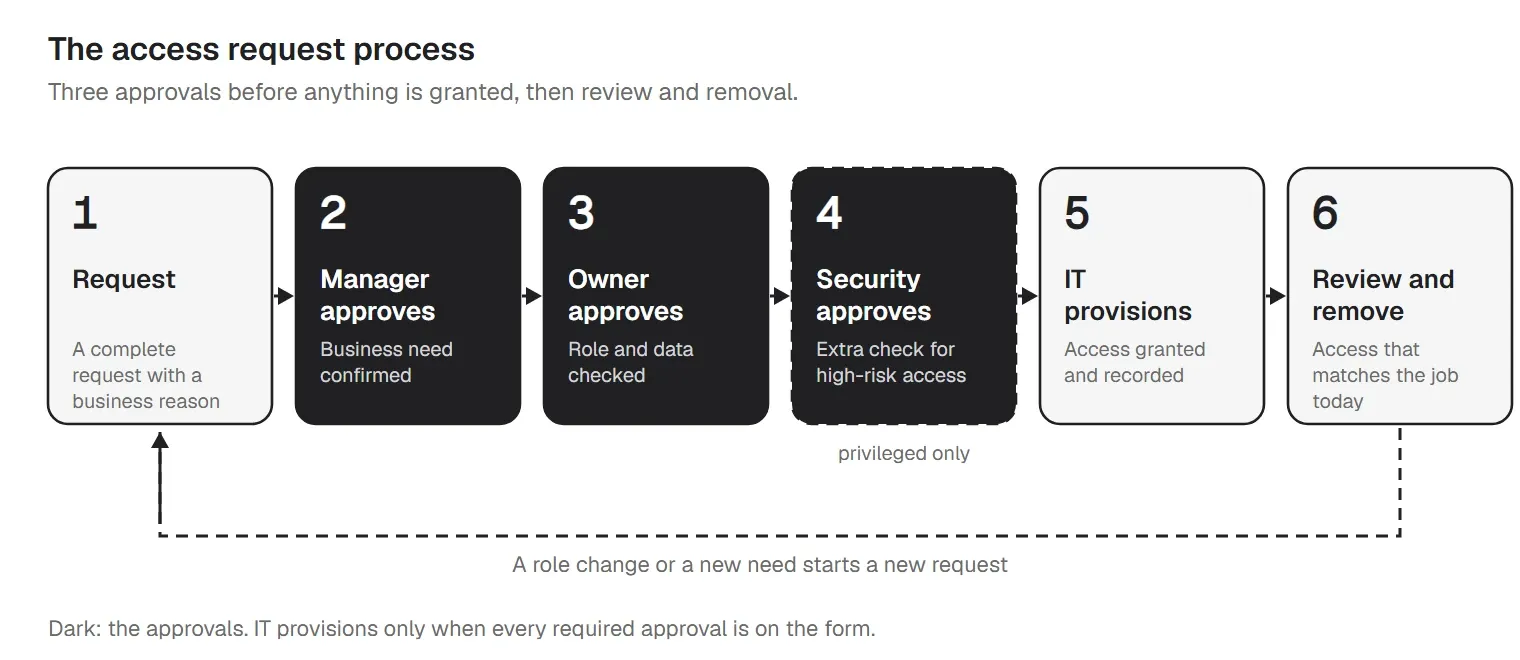
| Schritt | Was passiert | Ergebnis |
|---|---|---|
| 1. Antrag | Die antragstellende Person (oder ihre Führungskraft) füllt das Formular aus: wer, welche Anwendung, welche Rolle, warum und wie lange. | Ein vollständiger Antrag mit geschäftlicher Begründung |
| 2. Führungskraft genehmigt | Die Führungskraft bestätigt, dass die Person diesen Zugriff für ihre Aufgabe braucht, und nicht mehr. | Geschäftlicher Bedarf bestätigt |
| 3. Verantwortliche genehmigen | Die Anwendungs- oder Datenverantwortlichen prüfen, ob die Rolle zur Aufgabe und zum Schutzbedarf der Daten passt. | Rolle und Daten geprüft |
| 4. IT-Sicherheit genehmigt | Nur bei privilegiertem Zugriff oder streng vertraulichen Daten: Die IT-Sicherheit prüft MFA, ein separates Admin-Konto und ein Enddatum. | Zusätzliche Prüfung bei hohem Risiko |
| 5. IT stellt bereit | Die IT legt das Konto an oder vergibt die Rolle, dokumentiert den Vorgang und informiert die antragstellende Person. | Zugriff vergeben und dokumentiert |
| 6. Prüfen und entziehen | Verantwortliche prüfen Zugriffe regelmäßig, befristete Zugriffe enden an ihrem Datum, Ausscheidende verlieren den Zugriff am letzten Arbeitstag. | Zugriffe, die zur heutigen Aufgabe passen |
Legen Sie für jeden Schritt eine Zielzeit fest und schreiben Sie sie in Ihre Zugriffskontrollrichtlinie (englisch). Üblich sind Genehmigungen innerhalb von zwei oder drei Arbeitstagen und die Bereitstellung innerhalb eines Tages nach der letzten Genehmigung, aber wählen Sie Werte, die Ihr Team halten kann. Die Arbeitsmappe markiert jeden Antrag, der länger als die eingestellte Zahl von Tagen auf eine Genehmigung wartet.
Bei der Bereitstellung entstehen die Abkürzungen. Die IT sollte genau die Rolle aus dem Formular vergeben, nicht „Admin, das spart Zeit“, und nie, bevor jede erforderliche Genehmigung dokumentiert ist. Die Spalte Control check in der Arbeitsmappe markiert jede Zeile, die ohne ihre Genehmigungen bereitgestellt wurde. Genau danach suchen Prüfer in einer Stichprobe als Erstes.
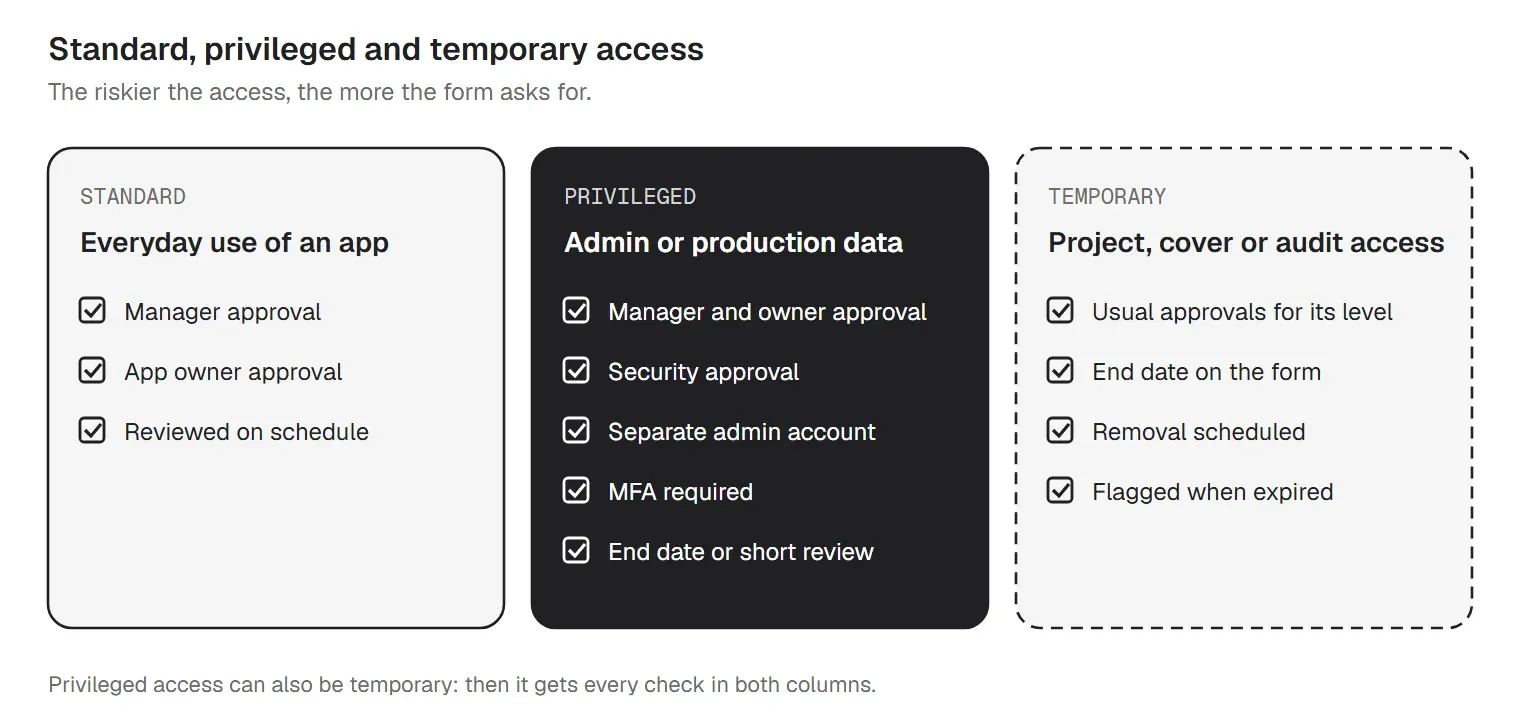
Die meisten Anträge sind Standard: Ein Vertriebsmitarbeiter braucht das CRM, eine Finanzanalystin Lesezugriff auf Berichte. Sie laufen über die zwei Genehmigungen.
Privilegierter Zugriff ist anders, weil ein Fehler oder ein gestohlenes Passwort viel mehr Schaden anrichtet. Dazu zählen Admin-Rollen, Rechte zum Ändern von Sicherheitseinstellungen, direkter Zugriff auf Produktivdatenbanken und Administratorrollen in Cloud-Konsolen. ISO/IEC 27001:2022 widmet dem eine eigene Maßnahme, 8.2 Privilegierte Zugriffsrechte. Bei diesen Anträgen fragt das Formular die IT-Sicherheit, drei Punkte zu bestätigen, bevor die IT handelt:
Befristet ist jeder Zugriff mit absehbarem Ende: ein Projekt, eine Urlaubsvertretung, der Einsatz einer externen Kraft, ein Sicherheitsvorfall oder ein externer Prüfer, der einen Monat lang Lesezugriff braucht. Tragen Sie das Enddatum ins Formular ein und behandeln Sie den Entzug an diesem Datum als Teil des Antrags, nicht als separate Aufgabe, die jemand vergessen könnte. Die Arbeitsmappe markiert befristete Zugriffe, die in den nächsten 14 Tagen enden, und alle, die schon abgelaufen sind, ohne dass ein Entzugsdatum eingetragen ist. Vergibt Ihr Team häufig kurzlebige Admin-Rechte, erklärt unser Leitfaden zu Just-in-Time-Zugriff, wie solche Rechte von selbst ablaufen.
Das Vergeben von Zugriffen bekommt Aufmerksamkeit, weil jemand darauf wartet. Das Entziehen wird vergessen, weil niemand darauf wartet. Das zweite Formular der Vorlage deckt die Momente ab, in denen Zugriffe kleiner werden sollten:
Das Änderungsformular listet jede Anwendung mit dem aktuellen Zugriff und der Änderung (entziehen, einschränken oder Rolle ändern auf), dann trägt die IT ein, wer die Änderung wann vorgenommen hat. Bei Austritten fragt es außerdem, ob Firmengeräte zurückgegeben oder gelöscht und ob geteilte Passwörter, die die Person kannte, geändert wurden. Für einen Entzug genügt die Zustimmung der Führungskraft. Ein Rollenwechsel, der Zugriffe hinzufügt, läuft wie ein neuer Antrag wieder über die Verantwortlichen.
Hier das Beispiel aus dem Download für ein erfundenes Unternehmen. Alle Namen, Tickets und Daten sind fiktiv.
| Feld | Beispieleintrag |
|---|---|
| Antragsteller | Jordan Sample, Sachbearbeitung Kreditoren, Finanzabteilung (neu im Team) |
| Anwendung und Rolle | ERP, Kreditorenmodul, Produktivumgebung; AP Clerk (Rechnungen erfassen und bearbeiten; keine Zahlungsfreigabe) |
| Schutzbedarf und Art | Vertraulich; Standard; dauerhaft (regelmäßige Prüfung) |
| Begründung | Seit 2. November 2026 im Kreditorenteam, erfasst und gleicht Lieferantenrechnungen ab. Die Zahlungsfreigabe bleibt bei der Teamleitung. |
| Genehmigungen | Führungskraft am 2. November genehmigt; Verantwortliche für die Finanzsysteme am 3. November mit Auflage genehmigt (nur Clerk-Rolle, keine Zahlungsfreigabe); IT-Sicherheit nicht nötig |
| Bereitstellung | Am 3. November vom IT-Servicedesk zur Gruppe ERP-AP-Clerk hinzugefügt, Ticket REQ-1042, Antragsteller informiert |
| Prüfung | Nächste Prüfung am 1. Mai 2027 |
Warum das funktioniert: Der Antrag nennt eine Anwendung und eine Rolle, die Begründung beschreibt die Arbeit, die Verantwortlichen haben die Rolle eingeschränkt, damit dieselbe Person eine Rechnung nicht erfassen und bezahlen kann, beide Genehmigungen liegen zeitlich vor der Bereitstellung, und ein Prüfdatum ist gesetzt. Das Tabellenblatt Example zeigt zehn weitere Anträge desselben fiktiven Unternehmens, darunter einen privilegierten Antrag, der vor der Genehmigung der IT-Sicherheit bereitgestellt wurde, und einen befristeten Admin-Zugriff, der vor zwei Tagen abgelaufen ist und nicht entzogen wurde.
Dasselbe Formular funktioniert für Systeme und Datenbanken, mit mehr Sorgfalt in Abschnitt 2:
Ein ausgefülltes Formular ist ein Nachweis. Legen Sie es mit dem Ticket ab, erfassen Sie es im Protokoll und bewahren Sie es auf, solange der Zugriff besteht, und danach so lange, wie Ihre Aufbewahrungsrichtlinie oder Ihre Prüfer es vorgeben.
Prüfer, die Zugriffe testen, ziehen meist eine Stichprobe von Personen, die im Prüfzeitraum Zugriff erhalten haben, und wollen sehen, wer ihn beantragt, wer ihn genehmigt hat und wann er vergeben wurde. Dann ziehen sie eine Stichprobe von Ausgeschiedenen und prüfen, ob deren Zugriffe rechtzeitig entzogen wurden. Das Protokoll liefert Ihnen die Grundgesamtheit für beide Stichproben, die Formulare liefern den Nachweis für jeden Einzelfall.
Dieselben Aufzeichnungen fließen in Ihre Zugriffsprüfungen ein: Für jede Anwendung sehen sich die Verantwortlichen an, wer heute Zugriff hat, vergleichen das mit Protokoll und Aufgabe und entziehen, was nicht gebraucht wird. Unsere Vorlage für die Überprüfung von Benutzerzugriffen führt Schritt für Schritt durch diese Prüfung.
Regelwerke, die solche Aufzeichnungen allgemein verlangen:
| Regelwerk | Wo Zugriffsanträge hingehören |
|---|---|
| NIST SP 800-53 Rev. 5 | AC-2 Account Management (wie Konten beantragt, genehmigt, angelegt, geändert und entfernt werden) und AC-6 Least Privilege (Personen erhalten nur die Zugriffe, die ihre Aufgaben erfordern). |
| ISO/IEC 27001:2022 Anhang A | 5.15 Zugangssteuerung, 5.16 Identitätsmanagement, 5.18 Zugangsrechte (vergeben, prüfen, ändern und entziehen) und 8.2 Privilegierte Zugriffsrechte. |
| SOC 2 Trust Services Criteria | CC6.1 bis CC6.3, die Kriterien zum logischen Zugriff: Zugriff wird erfasst und autorisiert, bevor er vergeben wird, richtet sich nach Rolle und geringsten Rechten und wird entzogen, wenn er nicht mehr gebraucht wird. |
Das sind Hinweise, keine Zuordnung. Lesen Sie den Originaltext bei NIST, ISO und dem AICPA, bevor Sie sich darauf stützen. Wie Zugriffskontrollen zusammen mit allem anderen geprüft werden, zeigt unsere IT-Audit-Checkliste (englisch).
Ein Word-Formular und ein Tabellenprotokoll funktionieren gut für einige hundert Personen und einige Dutzend Anwendungen. Anzeichen, dass Sie darüber hinausgewachsen sind:
Der übliche nächste Schritt ist, dasselbe Formular in Ihr IT-Ticketsystem oder Ihren Servicekatalog zu übernehmen, sodass jeder Antrag ein Ticket hat, die Genehmigungen im Ticket festgehalten werden und ohne sie nichts vergeben wird. Unsere Vorlage für IT-Serviceanfragen deckt diese Art von Anfrage ab. Größere Organisationen ergänzen dann ein Werkzeug für Identity and Access Management (IAM) oder Identity Governance (IGA), das sich mit den Anwendungen verbindet, genehmigte Rollen in einem Katalog anbietet, Genehmigungen weiterleitet, Zugriffe automatisch vergibt und entzieht und Zugriffsprüfungen durchführt. Welches Werkzeug es auch wird: Es fragt nach genau den Feldern dieses Formulars. Die Vorlage ist deshalb ein guter Weg, sich vorher darauf zu einigen.
Die Download-Dateien stehen auf Englisch zur Verfügung.
trio.so bildet keinen Genehmigungsablauf für Zugriffsanträge ab und ist kein IAM- oder Identity-Governance-Werkzeug. Anträge, Genehmigungen und Zugriffsprüfungen aus diesem Formular bleiben bei Ihren Führungskräften, Anwendungsverantwortlichen und Ihrem IT-Team oder in Ihrem Ticketsystem.
trio.so hilft, sobald ein Antrag genehmigt ist: beim Einrichten der Person und ihrer Anwendungen auf Firmengeräten und später bei der Frage, wer was verwalten kann. trio.so ist Geräteverwaltung für Windows, macOS, Linux, iOS/iPadOS und Android aus einer Konsole. Für die Schritte Bereitstellung und Prüfung bietet es:
Sehen Sie sich an, wie App-Verwaltung und das Geräteinventar funktionieren. Tarife ab 5 $ pro Gerät.
14 Tage kostenlos testen. Keine Kreditkarte erforderlich.
Quellen. Stand: November 2026. Die Verweise auf Regelwerke sind allgemeine Hinweise auf Maßnahmen aus NIST SP 800-53 Rev. 5, Anhang A von ISO/IEC 27001:2022 und die SOC 2 Trust Services Criteria; die Formulierung jedes Feldes stammt von uns. trio.so ist mit NIST, ISO und dem AICPA nicht verbunden und wird von ihnen nicht empfohlen.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so synchronisiert Benutzer aus Entra ID und Google Workspace, verteilt genehmigte Apps aus Ihrem App-Katalog auf verwaltete Geräte und zeigt die installierten Apps auf jedem Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Vorlage für eine Fernzugriffsrichtlinie: erlaubte Wege, Regeln für Remote-Desktop und MFA, Fernwartung durch Dienstleister, Protokollierung und Excel-Register.
Vorlage für eine Social-Media-Richtlinie (Word und PDF): Regeln für private und offizielle Konten, Kontosicherheit und eine Checkliste bei Hacks.
Kostenlose IT-Notfallplan-Vorlage für Word und Excel mit ausgefülltem Beispiel: BIA mit RTO und RPO, Alarmierungskette, Wiederanlauf und Testprotokoll.
Kostenlose Vorlage für eine Compliance-Checkliste: zehn Bereiche mit Verantwortlichen, Status und Nachweisen, dazu Excel-Arbeitsmappe und Word-Leitfaden.
Kostenlose BYOD-Richtlinie mit Musterformulierungen für jeden Abschnitt, einseitiger Kurzfassung, Einwilligungsformular und Excel-Geräteregister.
Kostenlose IT-Offboarding-Checkliste mit Excel-Tracker: Zugriffe entziehen, Geräte zurücknehmen und löschen, Admin- und BYOD-Schritte, Musteremails.
Kostenlose NIS2-Checkliste als Excel, PDF und Word: Anwendbarkeit prüfen, die zehn Maßnahmen nach Art. 21 umsetzen, Lieferkette und Meldefristen im Blick.
CSA STAR erklärt: Level 1 und Level 2, Cloud Controls Matrix und CAIQ, die wichtigsten Anforderungen und der Weg zur Zertifizierung in sechs Schritten.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden