


Templates
BYOD-Richtlinie: Vorlage und Muster (Word, Excel und PDF)
Kostenlose BYOD-Richtlinie mit Musterformulierungen für jeden Abschnitt, einseitiger Kurzfassung, Einwilligungsformular und Excel-Geräteregister.
Kostenlose Vorlage für eine Compliance-Checkliste: zehn Bereiche mit Verantwortlichen, Status und Nachweisen, dazu Excel-Arbeitsmappe und Word-Leitfaden.

Content-Autorin, trio.so
Eine Vorlage für eine Compliance-Checkliste listet die Kontrollen, Dokumente und Routinen auf, die eine Organisation braucht, um die für sie geltenden Gesetze, Vorschriften und Verträge einzuhalten. Die Punkte sind nach Bereichen geordnet, und jede Zeile hat einen Verantwortlichen, einen Status und einen Nachweis. Für die IT deckt eine Checkliste, die an kein bestimmtes Framework gebunden ist, zehn Bereiche ab: Geltungsbereich und anwendbare Frameworks, schriftliche Richtlinien, ein Inventar der IT-Assets, Zugriffskontrolle, Gerätesicherheit, Datenschutz, Dienstleister, Schulung, Überwachung und Nachweise sowie Audit-Vorbereitung. Gehen Sie die Liste einmal durch, um Lücken zu finden, halten Sie sie dann aktuell und ordnen Sie jede Zeile dem Framework zu, nach dem Sie geprüft werden. Die vollständige Checkliste und eine kostenlose Vorlage zum Download, mit Excel-Arbeitsmappe und einem Leitfaden in Word und PDF, finden Sie unten.
Steht ein erstes Audit oder der Sicherheitsfragebogen eines Kunden an und Sie wissen nicht, wo Sie anfangen sollen, arbeiten Sie die Checkliste Bereich für Bereich ab. Die Abschnitte danach zeigen, wie Sie sie an Ihr Framework anpassen und die Nachweise bereithalten.
Compliance-Anforderungen sind über Gesetze, Verträge und Standards verteilt, und die meisten verlangen mit anderen Worten dieselben Grundlagen: Ihre Systeme und Daten kennen, steuern, wer darauf zugreift, Geräte und Daten schützen, Menschen schulen und all das belegen. Eine Checkliste macht aus diesen Anforderungen konkrete Aufgaben mit Verantwortlichen, sodass nichts vom Gedächtnis einer einzelnen Person abhängt. Sie zeigt Auditoren und Kunden außerdem, dass die Arbeit organisiert und wiederholbar ist.
Eine Checkliste allein bringt noch keine Organisation in Einklang mit ihren Vorgaben. Compliance entsteht, indem Sie die Arbeit erledigen und die Nachweise aufbewahren. Die Checkliste zeigt Ihnen, was erledigt ist und was nicht.
Übernehmen Sie die Zeilen, die für Sie gelten. Halten Sie für jede einen Verantwortlichen fest, einen Status (erledigt, in Arbeit, nicht begonnen) und wo der Nachweis liegt.
Der Download enthält drei Dateien. Die Excel-Arbeitsmappe enthält jede Zeile von oben mit Verantwortlichem, Status, Nachweis und Ablageort, dem Datum der letzten Prüfung und dem nächsten Fälligkeitstermin, dazu ein Register der Pflichten, eine Zuordnung zu den Frameworks, eine Nachweisliste, eine Audit-Vorbereitung mit Dokumentenanforderungsliste, ein Register für Ausnahmen und Risiken und ein Dashboard. Neben jedem Tabellenblatt steht ein ausgefülltes Beispiel. Der Leitfaden in Word und PDF enthält die Checkliste Bereich für Bereich, die Anpassung an ein Framework, eine kurze Gliederung für ein Compliance-Programm, eine Checkliste zur Audit-Vorbereitung, eine Dokumentenanforderungsliste und eine Seite für die Freigabe. Ergänzen Sie für jede Zeile Ihre eigenen Verantwortlichen, Status und Ablageorte der Nachweise.
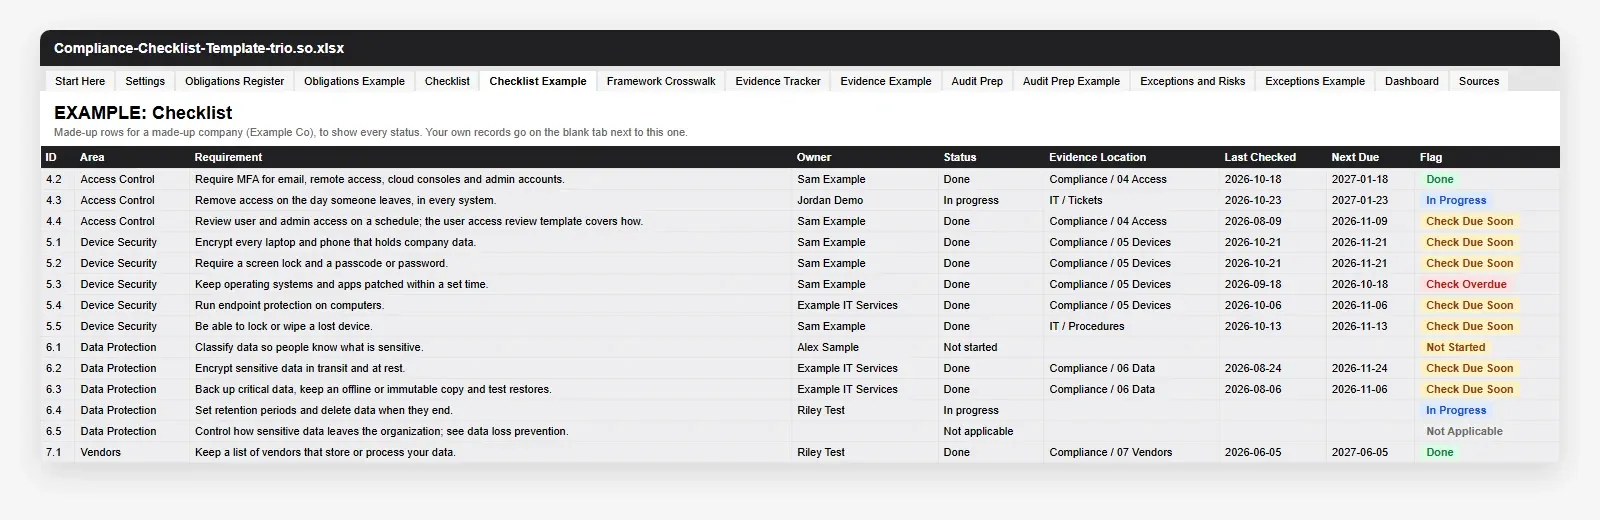
Die Vorlage (Excel, Word, PDF) steht auf Englisch zur Verfügung.
Die Bereiche oben haben die meisten Frameworks gemeinsam. Jedes Framework ergänzt dann eigene Formulierungen, einen eigenen Geltungsbereich und spezifische Kontrollen. Ordnen Sie Ihre Checkliste deshalb dem Framework zu, nach dem Sie geprüft werden:
Führen Sie eine Master-Checkliste und ergänzen Sie für jedes geltende Framework eine Spalte. Wo sich Frameworks überschneiden, kann ein Nachweis mehrere Anforderungen abdecken.
Unsere Framework-Checklisten führen die eigenen Anforderungen jedes Frameworks auf:
Das Tabellenblatt „Framework Crosswalk“ im Download ordnet die Zeilen oben den IDs von HIPAA, SOC 2, ISO 27001, NIST CSF 2.0, PCI DSS, DSGVO und CIS Controls zu, wo die Zuordnung eindeutig ist. Die Checkliste zeigt die IDs der Frameworks, die Sie als zutreffend markieren.
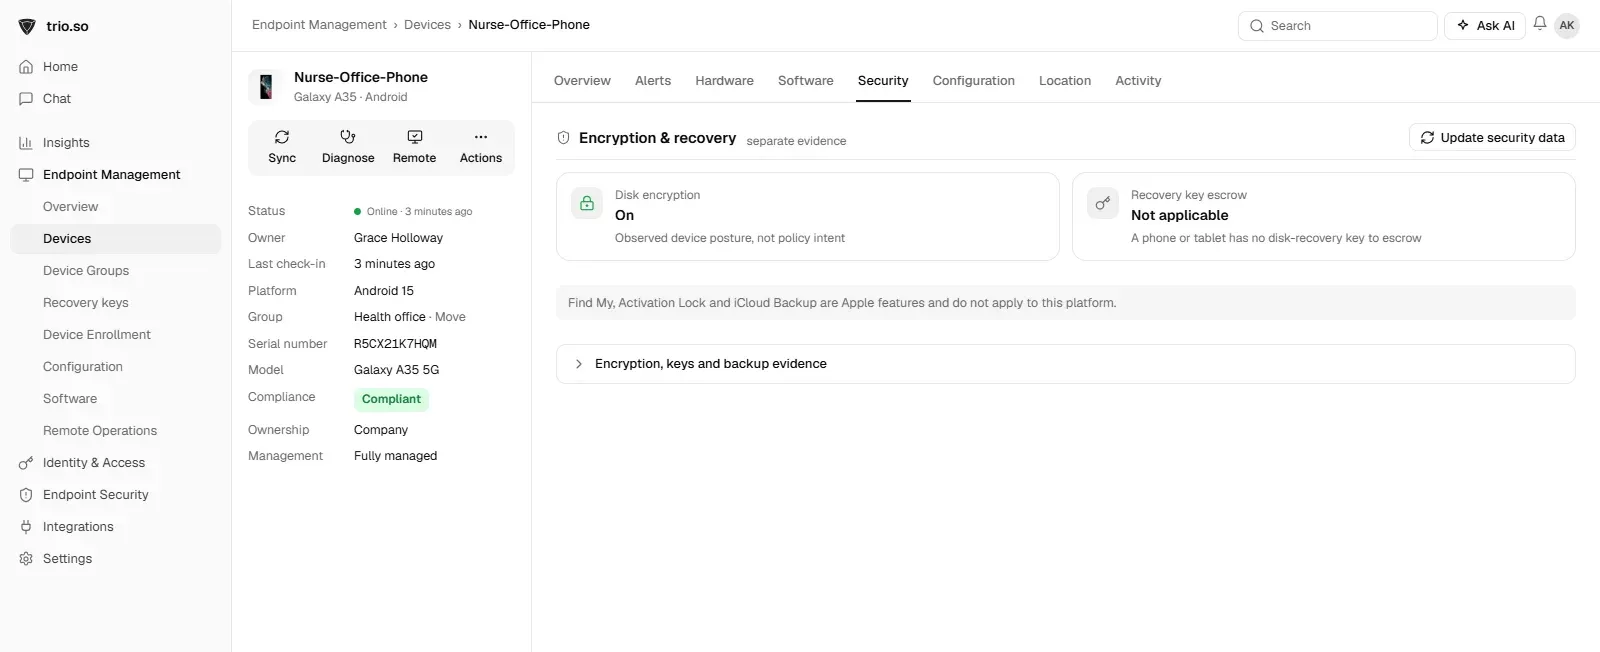
Der größte Teil dieser Checkliste betrifft Richtlinien, Menschen, Dienstleister und Abläufe. Damit es klar ist: trio.so nimmt niemandem die Compliance ab und führt Ihr Compliance-Programm nicht. trio.so deckt die Gerätezeilen in den Bereichen 3 und 5 ab: ein Geräteinventar mit Besitzer, Seriennummer und installierten Apps; Richtlinien für Verschlüsselung und Bildschirmsperre, mit dem Verschlüsselungsstatus jedes Geräts; Richtlinien für Betriebssystem-Updates, Schwachstellenbefunde und einen Risikowert von 0 bis 100 je Gerät auf Basis seiner offenen Schwachstellenbefunde; und für jedes Gerät, ob jede Richtlinie angewendet wurde, fehlgeschlagen ist oder noch aussteht. Die Compliance-Vorlagen für Frameworks wie SOC 2, ISO 27001, PCI DSS, NIST SP 800-53, die CIS Benchmarks, NCA ECC und SAMA CSF prüfen registrierte Geräte gegen Gerätekontrollen, und Sie können die Ergebnisse als Nachweise für Ihre Audits exportieren. Mehr unter Compliance-Automatisierung.
Tarife ab 5 $ pro Gerät. 14 Tage kostenlos testen. Keine Kreditkarte erforderlich. Jetzt kostenlos testen oder Demo buchen.
Eine Vorlage für eine Compliance-Checkliste macht aus verstreuten Anforderungen Aufgaben mit Verantwortlichen, die sich nachverfolgen lassen. Beginnen Sie mit den zehn Bereichen oben, ordnen Sie sie den für Sie geltenden Frameworks zu, geben Sie jeder Zeile einen Verantwortlichen, sammeln Sie Nachweise laufend und überprüfen Sie die Checkliste regelmäßig, nicht nur vor einem Audit.
Weiterlesen: IT-Audit-Checkliste (englisch), Vorlage für die Überprüfung von Benutzerzugriffen, ISO-27001-Checkliste (englisch) und Data Loss Prevention.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so zeigt den Verschlüsselungsstatus jedes Geräts und exportiert Compliance-Nachweise aus einer Konsole.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Kostenlose BYOD-Richtlinie mit Musterformulierungen für jeden Abschnitt, einseitiger Kurzfassung, Einwilligungsformular und Excel-Geräteregister.
Kostenlose IT-Offboarding-Checkliste mit Excel-Tracker: Zugriffe entziehen, Geräte zurücknehmen und löschen, Admin- und BYOD-Schritte, Musteremails.
Kostenlose NIS2-Checkliste als Excel, PDF und Word: Anwendbarkeit prüfen, die zehn Maßnahmen nach Art. 21 umsetzen, Lieferkette und Meldefristen im Blick.
CSA STAR erklärt: Level 1 und Level 2, Cloud Controls Matrix und CAIQ, die wichtigsten Anforderungen und der Weg zur Zertifizierung in sechs Schritten.
Was die ISO/IEC 15408-Zertifizierung (Common Criteria) ist, wie eine Evaluierung abläuft, die Rolle des BSI, EAL-Stufen und der Unterschied zu FIPS 140-3.
CMMC 2.0 verständlich erklärt: die drei Stufen, eine Checkliste in acht Schritten, die Vorbereitung auf die Bewertung und eine kostenlose Vorlage nach den 14 Domänen.
Kostenlose Vorlage für eine Verschlüsselungsrichtlinie: ruhende und übertragene Daten, Algorithmen, Schlüsselverwaltung, Checkliste und Excel-Register.
Kostenlose Vorlage für eine IT-Governance-Richtlinie in Word und PDF, mit Excel-Tracker: 17 Abschnitte, RACI, Entscheidungsrechte, KPIs und ein Framework-Beispiel.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden