


Templates
IT-Notfallplan-Vorlage (Word und Excel, mit Beispiel)
Kostenlose IT-Notfallplan-Vorlage für Word und Excel mit ausgefülltem Beispiel: BIA mit RTO und RPO, Alarmierungskette, Wiederanlauf und Testprotokoll.
Vorlage für eine Social-Media-Richtlinie (Word und PDF): Regeln für private und offizielle Konten, Kontosicherheit und eine Checkliste bei Hacks.

Content-Autorin, trio.so
Viele Unternehmen schreiben ihre Social-Media-Richtlinie erst, wenn etwas passiert ist: Bestelldaten eines Kunden in einem Mitarbeiterbeitrag, ein Fake-Profil mit dem Foto der Geschäftsführerin oder ein Firmenkonto auf Instagram, an das niemand mehr herankommt, weil der einzige Login einer Person gehörte, die längst gegangen ist. Eine schriftliche Richtlinie, oft auch Social-Media-Guidelines für Unternehmen genannt, regelt alle drei Fälle. Sie sagt, was Beschäftigte auf eigenen Konten posten können, wer für das Unternehmen spricht und wie die Firmenkonten in der Hand des Unternehmens bleiben.
Die Vorlage ist für kleine und mittlere Unternehmen gedacht, damit Personalabteilung, Marketing und IT sie gemeinsam übernehmen. Sie erhalten eine Word-Richtlinie mit ausfüllbaren Feldern und dieselbe Richtlinie als PDF, mit einem Register der offiziellen Konten, einer Checkliste für gehackte Konten, einer einseitigen Kurzfassung für alle, einer Bestätigung und einem ausgefüllten Beispiel für einen erfundenen Händler.
Die Vorlage (Word und PDF) ist auf Englisch.
Kurz gesagt
Die Richtlinie verbindet zwei Themen, die oft in zwei verschiedenen Dokumenten stehen: wie sich Beschäftigte in sozialen Medien verhalten und wie das Unternehmen seine eigenen Konten absichert.
| Abschnitt | Was er festlegt |
|---|---|
| Geltungsbereich, Begriffe, Rollen | Wer erfasst ist, was ein offizielles Konto ist, wer Richtlinie, Konten und die Reaktion auf einen Hack verantwortet |
| Rechte der Beschäftigten | Eine klare Aussage, dass über Bezahlung und Arbeitsbedingungen gesprochen werden darf |
| Private Nutzung und private Konten | Pausen, Offenlegung bei Beiträgen über Produkte, vertrauliche Informationen, Belästigung |
| Für das Unternehmen sprechen | Benannte Sprecherinnen und Sprecher, Freigaben, Presseanfragen, Krisenantworten |
| Sicherheit offizieller Konten | Verantwortliche, Firmen-Login, MFA, Passwortmanager, Zugriffsprüfungen, Austritte |
| Phishing, Geräte und KI | Fake-Profile, Login-Phishing, Social-Media-Apps auf Firmenhandys, KI-Beiträge |
| Vorfälle, Kontrolle, Konsequenzen | Gehackte Konten, die Entscheidung zur Kontrolle von Beiträgen, Konsequenzen und Überprüfung |
Wenn das Unternehmen Beiträge von Beschäftigten mit technischen Mitteln auswerten will, hat ein vorhandener Betriebsrat nach § 87 Abs. 1 Nr. 6 BetrVG mitzubestimmen, und die DSGVO gilt für jede Verarbeitung personenbezogener Daten. Die Vorlage bietet deshalb in Abschnitt 14 zwei Optionen, zwischen denen Sie mit Ihrer Rechtsberatung wählen: keine Kontrolle privater Konten, oder nur die Durchsicht öffentlicher Beiträge, die das Unternehmen namentlich nennen. In beiden Fällen fragt das Unternehmen nie nach Passwörtern privater Konten.
Wann ein Beitrag als Werbung gekennzeichnet werden muss, regelt § 5a Abs. 4 UWG. Die Richtlinie verlangt einfach in jedem Beitrag über Produkte des Unternehmens den Hinweis, dass man dort arbeitet. In den USA verlangen die Endorsement Guides der FTC genau das. Für Teams mit Beschäftigten in den USA gilt außerdem der National Labor Relations Act: Regeln dürfen dort nicht davon abhalten, über Bezahlung und Arbeitsbedingungen zu sprechen, Maßstab ist die Stericycle-Entscheidung des NLRB von 2023. Abschnitt 5 der Vorlage sagt das ausdrücklich. Die Vorlage ist keine Rechtsberatung.
Private Konten gehören den Beschäftigten. Die Richtlinie greift nur, wenn ein Beitrag das Unternehmen betrifft:
Nur die im Kontenregister benannten Personen posten auf offiziellen Konten oder äußern sich öffentlich für das Unternehmen. Neue offizielle Konten brauchen vorher die Freigabe der für die Richtlinie verantwortlichen Person. Beiträge zu Rechtsfragen, Vorfällen, Finanzzahlen oder Personalthemen gehen vorher an Rechtsabteilung oder Geschäftsführung, Presseanfragen an einen benannten Kontakt. Verbreitet sich ein Beitrag über das Unternehmen, postet die verantwortliche Person nur die vorbereitete Stellungnahme und meldet den Fall innerhalb einer Stunde weiter. Schreiben Sie diese zwei Sätze vorab: Wir wissen davon, wir prüfen es, und wir melden uns mit einem Update.
Firmenkonten gehen auf banale Weise verloren: Der Login läuft über eine private E-Mail-Adresse, MFA wurde nie eingeschaltet, oder die Person, die das Konto angelegt hat, ist gegangen und hat die Telefonnummer für die Wiederherstellung mitgenommen. Abschnitt 9 der Richtlinie schließt diese Lücken:
Das Kontenregister hält je Konto Plattform, Handle, Verantwortliche, Vertretung, Login-Adresse, MFA und das Datum der letzten Prüfung fest. Für die übrigen Konten bei Austritten nutzen Sie die IT-Offboarding-Checkliste.
Ein üblicher Weg, einen Social-Media-Login zu stehlen, ist eine Nachricht, die mit Sperrung, einer Urheberrechtsbeschwerde oder einer Verifizierung droht und auf eine falsche Anmeldeseite führt. Die Richtlinie sagt: nie über einen solchen Link anmelden, sondern direkt in der Plattform nachsehen. Fake-Profile, die sich als Unternehmen oder Führungskraft ausgeben, werden mit Screenshot und Link an die Plattform und die IT gemeldet. Wird ein Konto trotzdem übernommen, gibt die Checkliste in Anhang B die Reihenfolge vor:
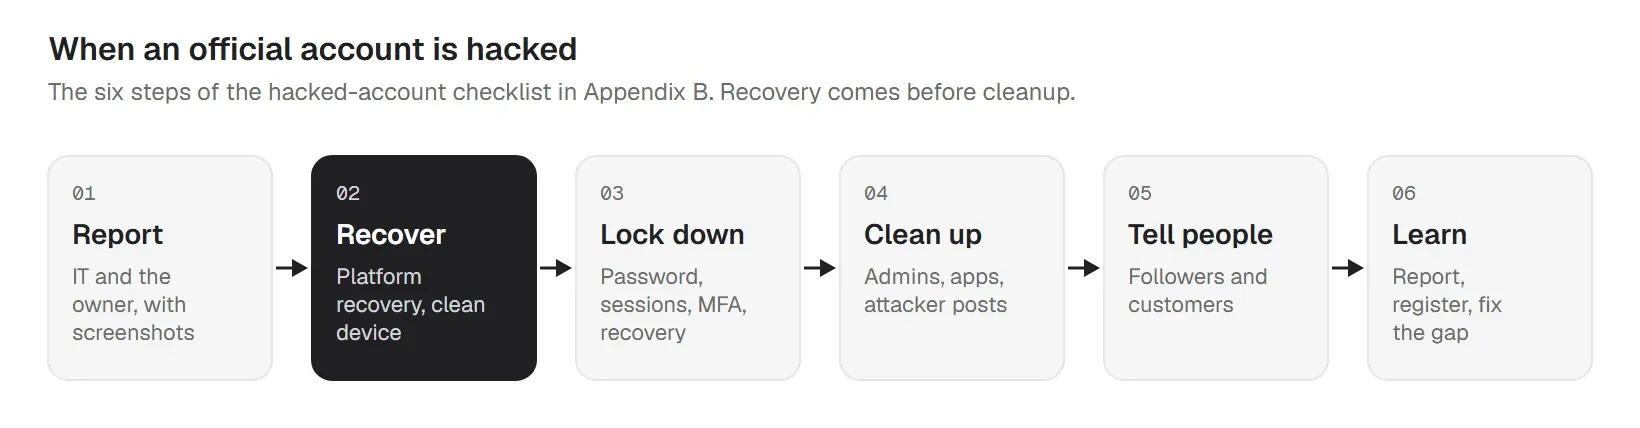
Die Wiederherstellung kommt zuerst, denn ohne Zugriff lassen sich weder Beiträge noch Admins des Angreifers entfernen. Halten Sie den Fall in einem Vorfallbericht (auf Englisch) fest.
Social-Media-Apps auf Firmenhandys und -tablets folgen Ihrer Richtlinie für mobile Apps (auf Englisch). KI-Werkzeuge dürfen Beiträge für offizielle Konten entwerfen, aber ein Mensch prüft jeden Beitrag vor der Veröffentlichung, und vertrauliche Daten kommen nur in Werkzeuge, die Ihre KI-Richtlinie freigibt.
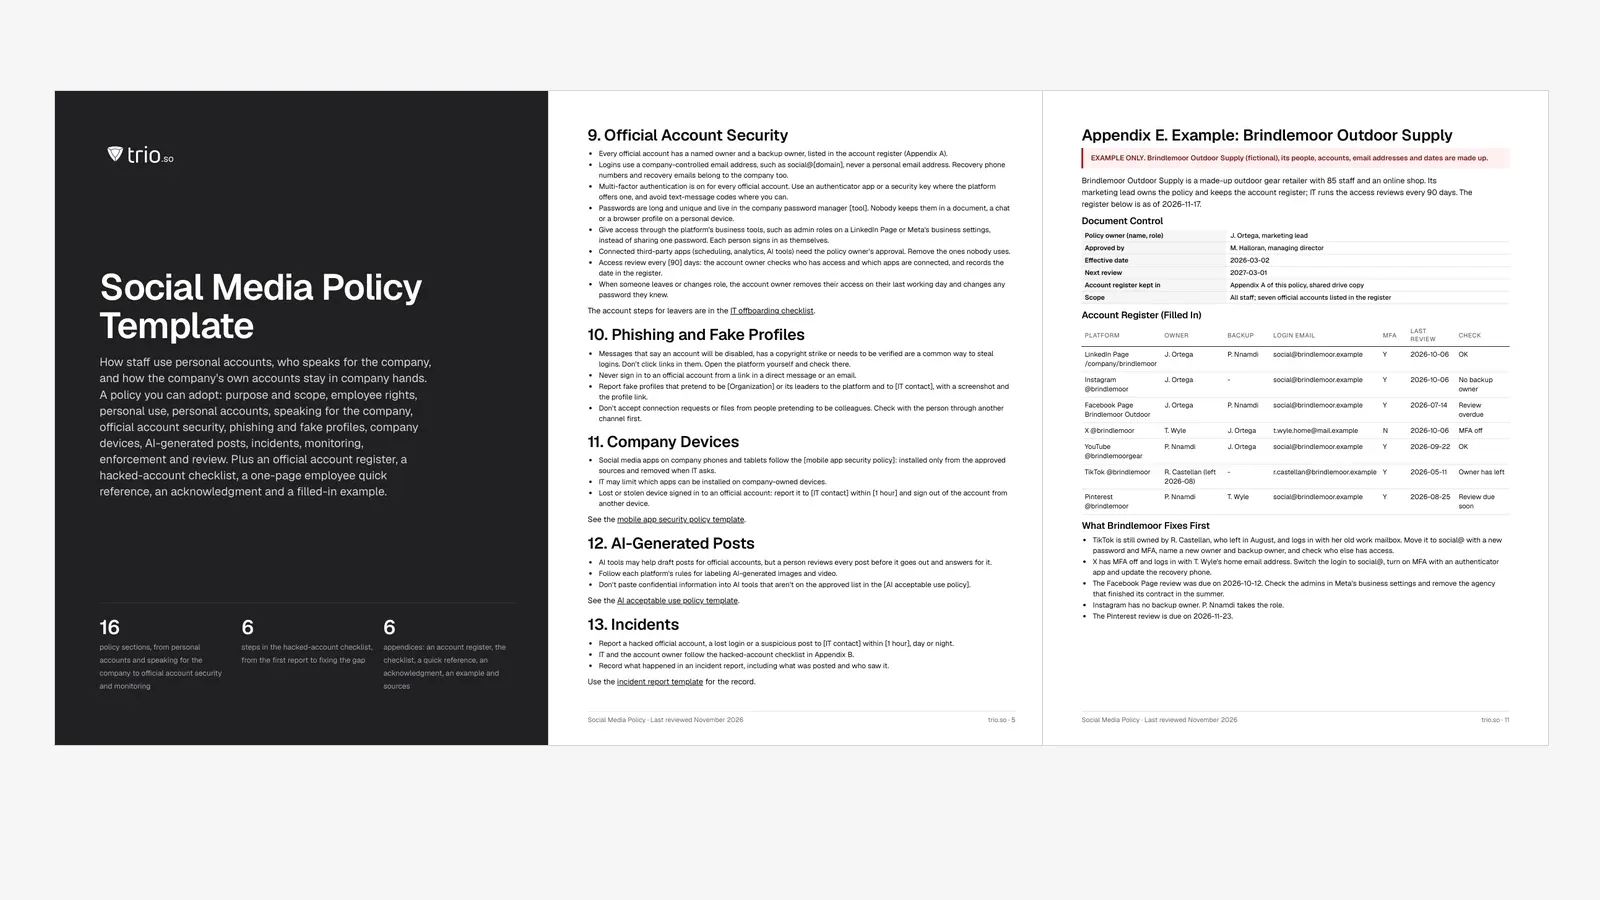
Die Vorlage enthält ein ausgefülltes Register für Brindlemoor Outdoor Supply, einen erfundenen Outdoor-Händler mit 85 Beschäftigten. Am 17. November 2026 betrieb er 7 offizielle Konten, 4 davon mit einem offenen Problem:
| Konto | Verantwortlich | MFA | Letzte Prüfung | Prüfung |
|---|---|---|---|---|
| LinkedIn Page /company/brindlemoor | J. Ortega | Y | 2026-10-06 | OK |
| Instagram @brindlemoor | J. Ortega | Y | 2026-10-06 | Keine Vertretung |
| Facebook Page Brindlemoor Outdoor | J. Ortega | Y | 2026-07-14 | Prüfung überfällig |
| X @brindlemoor | T. Wyle | N | 2026-10-06 | MFA aus |
| YouTube @brindlemoorgear | P. Nnamdi | Y | 2026-09-22 | OK |
| TikTok @brindlemoor | R. Castellan (ausgeschieden 2026-08) | Y | 2026-05-11 | Verantwortliche ausgeschieden |
| Pinterest @brindlemoor | P. Nnamdi | Y | 2026-08-25 | Prüfung bald fällig |
Das TikTok-Konto gehört noch einer Mitarbeiterin, die im August gegangen ist, X hat kein MFA und nutzt eine private Adresse, die Prüfung der Facebook-Seite ist einen Monat überfällig, und Instagram hat keine Vertretung. Unternehmen, Personen und Adressen sind erfunden.
Die Dateien sind auf Englisch. Sie können die Texte in Word übersetzen und an deutsches Recht und Ihre Betriebsvereinbarungen anpassen.
Die Vorlage (Word und PDF) ist auf Englisch.
trio.so überwacht keine sozialen Medien, liest keine Beiträge oder Nachrichten und filtert keine Websites. trio.so verwaltet die Geräte, auf denen Social-Media-Apps und Firmenkonten genutzt werden. Für die Geräte hinter dieser Richtlinie bietet trio.so:
Zugriffe auf Social-Media-Plattformen entziehen, MFA auf offiziellen Konten einrichten und entscheiden, was gepostet wird, bleibt bei den Verantwortlichen und dieser Richtlinie. trio.so deckt Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole ab. Die Tarife beginnen bei 5 $ pro Gerät.
14 Tage kostenlos, ohne Kreditkarte.
Quellen. Zuletzt geprüft im November 2026. Gesetze und Entscheidungen dienen nur als Verweis; Wortlaut und Beispiel stammen von uns. Keine Rechtsberatung. trio.so ist mit keiner Behörde verbunden oder von ihr empfohlen.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so überwacht keine sozialen Medien. Es zeigt die Apps auf Firmengeräten, sperrt App-Installationen auf firmeneigenen Android-Handys und betreuten iPhones und löscht verlorene Firmengeräte.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Kostenlose IT-Notfallplan-Vorlage für Word und Excel mit ausgefülltem Beispiel: BIA mit RTO und RPO, Alarmierungskette, Wiederanlauf und Testprotokoll.
Kostenlose Vorlage für eine Compliance-Checkliste: zehn Bereiche mit Verantwortlichen, Status und Nachweisen, dazu Excel-Arbeitsmappe und Word-Leitfaden.
Kostenlose BYOD-Richtlinie mit Musterformulierungen für jeden Abschnitt, einseitiger Kurzfassung, Einwilligungsformular und Excel-Geräteregister.
Kostenlose IT-Offboarding-Checkliste mit Excel-Tracker: Zugriffe entziehen, Geräte zurücknehmen und löschen, Admin- und BYOD-Schritte, Musteremails.
Kostenlose NIS2-Checkliste als Excel, PDF und Word: Anwendbarkeit prüfen, die zehn Maßnahmen nach Art. 21 umsetzen, Lieferkette und Meldefristen im Blick.
CSA STAR erklärt: Level 1 und Level 2, Cloud Controls Matrix und CAIQ, die wichtigsten Anforderungen und der Weg zur Zertifizierung in sechs Schritten.
Was die ISO/IEC 15408-Zertifizierung (Common Criteria) ist, wie eine Evaluierung abläuft, die Rolle des BSI, EAL-Stufen und der Unterschied zu FIPS 140-3.
CMMC 2.0 verständlich erklärt: die drei Stufen, eine Checkliste in acht Schritten, die Vorbereitung auf die Bewertung und eine kostenlose Vorlage nach den 14 Domänen.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden