


Templates
IT-Sicherheitsrichtlinie: Vorlage für Firmen (Word + Excel)
IT-Sicherheitsrichtlinie als Vorlage (Word, PDF, Excel): Leitlinie nach BSI, Regeln zu 13 Themen, Ausnahmen, Bestätigung, Betriebsrat und Tracker.
KI-Richtlinie als Vorlage (Word, PDF, Excel): Tool-Stufen, Datenmatrix, erlaubte Nutzung, KI-Kompetenz nach Art. 4, Betriebsrat und KI-Tool-Register.

Content-Autorin, trio.so
In den meisten Unternehmen wird KI längst genutzt. Jemand fasst einen Vertrag im Chatbot zusammen, die Entwicklung schaltet einen Coding-Assistenten ein, der Vertrieb installiert einen Notizdienst für Besprechungen, und die Office-Suite bringt eine KI-Funktion mit, die niemand bewusst eingeschaltet hat. Ohne schriftliche Regeln entscheidet jede Person selbst, welche Daten sie einfügt, und die Antworten fallen unterschiedlich aus.
Diese KI-Richtlinie als Vorlage gibt Ihrem Unternehmen diese Regeln in einer Form, die sich befolgen lässt: eine kurze Liste freigegebener Tools, eine Matrix, welche Daten in welches Tool dürfen, Beispiele für erlaubte und verbotene Nutzung je Team und einen Weg, neue Tools zu beantragen. Sie richtet sich an IT-Leitungen, Sicherheitsverantwortliche und Geschäftsführungen in Unternehmen mit 20 bis 1.000 Beschäftigten und an MSPs, die eine Richtlinie für Kunden einführen. Der Download enthält die Richtlinie als Word und PDF mit Kurzanleitung für Beschäftigte, Antrags- und Prüfformular, Bestätigung und ausgefülltem Beispiel, dazu ein Excel-Register für Tools, Anträge, Schulungen und Vorfälle. Alle drei Dateien sind auf Deutsch.
Auf einen Blick
Eine allgemeine Nutzungsrichtlinie für IT regelt Systeme, E-Mail, Geräte und Internet. Unsere Acceptable Use Policy (auf Englisch) hat dazu einen kurzen Abschnitt zu KI-Tools mit fünf Regeln. Sobald Beschäftigte KI täglich nutzen, reicht das nicht mehr: Welche Tools sind freigegeben, welche Daten darf jedes bekommen, wer entscheidet über neue Tools, welche Zugriffe bekommen KI-Agenten, und was passiert, wenn jemand das Falsche einfügt?
Sie können die Vorlage als eigene KI-Richtlinie übernehmen oder als Anhang zur bestehenden Nutzungsrichtlinie kürzen. Führen Sie die Tool-Liste in jedem Fall im Register und nicht im Richtlinientext, denn die Liste ändert sich alle paar Wochen, und die Richtlinie soll nicht jedes Mal neu freigegeben werden.
Eine Richtlinie, die nur Chatbots nennt, verfehlt den Großteil der KI im Unternehmen. Die Vorlage umfasst:
Sie gilt für Beschäftigte, Freelancer und Aushilfen auf jedem Gerät, sobald Firmendaten oder Firmenarbeit betroffen sind, und steht neben Ihrer Richtlinie zur Datenklassifizierung. Bei Widersprüchen gilt die strengere Regel.
| Rolle | Aufgaben |
|---|---|
| Verantwortlich für die Richtlinie [Rolle] | Verantwortet diese Richtlinie, entscheidet über neue Tools, hält das Register aktuell und überprüft die Richtlinie [zweimal im Jahr]. |
| IT und Sicherheit | Prüfen Anbieter, richten Firmenkonten, Single Sign-on und Admin-Einstellungen ein, halten nicht freigegebene Apps von verwalteten Geräten fern, bearbeiten Vorfälle. |
| Recht und Datenschutz | Prüfen Tools mit personenbezogenen Daten oder Bezug zu Entscheidungen über Menschen; DSFA, Verträge mit Anbietern, Entscheidung über Meldungen. |
| Betriebsrat | Wird über geplante KI-Tools rechtzeitig unterrichtet (§ 90 BetrVG) und bestimmt mit, wo § 87 Abs. 1 Nr. 6 BetrVG greift. |
| Führungskräfte | Sorgen dafür, dass ihr Team die freigegebenen Tools kennt, genehmigen Anträge aus dem Team und melden Nutzungen, die in keine Stufe passen. |
| Alle | Nutzen nur Tools aus dem Register, halten die Datenregeln ein, prüfen Ergebnisse vor der Verwendung und melden Fehler schnell. |
Benennen Sie eine verantwortliche Person. Bei 50 Beschäftigten ist das oft die IT-Leitung, bei 800 eher die Informationssicherheit mit der Rechtsabteilung als zweiter Prüfung. In beiden Fällen entscheidet eine Person über neue Tools und hält das Register aktuell.
Die Stufen geben Beschäftigten eine schnelle Antwort auf die Frage, ob sie ein Tool nutzen dürfen, und der IT einen Ort für die Bedingungen.
| Stufe | Bedeutung | Daten und Beispiele |
|---|---|---|
| Freigegeben | Tools, die das Unternehmen geprüft hat und bezahlt, genutzt mit Firmenkonten und Single Sign-on, wo das Tool es anbietet. Der Anbieter trainiert seine Modelle nicht mit unseren Daten. | Bis Vertraulich. Beispiele: [Chat-Assistent im Enterprise-Tarif], [KI-Assistent der Office-Suite], [Coding-Assistent im Business-Tarif]. |
| Eingeschränkt | Tools, die für eine bestimmte Aufgabe geprüft wurden, oft im kostenlosen oder Team-Tarif, oder KI-Funktionen in Software, die wir schon nutzen. | Nur Öffentlich und Intern, und nur für die im Register eingetragenen Zwecke. Beispiele: [Bildgenerator für Marketing-Entwürfe], [Notizdienst für interne Besprechungen]. |
| Verboten | Tools, die wir bewusst nicht zulassen, und jedes KI-Tool, das noch niemand geprüft hat. | Keine Firmendaten. Beispiele: kostenlose Chatbots mit privaten Konten, KI-Browser-Erweiterungen, die Webseiten mitlesen, [Tools, deren Anbieter mit Kundeneingaben trainiert]. |
Ein Verbot ohne freigegebene Alternative treibt die Leute zu privaten Konten. Setzen Sie deshalb mindestens einen allgemeinen Chat-Assistenten im Firmentarif auf die Liste der freigegebenen Tools.
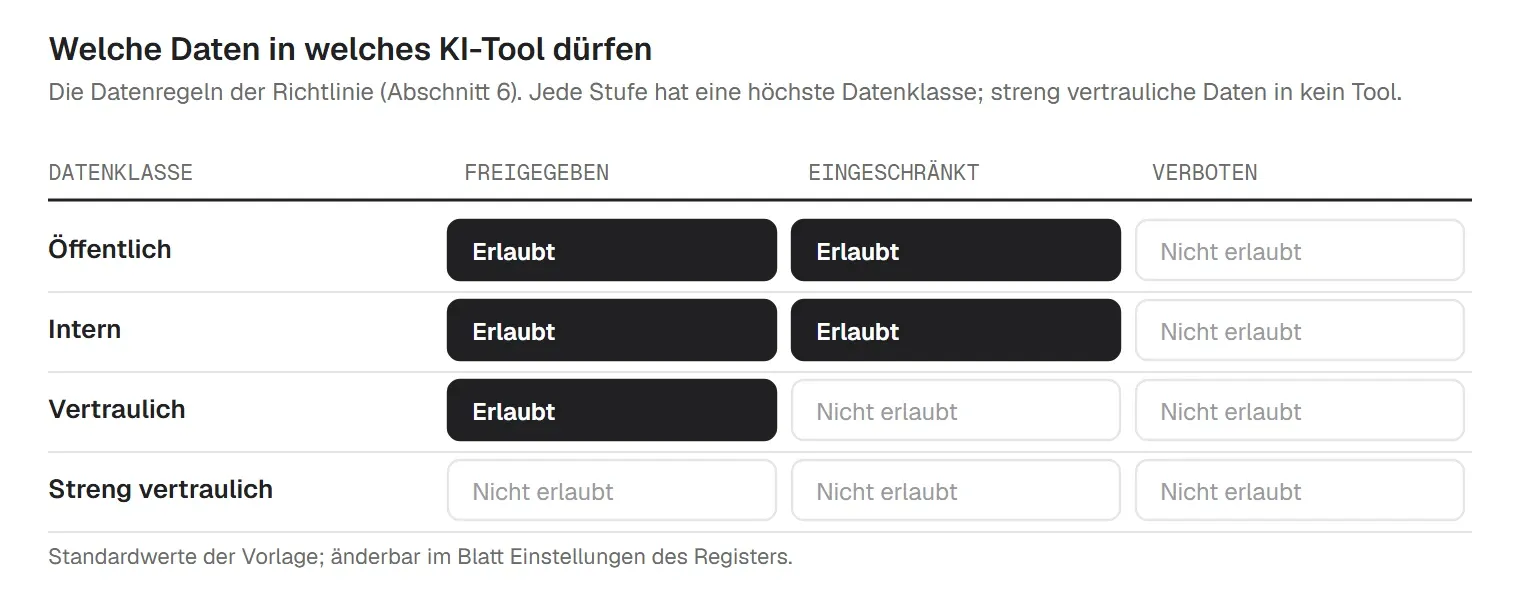
"KI verantwortungsvoll nutzen" sagt einer Support-Mitarbeiterin nicht, ob eine Kunden-E-Mail in einen Chatbot darf. Die Vorlage beantwortet das mit einer Matrix aus den Datenklassen Ihrer Klassifizierung:
| Datenklasse | Beispiele |
|---|---|
| Öffentlich | Veröffentlichte Marketingtexte, die Website, Pressemitteilungen |
| Intern | Interne Abläufe, Besprechungsnotizen ohne personenbezogene Daten, Planentwürfe |
| Vertraulich | Personenbezogene Daten von Kunden und Beschäftigten, Verträge, Preise, Finanzzahlen, unveröffentlichte Produktpläne, Quellcode |
| Streng vertraulich | Passwörter, Schlüssel und Tokens, Gesundheitsdaten und andere besondere Kategorien, Kartendaten, M&A und Rechtsangelegenheiten |
Unter der Matrix stehen drei Regeln: Personenbezogene Daten nur, wenn die Aufgabe sie braucht, und nur in ein freigegebenes Tool mit Auftragsverarbeitungsvertrag (Art. 28 DSGVO). Vor dem Einfügen alles entfernen, was das Tool nicht braucht. Passwörter, API-Schlüssel und Tokens nie, und falls doch, melden und ändern. Im Register steht die höchste Klasse je Stufe im Blatt Einstellungen; ändern Sie dort eine Zelle, folgt das Blatt Matrix.
Erlaubt im Rahmen der Datenregeln: Texte entwerfen, die Sie prüfen, Material zusammenfassen, das Sie teilen dürfen, Ideen sammeln und umformulieren, Code und Fehlermeldungen erklären lassen und öffentliche Informationen mit geprüften Quellen recherchieren. Nicht erlaubt:
| Team | In Ordnung | Nicht in Ordnung |
|---|---|---|
| Vertrieb | Eine Nachfass-E-Mail aus den eigenen Notizen entwerfen; den öffentlichen Geschäftsbericht eines Interessenten zusammenfassen. | Vertrag oder Preise eines Kunden in ein eingeschränktes Tool geben; ein Tool E-Mails verschicken lassen, die Sie nicht gelesen haben. |
| Personal | Eine Stellenanzeige entwerfen; eine Richtlinie in einfacher Sprache neu schreiben; Interviewfragen vorbereiten, die Sie prüfen. | Bewerbungen mit KI vorsortieren, bewerten oder ablehnen; Personalakten einfügen; Stimmung oder Emotionen von Menschen auswerten. |
| Entwicklung | Codevervollständigung und Code-Review im freigegebenen Coding-Assistenten; eine Fehlermeldung erklären lassen. | Secrets, Schlüssel oder Kundendaten einfügen; KI-Code ohne Review übernehmen; einen Agenten mit dem eigenen Token verbinden. |
| Support | Eine Antwort aus der Wissensdatenbank in einem freigegebenen Tool entwerfen und vor dem Senden bearbeiten. | Personenbezogene Kundendaten in ein eingeschränktes Tool geben; KI-Antworten verschicken, die niemand gelesen hat. |
| Finanzen | Eine Tabellenformel erklären lassen; ein Budgetmemo ohne echte Zahlen gliedern. | Gehalts-, Bank- oder Kartendaten hochladen; KI-Rechnungen ungeprüft übernehmen. |
| Marketing | Überschriften sammeln; Bildentwürfe im eingeschränkten Bildtool aus öffentlichen Informationen erstellen. | Ein KI-Bild einer realen Person oder eines Kunden veröffentlichen; Fakten oder Zahlen ungeprüft veröffentlichen. |
KI-Tools erzeugen Fakten, Quellen, Zitate und Code, die richtig aussehen und manchmal falsch sind. Das Generative-AI-Profil von NIST (NIST AI 600-1) nennt das Konfabulation und führt es unter seinen 12 Risiken. Die Richtlinie legt die Verantwortung auf die Person: Wer etwas verschickt oder veröffentlicht, ist dafür verantwortlich, egal wer oder was es entworfen hat. KI-Code durchläuft dasselbe Review wie jeder andere Code. Kunden erfahren, wenn sie es mit KI statt mit einem Menschen zu tun haben, und KI-Bilder oder Videos, die echt wirken könnten, werden gekennzeichnet.
Einstellung, Beförderung, Vergütung, Leistungsbeurteilung, Abmahnung und Kündigung brauchen eine Person, die den Fall prüft und das Tool überstimmen kann. Art. 22 DSGVO gibt Menschen das Recht, keiner ausschließlich automatisierten Entscheidung mit erheblicher Wirkung unterworfen zu werden. Die KI-Verordnung stuft KI für Personalauswahl und Personalführung als hochriskant ein; Arbeitgeber müssen nach Art. 26 Abs. 7 die Arbeitnehmervertretung und die betroffenen Beschäftigten vor dem Einsatz am Arbeitsplatz informieren. Die Vorlage verlangt vorher eine rechtliche Prüfung, eine Datenschutz-Folgenabschätzung (Art. 35 DSGVO) und die Beteiligung des Betriebsrats.
Ein Tool im Firmentarif ist im privaten Konto nicht freigegeben: Der kostenlose Tarif speichert Chats womöglich, nutzt sie zum Training und liegt außerhalb Ihres Single Sign-on, und wer ausscheidet, behält den Verlauf. Auf privaten Geräten gilt die BYOD-Richtlinie; beim Ausscheiden hilft die IT-Offboarding-Checkliste.
KI-Notizdienste treten Besprechungen oft von selbst bei, sobald jemand seinen Kalender verbunden hat. Die Vorlage erlaubt nur Notizdienste aus dem Register, verlangt einen Hinweis zu Beginn und bei externen Gesprächen die vorherige Einwilligung und hält sie aus Personal-, Rechts- und Disziplinargesprächen heraus. Die allgemeinen Regeln stehen in der Richtlinie zur elektronischen Kommunikation.
Ein Agent, der E-Mails liest, Dateien ändert oder andere Systeme aufruft, hat genau die Rechte, die Sie ihm geben, und er kann versteckten Anweisungen in den Inhalten folgen, die er liest. Nur die IT verbindet Agenten mit Firmensystemen. Jeder Agent bekommt ein eigenes Konto mit den kleinsten nötigen Rechten, nie ein persönliches Passwort, ein geteiltes Konto oder ein Admin-Token. Aktionen, die Nachrichten nach außen schicken, Geld ausgeben, Daten löschen oder Zugriffe ändern, genehmigt eine Person.
Wenn Anträge in einer Warteschlange verschwinden, gehen die Leute zurück zur kostenlosen Version. Die Vorlage setzt eine Entscheidungsfrist von 10 Arbeitstagen und einen kurzen Weg:
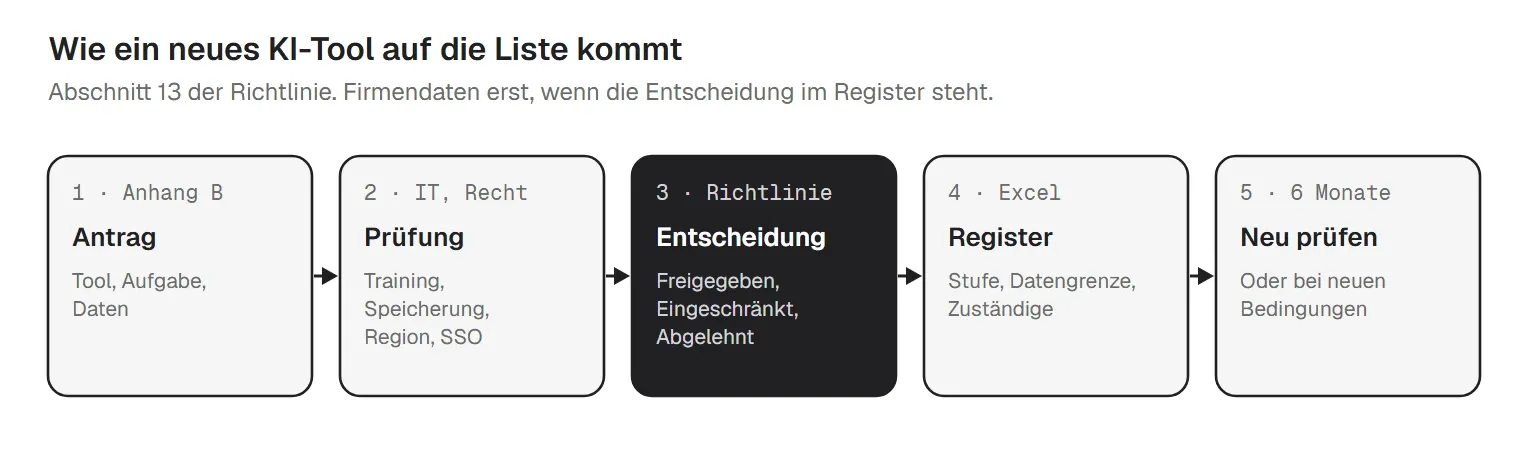
Die Prüfung stellt die Fragen, die über die Stufe entscheiden:
Wenn jemand doch das Falsche einfügt, gilt eine schnelle Meldung als Vorfall und nicht als Fehlverhalten: aufhören, an die IT melden, Chat und eingefügte Zugangsdaten löschen oder ändern, und der Datenschutz prüft, ob eine Meldung binnen 72 Stunden nötig ist (Art. 33 DSGVO). Das Register führt Anträge und Vorfälle mit Fristen.
Artikel 4 der KI-Verordnung gilt seit dem 2. Februar 2025. Der KI-Omnibus (Verordnung (EU) 2026/1744, in Kraft seit dem 27. Juli 2026) hat ihn neu gefasst: Anbieter und Betreiber von KI-Systemen ergreifen Maßnahmen, um die Entwicklung der KI-Kompetenz ihres Personals zu unterstützen, und ein bestimmtes Niveau wird für niemanden vorgeschrieben. Der Vorschlag der Kommission, die Pflicht auf Kommission und Mitgliedstaaten zu verlagern, wurde nicht übernommen. Die Pflicht bleibt also beim Unternehmen.
Was das praktisch heißt: Die Fragen und Antworten der EU-Kommission (Stand 20.10.2026) sagen, dass kein Zertifikat nötig ist und ein interner Nachweis über Schulungen genügt. Die nationalen Marktüberwachungsbehörden beaufsichtigen die Regel seit dem 2. August 2026; in Deutschland ist das nach dem KI-Marktüberwachungs- und Innovationsförderungsgesetz (KI-MIG, in Kraft seit 29. Juli 2026) die Bundesnetzagentur. Ihre Seite zur KI-Kompetenz nennt keine festen Formate und keine Pflicht zur Zertifizierung, empfiehlt aber eine gute Dokumentation.
Die Vorlage verlangt eine KI-Schulung vor dem Zugang und jährlich eine Auffrischung, mit eigener Schulung für Rollen wie Entwicklung, Personal und alle, die Agenten einrichten. Das Blatt Schulung im Register ist der Nachweis: eine Zeile je Person mit Schulungsdatum und Bestätigung, mit Hinweisen auf fällige und überfällige Auffrischungen und der Schulungsquote.
Nach § 87 Abs. 1 Nr. 6 BetrVG bestimmt der Betriebsrat mit bei der "Einführung und Anwendung von technischen Einrichtungen, die dazu bestimmt sind, das Verhalten oder die Leistung der Arbeitnehmer zu überwachen". Das Merkmal wird in der Praxis weit verstanden: Meist reicht es, dass ein System dazu geeignet ist, auch wenn niemand das vorhat. Viele KI-Tools protokollieren Eingaben und Nutzung und zeigen Admins Berichte; damit ist die Mitbestimmung bei Firmenkonten oft berührt.
Unabhängig davon muss der Arbeitgeber den Betriebsrat nach § 90 Abs. 1 Nr. 3 BetrVG rechtzeitig über die Planung von Arbeitsverfahren und Arbeitsabläufen "einschließlich des Einsatzes von Künstlicher Intelligenz" unterrichten. Und wenn der Betriebsrat die Einführung oder Anwendung von KI beurteilen muss, gilt die Hinzuziehung eines Sachverständigen nach § 80 Abs. 3 BetrVG als erforderlich. Diese KI-Regeln kamen 2021 mit dem Betriebsrätemodernisierungsgesetz ins Gesetz.
Beides hat seinen Platz. Die Richtlinie richtet sich an die Beschäftigten: welche Tools, welche Daten, welche Pflichten. Eine Betriebsvereinbarung regelt das Verhältnis zum Betriebsrat: welche Daten die Tools über Beschäftigte erfassen, wer Protokolle wann auswerten darf, dass keine Leistungs- oder Verhaltenskontrolle stattfindet, wie neue Tools eingeführt werden und wann der Betriebsrat erneut beteiligt wird. Viele Unternehmen schließen eine Rahmenvereinbarung für KI-Tools und führen die einzelnen Tools in einer Anlage, die mit dem Register übereinstimmt.
Die Vorlage enthält dafür einen Abschnitt zu Protokollierung und Betriebsrat, ein Feld für die Betriebsvereinbarung in der Dokumentenlenkung und im Prüfformular die Frage, ob der Betriebsrat unterrichtet wurde. Eine Betriebsvereinbarung selbst enthält sie nicht. Rechtliche Prüfung empfohlen: Ob und wie weit Mitbestimmung greift, hängt vom einzelnen Tool, seinen Protokollen und Ihrer Einrichtung ab.
Finden Sie heraus, welche KI-Tools schon genutzt werden, bevor Sie die Richtlinie veröffentlichen, damit die Liste der freigegebenen Tools sie ersetzt und nicht übergeht. Wie das geht, steht in Schatten-KI erkennen: installierte Apps auf verwalteten Geräten, SSO- und OAuth-Freigaben, Browser-Erweiterungen und DNS-Protokolle. Tragen Sie jedes gefundene Tool mit einer Stufe ins Register ein.
Die meisten Büroanwendungen von KI, also Entwürfe, Zusammenfassungen und Codevervollständigung, sind nach der KI-Verordnung nicht hochriskant. Für die meisten Unternehmen zählen daher Art. 4, die Verbote aus Art. 5, die DSGVO und das BetrVG. Der KI-Omnibus (Verordnung (EU) 2026/1744) hat außerdem die Termine für Hochrisiko-Systeme verschoben: 2. Dezember 2027 für Anhang III und 2. August 2028 für Anhang I.
| Verweis | Inhalt (kurz) |
|---|---|
| KI-VO Art. 4 (neu gefasst durch VO 2026/1744) | Anbieter und Betreiber ergreifen Maßnahmen, um die KI-Kompetenz ihres Personals zu unterstützen; kein vorgeschriebenes Niveau. Gilt seit 02.02.2025, neue Fassung seit 27.07.2026. |
| KI-VO Art. 5 | Verbotene Praktiken, darunter Emotionserkennung am Arbeitsplatz und Social Scoring. Gilt seit 02.02.2025; Bußgelder bis 35 Mio. EUR oder 7 % des Umsatzes. |
| KI-VO Art. 26 | Betreiber von Hochrisiko-KI: Nutzung nach Anleitung, menschliche Aufsicht durch kompetente Personen, Protokolle mindestens sechs Monate, Arbeitnehmervertretung und Beschäftigte vor dem Einsatz am Arbeitsplatz informieren. Für Anhang-III-Systeme ab 02.12.2027. |
| BetrVG § 87 Abs. 1 Nr. 6 | Mitbestimmung bei technischen Einrichtungen, die dazu bestimmt sind, Verhalten oder Leistung der Arbeitnehmer zu überwachen. |
| BetrVG § 90 Abs. 1 Nr. 3 | Rechtzeitige Unterrichtung des Betriebsrats über Arbeitsverfahren und Arbeitsabläufe einschließlich des Einsatzes von Künstlicher Intelligenz. |
| DSGVO Art. 5 | Grundsätze: Zweckbindung, Datenminimierung, Richtigkeit, Speicherbegrenzung, Integrität und Vertraulichkeit. |
| DSGVO Art. 22 | Recht, keiner ausschließlich auf automatisierter Verarbeitung beruhenden Entscheidung mit rechtlicher oder ähnlich erheblicher Wirkung unterworfen zu werden. |
| DSGVO Art. 33 | Meldung einer Datenschutzverletzung an die Aufsichtsbehörde binnen 72 Stunden, nachdem sie bekannt wurde. |
| DSGVO Art. 35 | Datenschutz-Folgenabschätzung bei voraussichtlich hohem Risiko. |
| NIST AI RMF 1.0 / NIST AI 600-1 | Govern, Map, Measure, Manage; Profil für generative KI (Juli 2024) mit 12 Risiken, darunter Konfabulation, Datenschutz und geistiges Eigentum. |
| ISO/IEC 42001:2023 | Norm für KI-Managementsysteme; Anhang A, Maßnahme A.2.2 verlangt eine dokumentierte KI-Richtlinie. |
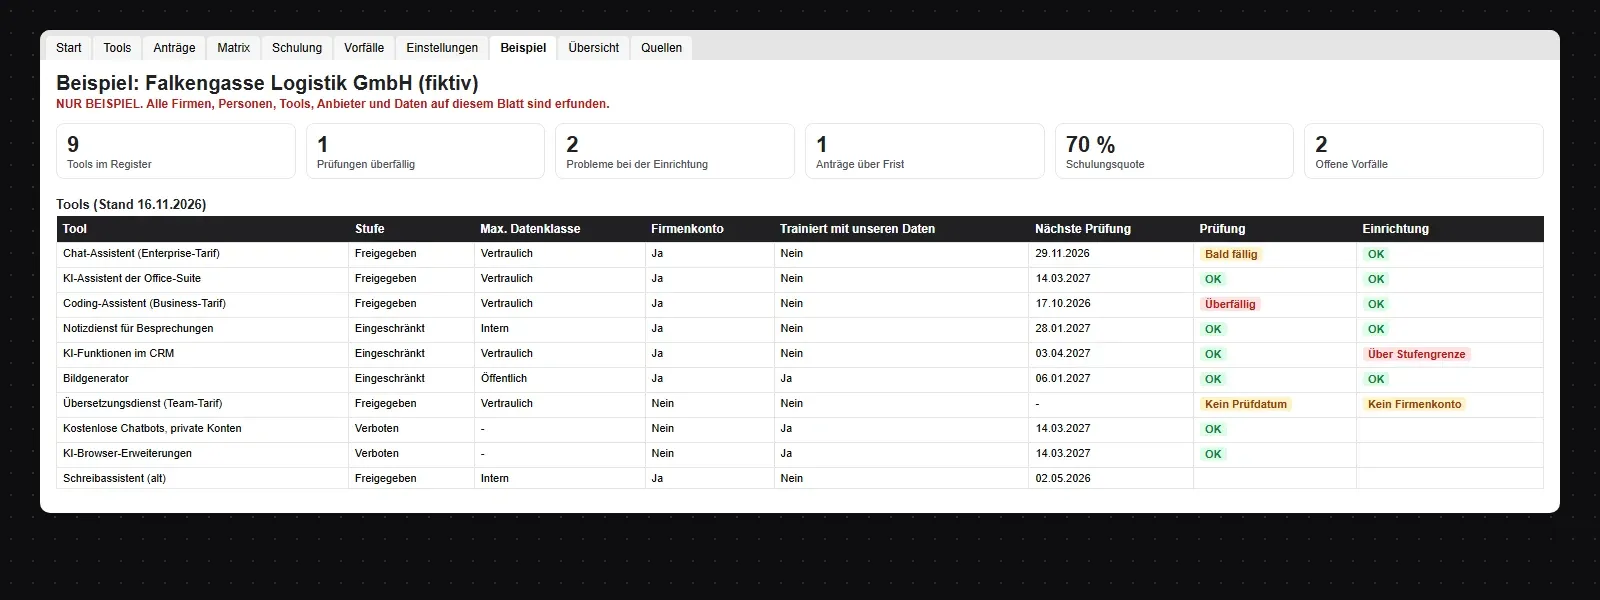
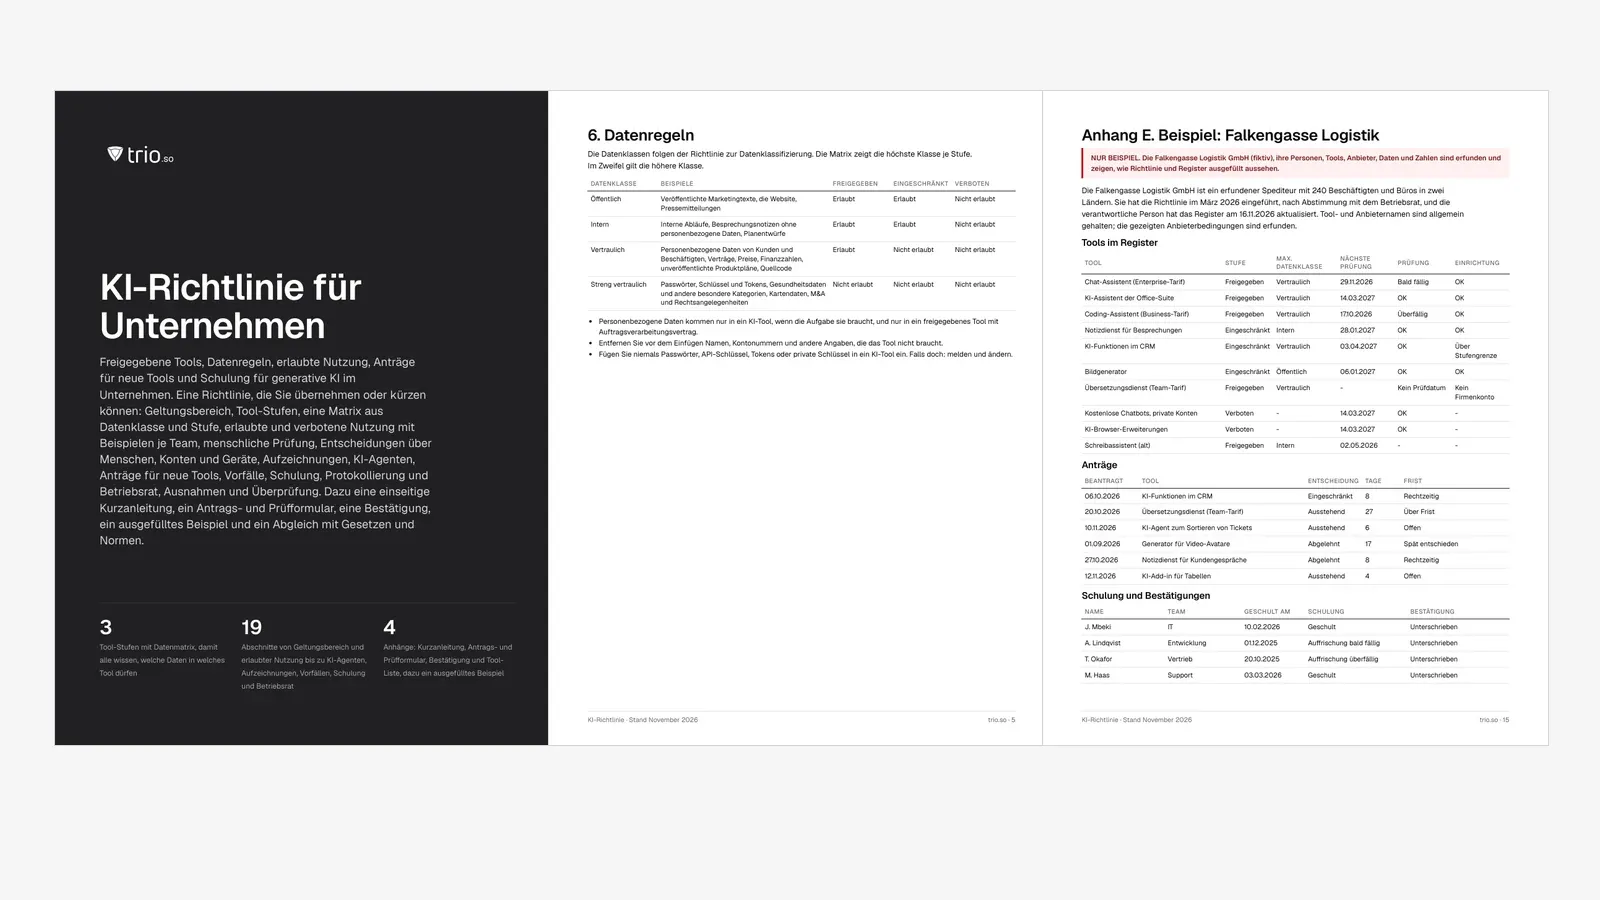
Der Download enthält ein ausgefülltes Register der Falkengasse Logistik GmbH (fiktiv), eines erfundenen Spediteurs mit 240 Beschäftigten, der die Richtlinie im März 2026 nach Abstimmung mit dem Betriebsrat eingeführt hat. Am 16. November stehen 9 aktive Tools im Register: 4 freigegeben, 3 eingeschränkt, 2 verboten.
| Tool | Stufe | Max. Datenklasse | Prüfung | Einrichtung |
|---|---|---|---|---|
| Chat-Assistent (Enterprise-Tarif) | Freigegeben | Vertraulich | Bald fällig | OK |
| KI-Assistent der Office-Suite | Freigegeben | Vertraulich | OK | OK |
| Coding-Assistent (Business-Tarif) | Freigegeben | Vertraulich | Überfällig | OK |
| Notizdienst für Besprechungen | Eingeschränkt | Intern | OK | OK |
| KI-Funktionen im CRM | Eingeschränkt | Vertraulich | OK | Über Stufengrenze |
| Bildgenerator | Eingeschränkt | Öffentlich | OK | OK |
| Übersetzungsdienst (Team-Tarif) | Freigegeben | Vertraulich | Kein Prüfdatum | Kein Firmenkonto |
| Kostenlose Chatbots, private Konten | Verboten | - | OK | - |
| KI-Browser-Erweiterungen | Verboten | - | OK | - |
Das Register zeigt, was in echten Unternehmen passiert: Die Prüfung des Coding-Assistenten ist seit einem Monat überfällig, die KI-Funktionen im CRM sind eingeschränkt, aber für vertrauliche Daten eingetragen, und der Antrag für den Übersetzungsdienst wartet seit 27 Tagen bei einer Frist von 10. Die Schulungsquote liegt bei 70 %, unterschrieben haben 60 %.
Eine KI-Richtlinie regelt vor allem Menschen und Daten, und kein Geräte-Tool setzt sie allein durch. trio.so übernimmt die Geräteseite: welche KI-Apps installiert sind, welche installiert werden dürfen und wie die freigegebenen Apps auf die Firmengeräte kommen. Konkret:
trio.so arbeitet auf dem Gerät. Es sieht keine Eingaben, keinen Chatverlauf, keine Browsersitzungen und nicht, was jemand im Browser in einen Chatbot einfügt. Diesen Teil decken Browser- und Netzwerk-Tools anderer Anbieter ab, etwa Secure Web Gateways, CASB- und DLP-Produkte. trio.so verwaltet Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Mehr zur App-Verwaltung in trio.so. Die Tarife beginnen bei 5 $ pro Gerät.
14 Tage kostenlos, ohne Kreditkarte.
Quellen. Stand November 2026. Gesetze, Normen und Rahmenwerke dienen nur als Verweis auf die Verordnung (EU) 2024/1689 (KI-Verordnung), die DSGVO, das BetrVG, das NIST AI Risk Management Framework und ISO/IEC 42001:2023. Der Wortlaut ist von uns. trio.so ist weder mit der Europäischen Kommission, NIST oder ISO noch mit einem der genannten KI-Anbieter verbunden oder von ihnen empfohlen.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so zeigt die installierten Apps auf Windows-, macOS-, iOS- und Android-Geräten, setzt Regeln zum Zulassen und Sperren von Apps auf firmeneigenen Windows-PCs und verteilt die freigegebenen KI-Apps.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Antworten auf die häufigsten Fragen zur KI-Richtlinie, zur KI-Kompetenz nach Art. 4 KI-Verordnung, zum Betriebsrat und zu freigegebenen KI-Tools.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
IT-Sicherheitsrichtlinie als Vorlage (Word, PDF, Excel): Leitlinie nach BSI, Regeln zu 13 Themen, Ausnahmen, Bestätigung, Betriebsrat und Tracker.
MDM-Einführung mit Checkliste (Word, PDF, Excel): Anforderungen, Voraussetzungen je Plattform, Richtlinien-Basis, Pilot, Betriebsrat und Tracker.
Homeoffice-Richtlinie als Vorlage (Word, PDF, Excel): Sicherheitsbasis für Geräte, WLAN- und VPN-Regeln, Formulare, Selbstcheck und Tracker.
MDM-Audit-Checkliste als Vorlage: 36 Kontrollen mit Prüfweg und Nachweisen, Gerätestichprobe, BSI- und DSGVO-Bezug und ein Excel-Tracker.
Anforderungen der Cyberversicherung: was Versicherer zu MFA, EDR, Patches und Verschlüsselung fragen und welche Nachweise Sie beilegen. Mit Checkliste.
Kostenlose Vorlage für ein Berechtigungskonzept: Rollen und Rechte, Joiner/Mover/Leaver, Berechtigungsmatrix, Rezertifizierung und Zuordnung zu ISO 27001.
Kostenlose Vorlage für IT-Serviceanfragen als Excel, Word und PDF: welche Felder hineingehören, ein ausgefülltes Beispiel, Anfrage oder Störung, Weiterleitung.
Kostenlose Vorlage für Anträge auf neue Benutzerkonten: welche Felder hineingehören, ein ausgefülltes Beispiel, wer neue Konten genehmigt und wie Sie die Bereitstellung automatisieren.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden