


Templates
Berechtigungskonzept-Vorlage (kostenlos: Word, Excel + PDF)
Kostenlose Vorlage für ein Berechtigungskonzept: Rollen und Rechte, Joiner/Mover/Leaver, Berechtigungsmatrix, Rezertifizierung und Zuordnung zu ISO 27001.
Anforderungen der Cyberversicherung: was Versicherer zu MFA, EDR, Patches und Verschlüsselung fragen und welche Nachweise Sie beilegen. Mit Checkliste.

Content-Autorin, trio.so
Die Anforderungen einer Cyberversicherung, oft auch Voraussetzungen genannt, sind die Sicherheitsmaßnahmen, die ein Versicherer erwartet, bevor er ein Angebot macht, den Vertrag abschließt oder verlängert. Sie kommen als Fragen im Antrag oder im Risikofragebogen zur Verlängerung: Ist MFA für E-Mail und Fernzugriff aktiv, läuft EDR auf jedem Endpunkt, nach wie vielen Tagen sind kritische Patches eingespielt, sind Laptops verschlüsselt, liegen Backups offline und sind sie getestet? Ihre Antworten fließen in die Risikoprüfung ein, und im Schadenfall zählen sie noch einmal.
Diese Checkliste behandelt 14 Maßnahmen, nach denen Versicherer häufig fragen. Zu jeder finden Sie, was Versicherer fragen, wie eine gute Antwort meist aussieht und welche Nachweise Sie beilegen. Jeder Versicherer legt seine eigene Messlatte fest, die Zielwerte sind deshalb gängige Beispiele. Prüfen Sie den tatsächlichen Fragebogen Ihres Versicherers und sprechen Sie mit Ihrem Makler. Was eine Cyberversicherung leistet und kostet, steht in unserem Beitrag Cyberversicherung: Leistungen, Kosten und Voraussetzungen. Der kostenlose Download enthält die Checkliste als PDF und als bearbeitbare Word-Datei sowie einen Excel-Tracker, der Antworten markiert, die Ihre Nachweise nicht stützen.
Die Checkliste (Word und PDF) und der Excel-Tracker sind auf Englisch.
Kurz gefasst
Die meisten Fragen der Versicherer folgen dem Weg, auf dem Angriffe beginnen: gestohlene Passwörter für E-Mail oder Fernzugriff, ungepatchte Systeme, die aus dem Internet erreichbar sind, Ransomware, die sich über Adminrechte ausbreitet, und Backups, die gleich mitverschlüsselt werden. Der #StopRansomware Guide der CISA empfiehlt dieselben Maßnahmen, nach denen Versicherer fragen. Er verlangt phishingresistente MFA für E-Mail, VPNs und Konten mit Zugang zu kritischen Systemen, verschlüsselte Offline-Backups, die getestet werden, einen geübten Incident-Response-Plan und das Schließen ungenutzter Ports wie RDP.
Die Fragen kommen in verschiedenen Formen: ein kurzer Antrag für kleinere Unternehmen, ein längerer ab einer bestimmten Unternehmensgröße und Zusatzfragebögen zu einzelnen Themen. Travelers etwa führt neben seinem CyberRisk-Antrag einen eigenen Zusatzfragebogen zur Multi-Faktor-Authentifizierung. Bei der Verlängerung antworten Sie in der Regel erneut, und die Messlatte kann seit dem Vorjahr gestiegen sein.
In Deutschland veröffentlicht der GDV (Gesamtverband der Deutschen Versicherungswirtschaft) unverbindliche Muster, von denen einzelne Versicherer abweichen können: die Musterbedingungen AVB Cyber (Stand Februar 2024) und einen Muster-Fragebogen zur Risikoerfassung für kleine und mittelständische Unternehmen (Stand Dezember 2019). Abschnitt A1-16 der AVB Cyber nennt Obliegenheiten vor dem Versicherungsfall, darunter individuelle Zugänge für alle Nutzer, Administratorkonten nur für Admin-Aufgaben, zusätzlichen Schutz für Server und Mobilgeräte (etwa Verschlüsselung), einen aktuell gehaltenen Schutz gegen Schadsoftware, zeitnahes Patchen sowie mindestens wöchentliche Datensicherungen mit regelmäßig geprüfter Wiederherstellung. Der Fragebogen teilt Unternehmen nach Jahresumsatz und Geschäftsfeld in drei Risikokategorien ein, und die Fragen der untersten Kategorie decken diese Obliegenheiten ab.
Versicherer verlassen sich auf die Antworten, wenn ein Schaden eintritt. Im Fall Travelers v. International Control Services (2022) erklärte der Versicherer, der Antrag des Unternehmens habe MFA beschrieben, die tatsächlich nur die Firewall schützte. Nach einem Ransomware-Angriff einigten sich beide Seiten darauf, dass die Police von Anfang an nichtig war.
Wenn Sie den Versicherungsschutz noch auswählen, hilft unser Beitrag zur Cyber-Haftpflichtversicherung. Auch die Hinweise der FTC für kleine Unternehmen listen, was eine Police abdecken sollte, von den Kosten der Reaktion auf eine Datenpanne bis zu Angriffen auf Ihre Daten bei Dienstleistern.
| Maßnahme | Was Versicherer prüfen | Nachweise zum Beilegen |
|---|---|---|
| Multi-Faktor-Authentifizierung | MFA für E-Mail, Fernzugriff, Admin-Konten und Cloud-Apps | MFA-Registrierungsbericht, Anmelderichtlinie |
| EDR und Endpunktschutz | EDR auf allen Endpunkten und Servern, Warnungen werden geprüft | EDR-Geräteexport im Vergleich zur Inventarzahl |
| Patch-Fristen | Kritische Patches innerhalb der angegebenen Tage eingespielt | Patch-Bericht, offene kritische CVEs mit Alter |
| Festplattenverschlüsselung | Verschlüsselung auf Laptops und Smartphones | Geräteliste mit Verschlüsselungsstatus |
| Adminrechte und minimale Rechte | Keine lokalen Adminrechte für Nutzer, eigene Admin-Konten | Liste der lokalen Admins, Prüfung privilegierter Konten |
| Datensicherung | Offline- oder unveränderbare Backups, Wiederherstellung getestet | Protokoll des Wiederherstellungstests, Bericht der Backup-Jobs |
| Geräteinventar | Aktuelles Inventar von Hardware und Software | Datierter Inventarexport |
| E-Mail-Sicherheit | E-Mail-Filterung und DMARC eingerichtet | DMARC-Eintrag, Filterrichtlinie |
| Schulung zur Sicherheitssensibilisierung | Schulungen und Phishing-Tests, nachverfolgt | Abschlussbericht, Phishing-Ergebnisse |
| Incident-Response-Plan | Schriftlicher Incident-Response-Plan, jährlich getestet | Plan mit Versionsdatum, Protokoll der Planspielübung |
| Systeme ohne Support (End of Life) | Kein Betriebssystem und keine Software ohne Support, sonst ein Register | Bericht der Betriebssystemversionen, EOL-Register |
| Fernzugriff und offenes RDP | Kein RDP aus dem Internet erreichbar, MFA beim Fernzugriff | Externer Portscan, Firewall-Regeln |
| Zugriff von Dienstleistern und Dritten | Zugriff von Dienstleistern begrenzt, mit MFA und regelmäßig geprüft | Liste der Dienstleisterzugänge, Prüfdatum |
| Protokollierung und Warnungen | Zentrale Logs werden aufbewahrt, Warnungen geprüft | Aufbewahrungseinstellungen, Nachweise der Prüfung von Warnungen |
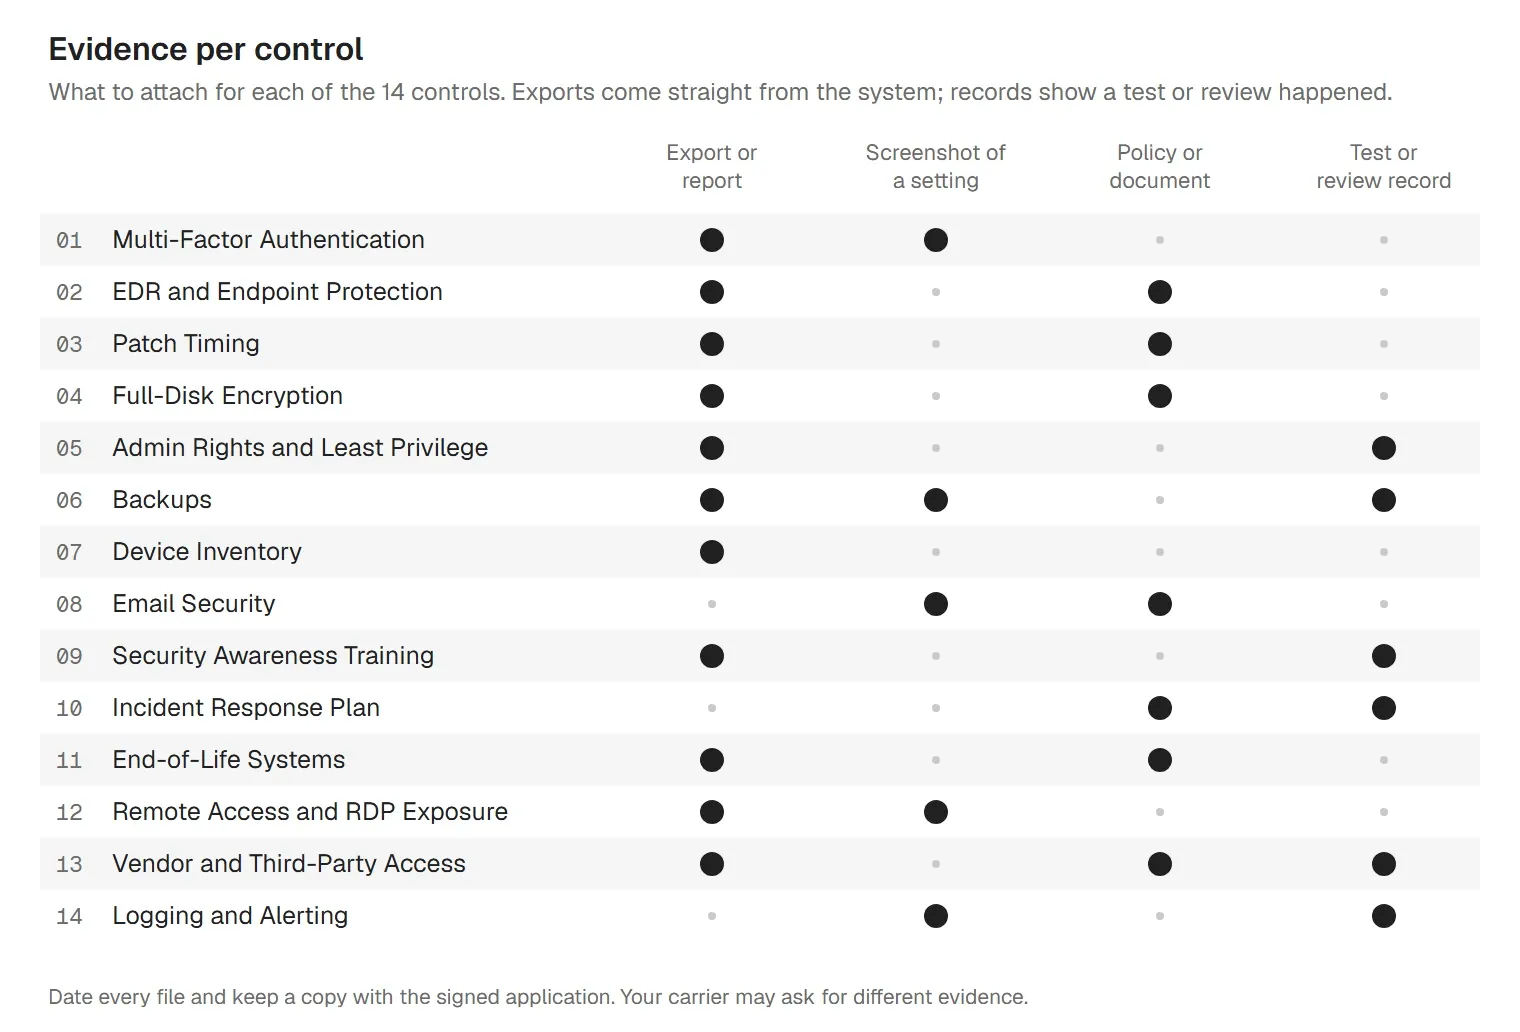
Werte in eckigen Klammern sind Beispiele. Ersetzen Sie sie durch das, was Ihr Versicherer verlangt und was Ihre Tools leisten können.
Fragebögen teilen MFA oft in einzelne Fragen auf: E-Mail, Fernzugriff, privilegierte Konten, Cloud-Apps und manchmal die Backup-Konsole. Jede davon braucht ihre eigene ehrliche Antwort. Typische Lücken sind Dienstkonten, gemeinsame Postfächer, Notfall-Admin-Konten (Break Glass) und alte Mailprotokolle, die MFA umgehen (IMAP, POP und SMTP mit Basisauthentifizierung). Listen Sie diese auf, bevor das Formular danach fragt. Unser Beitrag zur MFA vergleicht die Verfahren.
Versicherer fragen nach EDR, weil Antivirus bekannte Dateien erkennt, während EDR das Verhalten von Prozessen aufzeichnet und es erlaubt, ein Gerät zu untersuchen und einzudämmen. Rechnen Sie mit zwei Nachfragen: Deckt es jeden Endpunkt und jeden Server ab, und wer reagiert nachts und am Wochenende? Coalition weist in seinen Empfehlungen für kleine Unternehmen von 2025 darauf hin, dass EDR-Tools oft ausgerollt, aber nicht richtig konfiguriert sind. Abdeckung und Konfiguration zählen also beide. Wenn Sie zwischen eigenem EDR-Betrieb und einem Dienst abwägen, lesen Sie EDR vs MDR (auf Englisch).
Patch-Fragen verlangen eine Zahl von Tagen, legen Sie also eine fest. Üblich sind 14 Tage für kritische Patches und kürzere Fristen für Schwachstellen aus dem KEV-Katalog der CISA (Known Exploited Vulnerabilities). CISA und Coalition setzen beide Systeme an erster Stelle, die aus dem Internet erreichbar sind: VPN-Appliances, Firewalls und alles andere, was von außen zugänglich ist. Ein Patch, der heruntergeladen ist, aber auf einen Neustart wartet, gilt weiter als offen. Die Vorlage für eine Patch-Management-Richtlinie (auf Englisch) hält die Fristen schriftlich fest.
Verschlüsselung gehört zu den leichter belegbaren Antworten, weil das Betriebssystem den Status meldet. Die Frage betrifft meist Laptops und Mobilgeräte, manche Formulare fragen zusätzlich nach Wechseldatenträgern und Backups. Desktops in einem abgeschlossenen Büro oder Server im Rechenzentrum können außerhalb des Geltungsbereichs liegen. Schreiben Sie das dann dazu, statt einfach Ja anzukreuzen. Hinterlegen Sie Wiederherstellungsschlüssel zentral, sonst wird aus einer vergessenen PIN ein Datenverlust. Unser Beitrag zur Festplattenverschlüsselung behandelt BitLocker, FileVault und Smartphones.
Mit Adminrechten kann Ransomware Sicherheitstools abschalten und sich auf andere Rechner bewegen. Versicherer fragen, ob normale Nutzer lokale Administratoren sind, ob die IT eigene Admin-Konten verwendet und wie viele privilegierte Konten es gibt. Der Leitfaden der CISA empfiehlt eigene Administratorkonten, die nur für Admin-Aufgaben genutzt werden. Zählen Sie Dienstkonten und den integrierten lokalen Administrator in Ihrer Antwort mit. Die Vorlage für ein Berechtigungskonzept fasst diese Regeln in einem Dokument zusammen.
Mit Backups stellen Sie den Betrieb wieder her, wenn Ransomware Ihre Systeme verschlüsselt hat. Die CISA weist darauf hin, dass die meisten Ransomware-Akteure erreichbare Backups suchen und löschen oder verschlüsseln. Deshalb fragt der Fragebogen auch, wo die Backups liegen. Halten Sie jeden Wiederherstellungstest mit Datum, System, Dauer und Ergebnis fest; dieses Protokoll ist der Nachweis. Unsere Vorlage für eine Backup- und Wiederherstellungsrichtlinie (auf Englisch) regelt Aufbewahrung und Tests.
Ohne Gerätezahl können Sie keine Frage zur Abdeckung beantworten. Wenn das Inventar 140 Geräte führt und die EDR-Konsole 128 zeigt, lautet die EDR-Antwort „Teilweise“, bis die übrigen 12 gefunden sind. Ein Inventar, das Ihr Geräteverwaltungstool befüllt, bleibt aktuell. Eine Tabelle, die jemand von Hand pflegt, hinkt hinterher.
In der Liste von Coalition für kleine Unternehmen von 2025 ist der Schutz von E-Mail-Konten eine eigene Maßnahme, und der Leitfaden der CISA empfiehlt DMARC. Rechnen Sie mit Fragen zur Filterung am Gateway, zum Umgang mit Anhängen, zur Kennzeichnung externer Absender und zu DMARC. Eine DMARC-Richtlinie mit p=none erzeugt nur Berichte. Erst p=quarantine oder p=reject hält gefälschte Mails mit Ihrer Domain auf.
Versicherer fragen, wie oft Beschäftigte geschult werden und ob Sie das belegen können. Erfassen Sie den Abschluss je Person und bewahren Sie die Ergebnisse der Phishing-Simulationen auf. Die meisten Schulungsplattformen exportieren beides. Neue Beschäftigte sind die übliche Lücke. Schulen Sie deshalb beim Eintritt, statt auf den nächsten jährlichen Durchgang zu warten.
Der Plan sollte festlegen, wer entscheidet, wer den Versicherer anruft, welche externen Firmen Sie beauftragen und wie Sie diese erreichen, wenn die E-Mail ausfällt. Prüfen Sie, ob Ihre Police verlangt, dass Sie die Dienstleister des Versicherers nutzen oder zuerst dessen Hotline anrufen, und schreiben Sie diese Nummer in den Plan. Die CISA empfiehlt, den Plan zu üben und eine gedruckte Fassung bereitzuhalten. Unser Reaktionsplan für Datenschutzverletzungen und die Vorlage für einen Vorfallbericht (auf Englisch) liefern die Dokumente.
Systeme ohne Support bekommen keine Sicherheitsupdates mehr. Der Support für Windows 10 endete am 14. Oktober 2025. Ein Windows-10-Rechner ohne Extended Security Updates zählt also jetzt dazu. Wenn Sie ein System nicht ablösen können, etwa einen PC, der einen Plotter ansteuert, oder eine Maschinensteuerung, führen Sie es in einer Liste mit der Art der Abschottung im Netz und dem Termin für den Austausch, und geben Sie es in der Antwort an.
Versicherer fragen direkt nach RDP, weil jeder es von außen prüfen kann, und der Leitfaden der CISA fordert, ungenutzte Ports und Protokolle wie RDP auf TCP-Port 3389 abzuschalten. Prüfen Sie das mit einem externen Portscan oder anhand der NAT-Regeln Ihrer Firewall. Fernwartungstools, die installiert bleiben und laufen, zählen ebenfalls als Fernzugriff.
Ihr MSP und Ihre Softwarelieferanten können mehr Zugriff haben als die meisten Beschäftigten. Versicherer fragen, ob dieser Zugriff über namentliche Konten mit MFA läuft, ob er auf den Bedarfsfall begrenzt ist und ob Sie ihn prüfen. Auf der Seite des Versicherungsschutzes rät die FTC zu prüfen, ob eine Police Angriffe auf Ihre Daten bei Dienstleistern und anderen Dritten abdeckt. Die Vorlage für das Dienstleistermanagement (auf Englisch) behandelt Prüfungen und Vertragsklauseln.
Logs beantworten nach einem Vorfall die ersten Fragen: was passiert ist, wann und auf welchen Systemen. Versicherer fragen, ob Sie Logs zentral sammeln, wie lange Sie sie aufbewahren und ob jemand die Warnungen prüft. Der Leitfaden der CISA empfiehlt ein zentrales Log-Management. Wählen Sie eine Aufbewahrungsdauer, die Ihre Tools abbilden können, und halten Sie sie schriftlich fest.
Antworten Sie für den Geltungsbereich, den die Frage nennt: „alle Endpunkte“ schließt Server ein, und „alle Nutzer“ umfasst auch Dienstkonten und gemeinsam genutzte Konten. Liegt die Abdeckung unter 100 %, schreiben Sie „Teilweise“ mit dem Prozentsatz, dem fehlenden Teil, der ausgleichenden Maßnahme und dem Termin für die Behebung. Antworten Sie mit dem Stand am Tag der Unterschrift, nicht mit einem Rollout, der nächsten Monat fertig wird, und bewahren Sie eine Kopie von allem auf, was Sie einreichen.
Unser Beitrag zum Ausfüllen eines Fragebogens zur Cyberversicherung (auf Englisch) geht den Geräteteil Frage für Frage durch, mit Formulierungsbeispielen für Teilantworten, den Nachweisen zum Beilegen, den häufigsten Fehlern und der Frage, wer unterschreiben sollte.
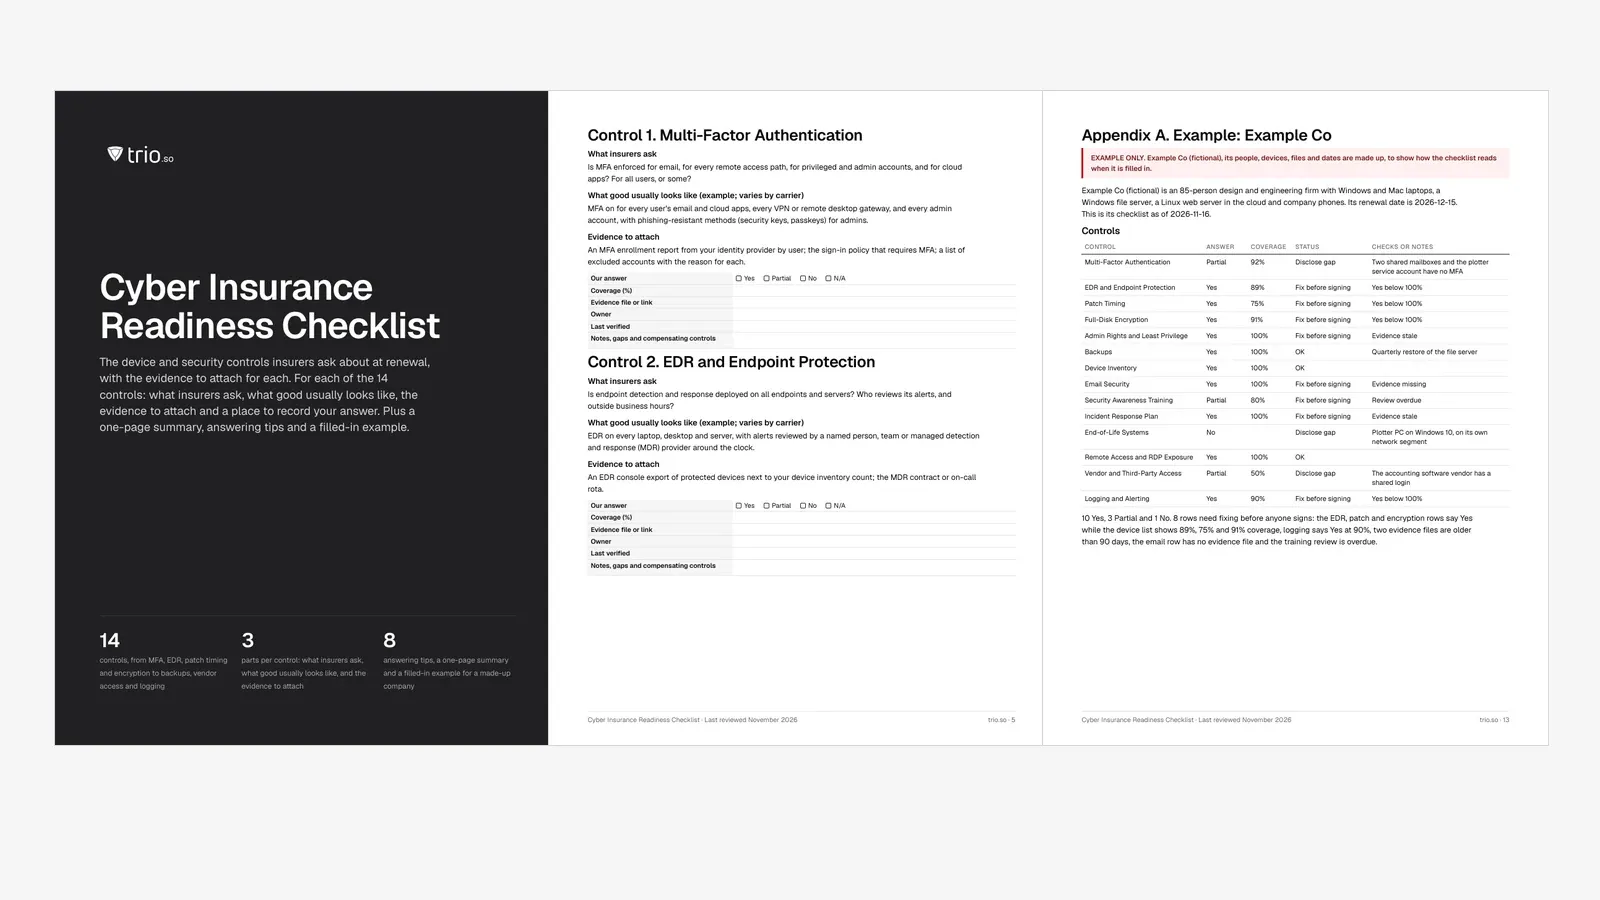
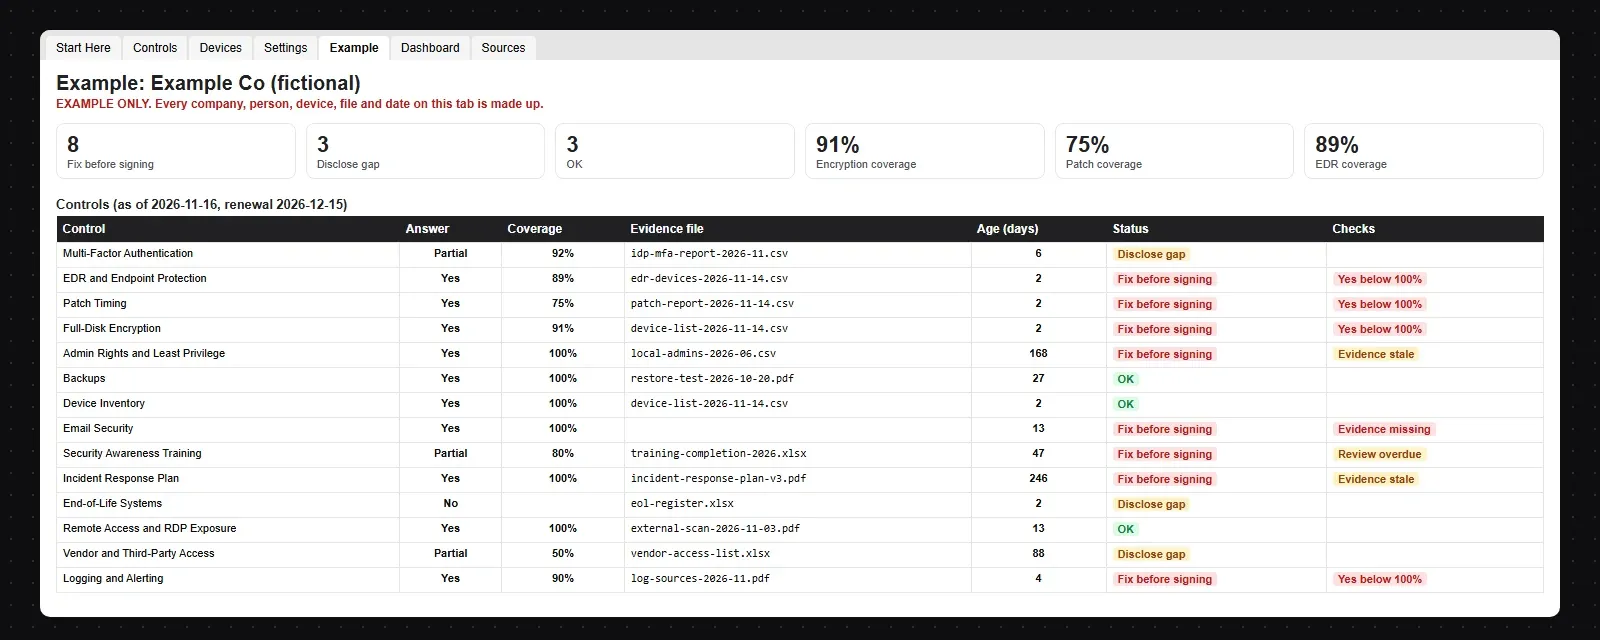
Das Beispielunternehmen Example Co (fiktiv) ist ein Designbüro mit 85 Beschäftigten, einen Monat vor der Verlängerung. Es hat 10 Maßnahmen mit Ja beantwortet, 3 mit Teilweise und 1 mit Nein. Der Tracker markiert 8 Zeilen, die vor der Unterschrift zu klären sind. Die Zeilen zu EDR, Patches und Verschlüsselung sagen Ja, während die Geräteliste 89 %, 75 % und 91 % Abdeckung zeigt. Zwei Nachweisdateien sind älter als 90 Tage, und in der Zeile zur E-Mail fehlt der Nachweis. MFA bei 92 %, ein Windows-10-PC am Plotter und ein gemeinsamer Login eines Dienstleisters sind als Lücken markiert, die offenzulegen sind.
Die Checkliste (Word und PDF) und der Excel-Tracker sind auf Englisch.
Exportieren Sie diese Nachweise von Ihren eigenen Geräten. trio.so verkauft keine Versicherungen, sichert keine Daten und ersetzt weder Ihr EDR noch Ihren E-Mail-Filter oder Ihre Schulungsplattform. Es deckt die Geräteseite des Fragebogens ab: Es richtet Maßnahmen auf Windows-, macOS-, Linux-, iOS/iPadOS- und Android-Geräten ein und lässt Sie den Nachweis exportieren, dass sie umgesetzt sind. Für die Gerätefragen bietet trio.so:
Die eigene EDR-Lösung von trio.so für Windows, macOS und Linux ist in Kürze verfügbar. Datensicherung, E-Mail-Filterung, Sicherheitsschulungen und der Incident-Response-Plan bleiben bei Ihren eigenen Tools und Ihrem Team. Die Tarife beginnen bei 5 $ pro Gerät.
14 Tage kostenlos, ohne Kreditkarte.
Quellen. Zuletzt geprüft im November 2026. Die Beschreibungen der Maßnahmen fassen häufige Fragen von Versicherern und öffentliche Hinweise von CISA, FTC, Travelers, Coalition und GDV zusammen; der Wortlaut stammt von uns. trio.so ist mit keinem Versicherer, Makler, Verband und keiner Behörde verbunden und wird von keinem davon empfohlen. Dieser Beitrag ist eine allgemeine Information und keine Versicherungs- oder Rechtsberatung.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so erzwingt die Festplattenverschlüsselung auf Laptops und Smartphones, zeigt Patch-Befunde mit CVSS, EPSS und KEV, führt ein Inventar mit Eigentümer, Seriennummer und Betriebssystemversion und exportiert die Geräteliste als CSV.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.





Antworten zu MFA, EDR, Patch-Fristen, Nachweisen und zum Fragebogen des Versicherers.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Kostenlose Vorlage für ein Berechtigungskonzept: Rollen und Rechte, Joiner/Mover/Leaver, Berechtigungsmatrix, Rezertifizierung und Zuordnung zu ISO 27001.
Kostenlose Vorlage für IT-Serviceanfragen als Excel, Word und PDF: welche Felder hineingehören, ein ausgefülltes Beispiel, Anfrage oder Störung, Weiterleitung.
Kostenlose Vorlage für Anträge auf neue Benutzerkonten: welche Felder hineingehören, ein ausgefülltes Beispiel, wer neue Konten genehmigt und wie Sie die Bereitstellung automatisieren.
Kostenlose Vorlage für eine Richtlinie für Penetrationstests in Word, PDF und Excel: Abschnitte, Beispiel-Testplan, Rules of Engagement und Bericht.
Vorlage für eine Richtlinie zur Datenklassifizierung: vier Schutzstufen mit Beispielen, Umgangsregeln je Stufe, Kennzeichnung und ein Excel-Register.
Kostenloses Antragsformular für Anwendungszugriff als Word und PDF, mit Formular für Änderung und Entzug, ausgefülltem Beispiel und Excel-Protokoll.
Vorlage für eine Fernzugriffsrichtlinie: erlaubte Wege, Regeln für Remote-Desktop und MFA, Fernwartung durch Dienstleister, Protokollierung und Excel-Register.
Kostenlose IT-Notfallplan-Vorlage für Word und Excel mit ausgefülltem Beispiel: BIA mit RTO und RPO, Alarmierungskette, Wiederanlauf und Testprotokoll.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden