


Templates
Social-Media-Richtlinie: Vorlage für Mitarbeiter (Word)
Vorlage für eine Social-Media-Richtlinie (Word und PDF): Regeln für private und offizielle Konten, Kontosicherheit und eine Checkliste bei Hacks.
Vorlage für eine Fernzugriffsrichtlinie: erlaubte Wege, Regeln für Remote-Desktop und MFA, Fernwartung durch Dienstleister, Protokollierung und Excel-Register.

Content-Autorin, trio.so
Eine Vorlage für eine Richtlinie zum Fernzugriff gibt Ihnen ein schriftliches Regelwerk für alle, die sich von außerhalb des Büros mit Firmensystemen verbinden: Beschäftigte per Remote-Desktop, die IT mit einem Fernwartungstool, Admins auf Servern und Dienstleister, die ihre eigene Software aus der Ferne betreuen. Sie legt fest, welche Wege erlaubt sind, wie sich Personen anmelden, welche Geräte sich verbinden dürfen, was während einer Sitzung gilt, wie Zugänge von Dienstleistern befristet werden und was protokolliert wird.
Dieser Leitfaden geht jeden Teil für IT-Leitungen und Sicherheitsverantwortliche in Unternehmen mit 20 bis 1.000 Beschäftigten durch, die ihre Regeln für ISO 27001, BSI IT-Grundschutz, die DSGVO, PCI DSS oder eine Cyberversicherung schreiben oder überarbeiten. Der Download enthält die Richtlinie als Word und PDF, eine einseitige Checkliste, ein Antragsformular, ein Formular für Dienstleister, die Bestätigung für Beschäftigte, ein ausgefülltes Beispiel und ein Excel-Register.
Die Vorlage (Word, Excel und PDF) ist auf Englisch.
Kurz gesagt
Eine Richtlinie für den Fernzugriff (englisch Remote Access Policy) regelt, wer von außerhalb des Netzwerks auf Firmensysteme zugreifen darf, worauf und auf welchem Weg. Ältere Vorlagen, auch die frühere Fassung dieser Seite, sprechen von einer Remote-Desktop-Richtlinie, weil RDP lange der wichtigste Zugang war. Heute gehört mehr dazu: die VPN- oder Zero-Trust-Schicht, über die sich Beschäftigte verbinden, die Fernwartungstools der IT, der Admin-Zugriff auf Server und Cloud-Konsolen und der Zugang von Dienstleistern.
Die Richtlinie steht neben drei anderen Dokumenten. Die VPN-Richtlinie (auf Englisch) regelt das VPN selbst (Clients, Protokolle, Split Tunneling). Die Zugriffskontrollrichtlinie legt fest, wer welche Daten öffnen darf. Die Richtlinie für mobiles Arbeiten (auf Englisch) deckt das Arbeiten von zu Hause allgemein ab. Die Fernzugriffsrichtlinie regelt die Verbindung selbst.
Gehen Sie von dem aus, was heute läuft. Wenn ein Dienstleister sich mit seinem eigenen Fernwartungstool verbindet, schreiben Sie das auf und erlauben es entweder mit einer Ausnahme oder ersetzen es, bevor die Richtlinie in Kraft tritt.
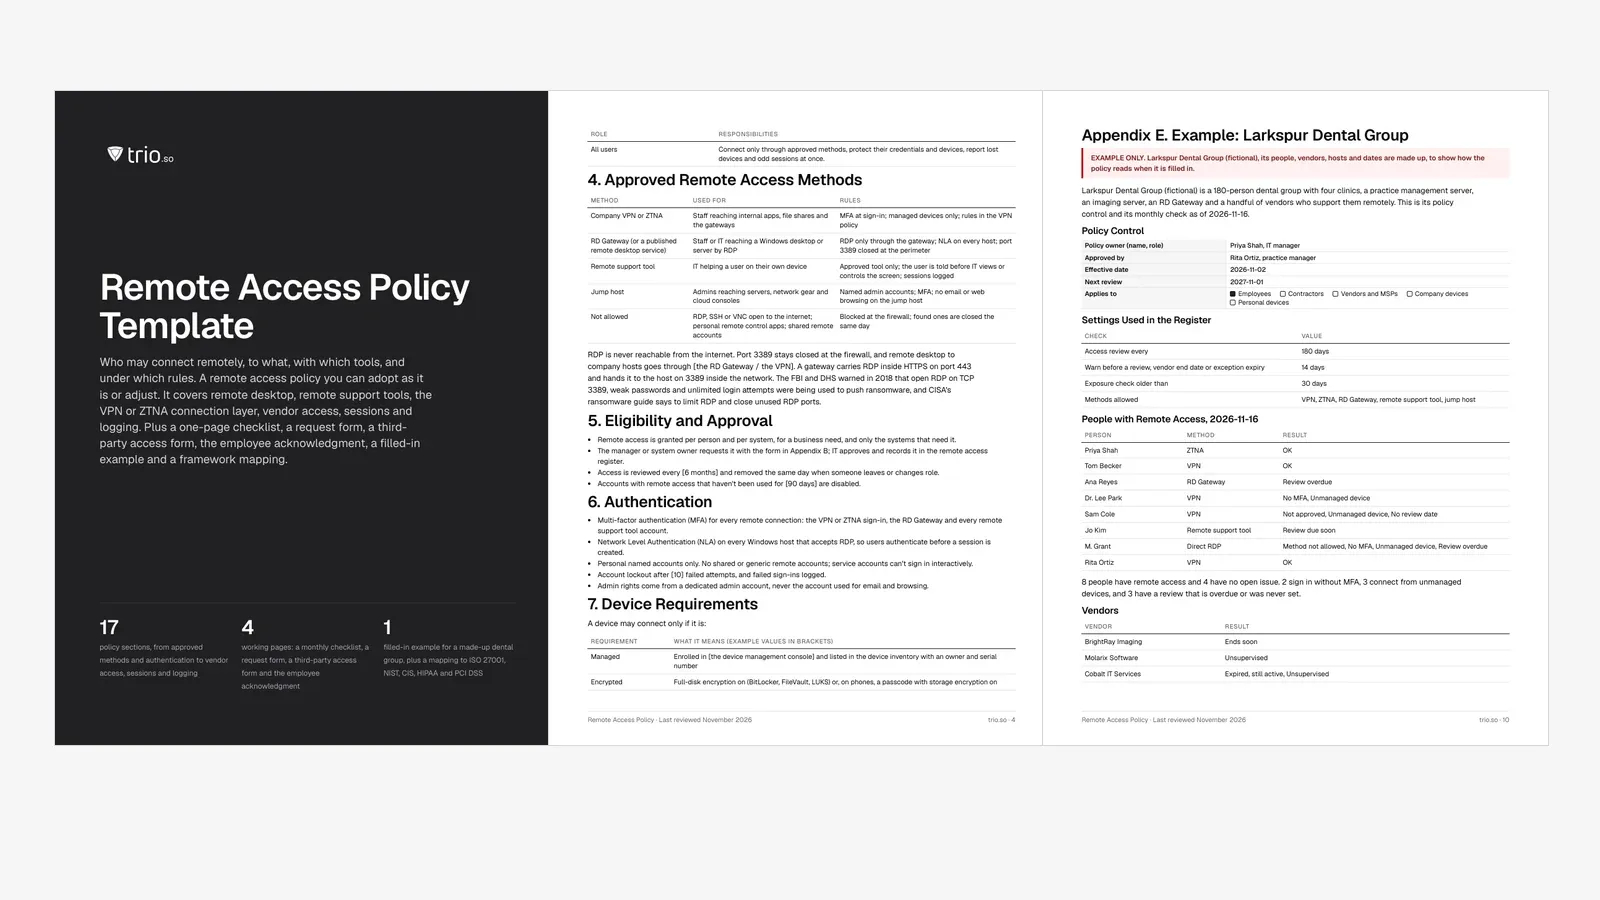
Die Vorlage hat 17 Abschnitte: Zweck; Geltungsbereich und Begriffe; Rollen; erlaubte Wege; Berechtigung und Genehmigung; Anmeldung; Anforderungen an Geräte; Sitzungsregeln; Dienstleister; privilegierter Fernzugriff; VPN und Verbindungsschicht; Protokollierung; private Geräte; verlorene Geräte; Ausnahmen; Durchsetzung; Überprüfung der Richtlinie. Dazu kommen vier Formulare: eine monatliche Checkliste, ein Antrag auf Fernzugriff, ein Formular für Dienstleister und die Bestätigung für Beschäftigte.
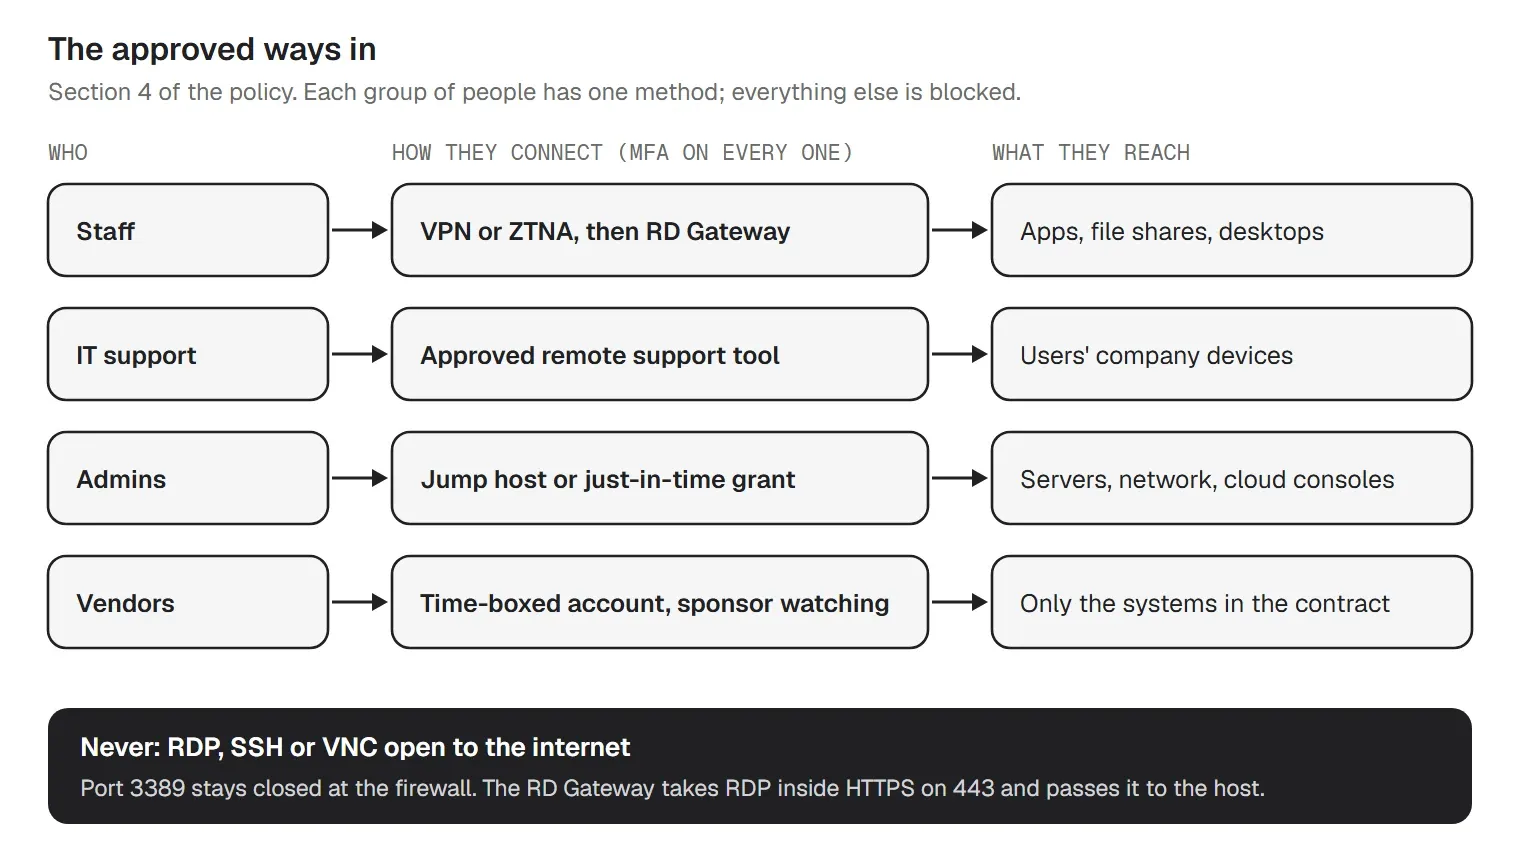
Abschnitt 4 listet jeden erlaubten Weg mit Zweck und Regeln:
| Weg | Wofür | Regeln |
|---|---|---|
| Firmen-VPN oder ZTNA | Beschäftigte, die interne Anwendungen, Dateifreigaben und die Gateways erreichen | MFA bei der Anmeldung; nur verwaltete Geräte; Regeln in der VPN-Richtlinie |
| RD-Gateway (oder ein veröffentlichter Remote-Desktop-Dienst) | Beschäftigte oder IT, die per RDP auf einen Windows-Desktop oder Server zugreifen | RDP nur über das Gateway; NLA auf jedem Host; Port 3389 an der Firewall zu |
| Fernwartungstool | IT, die Nutzenden auf deren Gerät hilft | Nur das freigegebene Tool; die Person wird vorher informiert; Sitzungen werden protokolliert |
| Jump-Host | Admins, die Server, Netzwerkgeräte und Cloud-Konsolen erreichen | Persönliche Admin-Konten; MFA; keine E-Mails und kein Surfen auf dem Jump-Host |
| Nicht erlaubt | RDP, SSH oder VNC offen ins Internet; private Fernsteuerungs-Apps; geteilte Fernzugangskonten | An der Firewall blockiert; gefundene Zugänge werden am selben Tag geschlossen |
Die verbotene Zeile hat einen Grund. 2018 warnten FBI und DHS, dass Angreifer über offenes RDP auf TCP-Port 3389, schwache Passwörter und unbegrenzte Anmeldeversuche in Unternehmen eindringen und dort Ransomware einsetzen. Der #StopRansomware-Leitfaden der CISA nennt das Einschränken von RDP und das Schließen ungenutzter RDP-Ports weiterhin unter den ersten Schritten. Ein Remote-Desktop-Gateway löst das Zugangsproblem ohne diese Angriffsfläche: Nutzende verbinden sich per HTTPS auf Port 443 mit dem Gateway, melden sich mit MFA an, und das Gateway reicht die Sitzung an den Host im Netzwerk weiter.
Wählen Sie ein Fernwartungstool und betreiben Sie es aus Ihrer verwalteten Konsole. Wenn jeder Techniker eine andere kostenlose App nutzt, kann niemand mehr sagen, welche Sitzungen legitim waren.
Abschnitt 6 regelt die Anmeldung:
Mit Network Level Authentication weist die Person ihre Identität nach, bevor Windows eine Remote-Sitzung aufbaut. Ein nicht angemeldeter Angreifer kommt so gar nicht erst bis zum Anmeldebildschirm. In aktuellen Windows-Versionen ist NLA standardmäßig an; die Richtlinie hält es so und verlangt für jede Ausnahme eine schriftliche Genehmigung.
Abschnitt 7 legt fest, was ein Gerät braucht, bevor es sich verbinden darf:
| Anforderung | Bedeutung (Beispielwerte in Klammern) |
|---|---|
| Verwaltet | In [der Geräteverwaltung] registriert und im Geräteinventar mit Eigentümer und Seriennummer erfasst |
| Verschlüsselt | Festplattenverschlüsselung aktiv (BitLocker, FileVault, LUKS), bei Telefonen ein Code mit aktiver Speicherverschlüsselung |
| Gepatcht | Betriebssystem- und Drittanbieter-Updates innerhalb von [14 Tagen], kritische Fixes innerhalb von [72 Stunden] |
| Geschützt | Endpoint-Schutz läuft und seine Warnungen werden ausgewertet |
| Gesperrt | Bildschirmsperre nach [5 Minuten] Inaktivität; das Gerät bleibt nie angemeldet und unbeaufsichtigt |
„Verwaltet“ macht die anderen Anforderungen prüfbar: Ein Gerät in Ihrer Verwaltungskonsole zeigt Eigentümer, Verschlüsselung und Patchstand, sodass Sie vor der Freigabe Bescheid wissen. Die Vorlage für eine Verschlüsselungsrichtlinie regelt die Verschlüsselung im Detail.
Abschnitt 8 regelt, was während einer Verbindung gilt:
| Regel | Anforderung |
|---|---|
| Inaktivität | Fernsitzungen trennen nach [15 Minuten] ohne Eingabe; PCI DSS verlangt im Karteninhaberdaten-Umfeld eine neue Anmeldung nach 15 Minuten Inaktivität |
| Sitzungsdauer | VPN- und Gateway-Sitzungen verlangen nach [12 Stunden] eine neue Anmeldung |
| Zwischenablage und Laufwerke | Umleitung standardmäßig aus auf dem RD-Gateway und auf Hosts mit vertraulichen Daten; nur bei genehmigtem Bedarf an |
| Drucken und Dateiübertragung | Kein lokales Drucken und kein Kopieren von Dateien aus vertraulichen Systemen über Remote-Desktop |
| Fernwartungssitzungen | Die IT informiert die Person, bevor sie das Gerät ansieht oder steuert, und holt ihr Einverständnis ein, wenn sie anwesend ist; unbeaufsichtigter Zugriff nur auf Firmengeräte und mit Ticket |
| Aufzeichnung | Privilegierte Sitzungen und Sitzungen von Dienstleistern aufzeichnen oder mitschreiben, wo die Tools es erlauben; Beschäftigten sagen, welche Sitzungen aufgezeichnet werden |
Über die Umleitung von Zwischenablage und Laufwerken verlassen Dateien eine Remote-Desktop-Sitzung. Wer sie auf Systemen mit Patientendaten oder Kartendaten abschaltet, schließt diesen Weg. Fernwartungssitzungen brauchen eine eigene Regel, weil die IT auf den Bildschirm einer Person schaut, auf dem auch private Nachrichten stehen können. In Deutschland kann dabei auch der Betriebsrat mitreden, wenn Sitzungen aufgezeichnet werden.
Für Windows-Hosts zeigt unsere Anleitung Remote Desktop per Gruppenrichtlinie aktivieren, wo NLA, Zeitlimits und Umleitungen eingestellt werden.
Konten von Dienstleistern sind eine häufige Lücke: Ein Wartungsvertrag endet, und das VPN-Konto des Dienstleisters funktioniert noch ein weiteres Jahr. Abschnitt 9 legt fest:
PCI DSS v4.0.1 verlangt in Anforderung 8.2.7, dass Konten, die Dritte für den Fernzugriff nutzen, nur für die benötigte Zeit aktiv sind und während der Nutzung kontrolliert werden. Der BSI IT-Grundschutz behandelt das Thema im Baustein OPS.1.2.5 Fernwartung. Werden dabei personenbezogene Daten sichtbar, gehört die Fernwartung auch zu den technischen und organisatorischen Maßnahmen nach DSGVO Art. 32 und in den Vertrag mit dem Dienstleister. Das Register zeigt auf dem Tab für Dienstleister jeden Zugang, dessen Enddatum vorbei ist, während das Konto noch aktiv ist. Mehr zur Bewertung von Dienstleistern finden Sie unter Risikomanagement für Drittanbieter.
Admin-Zugriff auf Server, Netzwerkgeräte, Cloud-Konsolen und die Geräteverwaltung birgt mehr Risiko als eine Person, die eine Dateifreigabe öffnet. Abschnitt 10 sagt:
Just-in-time-Zugriff passt hierher: Statt eines dauerhaften Admin-Kontos bekommt eine Person Zugriff auf einen Server für die Stunden, die die Aufgabe braucht, und die Freigabe endet von selbst. Wo die Tools das nicht bieten, ist ein eigenes Admin-Konto mit MFA und eine geprüfte Admin-Liste das Minimum.
Der meiste Fernzugriff beginnt mit einer Verbindungsschicht: einem Firmen-VPN oder einem ZTNA-Dienst (Zero Trust Network Access), der Person und Gerät vor jeder Anwendung prüft. Abschnitt 11 der Vorlage legt fest, dass sich Beschäftigte darüber mit MFA von verwalteten Geräten verbinden, und belässt es dabei. Welche VPN-Clients und Protokolle erlaubt sind, Split oder Full Tunneling, Always-on-VPN und VPN-Konten gehören in die Vorlage für eine VPN-Richtlinie (auf Englisch), die zu dieser Vorlage passt. Zur Wahl zwischen beiden Modellen lesen Sie Zero Trust vs. VPN; für den Einstieg ein VPN für kleine Unternehmen einrichten.
Abschnitt 12 verlangt ein Protokoll jeder Fernanmeldung, erfolgreich oder nicht, mit Beginn und Ende der Sitzung, Person, Quelle und Zielsystem, und eine wöchentliche Durchsicht auf ungewöhnliche Uhrzeiten, neue Länder und gehäufte Fehlversuche. Dazu kommt eine monatliche Prüfung, dass nichts aus dem Internet auf RDP, SSH oder VNC antwortet; genau das hält der Tab Exposure Check im Register fest.
Private Geräte (Abschnitt 13) verbinden sich nur so, wie die BYOD-Richtlinie es erlaubt, mit einer kurzen Liste von Anwendungen und nie mit vollem Netzwerkzugang oder Admin-Rechten. Geht ein Gerät verloren (Abschnitt 14), beendet die IT zuerst die VPN-Sitzungen und Tokens der Person, sperrt oder löscht dann das Gerät und hält fest, was darauf war. Wenn Daten betroffen sein könnten, übernimmt der Notfallplan für Datenschutzverletzungen.
Nicht jedes System kann jede Regel einhalten. Ein Bildbetrachter braucht vielleicht NLA aus bis zum nächsten Upgrade, oder die Abrechnung braucht für große Uploads ein längeres Zeitlimit. Abschnitt 15 erlaubt der verantwortlichen Person, eine Ausnahme mit Ausgleichsmaßnahme und einem Ablaufdatum von höchstens 12 Monaten zu genehmigen; RDP offen ins Internet ist nie eine erlaubte Ausnahme. Abschnitt 16 erlaubt der IT, Fernzugriff sofort zu sperren, wenn ein Konto kompromittiert wirkt, und Abschnitt 17 sieht eine jährliche Überprüfung vor.
Anhang A ist eine einseitige Monatsprüfung mit 14 Punkten. Sechs davon:
Anhang D ist das Formular, das jede Person unterschreibt, bevor sie Fernzugriff bekommt. Es nennt sechs Zusagen in einfachen Worten: nur erlaubte Wege nutzen, MFA verwenden und Konten nie teilen, sich nur von erlaubten Geräten verbinden, den Bildschirm sperren, verlorene Geräte und fremde Sitzungen sofort melden und akzeptieren, dass Sitzungen protokolliert werden. Unterschriebene Formulare kommen in die Personalakte; ändert sich die Richtlinie für Nutzende spürbar, wird neu unterschrieben.
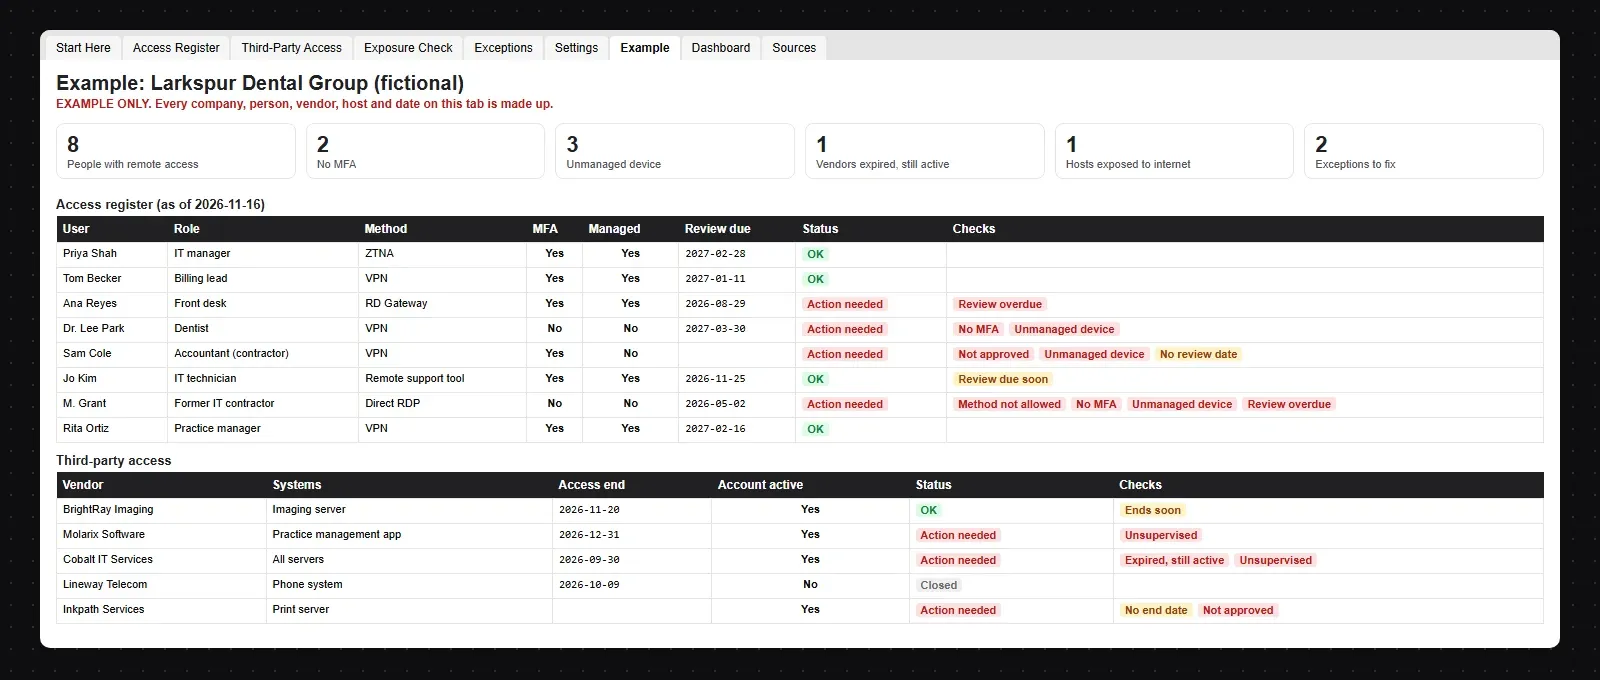
Der Download enthält die Richtlinie ausgefüllt für Larkspur Dental Group (erfunden), eine erfundene Zahnarztgruppe mit 180 Beschäftigten, vier Praxen, einem Praxisverwaltungsserver, einem Bildserver und einem RD-Gateway. Ein Teil der Monatsprüfung vom 16. November:
| Person | Weg | Ergebnis |
|---|---|---|
| Ana Reyes | RD-Gateway | Prüfung überfällig |
| Dr. Lee Park | VPN | Kein MFA, Nicht verwaltetes Gerät |
| Sam Cole | VPN | Nicht genehmigt, Nicht verwaltetes Gerät, Kein Prüftermin |
| M. Grant | Direktes RDP | Weg nicht erlaubt, Kein MFA, Nicht verwaltetes Gerät, Prüfung überfällig |
8 Personen haben Fernzugriff, 4 davon ohne offenen Punkt. Am schlimmsten ist ein ehemaliger IT-Dienstleister, dessen Vertrag im Juni endete: Das Konto verbindet sich weiter per direktem RDP, ohne MFA, mit dem Backup-Server. Dieselbe Prüfung fand diesen Server über eine Firewall-Regel für genau diesen Dienstleister auf Port 3389 aus dem Internet erreichbar.
| Dienstleister | Ergebnis |
|---|---|
| BrightRay Imaging | Endet bald |
| Molarix Software | Ohne Aufsicht |
| Cobalt IT Services | Abgelaufen, noch aktiv, Ohne Aufsicht |
| Lineway Telecom | Beendet |
| Inkpath Services | Kein Enddatum, Nicht genehmigt |
Der Vertrag mit dem früheren IT-Dienstleister endete am 30. September, sein VPN-Konto ist noch aktiv. Die Sitzungen des Praxissoftware-Anbieters beaufsichtigt niemand, und die Ausnahme dafür lief im August ab. Ein Druckerservice wurde vom Empfang eingerichtet, ohne Enddatum und ohne Genehmigung.
Die Arbeitsmappe (auf Englisch) macht aus der Richtlinie eine monatliche Liste offener Punkte:
Jedes gängige Regelwerk enthält Vorgaben zum Fernzugriff, keines nennt ein Produkt. Die Zuordnungstabelle der Vorlage (Anhang F) verweist für jeden Abschnitt auf diese Stellen; die deutschen Bezüge stehen hier, die Datei nennt ISO, NIST, CIS, HIPAA und PCI DSS:
| Regelwerk | Wo Fernzugriff vorkommt |
|---|---|
| ISO/IEC 27001:2022 | A.6.7 Telearbeit, A.8.5 sichere Authentisierung und A.8.20 Netzwerksicherheit, dazu A.5.15 und A.8.2 für Zugriff und privilegierte Rechte, A.5.19 und A.5.20 für Lieferanten und A.8.15 für die Protokollierung. |
| BSI IT-Grundschutz | Baustein OPS.1.2.5 Fernwartung. |
| DSGVO | Art. 32: technische und organisatorische Maßnahmen, wenn bei der Fernwartung personenbezogene Daten sichtbar werden. |
| NIST | SP 800-46 Rev. 2 (Telearbeit, Fernzugriff und BYOD) und SP 800-53 Rev. 5 AC-17 Fernzugriff. |
| CIS Controls v8.1 | 6.4 MFA für Fernzugriff auf das Netzwerk, 12.7 entfernte Geräte nutzen ein VPN und die AAA-Infrastruktur des Unternehmens, 13.5 Zugriffskontrolle für entfernte Geräte. |
| PCI DSS v4.0.1 | 8.2.7 Fernzugangskonten von Dritten, 8.2.8 neue Anmeldung nach 15 Minuten Inaktivität, 8.4.3 MFA für Fernzugriff von außerhalb des Netzwerks. |
Fragebögen von Cyberversicherern fragen dasselbe in einfacheren Worten: Ist RDP offen, ist MFA für den Fernzugriff aktiv, wird der Zugang von Dienstleistern kontrolliert. Die Zuordnung ist eine allgemeine Orientierung; was für Ihren Geltungsbereich zählt, entscheiden Auditor oder Rechtsberatung.
Die Vorlage (Word, Excel und PDF) ist auf Englisch.
trio.so ist kein VPN, kein ZTNA-Dienst und kein RD-Gateway. Es deckt die Geräteseite dieser Richtlinie und seine eigenen Fernzugriffswerkzeuge ab: Die Geräte, von denen aus sich Personen verbinden, bleiben verwaltet, verschlüsselt und gepatcht, und die IT bekommt Remote-Desktop- und Terminal-Sitzungen, die nur die richtigen Rollen starten können und die eine Spur hinterlassen. Konkret heißt das:
trio.so verwaltet Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Wie Fernsitzungen aus einer Gerätekonsole funktionieren, zeigt unser Beitrag zur Fernsteuerung im MDM. Die Tarife beginnen bei 5 $ pro Gerät.
14 Tage kostenlos, ohne Kreditkarte.
Quellen. Zuletzt geprüft im November 2026. Normen, Gesetze, Nummern und Titel dienen nur als Verweis; Wortlaut, Formeln und Beispiel stammen von uns. Keine Rechtsberatung. trio.so ist nicht mit ISO, NIST, dem Center for Internet Security, dem BSI oder dem PCI Security Standards Council verbunden.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so gibt der IT Remote-Desktop und ein Remote-Terminal für Windows, macOS und Linux, nur für Rollen mit der Remote-Desktop-Berechtigung, mit Beginn und Ende jeder Sitzung im Audit-Log.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Vorlage für eine Social-Media-Richtlinie (Word und PDF): Regeln für private und offizielle Konten, Kontosicherheit und eine Checkliste bei Hacks.
Kostenlose IT-Notfallplan-Vorlage für Word und Excel mit ausgefülltem Beispiel: BIA mit RTO und RPO, Alarmierungskette, Wiederanlauf und Testprotokoll.
Kostenlose Vorlage für eine Compliance-Checkliste: zehn Bereiche mit Verantwortlichen, Status und Nachweisen, dazu Excel-Arbeitsmappe und Word-Leitfaden.
Kostenlose BYOD-Richtlinie mit Musterformulierungen für jeden Abschnitt, einseitiger Kurzfassung, Einwilligungsformular und Excel-Geräteregister.
Kostenlose IT-Offboarding-Checkliste mit Excel-Tracker: Zugriffe entziehen, Geräte zurücknehmen und löschen, Admin- und BYOD-Schritte, Musteremails.
Kostenlose NIS2-Checkliste als Excel, PDF und Word: Anwendbarkeit prüfen, die zehn Maßnahmen nach Art. 21 umsetzen, Lieferkette und Meldefristen im Blick.
CSA STAR erklärt: Level 1 und Level 2, Cloud Controls Matrix und CAIQ, die wichtigsten Anforderungen und der Weg zur Zertifizierung in sechs Schritten.
Was die ISO/IEC 15408-Zertifizierung (Common Criteria) ist, wie eine Evaluierung abläuft, die Rolle des BSI, EAL-Stufen und der Unterschied zu FIPS 140-3.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden