


Explained
MacOS-Bildschirmfreigabe: Leitfaden für IT-Administratoren
Bildschirmfreigabe unter macOS für IT-Admins: So aktivieren und verwalten Sie die Funktion und steuern den Fernzugriff per MDM.
Wie Sie Fernzugriff für Homeoffice, Admins und Dienstleister absichern: die größten Risiken, VPN oder Zero Trust, MFA, Geräteverwaltung und Checkliste.

Content-Autorin, trio.so
Sicherer Fernzugriff bedeutet, dass Mitarbeitende, Administratoren und Dienstleister von außerhalb des Büros auf Firmensysteme zugreifen können, ohne Angreifern eine offene Tür zu lassen. Die wichtigsten Maßnahmen sind Multi-Faktor-Authentifizierung für jeden Zugang, ein aktuelles VPN oder ein Zero-Trust-Zugang an Stelle offener RDP- und SSH-Ports, verwaltete und verschlüsselte Geräte mit aktuellen Updates, möglichst wenige Rechte pro Person und eine Protokollierung der Zugriffe. Angreifer nutzen ungeschützte Fernzugänge und ungepatchte VPN-Geräte seit Jahren als einen der häufigsten Wege ins Netz.
Unten finden Sie die größten Risiken, die Maßnahmen im Überblick, Beispiele für typische Situationen und eine kurze Checkliste.
Jeder dieser Wege ist ein möglicher Eingang. Viele Unternehmen kennen nicht alle davon, besonders Wartungszugänge, die ein Dienstleister vor Jahren eingerichtet hat.
| Risiko | Beispiel |
|---|---|
| Offene Fernwartungsports | RDP auf Port 3389 direkt aus dem Internet erreichbar, wird automatisiert nach schwachen Passwörtern abgesucht |
| Gestohlene Zugangsdaten | Phishing liefert Benutzername und Passwort, ein VPN ohne MFA lässt den Angreifer hinein |
| Ungepatchte VPN- und Firewall-Geräte | Bekannte Lücken in Fernzugangsprodukten werden oft kurz nach Veröffentlichung ausgenutzt |
| Unverwaltete Geräte | Ein privater Rechner mit Schadsoftware verbindet sich mit dem Firmennetz |
| Zu weite Rechte | Ein VPN-Zugang öffnet das ganze Netz, obwohl die Person nur ein System braucht |
| Unsichere Netze | Öffentliches WLAN im Hotel oder Café |
| Verlorene Geräte | Ein Laptop ohne Verschlüsselung bleibt im Zug liegen |
MFA für jeden Fernzugang ist die wirksamste einzelne Maßnahme. Bevorzugen Sie phishingresistente Verfahren wie FIDO2-Schlüssel oder Passkeys gegenüber SMS-Codes. Binden Sie Fernzugänge an Ihren Identitätsanbieter, damit ein gesperrtes Konto überall gesperrt ist.
RDP, SSH und Verwaltungsoberflächen gehören nicht direkt ins Internet. Nutzen Sie ein VPN, einen Zero-Trust-Zugang (ZTNA), einen Bastion-Host oder ein Fernwartungswerkzeug, das ausgehend verbindet.
Ein klassisches VPN bringt das Gerät ins Netz. ZTNA gibt nur Zugriff auf einzelne Anwendungen, nachdem Identität und Gerätezustand geprüft wurden. Für viele Unternehmen ist ein schrittweiser Wechsel sinnvoll: zuerst die wichtigsten Anwendungen über ZTNA, das VPN für den Rest.
Nur verwaltete Geräte sollten auf Firmendaten zugreifen. Dazu gehören Festplattenverschlüsselung, aktuelle Updates, eine Bildschirmsperre und die Möglichkeit, ein verlorenes Gerät zu sperren oder zu löschen.
Jede Person erhält nur Zugriff auf die Systeme, die sie braucht. Dienstleister bekommen zeitlich begrenzte Zugänge, die nach dem Auftrag enden.
Spielen Sie Sicherheitsupdates für VPN-Gateways und Firewalls mit Vorrang ein. Protokollieren Sie Anmeldungen und achten Sie auf Auffälligkeiten wie Anmeldungen aus ungewöhnlichen Ländern oder zu ungewöhnlichen Zeiten.
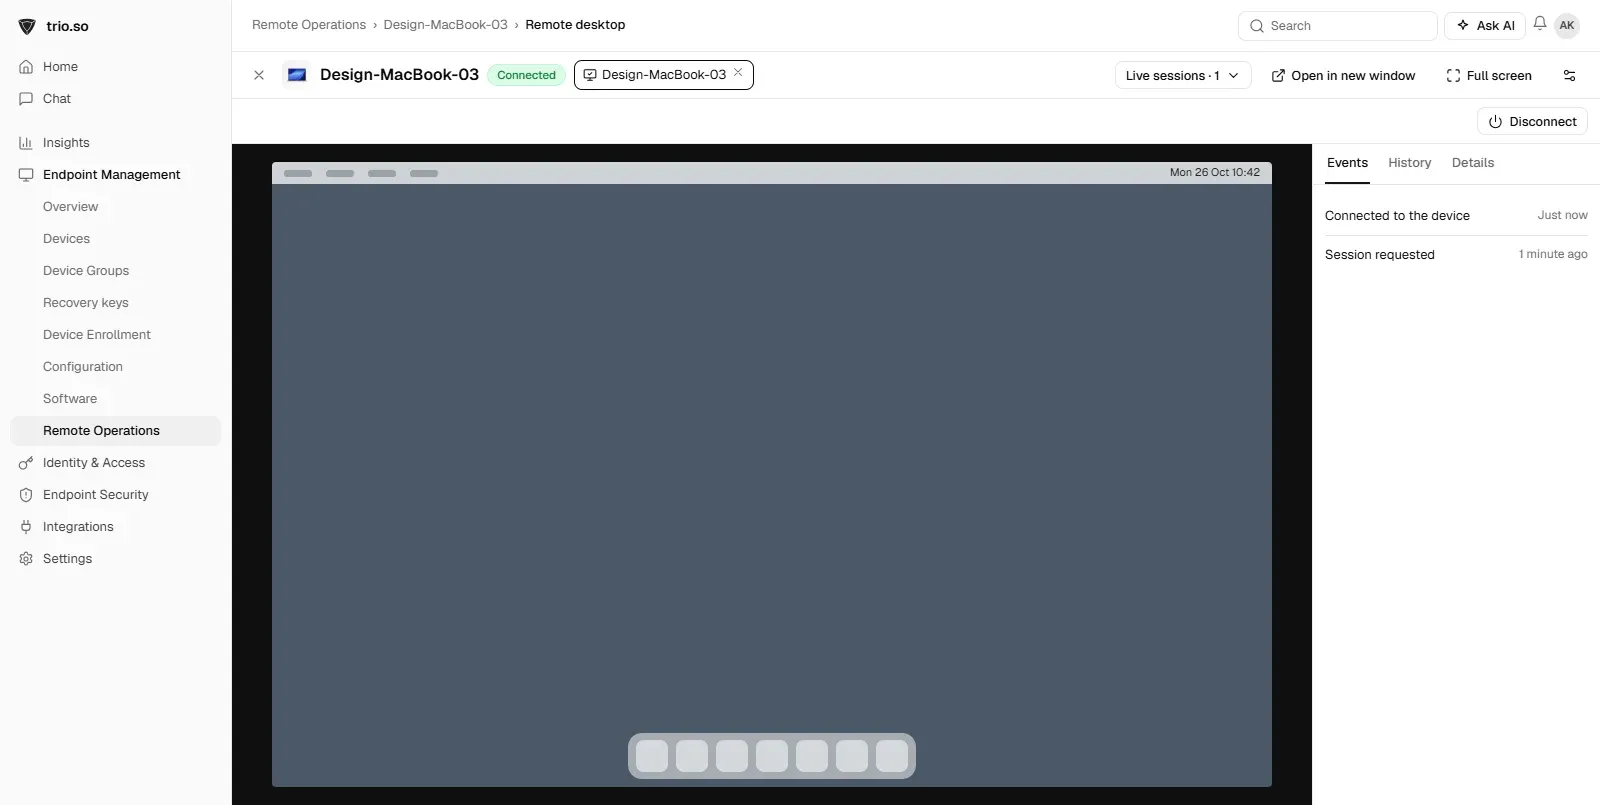
Wenn der Helpdesk sich auf den Rechner eines Nutzers schaltet, sollte der Nutzer der Sitzung zustimmen oder zumindest sehen, dass sie läuft. Werkzeuge, die vom Gerät aus nach außen verbinden, brauchen keinen offenen Port. Achten Sie darauf, dass Support-Zugänge persönlich sind, mit MFA geschützt werden und dass Sitzungen nachvollziehbar bleiben. Angreifer geben sich am Telefon gern als IT-Support aus und bitten Nutzer, ein Fernwartungsprogramm zu installieren. Schulen Sie Mitarbeitende darauf, dass die echte IT so nicht vorgeht.
In der Produktion greifen Hersteller oft per Fernwartung auf Steuerungen und Anlagen zu. Diese Zugänge sind besonders heikel, weil die Systeme selten aktualisiert werden und ein Ausfall die Fertigung stoppt. Trennen Sie das Produktionsnetz vom Büronetz, lassen Sie Hersteller nur über einen kontrollierten Zugang mit Freigabe im Einzelfall herein, und schalten Sie Zugänge ab, wenn sie nicht gebraucht werden.
Wer im Homeoffice arbeitet, verarbeitet personenbezogene Daten außerhalb der Firmenräume. Halten Sie in einer Richtlinie fest, welche Geräte erlaubt sind, wie Ausdrucke und Gespräche geschützt werden und was bei Verlust eines Geräts passiert. Protokolle von Fernzugriffen sind selbst personenbezogene Daten. In Betrieben mit Betriebsrat ist deren Auswertung in der Regel mitbestimmungspflichtig. Das ist eine Orientierung und keine Rechtsberatung.
Das BSI rät in seinen Empfehlungen zu Homeoffice und Fernzugriff unter anderem dazu, Fernzugänge über VPN mit starker Authentifizierung abzusichern, nur dienstliche oder zumindest verwaltete Geräte zuzulassen, Verbindungen zu protokollieren und Beschäftigte zum sicheren Arbeiten außerhalb des Büros anzuleiten. Für Fernwartung durch Dritte empfiehlt es, Zugänge nur bei Bedarf freizuschalten und Sitzungen zu überwachen. Die Bausteine des IT-Grundschutz-Kompendiums zu Telearbeit, Fernwartung und VPN fassen die Anforderungen im Einzelnen zusammen.
Mit trio.so erzwingen Sie die Verschlüsselung auf den Laptops und Telefonen, die von außen zugreifen, und spielen Betriebssystem-Updates per Auto-Patch-Richtlinie ein. Ihr Support öffnet Remote-Desktop- und Terminal-Sitzungen direkt aus der Konsole, in jedem Tarif. Die Anmeldung schützen Sie mit MFA und Single Sign-on über SAML, und mit Conditional Access legen Sie Bedingungen für den Zugriff fest. Tarife ab 5 $ pro Gerät.
Weiterführend: SASE, ZTNA und Bastion-Host erstellen.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so erzwingt Verschlüsselung, spielt Updates per Richtlinie ein, öffnet Remote Desktop aus der Konsole und schützt die Anmeldung mit MFA und SSO. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Bildschirmfreigabe unter macOS für IT-Admins: So aktivieren und verwalten Sie die Funktion und steuern den Fernzugriff per MDM.
Wozu IT-Admins RMM-Tools brauchen und worauf Sie bei der Auswahl des passenden Tools für Wartung aus der Ferne achten sollten.
Entdecken Sie, wie RMM-Lösungen es ermöglichen, das Asset-Management zu rationalisieren und so Effizienz und Sicherheit in verschiedenen Netzwerken zu gewährleisten.

RMM (Remote Monitoring and Management) erklärt: Funktionen, Vorteile, Unterschied zu MDM und PSA, Risiken und worauf Sie bei RMM-Software achten sollten.
So sperren Sie ein verlorenes Gerät aus der Ferne: Android, iPhone, Mac und Windows, was jede Sperre bewirkt und braucht und wann Sie stattdessen löschen.
Was Fernlöschung ist, wie Sie ein verlorenes Smartphone oder Notebook unter Android, iOS, macOS und Windows löschen, und was Sie vorher einrichten müssen.

Was IT-Automatisierung ist, welche Aufgaben sich eignen, welche Werkzeuge es gibt und wie Sie in fünf Schritten anfangen, ohne die Kontrolle abzugeben.
Fernzugriff auf den Mac einrichten: Bildschirmfreigabe, entfernte Verwaltung, SSH und Zugriff von Windows, plus Tipps, wie Sie fremde Zugriffe erkennen.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden