


Templates
IT-Serviceanfrage-Formular: Vorlage, Felder, Beispiel und Ablauf
Kostenlose Vorlage für IT-Serviceanfragen als Excel, Word und PDF: welche Felder hineingehören, ein ausgefülltes Beispiel, Anfrage oder Störung, Weiterleitung.
Kostenlose Vorlage für ein Berechtigungskonzept: Rollen und Rechte, Joiner/Mover/Leaver, Berechtigungsmatrix, Rezertifizierung und Zuordnung zu ISO 27001.

Content-Autorin, trio.so
Ein Berechtigungskonzept ist das schriftliche Regelwerk dafür, wer die Systeme und Daten Ihrer Organisation nutzen darf, wie Zugriffe beantragt, freigegeben, eingerichtet, überprüft und entzogen werden und wie sich Menschen bei der Anmeldung ausweisen. Aus "die IT weiß schon, wer Zugriff hat" werden Regeln, die Sie prüfen können.
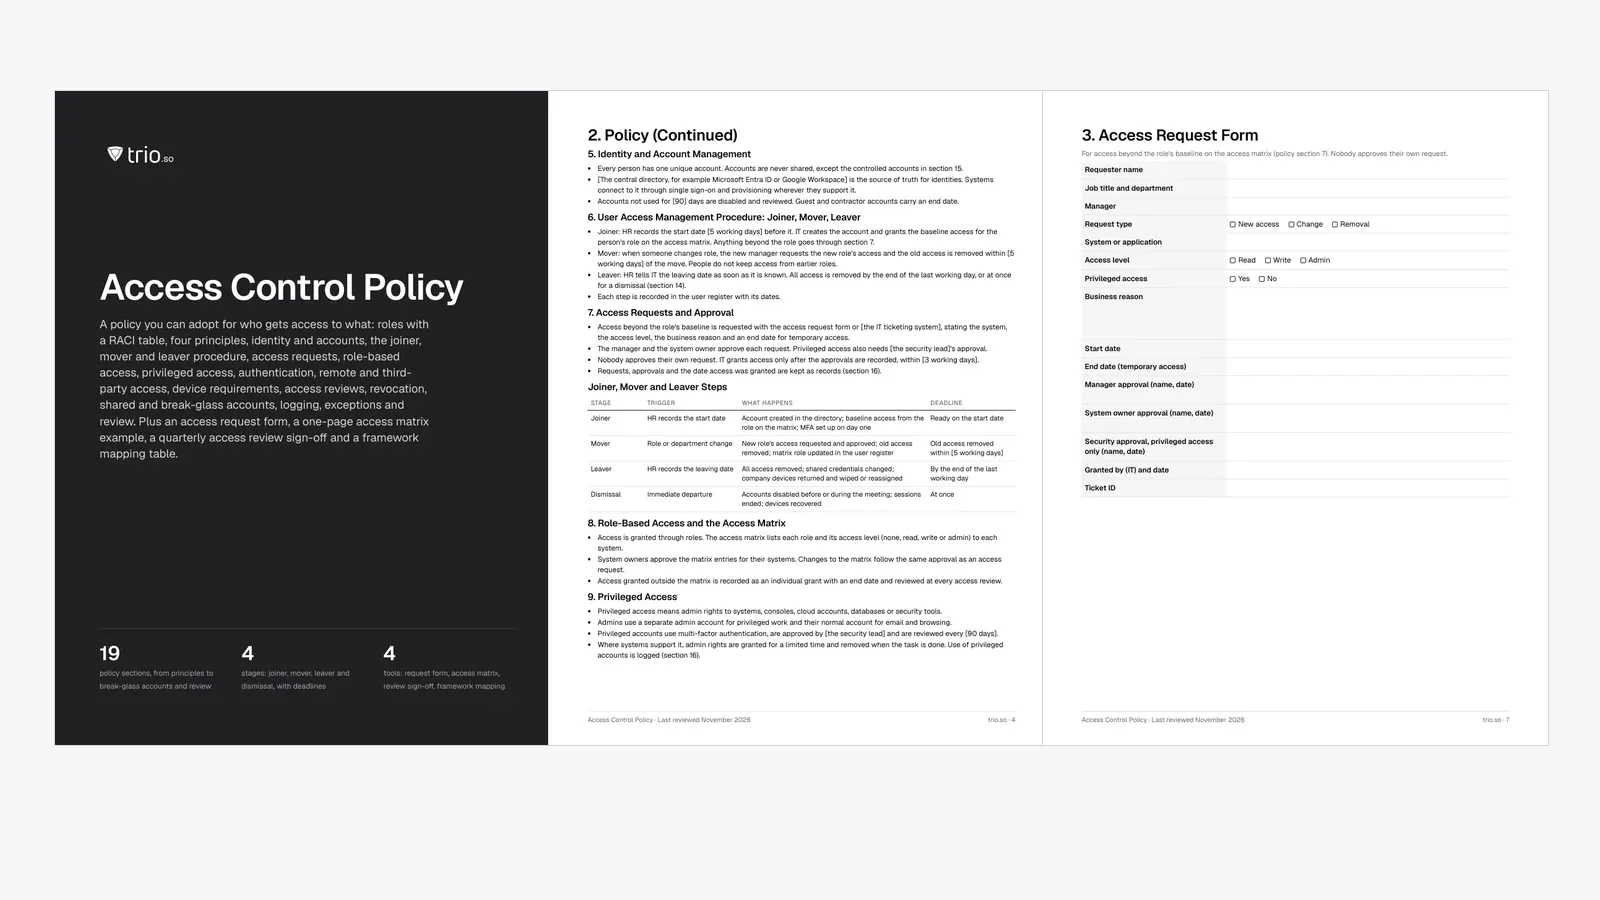
Diese kostenlose Berechtigungskonzept-Vorlage gibt Ihnen eine fertige Richtlinie in Word und PDF mit Beispieltext für jeden Abschnitt: Grundsätze, Identitäten und Konten, das Verfahren für Joiner, Mover und Leaver, Berechtigungsanträge, rollenbasierte Rechte, privilegierte Zugänge, Authentisierung, Fernzugriff und Zugriff durch Dritte, Anforderungen an Geräte, Rezertifizierung, Entzug, gemeinsame und Notfallkonten, Protokollierung, Ausnahmen und Überprüfung. Dazu kommen ein Antragsformular, eine einseitige Beispielmatrix, ein Formular für die vierteljährliche Rezertifizierung, eine Zuordnung zu ISO 27001, NIST SP 800-53, SOC 2 und PCI DSS und eine Excel-Arbeitsmappe, die Rollen, Nutzer, privilegierte Konten, Rezertifizierungen und Ausnahmen verfolgt. Im Englischen heißt das Dokument Access Control Policy.
Die Vorlage (Word, Excel und PDF) ist auf Englisch. Eine deutsche Fassung kann später folgen.
Kurz gesagt
Das Berechtigungskonzept ist die oberste Ebene Ihrer Dokumentation zur Zugriffssteuerung. Es sagt, was passieren muss und wer entscheidet. Verfahrensanweisungen und Runbooks beschreiben, wie Ihr Team das in jedem System umsetzt, und Aufzeichnungen belegen, dass es passiert ist. Manche Teams nennen dasselbe Dokument Zugriffskontrollrichtlinie, Rollen- und Rechtekonzept oder Richtlinie für das Identitäts- und Zugriffsmanagement. Es sollte jedes System mit Unternehmensinformationen abdecken (SaaS-Apps, Cloud-Konsolen, Systeme im eigenen Rechenzentrum, Netzwerke, Datenbanken, Quellcode und die Geräte, von denen aus sich Menschen anmelden) und jede Art von Konto, auch für Auftragnehmer, Dritte und technische Konten.
Die häufigste Schwäche von Berechtigungskonzepten ist eine unklare Verantwortung. Die Vorlage benennt eine verantwortliche Person für das Konzept (meist die IT- oder Sicherheitsleitung) und für jedes System eine Systemverantwortliche oder einen Systemverantwortlichen, die entscheiden, welche Rolle welche Rechte bekommt, und Anträge und Rezertifizierungen freigeben. Führungskräfte beantragen Zugriffe und bestätigen sie in der Rezertifizierung, die Personalabteilung stößt die Schritte für Joiner, Mover und Leaver an, die IT richtet Zugriffe ein und entzieht sie, und die Nutzer schützen ihre Anmeldedaten. Eine RACI-Tabelle hält fest, wer bei jeder Tätigkeit verantwortlich ist, wer rechenschaftspflichtig ist, wer beteiligt und wer informiert wird.
Wenn Sie schon eine IT-Sicherheitsrichtlinie (auf Englisch) haben, steht das Berechtigungskonzept darunter als themenspezifische Richtlinie für Zugriffe. Kombinieren Sie es mit einer Richtlinie zur Datenklassifizierung: Die Klassifizierung sagt, welche Daten vertraulich sind, das Berechtigungskonzept regelt, wer darauf zugreifen darf.
Jede Regel der Vorlage geht auf vier Grundsätze zurück. Schreiben Sie sie in einfachen Worten in das Konzept, denn Prüfer und Freigebende entscheiden Grenzfälle damit:
Die Vorlage nutzt rollenbasierte Zugriffssteuerung (RBAC), weil sie sich am leichtesten erklären, freigeben und prüfen lässt. Es gibt andere Modelle: Attributbasierte Zugriffssteuerung entscheidet nach Merkmalen wie Abteilung, Hierarchiestufe oder Gerät, und benutzerbestimmte und verbindliche Zugriffssteuerung stammen aus Dateisystemen und staatlichen Geheimhaltungsstufen. Unser Überblick über die Arten der Zugriffssteuerung vergleicht sie. Die meisten Unternehmen landen bei Rollen mit ein paar Attributregeln obendrauf.
Die meisten Berechtigungsprobleme beginnen bei einem Statuswechsel: Jemand fängt an, wechselt die Rolle oder geht, und niemand passt die Zugriffe an. Das Verfahren der Vorlage gibt jeder Phase einen Auslöser, die folgenden Schritte und eine Frist:
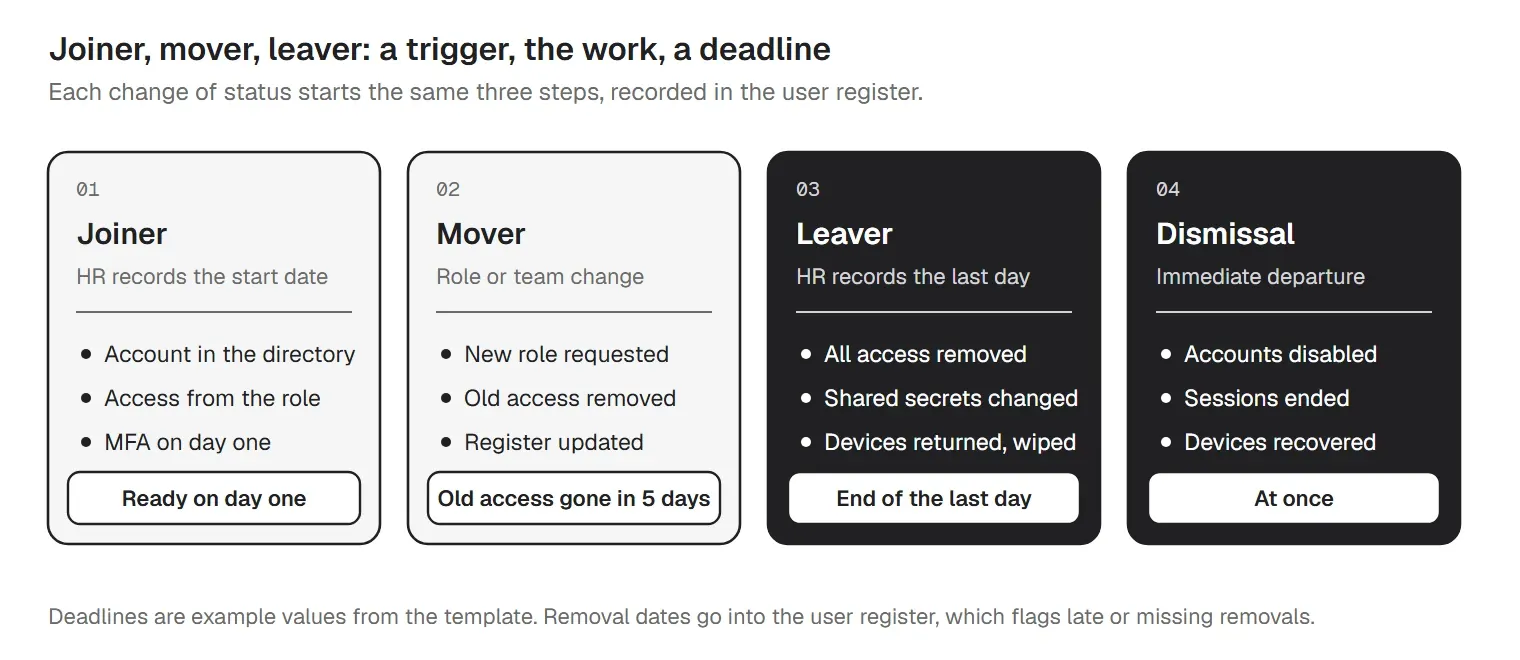
| Phase | Auslöser | Was passiert | Frist |
|---|---|---|---|
| Joiner (Eintritt) | Die Personalabteilung erfasst das Eintrittsdatum | Konto im Verzeichnis anlegen; Grundrechte aus der Rolle in der Matrix; MFA am ersten Tag einrichten | Fertig zum Eintrittsdatum |
| Mover (Wechsel) | Wechsel der Rolle oder Abteilung | Rechte der neuen Rolle beantragen und freigeben; alte Rechte entziehen; Rolle im Nutzerregister anpassen | Alte Rechte entzogen binnen [5 Arbeitstagen] |
| Leaver (Austritt) | Die Personalabteilung erfasst das Austrittsdatum | Alle Zugänge entziehen; gemeinsam genutzte Zugangsdaten ändern; Firmengeräte zurückgeben und löschen oder neu zuweisen | Bis zum Ende des letzten Arbeitstags |
| Fristlose Kündigung | Sofortiges Ausscheiden | Konten vor oder während des Gesprächs sperren; Sitzungen beenden; Geräte zurückholen | Sofort |
Am meisten Gewicht haben zwei Regeln. Erstens verlieren Mover ihre alten Rechte: Wer vom Vertrieb in die Buchhaltung wechselt, bekommt die Buchhaltungsrolle auf Antrag der neuen Führungskraft, und die Vertriebsrechte fallen weg; so sammeln sich über eine Laufbahn keine Rechte an. Zweitens verlieren Leaver alles bis zum Ende des letzten Arbeitstags, bei einer fristlosen Kündigung sofort, und alle gemeinsam genutzten Zugangsdaten, die sie kannten, werden geändert. Die Personalabteilung meldet der IT das Datum, sobald es feststeht.
Die Formulare für die einzelnen Schritte hält die Vorlage getrennt, damit das Konzept kurz bleibt. Neue Konten beginnen mit einem Antrag auf ein Benutzerkonto, Austritte folgen einer IT-Offboarding-Checkliste, die Konten, Geräte und Datenübergabe abdeckt. Das Nutzerregister der Arbeitsmappe hält Eintrittsdatum, Austrittsdatum und das Datum des Entzugs fest und markiert jede ausgeschiedene Person, deren Zugang nach der in den Einstellungen festgelegten Frist noch aktiv ist.
Alles, was über die Rolle hinausgeht (ein weiteres System, Schreib- statt Leserechte, ein befristetes Projekt), läuft über einen Antrag. Das Antragsformular der Vorlage fragt nach System, Berechtigungsstufe, geschäftlichem Grund und einem Enddatum für befristete Zugriffe und braucht zwei Freigaben: die der Führungskraft, die den Bedarf bestätigt, und die der systemverantwortlichen Person, die bestätigt, dass die Stufe passt. Für privilegierte Zugänge gibt zusätzlich die Sicherheitsleitung frei.
Niemand gibt den eigenen Antrag frei, die IT richtet Zugriffe erst ein, wenn die Freigaben dokumentiert sind, und Antrag, Freigaben und Einrichtungsdatum werden als Nachweis aufbewahrt. Für ein ausführlicheres Formular für Anwendungszugriffe mit Verantwortlichen je App und Datenschutzstufe nutzen Sie unsere Vorlage für einen Antrag auf Anwendungszugriff; das Berechtigungskonzept verweist darauf und legt die Regeln fest, denen es folgt.
Eine Berechtigungsmatrix listet Ihre Rollen in den Zeilen und Ihre Systeme in den Spalten auf, mit einer Berechtigungsstufe in jeder Zelle. Sie beantwortet die Frage, was eine Person in dieser Funktion tun können soll, und Anträge, Einrichtung neuer Konten und Rezertifizierung vergleichen alle mit derselben Tabelle. Die Vorlage nutzt vier Stufen: keine, lesen, schreiben und Admin.
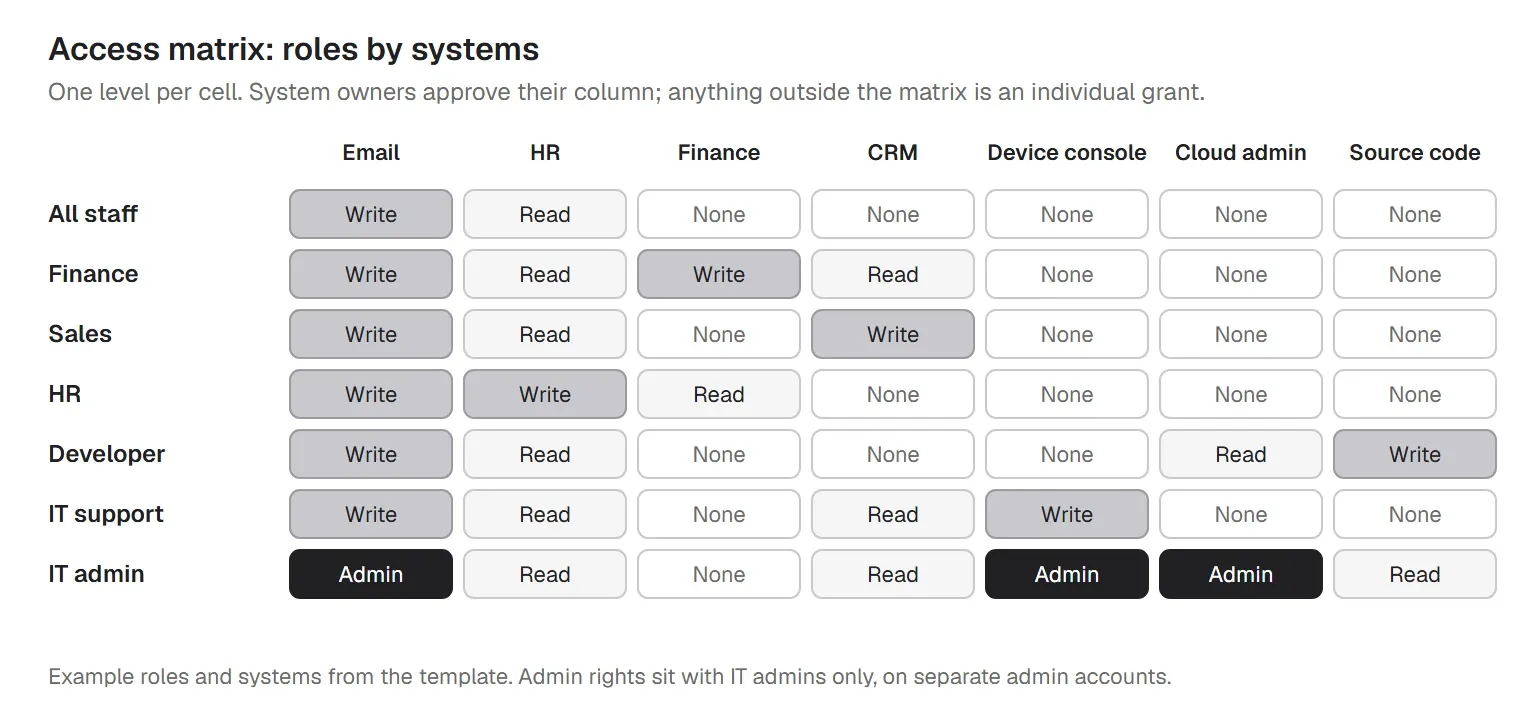
| Rolle | E-Mail und Kalender | HR-System | Finanzsystem | CRM | Konsole der Geräteverwaltung |
|---|---|---|---|---|---|
| Alle Beschäftigten | Schreiben | Lesen | Keine | Keine | Keine |
| Buchhaltung | Schreiben | Lesen | Schreiben | Lesen | Keine |
| Vertrieb | Schreiben | Lesen | Keine | Schreiben | Keine |
| Personal | Schreiben | Schreiben | Lesen | Keine | Keine |
| Entwicklung | Schreiben | Lesen | Keine | Keine | Keine |
| IT-Support | Schreiben | Lesen | Keine | Lesen | Schreiben |
| IT-Administration | Admin | Lesen | Keine | Lesen | Admin |
Halten Sie die Rollen breit, meist eine je Team plus ein paar für Admins, und lassen Sie die Verantwortlichen jedes Systems ihre Spalte freigeben. Zugriffe außerhalb der Matrix werden als Einzelberechtigung mit Enddatum erfasst und bei jeder Rezertifizierung angesehen. Das Matrix-Blatt der Arbeitsmappe liest Ihre Rollen aus dem Rollen-Blatt, bietet die vier Stufen als Auswahlliste an und zählt die Admin-Rechte je Rolle. So sehen Sie schnell, welche Rolle zu viel angesammelt hat. Eine Schritt-für-Schritt-Anleitung finden Sie in unserem Leitfaden zur Einführung rollenbasierter Zugriffssteuerung.
Privilegierte Konten können Systeme verändern und alles lesen, deshalb gelten für sie strengere Regeln. Admins nutzen für privilegierte Arbeit ein eigenes Admin-Konto und ihr normales Konto für E-Mail und Surfen. Jedes privilegierte Konto nutzt Multi-Faktor-Authentifizierung, wird von der Sicherheitsleitung freigegeben und vierteljährlich rezertifiziert. Wo ein System es unterstützt, werden Admin-Rechte befristet vergeben und nach der Aufgabe wieder entzogen; unser Beitrag zu Just-in-Time-Zugriff erklärt den Ansatz.
In größeren Unternehmen ist eine Richtlinie für privilegierte Zugänge oft ein eigenes Dokument. Für Organisationen mit 20 bis 1.000 Beschäftigten reichen meist ein Abschnitt im Berechtigungskonzept und das Blatt für privilegierte Konten in der Arbeitsmappe. Es listet jedes Admin-, technische, Notfall- und gemeinsame Konto mit verantwortlicher Person, MFA-Status, ob die Zugangsdaten im Tresor liegen, letztem Wechsel und letzter Rezertifizierung und markiert Konten ohne MFA, ohne verantwortliche Person, mit überfälliger Rezertifizierung oder überfälligem Wechsel. Mehr Tiefe zu Tresoren und Sitzungsaufzeichnung bieten unsere Best Practices für Privileged Access Management.
Die Vorlage verlangt Passphrasen mit mindestens 14 Zeichen (setzen Sie Ihren eigenen Wert), keine Wiederverwendung über Systeme hinweg, einen Wechsel bei Verdacht auf Kompromittierung statt nach festem Kalender und einen Passwortmanager des Unternehmens. Wenn Sie in den Geltungsbereich von PCI DSS fallen, setzt Anforderung 8.3.6 eine Untergrenze von 12 Zeichen für Passwörter, die als Authentisierungsfaktor dienen.
Multi-Faktor-Authentifizierung ist Pflicht für Fernzugriff, E-Mail, Cloud- und SaaS-Anwendungen, privilegierte Konten und jedes System mit vertraulichen Informationen. Single Sign-on über Ihr zentrales Verzeichnis ist vorzuziehen, wo immer ein System es unterstützt: Eine starke Anmeldung mit MFA schützt dann jede angebundene App, und ein gesperrtes Konto schneidet alle auf einmal ab. Die Hintergründe stehen in unseren Leitfäden zur Multi-Faktor-Authentifizierung und zu Best Practices für den Passwortwechsel.
Fernzugriff auf interne Systeme läuft über einen freigegebenen Dienst mit MFA. Dritte bekommen eine benannte interne Ansprechperson, einen Vertrag mit Sicherheitspflichten, die geringsten nötigen Rechte und ein Enddatum, und ihre Konten werden bei jeder Rezertifizierung geprüft. Unsere Vorlage für eine Richtlinie zum Remote-Desktop-Zugriff regelt Fernwartungssitzungen genauer.
Der Geräteabschnitt der Vorlage regelt, von welchen Geräten aus sich jemand anmelden darf. Er legt fest, dass vertrauliche Systeme nur von firmenverwalteten Geräten erreichbar sind oder von Geräten, die Ihrem Gerätestandard folgen: Bildschirmsperre mit Code, Festplattenverschlüsselung, ein unterstütztes und aktuelles Betriebssystem und keine nicht freigegebene Software. Regeln, die eine Anmeldung je nach Gerätezustand oder Anmelderisiko zulassen oder blockieren, gehören in eine Richtlinie für bedingten Zugriff (auf Englisch), die auf dem Berechtigungskonzept aufbaut. Beide sind Teil einer Zero-Trust-Architektur.
Berechtigungen verschieben sich mit der Zeit: Befristete Zugriffe überleben das Projekt, und Austritte rutschen durch. Die regelmäßige Rezertifizierung fängt auf, was die Schritte für Joiner, Mover und Leaver übersehen haben. Die Vorlage legt den Rhythmus nach Risiko fest:
| Risikostufe | Typische Systeme und Konten | Rezertifizierung |
|---|---|---|
| Hoch | Privilegierte Konten; Finanz-, HR- und Kundendatensysteme; Quellcode; Admin-Konsolen in der Cloud | Vierteljährlich (90 Tage) |
| Mittel | Geschäftsanwendungen mit internen Daten, Netzlaufwerke, CRM | Halbjährlich (180 Tage) |
| Niedrig | Werkzeuge mit geringem Risiko und ohne vertrauliche Daten | Jährlich (365 Tage) |
Diese Rhythmen sind Beispielwerte; legen Sie Ihre eigenen fest. PCI DSS verlangt in Anforderung 7.2.4 mindestens halbjährlich eine Überprüfung aller Benutzerkonten und ihrer Rechte, Systeme im Geltungsbereich von Kartendaten brauchen also mindestens die mittlere Stufe. Die Prüfenden bestätigen, ändern oder entziehen die Rechte jeder Person, unterzeichnen das Rezertifizierungsprotokoll, und Entzüge werden binnen einer festgelegten Zahl von Tagen umgesetzt. Die Vorlage enthält ein Formular für die vierteljährliche Rezertifizierung, und unsere Vorlage für die Überprüfung von Benutzerzugriffen liefert die vollständige Arbeitsmappe, wenn Sie Rezertifizierungen gründlicher durchführen wollen.
Der Entzug beim Austritt hat einen eigenen Abschnitt, weil Auditoren dieses Control am häufigsten prüfen. Zugänge werden bis zum Ende des letzten Arbeitstags entzogen, bei fristloser Kündigung sofort. Konten werden zuerst gesperrt und erst nach der Datenübergabe gelöscht, gemeinsam genutzte Zugangsdaten, die die Person kannte, werden geändert, und firmeneigene Geräte werden zurückgegeben und gelöscht oder neu zugewiesen. Verspätete Entzüge meldet die IT an die Sicherheitsleitung.
Bei Konten, die nicht einer einzelnen Person gehören, häufen sich Auditfeststellungen. Die Vorlage erlaubt gemeinsame Konten nur, wo ein System keine Alternative bietet, mit benannter verantwortlicher Person und Zugangsdaten in einem Passworttresor. Technische Konten und API-Konten haben eine verantwortliche Person, die geringsten nötigen Rechte, keine interaktive Anmeldung und Zugangsdaten, die alle 12 Monate gewechselt werden oder wenn jemand ausscheidet, der sie kannte. Notfallkonten (Break-Glass) gibt es für den Tag, an dem die normale Anmeldung ausfällt: Ihre Zugangsdaten liegen versiegelt im Tresor, jede Nutzung wird protokolliert und geprüft, und nach jeder Nutzung werden die Zugangsdaten geändert.
Die Systeme protokollieren Anmeldungen, fehlgeschlagene Anmeldungen, privilegierte Aktionen und Änderungen an Konten und Rechten, und die Protokolle werden für einen festgelegten Zeitraum aufbewahrt (PCI DSS 10.5 verlangt mindestens 12 Monate). Die Vorlage legt fest, wer welche Protokolle wie oft prüft.
Kein Konzept passt auf jeden Fall, deshalb gehören Ausnahmen dazu. Jede hält Grund, Risiko, ausgleichende Maßnahmen, die risikoverantwortliche Person, die freigebende Person und ein Ablaufdatum von höchstens sechs Monaten fest und kommt ins Ausnahmeregister, das abgelaufene und bald ablaufende Ausnahmen markiert. Der Abschnitt zur Durchsetzung verknüpft Verstöße mit Ihren arbeitsrechtlichen Regeln und behandelt vermuteten Missbrauch als Sicherheitsvorfall. Die verantwortliche Person überprüft das Konzept mindestens alle 12 Monate und nach größeren Änderungen an Systemen, Teams oder Pflichten.
Sie brauchen keine zwei Dokumente. Die Zuordnungstabelle der Vorlage stellt jedem Abschnitt die Referenzen gegenüber, mit denen Auditoren arbeiten, sodass dasselbe Konzept für ein ISO-27001-Audit, einen SOC-2-Bericht oder ein Programm nach NIST dient:
| Rahmenwerk | Was es zur Zugriffssteuerung abdeckt |
|---|---|
| ISO/IEC 27001:2022 Anhang A | 5.15 Zugangssteuerung verlangt Zugriffsregeln nach geschäftlichen und sicherheitsbezogenen Anforderungen; 5.16 Identitätsmanagement, 5.17 Authentisierungsinformationen und 5.18 Zugangsrechte decken Identitäten, Anmeldedaten sowie Vergabe, Überprüfung und Entzug ab; 8.2 Privilegierte Zugangsrechte, 8.3 Einschränkung des Informationszugangs und 8.5 Sichere Authentisierung sind die technische Seite. |
| NIST SP 800-53 Rev. 5 | Die Familie Access Control (AC) beginnt mit AC-1 Policy and Procedures und umfasst AC-2 Account Management, AC-3 Access Enforcement, AC-5 Separation of Duties und AC-6 Least Privilege. Die Familie Identification and Authentication (IA) deckt die Anmeldung ab, mit IA-2 für Nutzer der Organisation und IA-5 für die Verwaltung von Authentifikatoren. |
| SOC 2 (Trust Services Criteria) | CC6.1 deckt die logische Zugriffssicherheit ab, CC6.2 die Registrierung und Autorisierung von Nutzern vor der Ausgabe von Zugangsdaten und ihre Entfernung bei Ende des Zugriffs, CC6.3 die Vergabe, Änderung und den Entzug von Rechten nach Rolle mit minimalen Rechten und Aufgabentrennung. |
| PCI DSS v4.0.1 | Anforderung 7 (Zugriff auf Systemkomponenten und Karteninhaberdaten nach geschäftlichem Need-to-know beschränken) und Anforderung 8 (Nutzer identifizieren und Zugriff authentisieren). 7.2.4 verlangt mindestens halbjährlich eine Überprüfung aller Benutzerkonten und Rechte, 8.2.6 die Entfernung oder Sperrung inaktiver Konten binnen 90 Tagen. |
| HIPAA Security Rule | 45 CFR 164.312(a)(1), Access control: technische Richtlinien und Verfahren, die den Zugriff auf elektronische Gesundheitsdaten nur Personen und Software erlauben, denen Zugriffsrechte gewährt wurden. |
Für eine ISO-27001-Fassung behalten Sie die Abschnittsnummern und übernehmen die Referenzen aus Anhang A in Ihre Erklärung zur Anwendbarkeit. Für eine NIST-Fassung verlangt AC-1 eine schriftliche Richtlinie und Verfahren zur Zugriffssteuerung, die nach festem Plan überprüft und aktualisiert werden; die Tabelle zur Dokumentenlenkung und der Abschnitt zur Überprüfung zählen dann so viel wie die Regeln. In beiden Fällen prüfen Auditoren das Konzept mit Stichproben: Sie wählen Joiner, Mover und Leaver aus dem Prüfzeitraum und fragen nach Antrag, Freigaben, Einrichtungsdatum und Entzugsdatum, dann vergleichen sie eine Stichprobe von Konten mit der Berechtigungsmatrix. Ein Konzept, das die Aufzeichnungen benennt, und ein Tracker, der sie enthält, machen diese Stichprobe schnell beantwortbar.
Für die weitere Auditvorbereitung siehe unsere ISO-27001-Checkliste und die SOC-2-Checkliste (auf Englisch). Die Zuordnung ist eine allgemeine Orientierung: Was zählt, entscheiden Ihr Auditumfang und die Lesart Ihres Auditors.
Eine realistische Einführung dauert in einem mittelgroßen Unternehmen einige Wochen:
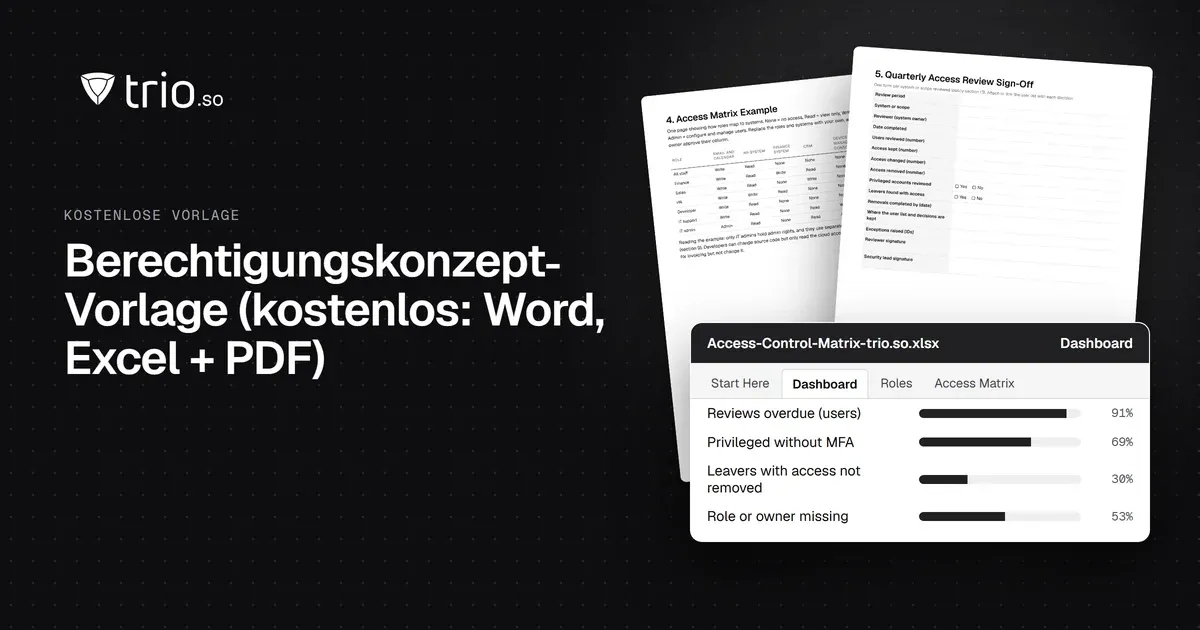
Die Arbeitsmappe folgt derselben Reihenfolge, und am Ende des ersten Monats zeigt ihr Dashboard überfällige Rezertifizierungen, privilegierte Nutzer ohne MFA, ausgeschiedene Personen mit aktivem Zugang und Rollen ohne verantwortliche Person.
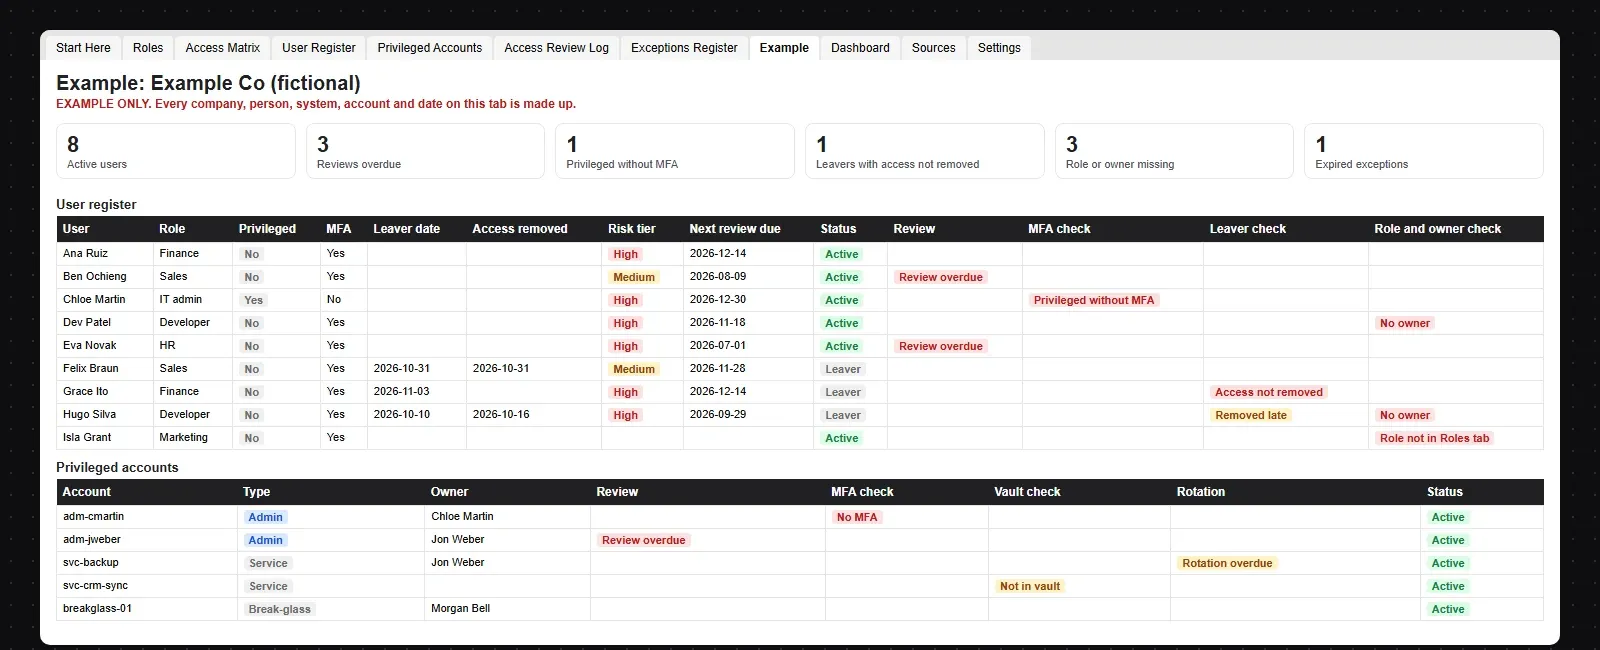
Das Beispiel zeigt ein erfundenes Unternehmen mit 6 Rollen, 12 Nutzern, 6 privilegierten Konten und 5 Rezertifizierungen, darunter 3 Nutzer mit überfälliger Rezertifizierung, ein Admin ohne MFA, eine ausgeschiedene Person mit aktivem Zugang, eine verspätet entzogene, eine Rolle ohne verantwortliche Person und ein technisches Konto außerhalb des Tresors. So sehen Sie jede Markierung, bevor Sie Ihre eigenen Daten eintragen.
Die Vorlage (Word, Excel und PDF) ist auf Englisch. Eine deutsche Fassung kann später folgen.
trio.so führt keine Freigaben für Berechtigungsanträge, keinen Tresor für privilegierte Zugänge, keinen Just-in-Time-Zugriff und keine Rezertifizierungskampagnen durch: Das tragen das Konzept und die Arbeitsmappe. trio.so deckt die Teile des Konzepts ab, die in Ihrer Identitätsumgebung und auf Ihren Geräten liegen. Dafür bekommen Sie:
trio.so deckt Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole ab. Die Tarife beginnen bei 5 $ pro Gerät.
14 Tage kostenlos, ohne Kreditkarte.
Quellen. Zuletzt geprüft im November 2026. Namen, Nummern und Titel der Rahmenwerke dienen nur als Verweis; Wortlaut des Konzepts, Zuordnung, Formeln und Beispiel stammen von uns. trio.so ist mit ISO, NIST, dem AICPA und dem PCI Security Standards Council nicht verbunden und wird von ihnen nicht empfohlen. Die Quellen sind auf Englisch.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so bietet SSO und MFA bei der Nutzeranmeldung, gleicht Nutzer aus Entra ID und Google Workspace ab und setzt Code- und Verschlüsselungsrichtlinien auf Firmengeräten durch, mit Richtlinienstatus je Gerät.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.





Antworten auf die häufigsten Fragen zum Berechtigungskonzept, zur Berechtigungsmatrix, zur Rezertifizierung und zu Joiner, Mover und Leaver.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Kostenlose Vorlage für IT-Serviceanfragen als Excel, Word und PDF: welche Felder hineingehören, ein ausgefülltes Beispiel, Anfrage oder Störung, Weiterleitung.
Kostenlose Vorlage für Anträge auf neue Benutzerkonten: welche Felder hineingehören, ein ausgefülltes Beispiel, wer neue Konten genehmigt und wie Sie die Bereitstellung automatisieren.
Kostenlose Vorlage für eine Richtlinie für Penetrationstests in Word, PDF und Excel: Abschnitte, Beispiel-Testplan, Rules of Engagement und Bericht.
Was Datenklassifizierung ist, welche vier Schutzstufen üblich sind und eine Vorlage für Ihre Datenklassifizierungsrichtlinie zum direkten Übernehmen.
Kostenloses Antragsformular für Anwendungszugriff als Word und PDF, mit Formular für Änderung und Entzug, ausgefülltem Beispiel und Excel-Protokoll.
Vorlage für eine Fernzugriffsrichtlinie: erlaubte Wege, Regeln für Remote-Desktop und MFA, Fernwartung durch Dienstleister, Protokollierung und Excel-Register.
Kostenlose IT-Notfallplan-Vorlage für Word und Excel mit ausgefülltem Beispiel: BIA mit RTO und RPO, Alarmierungskette, Wiederanlauf und Testprotokoll.
Kostenlose Vorlage für eine Compliance-Checkliste: zehn Bereiche mit Verantwortlichen, Status und Nachweisen, dazu Excel-Arbeitsmappe und Word-Leitfaden.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden