


Templates
MDM-Einführung: Checkliste für IT-Teams (Word + Excel)
MDM-Einführung mit Checkliste (Word, PDF, Excel): Anforderungen, Voraussetzungen je Plattform, Richtlinien-Basis, Pilot, Betriebsrat und Tracker.
IT-Sicherheitsrichtlinie als Vorlage (Word, PDF, Excel): Leitlinie nach BSI, Regeln zu 13 Themen, Ausnahmen, Bestätigung, Betriebsrat und Tracker.

Content-Autorin, trio.so
In vielen Firmen verteilen sich die Sicherheitsregeln auf eine Passwortvorgabe von 2021, eine E-Mail zu privaten Handys, die niemand mehr findet, und das, was die IT irgendwann eingestellt hat. Spätestens ein Sicherheitsfragebogen eines Kunden, die Verlängerung der Cyberversicherung, NIS2 oder ein ISO-27001-Projekt zeigt die Lücke: Es gibt kein Dokument, das sagt, welche Regeln gelten, wer sie verantwortet, wann sie zuletzt geprüft wurden und wer ihnen zugestimmt hat.
Diese IT-Sicherheitsrichtlinie ist dieses Dokument: eine Vorlage, die Unternehmen mit 20 bis 1.000 Beschäftigten übernehmen können, mit der Leitlinie zur Informationssicherheit in den ersten Abschnitten und Themenrichtlinien, die daran hängen. Der Download enthält die Richtlinie als Word und PDF mit Richtlinienregister, Kurzfassung für Beschäftigte, Formularen für Ausnahmen und Bestätigung und einem ausgefüllten Beispiel, dazu einen Excel-Tracker für Prüfungen, Maßnahmen, Unterschriften und Ausnahmen. Alle drei Dateien sind auf Deutsch.
Auf einen Blick
Die Begriffe werden oft gemischt. Die Leitlinie zur Informationssicherheit ist das oberste Dokument: Die Geschäftsleitung legt darin fest, welchen Stellenwert Informationssicherheit hat, welche Ziele gelten und wie die Sicherheit organisiert ist. Eine Informationssicherheitsrichtlinie setzt diese Leitlinie in Regeln um, für Informationen in jeder Form, auch auf Papier und im Gespräch. Die IT-Sicherheitsrichtlinie ist enger und regelt die Technik: Geräte, Konten, Netzwerk, Cloud-Dienste und Datensicherung.
Für kleine und mittlere Unternehmen reicht meist ein Dokument. Die Vorlage führt deshalb beides zusammen: Die Abschnitte 1 bis 4 bilden die Leitlinie, Abschnitt 5 enthält die Regeln der IT-Sicherheitsrichtlinie. Wer die Leitlinie als eigenes Dokument unterschreiben lassen will, übernimmt die Abschnitte 1 bis 4 in eine eigene Datei. Darunter hängen Themenrichtlinien, Standards und Nachweise.
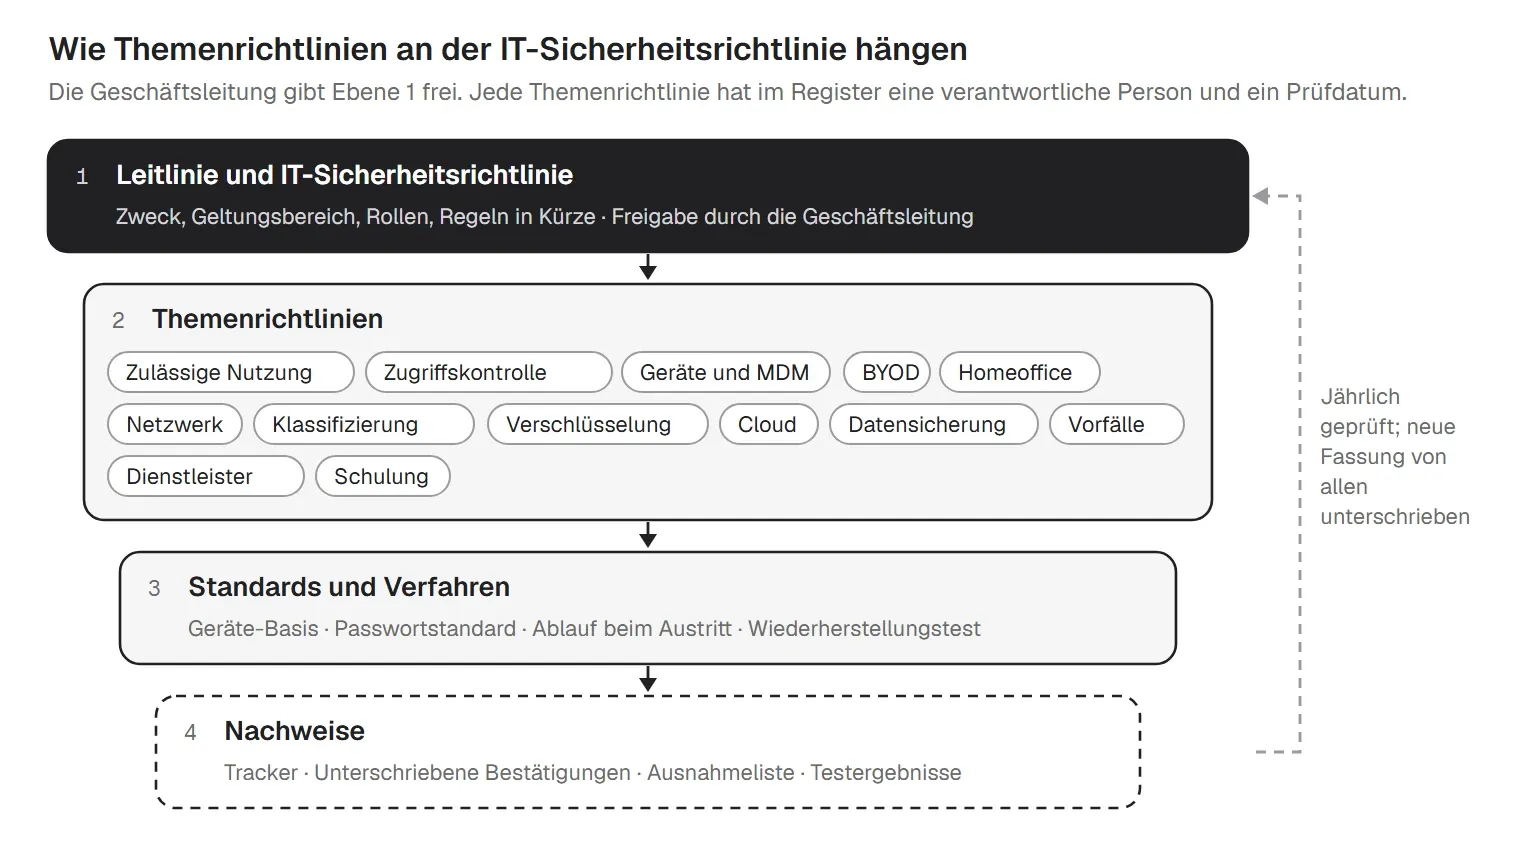
Im IT-Grundschutz steht die Leitlinie am Anfang. BSI-Standard 200-1 beschreibt die Anforderungen an ein Managementsystem für Informationssicherheit, BSI-Standard 200-2 die Methodik. Dessen Kapitel 3.4 nennt die Mindestinhalte einer Leitlinie: den Stellenwert der Informationssicherheit, den Bezug der Sicherheitsziele zu den Geschäftszielen, die Ziele und Kernelemente der Sicherheitsstrategie, die Zusicherung, dass die Leitung die Leitlinie durchsetzt, und die Organisationsstruktur. Das BSI rät zu einem kurzen Dokument, weil sich mehr als 20 Seiten in der Praxis nicht bewährt haben, und empfiehlt, die Leitlinie spätestens alle zwei Jahre zu überdenken. Neuen Beschäftigten soll sie erläutert werden, bevor sie Zugang erhalten.
Im IT-Grundschutz-Kompendium ist das die Basis-Anforderung ISMS.1.A3 im Baustein ISMS.1 Sicherheitsmanagement: Die Institutionsleitung verabschiedet eine übergeordnete Leitlinie mit klarem Geltungsbereich, gibt sie allen Mitarbeitenden bekannt und aktualisiert sie regelmäßig. Die Vorlage deckt diese Punkte in den Abschnitten 1 bis 4 und 8 ab; die jährliche Prüfung im Tracker liegt innerhalb der BSI-Empfehlung.
Das NIS2-Umsetzungsgesetz (NIS2UmsuCG) ist seit dem 6. Dezember 2025 in Kraft und hat das BSI-Gesetz neu gefasst. Besonders wichtige und wichtige Einrichtungen müssen nach § 30 BSIG Risikomanagementmaßnahmen ergreifen; Absatz 2 Nr. 1 nennt ausdrücklich Konzepte in Bezug auf die Risikoanalyse und auf die Sicherheit in der Informationstechnik. Nach § 38 setzt die Geschäftsleitung diese Maßnahmen um und überwacht sie. Eine freigegebene IT-Sicherheitsrichtlinie mit Register und Nachweisen ist ein naheliegender Baustein dafür. Ob Ihr Unternehmen unter NIS2 fällt, klärt die NIS2-Checkliste.
Unabhängig davon verlangt Art. 32 DSGVO geeignete technische und organisatorische Maßnahmen für die Sicherheit personenbezogener Daten. Verschlüsselung, Zugriffskontrolle, Datensicherung und Wiederherstellungstests aus Abschnitt 5 der Vorlage gehören dazu; die Richtlinie dokumentiert, welche Sie festgelegt haben.
Der Zweck passt in zwei oder drei Sätze: was die Richtlinie schützt und warum. Der Geltungsbereich nennt Personen (Beschäftigte, Auftragnehmer, Aushilfen), Geräte (firmeneigen und privat), Systeme (auch Cloud-Dienste und alles, was ein Dienstleister für Sie betreibt) und Informationen in jeder Form. Dann folgen drei bis fünf messbare Ziele, damit die Geschäftsleitung den Stand prüfen kann. Die Vorlage schlägt vor: jeder Firmenlaptop verschlüsselt und registriert, kritische Updates auf 95 % der Geräte in 14 Tagen, alle Beschäftigten geschult und unterschrieben, jedes Quartal ein bestandener Wiederherstellungstest.
Die Vorlage nennt sechs Rollen und ihre Aufgaben:
| Rolle | Aufgaben |
|---|---|
| Geschäftsleitung | Gibt diese Richtlinie und die Jahresziele frei, stellt Mittel bereit, trägt die verbleibenden Risiken und lässt sich mindestens einmal im Jahr über die Informationssicherheit berichten. |
| Informationssicherheitsbeauftragte Person [ISB, IT-Leitung] | Verantwortet diese Richtlinie und das Richtlinienregister, koordiniert die Risikoanalyse, entscheidet mit der Risikoverantwortung über Ausnahmen, leitet die Behandlung von Vorfällen und berichtet an die Geschäftsleitung. |
| IT oder IT-Dienstleister | Betreibt die technischen Maßnahmen (Geräte, Konten, Netzwerk, Datensicherung), führt das Inventar und liefert Nachweise, dass die Maßnahmen wirken. |
| System- und Datenverantwortliche | Entscheiden, wer auf ihre Systeme und Daten zugreifen darf, legen die Klassifizierung fest und prüfen die Zugriffe in den festgelegten Abständen. |
| Führungskräfte | Sorgen dafür, dass ihr Team die Regeln kennt, geben Zugriffe für ihr Team frei und melden Eintritte, Wechsel und Austritte frühzeitig an die IT. |
| Alle | Befolgen diese Richtlinie und die Themenrichtlinien, nehmen an Schulungen teil und melden Vorfälle und vermutete Schwachstellen sofort. |
Ohne eigenes Sicherheitsteam übernimmt meist die IT-Leitung oder der IT-Dienstleister die Rolle der ISB. Benennen Sie auch eine Vertretung.
Abschnitt 5 der Vorlage hat 13 Themen mit je drei bis sieben kurzen Regeln. Werte in Klammern sind Vorschläge, die Sie ändern können.
Die IT führt ein Inventar aller Geräte mit Firmendaten, mit verantwortlicher Person, Seriennummer und Ort, und gleicht es jedes Quartal mit Einkaufsbelegen ab. Jedes System hat eine verantwortliche Person. Firmengeräte dienen dienstlichen Zwecken, nicht freigegebene Software und abgeschaltete Sicherheitseinstellungen sind tabu, und Firmendaten kommen nur in freigegebene Werkzeuge, auch bei KI. Details regelt eine Nutzungsrichtlinie (auf Englisch).
Zugriff folgt der Rolle, die systemverantwortliche Person gibt ihn frei. Jede Person hat ein eigenes Konto, Admin-Rechte liegen auf eigenen Admin-Konten, beim Austritt endet der Zugriff am letzten Arbeitstag, und alle sechs Monate wird geprüft; die Zugriffskontrollrichtlinie beschreibt den Ablauf. Passwörter sind einzigartig und mindestens 14 Zeichen lang, mit MFA mindestens 8, wie CIS Controls v8 Safeguard 5.2 es vorsieht. MFA gilt für E-Mail, Fernzugriff, Cloud-Dienste und jedes Admin-Konto.
Geräteregeln sind der Kern der meisten IT-Sicherheitsrichtlinien. Jedes Firmengerät wird vor der ersten Nutzung in der Geräteverwaltung registriert. Laptops und Desktops sind voll verschlüsselt, Telefone und Tablets haben Code und Speicherverschlüsselung. Bildschirme sperren nach 15 Minuten auf Computern und 2 Minuten auf Telefonen, die Grenzen aus CIS Safeguard 4.3. Sicherheitsupdates sind in 14 Tagen installiert, kritische in 72 Stunden, auf jedem Computer läuft Schutz vor Schadsoftware, USB-Speicher ist für Teams mit vertraulichen Daten blockiert, und ein verlorenes Gerät wird innerhalb einer Stunde gemeldet. Mehr dazu in der MDM-Richtlinie und der Arbeitsplatzrichtlinie (auf Englisch).
Eine Firewall steht am Übergang zum Internet, ihre Regeln werden alle sechs Monate geprüft. Das Büro-WLAN nutzt WPA2 oder WPA3, das Gästenetz hat keinen Zugang zu Firmengeräten. Fernzugriff läuft über VPN oder einen Fernzugriffsdienst mit MFA, und Standardpasswörter an Netzwerkgeräten sind geändert. Siehe die Netzwerksicherheitsrichtlinie (auf Englisch).
Vier Stufen (Öffentlich, Intern, Vertraulich, Streng vertraulich) bestimmen den Umgang mit Daten. Vertrauliche Daten sind bei Übertragung und Speicherung verschlüsselt, streng vertrauliche bleiben in freigegebenen Systemen, und nichts wird länger aufbewahrt, als das Löschkonzept erlaubt. Die Datenklassifizierungsrichtlinie und die Verschlüsselungsrichtlinie enthalten die Details.
Wer mobil arbeitet, befolgt die Regeln aus dem Büro. Private Geräte greifen nur nach der BYOD-Richtlinie auf Firmendaten zu, und Firmendaten bleiben in verwalteten Apps; die Homeoffice-Richtlinie regelt den Rest. Ein neuer Cloud-Dienst braucht eine Freigabe, bevor Firmendaten hineinkommen, eine verantwortliche Person, Single Sign-on oder MFA und einen Eintrag im Register der Dienstleister. Die Cloud-Sicherheitsrichtlinie (auf Englisch) legt die Basis fest.
Kritische Daten werden täglich gesichert, mit einer Kopie offline oder in einem eigenen Konto, und jedes Quartal wird eine Wiederherstellung nach dem IT-Notfallplan getestet. Wer einen Vorfall vermutet, meldet ihn innerhalb einer Stunde, niemand wird für eine Meldung bestraft, und die erste Meldung läuft über das Formular für Sicherheitsvorfälle (auf Englisch). Dienstleister mit Zugriff stehen mit Risikoeinstufung im Register und bekommen persönliche Konten, die mit dem Auftrag enden. Alle werden bei Eintritt und einmal im Jahr geschult, das Minimum aus CIS Safeguard 14.1.
Irgendwann passt eine Regel nicht: ein Plotter, der nur USB-Sticks annimmt, ein altes ERP ohne MFA. Dafür gibt es den Antrag auf eine Ausnahme. ISB und Risikoverantwortung entscheiden, jede genehmigte Ausnahme hat eine ausgleichende Maßnahme und ein Ablaufdatum von höchstens 12 Monaten, und der Tracker markiert sie vor dem Ablauf. Der Abschnitt zur Durchsetzung verweist auf Ihr arbeitsrechtliches Verfahren und geltende Betriebsvereinbarungen; ehrliche Fehler, die sofort gemeldet werden, gelten als Anlass, die Maßnahme zu verbessern.
Prüfen Sie die Richtlinie mindestens einmal im Jahr und nach jeder größeren Änderung. Neue Beschäftigte lesen und unterschreiben sie vor dem ersten Zugang, und bei jeder neuen Fassung unterschreiben alle innerhalb von 14 Tagen. Das Formular für die Bestätigung und das Blatt Bestätigungen im Tracker decken diesen Schritt ab.
Eine IT-Sicherheitsrichtlinie legt technische Vorgaben für Geräte und Konten der Beschäftigten fest, und die Werkzeuge dafür erfassen Daten, die sich einzelnen Personen zuordnen lassen. Damit berührt sie § 87 Abs. 1 Nr. 6 BetrVG: Der Betriebsrat hat mitzubestimmen bei der „Einführung und Anwendung von technischen Einrichtungen, die dazu bestimmt sind, das Verhalten oder die Leistung der Arbeitnehmer zu überwachen“. Binden Sie ihn ein, bevor die Richtlinie gilt, und prüfen Sie, ob eine bestehende Betriebsvereinbarung zur IT-Nutzung angepasst werden muss. Rechtliche Prüfung empfohlen: Diese Vorlage ersetzt keine Beratung.
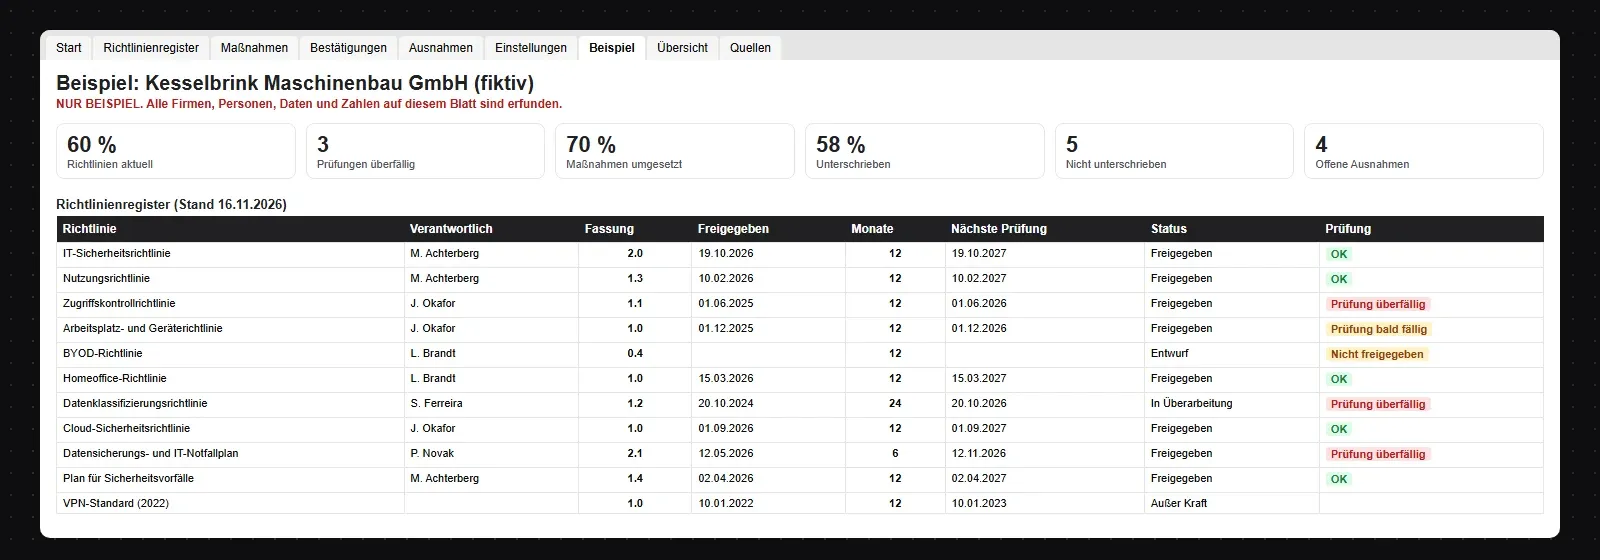
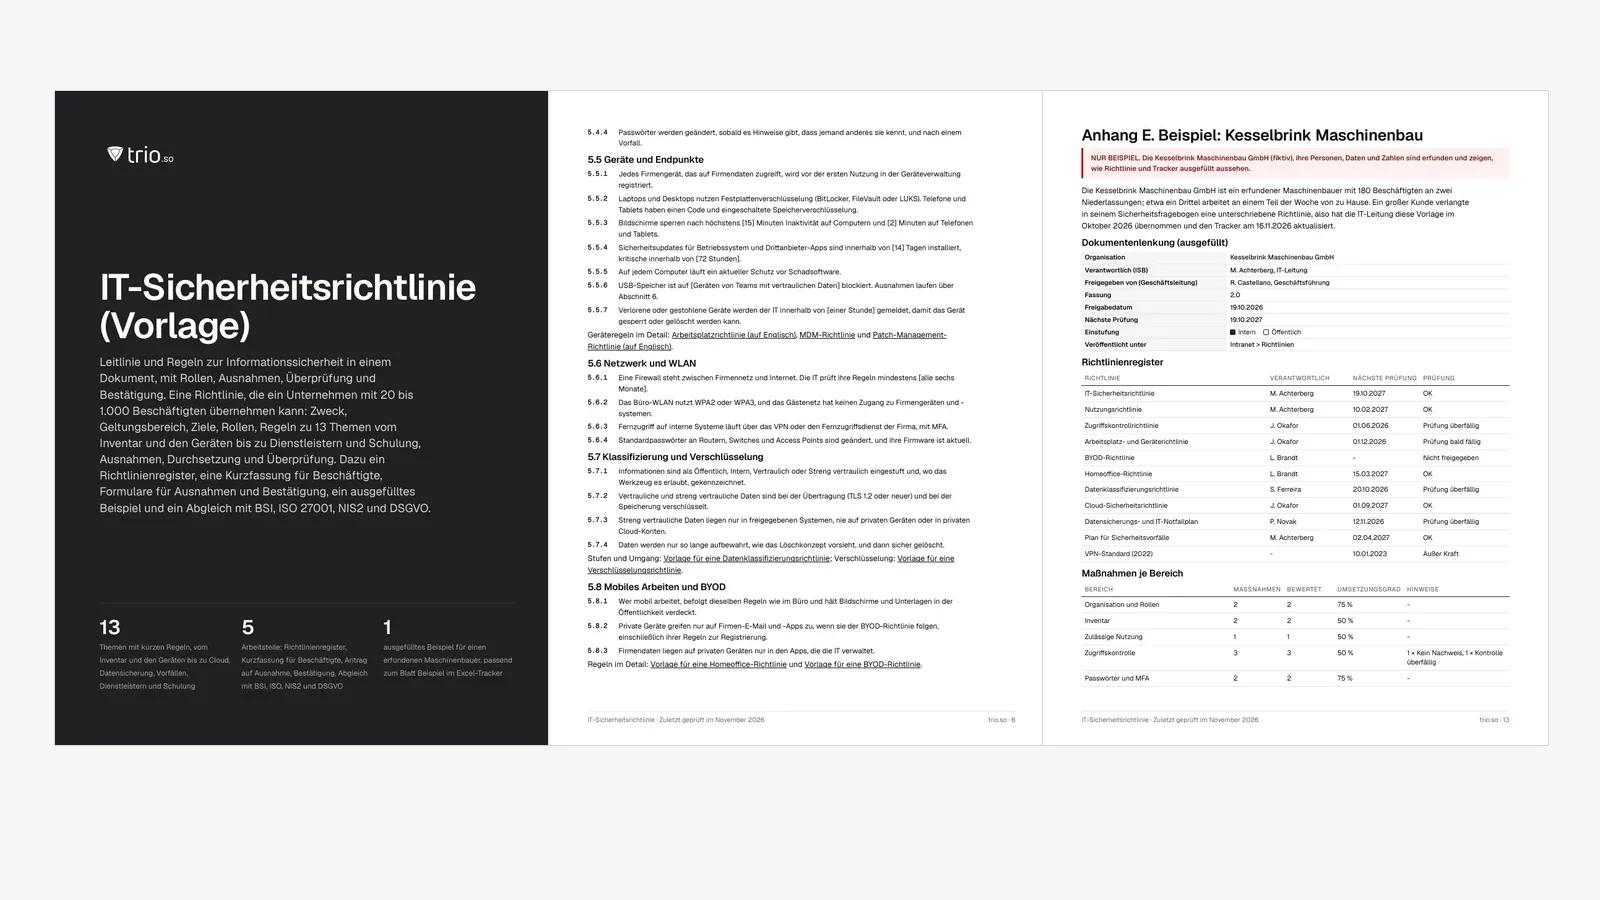
Der Download enthält eine ausgefüllte Richtlinie und einen ausgefüllten Tracker für die Kesselbrink Maschinenbau GmbH (fiktiv), einen erfundenen Maschinenbauer mit 180 Beschäftigten, der die Vorlage übernommen hat, nachdem ein Kunde eine unterschriebene Richtlinie verlangte. Das Richtlinienregister am 16. November:
| Richtlinie | Verantwortlich | Nächste Prüfung | Prüfung |
|---|---|---|---|
| IT-Sicherheitsrichtlinie | M. Achterberg | 19.10.2027 | OK |
| Nutzungsrichtlinie | M. Achterberg | 10.02.2027 | OK |
| Zugriffskontrollrichtlinie | J. Okafor | 01.06.2026 | Prüfung überfällig |
| Arbeitsplatz- und Geräterichtlinie | J. Okafor | 01.12.2026 | Prüfung bald fällig |
| BYOD-Richtlinie | L. Brandt | - | Nicht freigegeben |
| Homeoffice-Richtlinie | L. Brandt | 15.03.2027 | OK |
| Datenklassifizierungsrichtlinie | S. Ferreira | 20.10.2026 | Prüfung überfällig |
| Cloud-Sicherheitsrichtlinie | J. Okafor | 01.09.2027 | OK |
| Datensicherungs- und IT-Notfallplan | P. Novak | 12.11.2026 | Prüfung überfällig |
| Plan für Sicherheitsvorfälle | M. Achterberg | 02.04.2027 | OK |
| VPN-Standard (2022) | - | 10.01.2023 | Außer Kraft |
60 % der gültigen Richtlinien sind aktuell. 22 von 25 Maßnahmen sind bewertet und zu 70 % umgesetzt, wobei Teilweise halb zählt. 7 von 12 Personen haben Fassung 2.0 unterschrieben, 2 sind über der Frist von 14 Tagen. Von 4 offenen Ausnahmen ist die für das ERP ohne MFA am 31. Oktober abgelaufen; die Regel gilt also wieder, bis jemand die Ausnahme verlängert oder das ERP aktualisiert wird.
Anhang F im Download ordnet jedem Abschnitt diese Verweise zu, als Lesehilfe:
| Rahmenwerk | Wo es vorkommt |
|---|---|
| BSI IT-Grundschutz | BSI-Standard 200-2 Kap. 3.4 und ISMS.1.A3 Leitlinie (Abschnitte 1 bis 4 und 8); BSI-Standard 200-1 für das ISMS insgesamt. |
| ISO/IEC 27001:2022 | Abschnitt 5.2 Leitlinie (Abschnitte 1 bis 3 und 8); Anhang A 5.1 Richtlinien für Informationssicherheit (Abschnitte 8 und 9, Register, Bestätigung). |
| NIS2UmsuCG / BSIG | § 30 Risikomanagementmaßnahmen, Abs. 2 Nr. 1 Konzepte zur Risikoanalyse und Sicherheit in der Informationstechnik; § 38 Umsetzung und Überwachung durch die Geschäftsleitung. |
| DSGVO und BetrVG | Art. 32 DSGVO Sicherheit der Verarbeitung (5.4, 5.5, 5.7, 5.10); § 87 Abs. 1 Nr. 6 BetrVG (Abschnitt 7 und die Einführung technischer Vorgaben). |
| NIST CSF 2.0 und CIS Controls v8 | GV.PO-01 und GV.PO-02; CIS 1.1, 4.3, 5.2, 6.3 bis 6.5, 11.1, 14.1, 15.1 und 17.3. |
Was für Ihren Geltungsbereich zählt, entscheiden Ihre Prüfer. Für ein ISO-27001-Projekt hilft die ISO-27001-Checkliste, für die Steuerung der IT insgesamt die IT-Governance-Richtlinie.
Die Arbeitsmappe hält die Nachweise neben den Regeln:
Mit trio.so setzt die IT die Geräteseite dieser Richtlinie um: Inventar, Registrierung, Verschlüsselung, Bildschirmsperre, Updates, USB-Speicher, WLAN und verlorene Geräte. Die Richtlinie selbst, ihre Freigabe, Ausnahmen, Schulungen und die Prüfung von Dienstleistern bleiben bei Ihnen. Konkret heißt das:
Wie trio.so die Update-Regeln aus Abschnitt 5.5 umsetzt, zeigt die Seite zum Patch-Management. Es schreibt Ihre Richtlinie nicht und gibt sie nicht frei, entscheidet keine Ausnahmen und führt keine Schulungen durch. Es zeichnet auch nicht auf, was Menschen auf ihren Geräten tun: Es zeigt den Zustand jedes Geräts, nicht die Tätigkeit der Person. Die Tarife beginnen bei 5 $ pro Gerät.
14 Tage kostenlos, ohne Kreditkarte.
Quellen. Zuletzt geprüft im November 2026. Normen, Gesetze, Nummern und Titel dienen nur als Verweis auf ISO/IEC 27001:2022, das NIST Cybersecurity Framework 2.0, die CIS Controls v8, die BSI-Standards 200-1 und 200-2, das IT-Grundschutz-Kompendium, das BSIG, die DSGVO und das BetrVG. Der Wortlaut ist von uns. trio.so ist weder mit ISO, IEC, NIST, dem BSI noch dem Center for Internet Security verbunden oder von ihnen empfohlen.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so setzt die Geräteseite Ihrer IT-Sicherheitsrichtlinie auf Windows, macOS, Linux, iOS/iPadOS und Android um: Verschlüsselung, Bildschirmsperre, Updates mit CVE-Befunden und Richtlinienstatus je Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
MDM-Einführung mit Checkliste (Word, PDF, Excel): Anforderungen, Voraussetzungen je Plattform, Richtlinien-Basis, Pilot, Betriebsrat und Tracker.
Homeoffice-Richtlinie als Vorlage (Word, PDF, Excel): Sicherheitsbasis für Geräte, WLAN- und VPN-Regeln, Formulare, Selbstcheck und Tracker.
MDM-Audit-Checkliste als Vorlage: 36 Kontrollen mit Prüfweg und Nachweisen, Gerätestichprobe, BSI- und DSGVO-Bezug und ein Excel-Tracker.
Anforderungen der Cyberversicherung: was Versicherer zu MFA, EDR, Patches und Verschlüsselung fragen und welche Nachweise Sie beilegen. Mit Checkliste.
Kostenlose Vorlage für ein Berechtigungskonzept: Rollen und Rechte, Joiner/Mover/Leaver, Berechtigungsmatrix, Rezertifizierung und Zuordnung zu ISO 27001.
Kostenlose Vorlage für IT-Serviceanfragen als Excel, Word und PDF: welche Felder hineingehören, ein ausgefülltes Beispiel, Anfrage oder Störung, Weiterleitung.
Kostenlose Vorlage für Anträge auf neue Benutzerkonten: welche Felder hineingehören, ein ausgefülltes Beispiel, wer neue Konten genehmigt und wie Sie die Bereitstellung automatisieren.
Kostenlose Vorlage für eine Richtlinie für Penetrationstests in Word, PDF und Excel: Abschnitte, Beispiel-Testplan, Rules of Engagement und Bericht.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden