


Templates
MDM-Audit-Checkliste für Mobilgeräte (Word + Excel)
MDM-Audit-Checkliste als Vorlage: 36 Kontrollen mit Prüfweg und Nachweisen, Gerätestichprobe, BSI- und DSGVO-Bezug und ein Excel-Tracker.
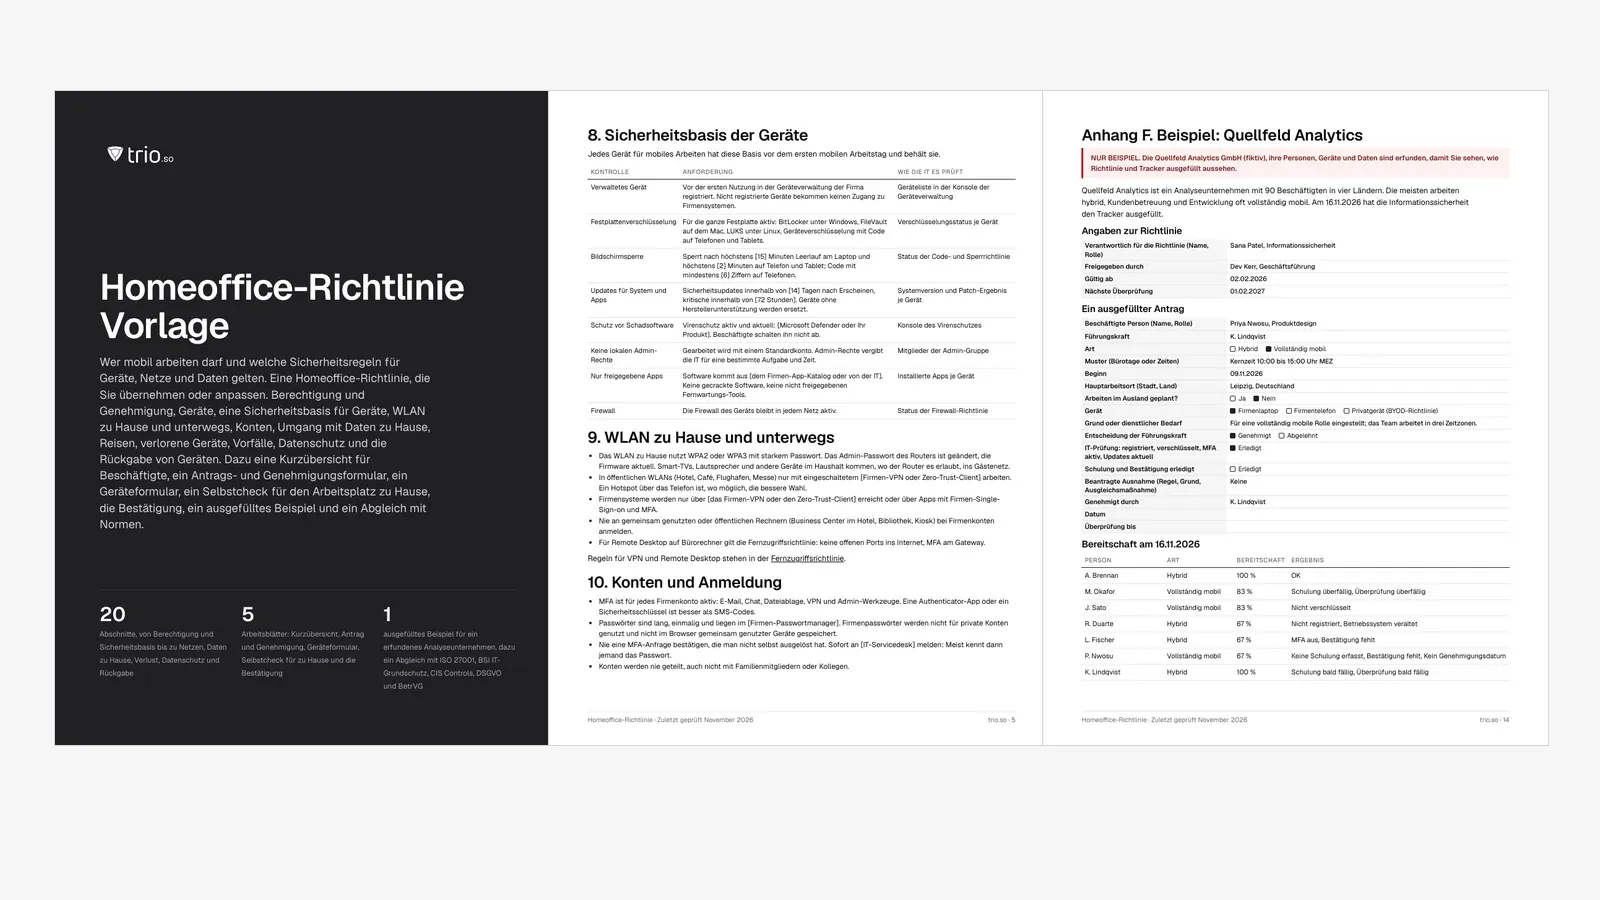
Homeoffice-Richtlinie als Vorlage (Word, PDF, Excel): Sicherheitsbasis für Geräte, WLAN- und VPN-Regeln, Formulare, Selbstcheck und Tracker.

Content-Autorin, trio.so
Eine Homeoffice-Richtlinie legt fest, wer mobil arbeiten darf und welche Regeln Firmendaten außerhalb des Büros schützen. Der größte Teil ist IT-Sicherheit: welche Geräte erlaubt sind, was ein Laptop vor dem ersten Tag zu Hause braucht, wie Beschäftigte sich aus dem Heimnetz und aus öffentlichen WLANs verbinden, wo Dateien liegen und was passiert, wenn ein Gerät verloren geht. Ein kleinerer Teil regelt Berechtigung, Arbeitszeit und Kosten.
Dieser Leitfaden richtet sich an IT-Leitungen und Informationssicherheitsbeauftragte in Unternehmen mit 20 bis 1.000 Beschäftigten und an MSPs, die das für Kunden aufsetzen. Der Download enthält die Richtlinie als Word und PDF mit einer Kurzübersicht für Beschäftigte, einem Antragsformular, einem Geräteformular, einem Selbstcheck für den Arbeitsplatz zu Hause, der Bestätigung und einem ausgefüllten Beispiel, dazu einen Excel-Tracker, der zeigt, wer bereit ist und was fehlt. Alle drei Dateien sind auf Deutsch.
Das Wichtigste
Im Alltag heißt fast alles Homeoffice. Rechtlich gibt es zwei Formen. Telearbeit ist in § 2 Abs. 7 der Arbeitsstättenverordnung definiert: ein vom Arbeitgeber fest eingerichteter Bildschirmarbeitsplatz im Privatbereich, mit vereinbarter Wochenarbeitszeit und Dauer, Möbeln und Arbeitsmitteln vom Arbeitgeber. Dafür gelten zusätzliche Arbeitsschutzpflichten. Mobiles Arbeiten ist gesetzlich nicht definiert: Gearbeitet wird mal zu Hause, mal unterwegs, ohne fest eingerichteten Platz. Die Telearbeits-Regeln der ArbStättV gelten dafür nicht, das Arbeitsschutzgesetz schon.
Im Sprachgebrauch ist mit Homeoffice meist mobiles Arbeiten gemeint. Die Vorlage ist darauf ausgelegt und nennt die Telearbeit in Abschnitt 2, damit klar ist, dass fest eingerichtete Telearbeitsplätze zusätzliche Regeln brauchen.
Seit 2021 hat der Betriebsrat ein Mitbestimmungsrecht bei der „Ausgestaltung von mobiler Arbeit, die mittels Informations- und Kommunikationstechnik erbracht wird“ (§ 87 Abs. 1 Nr. 14 BetrVG). Ob mobil gearbeitet wird, entscheidet weiter der Arbeitgeber; wie es ausgestaltet wird, verhandeln beide. Dazu kommt § 87 Abs. 1 Nr. 6 BetrVG: Technische Einrichtungen, die Verhalten oder Leistung der Beschäftigten kontrollieren sollen, brauchen ebenfalls die Zustimmung des Betriebsrats. Das betrifft auch Werkzeuge der Geräteverwaltung.
Wo es einen Betriebsrat gibt, regelt deshalb oft eine Betriebsvereinbarung das mobile Arbeiten. Diese Vorlage ist keine vollständige Betriebsvereinbarung. Ihr IT-Sicherheitsteil (Abschnitte 7 bis 16) kann aber in eine Betriebsvereinbarung übernommen oder als Anlage beigefügt werden, und Abschnitt 15 liefert die Liste, was die IT sieht und was nicht. Rechtliche Prüfung empfohlen: Lassen Sie Text und Ablauf von Personalabteilung, Rechtsberatung und Betriebsrat prüfen.
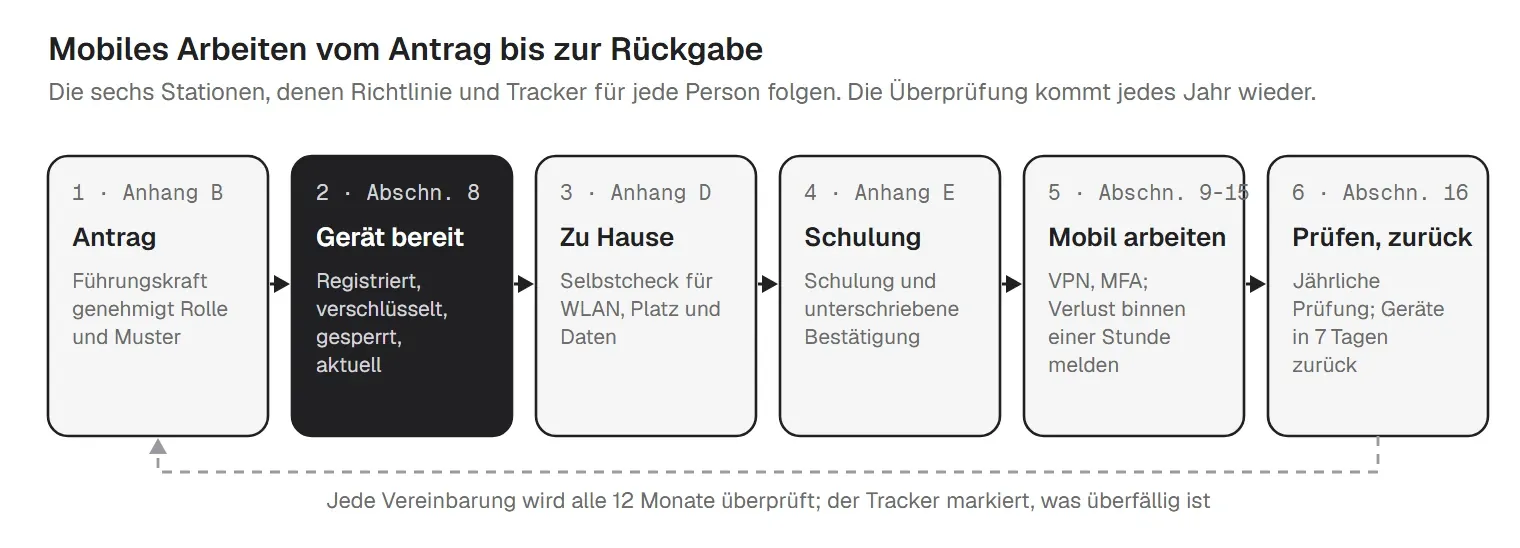
Abschnitt 5 macht mobiles Arbeiten zu etwas, das man beantragt, und gilt für Beschäftigte wie für Dienstleister. Die Person füllt den Antrag aus (Anhang B), die Führungskraft genehmigt Rolle und Muster (hybrid oder vollständig mobil), und die IT bestätigt vor dem ersten mobilen Arbeitstag, dass das Gerät bereit ist. Danach folgen Schulung und Bestätigung. Jede Vereinbarung bekommt einen Prüftermin, meist nach 12 Monaten, früher nach Rollenwechsel, Sicherheitsvorfall oder Umzug ins Ausland.
Abschnitt 6 regelt Kernzeit, Arbeitszeit und Kosten (eine monatliche Pauschale oder eine Liste genehmigter Kosten) in drei kurzen Punkten. Die Details gehören in Arbeitsvertrag, Personalregeln oder Betriebsvereinbarung; die Sicherheitsregeln sind für jedes Muster gleich. Welche Ausstattung sich lohnt, zeigt der Beitrag zur Ausstattung fürs Homeoffice.
Die Regel der Vorlage ist kurz: Vertrauliche und streng vertrauliche Daten bleiben auf Firmengeräten. Private Telefone und Laptops dürfen nur so auf Firmen-E-Mail, Chat und freigegebene Apps zugreifen, wie die BYOD-Richtlinie es erlaubt. Abschnitt 7 hält außerdem fest, dass Familienmitglieder Firmengeräte nicht nutzen, dass ausgegebene Geräte erfasst werden und Schäden am selben Tag gemeldet werden.
Wenn Sie Privatgeräte zulassen, sagen Sie offen, was die Verwaltung je Plattform bedeutet. Auf privaten iPhones, iPads und Macs, die über Apples Registrierung für private Geräte eingebunden sind, kann die IT das Gerät nicht löschen, sperren oder orten. Unter Android liegen Firmen-Apps in einem eigenen Arbeitsprofil.
Abschnitt 8 nennt acht Kontrollen. Jedes Gerät für mobiles Arbeiten hat sie vor dem ersten mobilen Arbeitstag, und die IT prüft sie in der Konsole der Geräteverwaltung, statt nachzufragen:
| Kontrolle | Anforderung | Wie die IT es prüft |
|---|---|---|
| Verwaltetes Gerät | Vor der ersten Nutzung in der Geräteverwaltung der Firma registriert. Nicht registrierte Geräte bekommen keinen Zugang zu Firmensystemen. | Geräteliste in der Konsole der Geräteverwaltung |
| Festplattenverschlüsselung | Für die ganze Festplatte aktiv: BitLocker unter Windows, FileVault auf dem Mac, LUKS unter Linux, Geräteverschlüsselung mit Code auf Telefonen und Tablets. | Verschlüsselungsstatus je Gerät |
| Bildschirmsperre | Sperrt nach höchstens [15] Minuten Leerlauf am Laptop und höchstens [2] Minuten auf Telefon und Tablet; Code mit mindestens [6] Ziffern auf Telefonen. | Status der Code- und Sperrrichtlinie |
| Updates für System und Apps | Sicherheitsupdates innerhalb von [14] Tagen nach Erscheinen, kritische innerhalb von [72 Stunden]. Geräte ohne Herstellerunterstützung werden ersetzt. | Systemversion und Patch-Ergebnis je Gerät |
| Schutz vor Schadsoftware | Virenschutz aktiv und aktuell: [Microsoft Defender oder Ihr Produkt]. Beschäftigte schalten ihn nicht ab. | Konsole des Virenschutzes |
| Keine lokalen Admin-Rechte | Gearbeitet wird mit einem Standardkonto. Admin-Rechte vergibt die IT für eine bestimmte Aufgabe und Zeit. | Mitglieder der Admin-Gruppe |
| Nur freigegebene Apps | Software kommt aus [dem Firmen-App-Katalog oder von der IT]. Keine gecrackte Software, keine nicht freigegebenen Fernwartungs-Tools. | Installierte Apps je Gerät |
| Firewall | Die Firewall des Geräts bleibt in jedem Netz aktiv. | Status der Firewall-Richtlinie |
Die Grenzen für die Bildschirmsperre stammen aus den CIS Controls v8 (Maßnahme 4.3): höchstens 15 Minuten Leerlauf an Computern und 2 Minuten an Mobilgeräten. Im BSI IT-Grundschutz decken die Bausteine OPS.1.2.4 Telearbeit, INF.8 Häuslicher Arbeitsplatz und INF.9 Mobiler Arbeitsplatz (Kompendium Edition 2023) dasselbe Feld ab; das BSI löst das Kompendium gerade durch Grundschutz++ ab. Details zur Verschlüsselung regelt die Vorlage für eine Verschlüsselungsrichtlinie, Registrierung und Verwaltung die MDM-Richtlinie.
Abschnitt 9 hat fünf Regeln. Das WLAN zu Hause nutzt WPA2 oder WPA3 mit starkem Passwort, das Admin-Passwort des Routers ist geändert, und Smart-TVs und Lautsprecher kommen ins Gästenetz, wo der Router es erlaubt. Die CIS Controls verlangen genau das in der Schulung (Maßnahme 14.8): Wer mobil Arbeitende hat, zeigt ihnen, wie sie ihr Heimnetz sicher einrichten. In Hotel, Café und auf Messen wird nur mit eingeschaltetem VPN oder Zero-Trust-Client gearbeitet, ein Hotspot über das Telefon ist oft die bessere Wahl.
Firmensysteme werden über dieses VPN oder den Zero-Trust-Client erreicht oder über Apps mit Single Sign-on und MFA (CIS-Maßnahmen 12.7 und 6.4). Die Fernzugriffsrichtlinie regelt Remote Desktop auf Bürorechner, die VPN-Richtlinie (auf Englisch) das VPN im Detail. Mehr Praxis für den Alltag steht in den 10 Best Practices für IT-Sicherheit im Homeoffice.
Die dritte Regel braucht Zeit in der Schulung: Eine Anmeldeanfrage, die niemand selbst ausgelöst hat, heißt meist, dass das Passwort schon bekannt ist. Das ist ein Vorfall und wird gemeldet.
Die DSGVO macht für das Homeoffice keine Ausnahme. Art. 32 verlangt technische und organisatorische Maßnahmen, die dem Risiko angemessen sind, wo immer Daten verarbeitet werden, also auch am Küchentisch. Der Hessische Beauftragte für Datenschutz und Informationsfreiheit hat dazu eine Handreichung zum mobilen Arbeiten veröffentlicht. Abschnitt 11 der Vorlage übersetzt Ihre Schutzstufen in Regeln für zu Hause und unterwegs:
| Thema | Regel |
|---|---|
| Schutzstufen | Vertrauliche und streng vertrauliche Daten werden nur auf Firmengeräten geöffnet. Privatgeräte bleiben auf öffentliche und interne Daten beschränkt, wie es die Richtlinie zur Datenklassifizierung vorsieht. |
| Speicherung | Arbeitsdateien liegen in [freigegebener Firmenablage, z. B. OneDrive oder Google Drive], nicht nur auf der Festplatte des Laptops, damit sie gesichert sind und Zugriffe entzogen werden können. |
| USB-Sticks und lokale Kopien | Keine Firmendaten auf USB-Sticks, außer auf ausgegebenen, verschlüsselten Firmen-Sticks mit festgehaltenem Grund. Die IT kann USB-Speicher auf Firmengeräten sperren. |
| Cloud-Dienste und KI-Werkzeuge | Nur freigegebene Apps. Keine Firmendaten in privater E-Mail, privatem Cloud-Speicher oder öffentlichen KI-Werkzeugen. Vor der Anmeldung bei einem neuen Dienst mit Firmenadresse die IT fragen. |
| Drucken zu Hause | Nur bei Bedarf drucken. Vertrauliche Ausdrucke kommen in einen Aktenvernichter mit Partikelschnitt; streng vertrauliche Daten werden zu Hause nicht gedruckt. |
| Videocalls und Bildschirm | Kopfhörer bei vertraulichen Gesprächen, prüfen, was die Kamera zeigt, Blickschutzfilter in der Öffentlichkeit, Bildschirm sperren beim Verlassen des Platzes. |
| Sprachassistenten und Besuch | Vertrauliche Gespräche außer Hörweite von Sprachassistenten und anderen Personen im Haushalt führen. |
Verbinden Sie diese Regeln mit den Stufen Ihrer Richtlinie zur Datenklassifizierung. Eine Kundenliste in einen öffentlichen KI-Chat zu kopieren ist eine Weitergabe nach außen, nennen Sie deshalb die freigegebenen KI-Werkzeuge.
Abschnitt 13 verlangt, ein verlorenes oder gestohlenes Gerät innerhalb einer Stunde zu melden, auch wenn es vielleicht nur verlegt ist. Die IT sperrt oder löscht es, meldet die Person von Firmenkonten ab und setzt Passwörter zurück. Die Informationssicherheit entscheidet, ob eine meldepflichtige Datenschutzverletzung vorliegt; nach Art. 33 DSGVO bleiben dafür 72 Stunden. Die Festplattenverschlüsselung macht aus einem verlorenen Laptop ein Ärgernis statt einer Datenpanne, deshalb steht sie in der Sicherheitsbasis.
Abschnitt 14 nennt, was sonst sofort gemeldet wird: ein angeklickter Phishing-Link, eine MFA-Anfrage ohne eigene Anmeldung, Warnungen des Virenschutzes, eine E-Mail an den falschen Empfänger. Für die Meldung eignet sich die Vorlage für einen IT-Vorfallbericht (auf Englisch).
Abschnitt 15 sagt Beschäftigten, was die IT auf einem Firmenlaptop sieht: Modell, Seriennummer, Betriebssystem, installierte Apps, Status der Sicherheitseinstellungen und Anmeldungen an Firmenkonten. Er sagt auch, was die IT nicht tut, dass Fernwartung nur nach vorheriger Information stattfindet und dass Kontrolleinrichtungen nur nach den gesetzlichen Regeln und mit dem Betriebsrat eingeführt werden. Passen Sie die Liste an Ihre Werkzeuge an; sie ist ein guter Startpunkt für die Verhandlung einer Betriebsvereinbarung.
Abschnitt 12 hält die Reiseregeln kurz. Geräte bleiben nie im Auto oder im aufgegebenen Gepäck. Wer mehr als eine festgelegte Zahl von Tagen im Jahr aus einem anderen Land arbeiten will, braucht vorher eine Zustimmung, weil sich Steuer-, Sozialversicherungs-, Arbeits- und Datenschutzregeln mit dem Ort ändern können. Vor einem Grenzübertritt nur die nötigen Daten mitnehmen und das Gerät ganz herunterfahren. Für Länder auf Ihrer Risikoliste gibt die IT ein Leihgerät aus.
Abschnitt 16 setzt eine Frist: In der Vorlage kommen Geräte innerhalb von sieben Tagen nach dem letzten Arbeitstag zurück, und der Tracker markiert, was danach fehlt. Die IT entzieht am letzten Tag die Zugänge, löscht zurückgegebene Geräte vor der Wiederverwendung und hält die Rückgabe im Formular fest. Wer nie ins Büro kommt, bekommt mit der Mail zum letzten Tag ein frankiertes Rücksendeset. Die IT-Offboarding-Checkliste deckt die Konten ab.
Wenn Sie diesen Monat nur zwei Teile schaffen, nehmen Sie die Sicherheitsbasis und die Meldepflicht bei Verlust. Sie verhindern den größten Schaden und lassen sich am leichtesten prüfen.
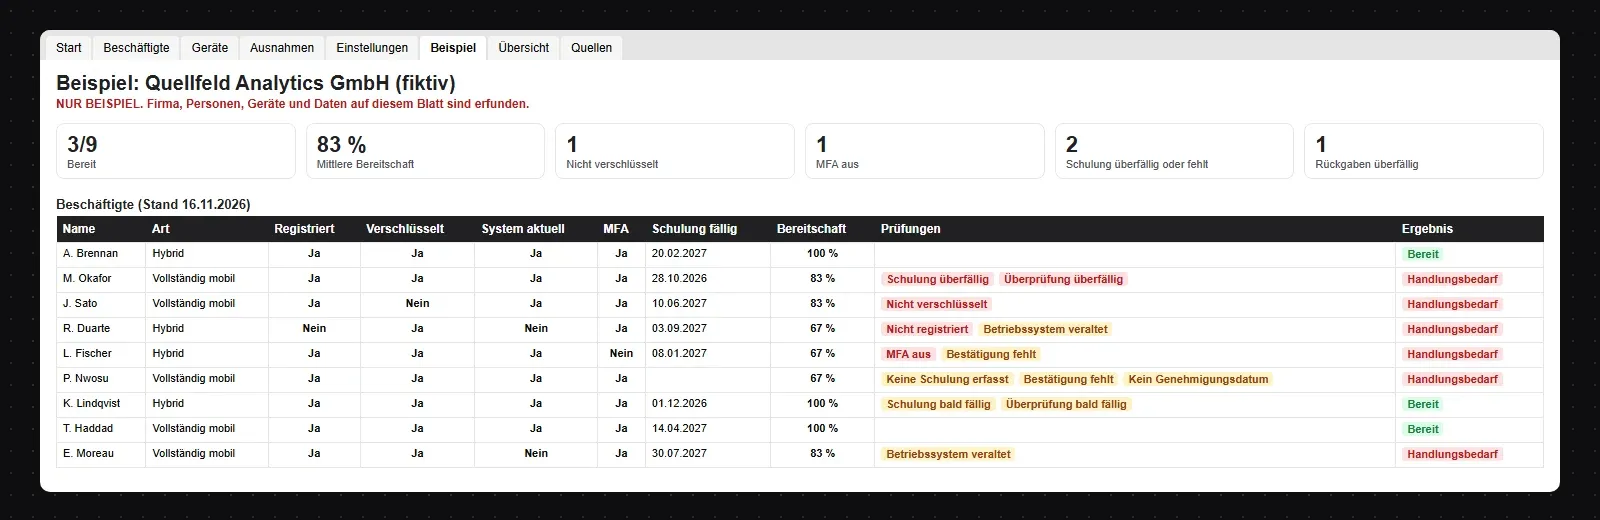
Der Download enthält die Richtlinie ausgefüllt für Quellfeld Analytics, ein erfundenes Analyseunternehmen mit 90 Beschäftigten in vier Ländern. Die Informationssicherheit hat am 16. November den Tracker ausgefüllt. 3 von 9 mobil Arbeitenden waren bereit, die mittlere Bereitschaft lag bei 83 %:
| Person | Art | Bereitschaft | Ergebnis |
|---|---|---|---|
| A. Brennan | Hybrid | 100 % | OK |
| M. Okafor | Vollständig mobil | 83 % | Schulung überfällig, Überprüfung überfällig |
| J. Sato | Vollständig mobil | 83 % | Nicht verschlüsselt |
| R. Duarte | Hybrid | 67 % | Nicht registriert, Betriebssystem veraltet |
| L. Fischer | Hybrid | 67 % | MFA aus, Bestätigung fehlt |
| P. Nwosu | Vollständig mobil | 67 % | Keine Schulung erfasst, Bestätigung fehlt, Kein Genehmigungsdatum |
| K. Lindqvist | Hybrid | 100 % | Schulung bald fällig, Überprüfung bald fällig |
| T. Haddad | Vollständig mobil | 100 % | OK |
| E. Moreau | Vollständig mobil | 83 % | Betriebssystem veraltet |
Ein Linux-Laptop wurde nie verschlüsselt, und die Ausnahme dafür lief Ende September ab. Ein Vertriebsmitarbeiter nutzt das CRM auf einem privaten Telefon, das nicht registriert ist, unter einer Ausnahme, die niemand genehmigt hat. Bei einer Analystin ist MFA aus. Eine neue Designerin hat angefangen, bevor die Genehmigung datiert und die Schulung erledigt war, und der Mac eines Ausgetretenen ist zehn Tage über dem Rückgabetermin.
Der Abgleich in Anhang G ordnet jedem Abschnitt diese Verweise zu, praktisch, wenn ein Auditor nach Ihrer Regelung für Telearbeit fragt:
| Rahmen | Wo mobiles Arbeiten vorkommt |
|---|---|
| ISO/IEC 27001:2022 | A.6.7 Remote working und A.8.1 Endgeräte, dazu A.7.9 Werte außerhalb der Räumlichkeiten, A.5.10 zulässiger Gebrauch, A.5.11 Rückgabe, A.6.3 Schulung, A.6.8 Meldung von Ereignissen und A.7.7 aufgeräumter Arbeitsplatz und Bildschirmsperre. |
| BSI IT-Grundschutz | OPS.1.2.4 Telearbeit, INF.8 Häuslicher Arbeitsplatz und INF.9 Mobiler Arbeitsplatz (Kompendium Edition 2023; Grundschutz++ löst das Kompendium ab). |
| CIS Controls v8 | 3.6 Verschlüsselung auf Endgeräten; 4.1 und 4.3 sichere Konfiguration und Sperre bei Inaktivität; 4.11 Fernlöschung; 5.4 Admin-Konten; 6.4 MFA für den Fernzugang; 7.3 und 7.4 Patches; 10.1 Virenschutz; 12.7 VPN; 14.6 und 14.8 Schulung. |
| DSGVO | Art. 32 Sicherheit der Verarbeitung; Art. 33 Meldung von Datenschutzverletzungen binnen 72 Stunden. |
| BetrVG und ArbStättV | § 87 Abs. 1 Nr. 6 und Nr. 14 BetrVG (Mitbestimmung); § 2 Abs. 7 ArbStättV (Begriff Telearbeit). |
Der Abgleich ist eine Lesehilfe; was für Ihren Geltungsbereich zählt, entscheiden Auditoren oder Rechtsberatung. Die Geräteseite prüfen Sie später mit der MDM-Audit-Checkliste.
Die Arbeitsmappe macht aus der Richtlinie eine Liste, wer bereit ist und was fehlt:
trio.so deckt die Geräteseite dieser Richtlinie ab. Es hält die Laptops und Telefone, die das Büro verlassen, registriert, verschlüsselt, mit Code geschützt und aktuell, zeigt der IT, welche davon Lücken haben, und lässt die IT ein verlorenes Firmengerät löschen. Genehmigungen, Arbeitszeit und Kosten bleiben bei Führungskräften und Personalabteilung. Konkret heißt das:
Es genehmigt keine Anträge, legt keine Arbeitszeit fest und zeichnet nicht auf, was Menschen bei der Arbeit tun. Es zeigt den Zustand des Geräts. trio.so verwaltet Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Wie Sie USB-Anschlüsse unter Windows Schritt für Schritt abschalten, zeigt der Beitrag USB-Anschlüsse deaktivieren. Die Tarife beginnen bei 5 $ pro Gerät.
14 Tage kostenlos, ohne Kreditkarte.
Quellen. Zuletzt geprüft im November 2026. Normen, Gesetze, Nummern und Titel dienen nur als Verweis auf ISO/IEC 27001:2022, das BSI IT-Grundschutz-Kompendium, NIST SP 800-46 Rev. 2, die CIS Controls v8, die DSGVO, das BetrVG und die ArbStättV; Wortlaut, Formeln und Beispiel stammen von uns. trio.so ist weder mit ISO, dem BSI, NIST noch dem Center for Internet Security verbunden oder von ihnen empfohlen.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so registriert Firmengeräte, setzt BitLocker, FileVault und Code-Richtlinien für Telefone, zeigt Verschlüsselungs- und Richtlinienstatus je Gerät, spielt Updates ein und löscht verlorene Firmengeräte.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
MDM-Audit-Checkliste als Vorlage: 36 Kontrollen mit Prüfweg und Nachweisen, Gerätestichprobe, BSI- und DSGVO-Bezug und ein Excel-Tracker.
Anforderungen der Cyberversicherung: was Versicherer zu MFA, EDR, Patches und Verschlüsselung fragen und welche Nachweise Sie beilegen. Mit Checkliste.
Kostenlose Vorlage für ein Berechtigungskonzept: Rollen und Rechte, Joiner/Mover/Leaver, Berechtigungsmatrix, Rezertifizierung und Zuordnung zu ISO 27001.
Kostenlose Vorlage für IT-Serviceanfragen als Excel, Word und PDF: welche Felder hineingehören, ein ausgefülltes Beispiel, Anfrage oder Störung, Weiterleitung.
Kostenlose Vorlage für Anträge auf neue Benutzerkonten: welche Felder hineingehören, ein ausgefülltes Beispiel, wer neue Konten genehmigt und wie Sie die Bereitstellung automatisieren.
Kostenlose Vorlage für eine Richtlinie für Penetrationstests in Word, PDF und Excel: Abschnitte, Beispiel-Testplan, Rules of Engagement und Bericht.
Vorlage für eine Richtlinie zur Datenklassifizierung: vier Schutzstufen mit Beispielen, Umgangsregeln je Stufe, Kennzeichnung und ein Excel-Register.
Kostenloses Antragsformular für Anwendungszugriff als Word und PDF, mit Formular für Änderung und Entzug, ausgefülltem Beispiel und Excel-Protokoll.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden