


Templates
KI-Richtlinie: Vorlage für Unternehmen (Word + Excel)
KI-Richtlinie als Vorlage (Word, PDF, Excel): Tool-Stufen, Datenmatrix, erlaubte Nutzung, KI-Kompetenz nach Art. 4, Betriebsrat und KI-Tool-Register.
Löschkonzept-Vorlage nach DSGVO als Word und PDF: Löschklassen, Löschfristen, Aufbewahrungsfristen nach HGB und AO, Sperrung und Löschprotokoll, dazu Excel.

Content-Autorin, trio.so
Ein Löschkonzept legt fest, welche Daten Ihr Unternehmen wie lange aufbewahrt und wann es sie löscht. Ohne ein solches Konzept bleiben Daten liegen, weil niemand die Löschung verantwortet: alte Bewerbungen, Postfächer ausgeschiedener Beschäftigter, Sicherungen von vor fünf Jahren. Das widerspricht dem Grundsatz der Speicherbegrenzung aus der DSGVO, macht Auskunftsersuchen mühsam und vergrößert den Schaden, wenn Daten abfließen.
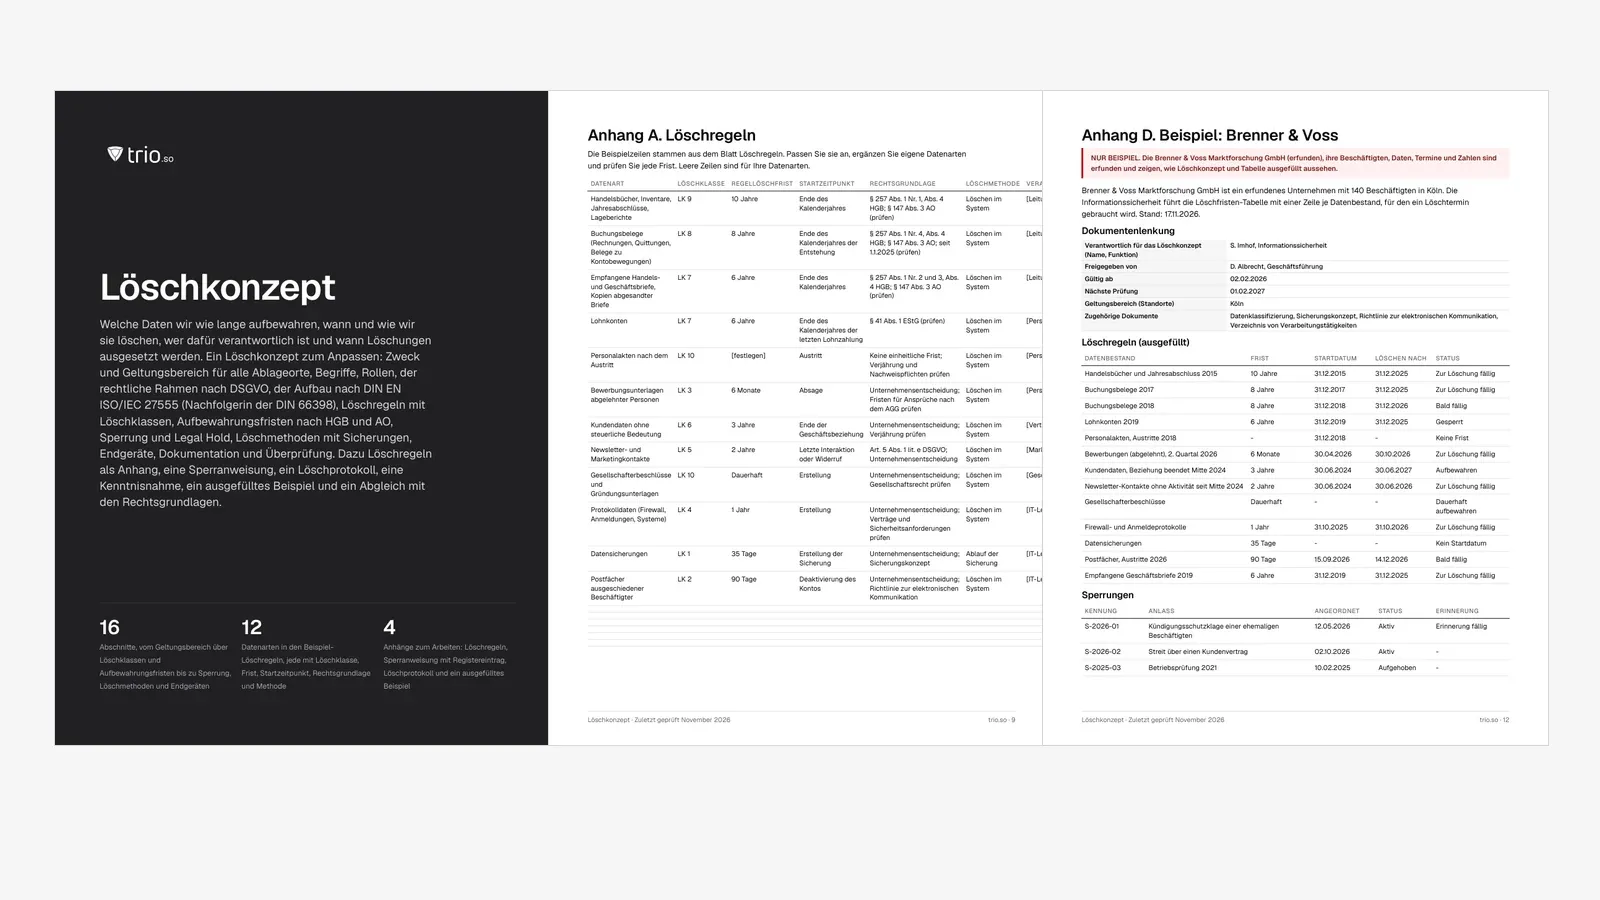
Diese Vorlage richtet sich an IT-Leitungen, Datenschutzbeauftragte und die Fachbereiche, die Daten verantworten, in Unternehmen mit 20 bis 1.000 Beschäftigten. Der Download enthält das Löschkonzept als Word und PDF mit Löschklassen, Beispiel-Löschregeln, den Aufbewahrungsfristen nach HGB und AO, einer Sperranweisung, einem Löschprotokoll und einem ausgefüllten Beispiel. Eine Excel-Tabelle berechnet für jeden Datenbestand den Löschtermin. Alle drei Dateien sind auf Deutsch.
Auf einen Blick
Das Löschkonzept gilt für alle Orte, an denen Daten des Unternehmens liegen, in jeder Form:
Einstellungen für Postfächer und Chats gehören in die Richtlinie zur elektronischen Kommunikation; das Löschkonzept legt fest, wie lange die Inhalte aufbewahrt werden, egal wo sie liegen.
Die DSGVO schreibt kein Löschkonzept mit diesem Namen vor, aber mehrere Artikel lassen sich ohne eines kaum einhalten:
Unsere DSGVO-Checkliste deckt die übrigen Pflichten ab.
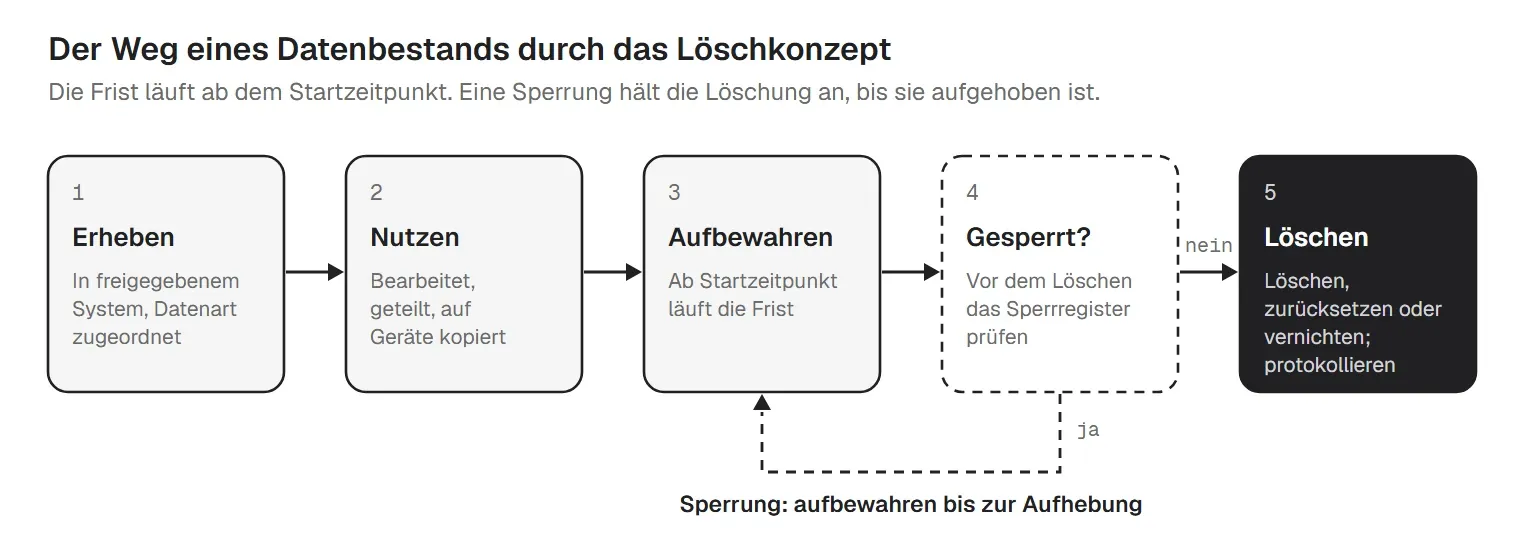
Viele Muster für Löschkonzepte berufen sich auf die DIN 66398 von 2016. Diese Norm ist laut DIN Media zurückgezogen und durch die DIN EN ISO/IEC 27555:2025-09 ersetzt, die Leitlinien zur Löschung personenbezogener Daten. Die Grundidee ist geblieben, und die Vorlage folgt ihrer Gliederung:
Mit Löschklassen pflegen Sie statt hundert Fristen für hundert Datenarten nur wenige Klassen, etwa Ende des Kalenderjahres plus zehn Jahre. Wer die Norm im Detail anwenden will, sollte sie bei DIN Media beziehen; die Vorlage gibt sie nicht wieder.
Für die Einteilung nach Schutzbedarf, die bestimmt, wie sorgfältig am Ende gelöscht wird, gibt es unsere Vorlage zur Datenklassifizierung.
Die Vorlage enthält zwölf Beispiel-Löschregeln. Die Fristen sind Beispiele; prüfen Sie jede für Ihr Unternehmen:
| Datenart | Löschklasse | Regellöschfrist | Rechtsgrundlage |
|---|---|---|---|
| Handelsbücher, Inventare, Jahresabschlüsse, Lageberichte | LK 9: Ende Kalenderjahr + 10 Jahre | 10 Jahre | § 257 Abs. 1 Nr. 1, Abs. 4 HGB; § 147 Abs. 3 AO (prüfen) |
| Buchungsbelege (Rechnungen, Quittungen, Belege zu Kontobewegungen) | LK 8: Ende Kalenderjahr + 8 Jahre | 8 Jahre | § 257 Abs. 1 Nr. 4, Abs. 4 HGB; § 147 Abs. 3 AO; seit 1.1.2025 (prüfen) |
| Empfangene Handels- und Geschäftsbriefe, Kopien abgesandter Briefe | LK 7: Ende Kalenderjahr + 6 Jahre | 6 Jahre | § 257 Abs. 1 Nr. 2 und 3, Abs. 4 HGB; § 147 Abs. 3 AO (prüfen) |
| Lohnkonten | LK 7: Ende Kalenderjahr + 6 Jahre | 6 Jahre | § 41 Abs. 1 EStG (prüfen) |
| Personalakten nach dem Austritt | LK 10: Sonderfall | [festlegen] | Keine einheitliche Frist; Verjährung und Nachweispflichten prüfen |
| Bewerbungsunterlagen abgelehnter Personen | LK 3: Ende Vorgang + 6 Monate | 6 Monate | Unternehmensentscheidung; Fristen für Ansprüche nach dem AGG prüfen |
| Kundendaten ohne steuerliche Bedeutung | LK 6: Ende Beziehung + 3 Jahre | 3 Jahre | Unternehmensentscheidung; Verjährung prüfen |
| Newsletter- und Marketingkontakte | LK 5: Ende Beziehung + 2 Jahre | 2 Jahre | Art. 5 Abs. 1 lit. e DSGVO; Unternehmensentscheidung |
| Gesellschafterbeschlüsse und Gründungsunterlagen | LK 10: Sonderfall | Dauerhaft | Unternehmensentscheidung; Gesellschaftsrecht prüfen |
| Protokolldaten (Firewall, Anmeldungen, Systeme) | LK 4: Erhebung + 1 Jahr | 1 Jahr | Unternehmensentscheidung; Verträge und Sicherheitsanforderungen prüfen |
| Datensicherungen | LK 1: Erhebung + 35 Tage | 35 Tage | Unternehmensentscheidung; Sicherungskonzept |
| Postfächer ausgeschiedener Beschäftigter | LK 2: Ende Vorgang + 90 Tage | 90 Tage | Unternehmensentscheidung; Richtlinie zur elektronischen Kommunikation |
Viele Unterlagen haben gesetzliche Mindestfristen, vor deren Ende nicht gelöscht werden darf. Die wichtigsten nach § 257 HGB, § 147 AO und § 41 EStG:
| Unterlage | Frist | Rechtsgrundlage | Beginn |
|---|---|---|---|
| Handelsbücher, Inventare, Eröffnungsbilanzen, Jahresabschlüsse, Lageberichte, die nötigen Organisationsunterlagen | 10 Jahre | § 257 Abs. 1 Nr. 1, Abs. 4 HGB; § 147 Abs. 1 Nr. 1, Abs. 3 AO | Schluss des Kalenderjahres |
| Buchungsbelege | 8 Jahre | § 257 Abs. 1 Nr. 4, Abs. 4 HGB; § 147 Abs. 1 Nr. 4, Abs. 3 AO; Art. 97 § 19a EGAO | Schluss des Kalenderjahres, in dem der Beleg entstanden ist |
| Empfangene Handels- und Geschäftsbriefe, Kopien abgesandter Briefe | 6 Jahre | § 257 Abs. 1 Nr. 2 und 3, Abs. 4 HGB; § 147 Abs. 3 AO | Schluss des Kalenderjahres |
| Sonstige für die Besteuerung bedeutsame Unterlagen | 6 Jahre | § 147 Abs. 3 AO | Schluss des Kalenderjahres |
| Lohnkonten | bis Ende des 6. Folgejahres | § 41 Abs. 1 EStG | Kalenderjahr der letzten eingetragenen Lohnzahlung |
| Personalakten | prüfen | Keine einheitliche gesetzliche Frist | Austritt |
| Bewerbungsunterlagen | prüfen | Keine feste gesetzliche Frist | Absage |
Neu seit 2025 ist die Frist für Buchungsbelege: Das Vierte Bürokratieentlastungsgesetz hat sie von zehn auf acht Jahre verkürzt. Nach Art. 97 § 19a EGAO gilt die neue Frist für alle Unterlagen, deren alte Frist am 31.12.2024 noch nicht abgelaufen war. Kreditinstitute, Versicherungen und Wertpapierinstitute bewahren Buchungsbelege weiter zehn Jahre auf. Alle Fristen beginnen mit dem Schluss des Kalenderjahres, in dem die Unterlage entstanden ist.
Droht ein Rechtsstreit oder steht eine Prüfung an, müssen die betroffenen Daten erhalten bleiben, auch wenn ihre Löschfrist abläuft. Die Vorlage regelt das so:
Anhang B enthält eine Sperranweisung zum Anpassen und einen Eintrag für das Sperrregister. Die Excel-Tabelle meldet aktive Sperrungen, die länger als 90 Tage nicht bestätigt wurden.
Wer eine Datei in einer Anwendung löscht, verschiebt sie oft nur in einen Papierkorb, und in jeder älteren Sicherung liegt sie weiter. Die Löschmethode muss diese Kopien mitdenken:
| Wo die Daten liegen | Methode | Nachweis |
|---|---|---|
| Fachanwendungen | In der Anwendung löschen; Papierkorb und Sicherungen laufen danach nach Plan ab | Ticket oder Löschlauf-Protokoll |
| Sicherungen und Archive | Ablauf nach dem Sicherungsplan; gelöschte Daten werden nicht für den Betrieb zurückgespielt | Aufbewahrungseinstellung der Sicherung |
| Verschlüsselte Speicher | Kryptografisch löschen: Schlüssel vernichten, damit die Daten nicht mehr lesbar sind | Nachweis der Schlüsselvernichtung |
| Laptops, Smartphones, Tablets | Vor Weitergabe oder Entsorgung zurücksetzen; die Hardware regelt die Richtlinie zur Entsorgung von IT-Geräten | Geräteakte mit Datum |
| Papier | Aktenvernichter mit Partikelschnitt oder Entsorgungsdienstleister | Vernichtungsnachweis des Dienstleisters |
| Datenträger beim Dienstleister | Physische Vernichtung durch den Dienstleister | Vernichtungsnachweis des Dienstleisters |
Geräte, die das Unternehmen verlassen, regelt die Richtlinie zur Entsorgung von IT-Geräten (auf Englisch); Sicherungsplan und Wiederherstellungstests stehen in der Richtlinie zu Datensicherung und Wiederherstellung (auf Englisch).
Daten bleiben nicht in den Systemen, für die das Löschkonzept geschrieben ist. Berichte werden heruntergeladen, Kundenlisten exportiert, Anhänge auf dem Laptop gespeichert. Diese Kopien überdauern das Original, wenn das Konzept sie nicht erfasst:
Für den Austritt gibt es die IT-Offboarding-Checkliste, für private Geräte die Vorlage für eine BYOD-Richtlinie und für die Verschlüsselung die Vorlage für eine Verschlüsselungsrichtlinie.
Die verantwortliche Stelle für das Löschkonzept prüft es mindestens alle [12] Monate und immer dann, wenn sich ein Gesetz, ein Vertrag oder ein System ändert. Die Verantwortlichen je Datenart bestätigen dabei ihre Löschregeln. Einmal im Jahr wird eine Stichprobe aus Löschprotokoll und Sperrregister geprüft. Bei einem Datenleck zählt jeder alte Datenbestand, den Sie noch haben; den Ablauf für diesen Fall beschreibt der Notfallplan für Datenschutzverletzungen. Wer ISO/IEC 27001 umsetzt, findet die passenden Maßnahmen in Anhang A unter 5.33, 8.10 und 7.14; mehr dazu in der ISO-27001-Checkliste.
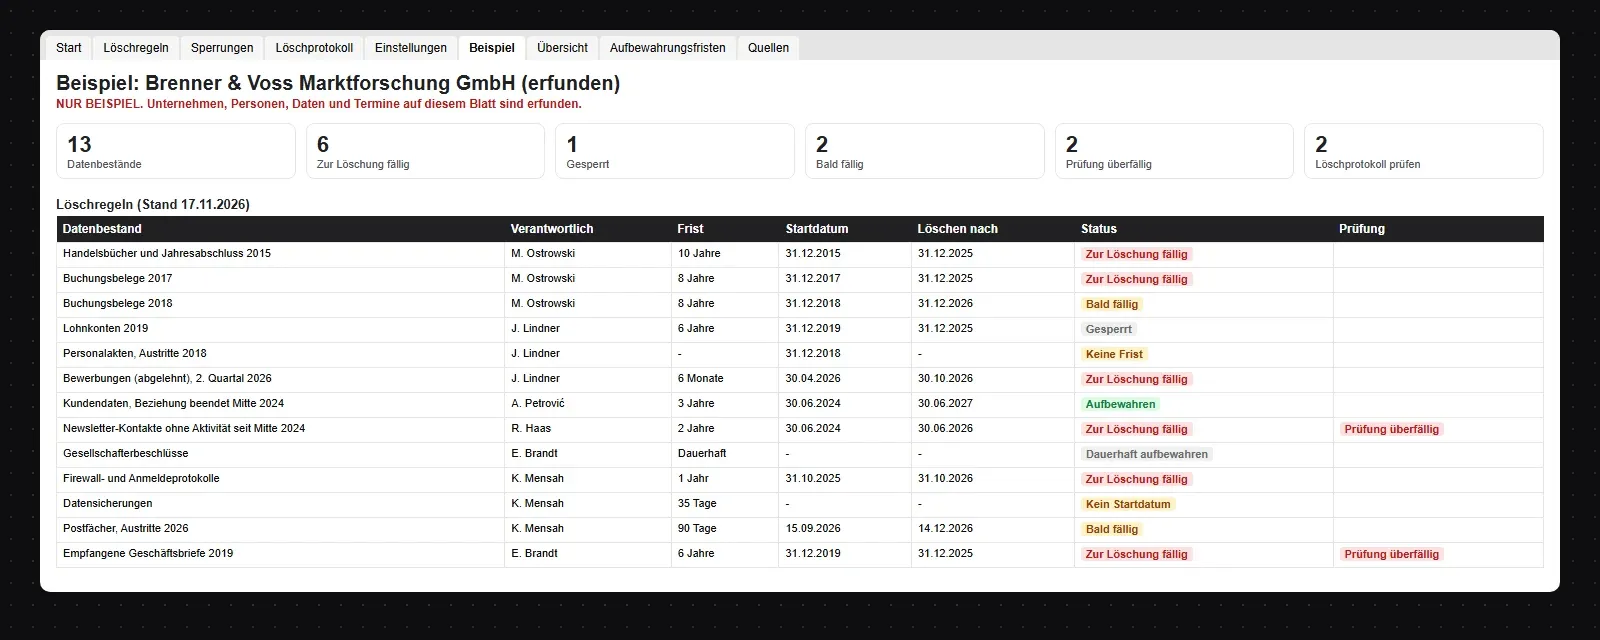
Der Download enthält eine ausgefüllte Tabelle für die Brenner & Voss Marktforschung GmbH (erfunden), ein erfundenes Marktforschungsunternehmen mit 140 Beschäftigten in Köln. Am 17.11.2026 waren 6 von 13 Datenbeständen zur Löschung fällig, 2 innerhalb von 60 Tagen, und 1 war gesperrt:
| Datenbestand | Frist | Löschen nach | Status |
|---|---|---|---|
| Handelsbücher und Jahresabschluss 2015 | 10 Jahre | 31.12.2025 | Zur Löschung fällig |
| Buchungsbelege 2017 | 8 Jahre | 31.12.2025 | Zur Löschung fällig |
| Buchungsbelege 2018 | 8 Jahre | 31.12.2026 | Bald fällig |
| Lohnkonten 2019 | 6 Jahre | 31.12.2025 | Gesperrt |
| Personalakten, Austritte 2018 | - | - | Keine Frist |
| Bewerbungen (abgelehnt), 2. Quartal 2026 | 6 Monate | 30.10.2026 | Zur Löschung fällig |
| Kundendaten, Beziehung beendet Mitte 2024 | 3 Jahre | 30.06.2027 | Aufbewahren |
| Newsletter-Kontakte ohne Aktivität seit Mitte 2024 | 2 Jahre | 30.06.2026 | Zur Löschung fällig |
| Gesellschafterbeschlüsse | Dauerhaft | - | Dauerhaft aufbewahren |
| Firewall- und Anmeldeprotokolle | 1 Jahr | 31.10.2026 | Zur Löschung fällig |
| Datensicherungen | 35 Tage | - | Kein Startdatum |
| Postfächer, Austritte 2026 | 90 Tage | 14.12.2026 | Bald fällig |
| Empfangene Geschäftsbriefe 2019 | 6 Jahre | 31.12.2025 | Zur Löschung fällig |
Die Buchungsbelege 2017 dürfen nach der neuen Achtjahresfrist seit Jahresbeginn gelöscht werden. Die Lohnkonten 2019 sind ebenfalls fällig, aber wegen einer Kündigungsschutzklage gesperrt; diese Sperrung wurde seit 120 Tagen nicht bestätigt. Im August wurden 1.840 Newsletter-Kontakte ohne Blick ins Sperrregister und ohne Freigabe gelöscht, und für drei Kartons vernichteter Papier-Personalakten fehlt noch der Nachweis des Dienstleisters.
trio.so speichert, archiviert oder löscht Ihre Unterlagen nicht und führt kein Löschkonzept. Es deckt die Laptops und Smartphones ab, auf denen Kopien landen. Konkret:
Löschfristen, Sperrungen und das Löschprotokoll bleiben bei Ihren Verantwortlichen und in den Systemen, in denen die Daten liegen. Es verwaltet Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Die Tarife beginnen bei 5 $ pro Gerät.
14 Tage kostenlos, ohne Kreditkarte.
Quellen. Zuletzt geprüft im November 2026. Die Verweise sind kurze Hinweise auf die DSGVO, HGB, AO, EGAO, EStG, DIN EN ISO/IEC 27555 und ISO/IEC 27001:2022. Die Formulierungen stammen von uns. trio.so steht in keiner Verbindung zu DIN, ISO oder der Europäischen Union.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so zeigt die installierten Apps je Gerät, setzt BitLocker, FileVault und Verschlüsselung auf Smartphones durch, sperrt USB-Speicher und löscht firmeneigene Geräte vor der Weitergabe.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
KI-Richtlinie als Vorlage (Word, PDF, Excel): Tool-Stufen, Datenmatrix, erlaubte Nutzung, KI-Kompetenz nach Art. 4, Betriebsrat und KI-Tool-Register.
IT-Sicherheitsrichtlinie als Vorlage (Word, PDF, Excel): Leitlinie nach BSI, Regeln zu 13 Themen, Ausnahmen, Bestätigung, Betriebsrat und Tracker.
MDM-Einführung mit Checkliste (Word, PDF, Excel): Anforderungen, Voraussetzungen je Plattform, Richtlinien-Basis, Pilot, Betriebsrat und Tracker.
Homeoffice-Richtlinie als Vorlage (Word, PDF, Excel): Sicherheitsbasis für Geräte, WLAN- und VPN-Regeln, Formulare, Selbstcheck und Tracker.
MDM-Audit-Checkliste als Vorlage: 36 Kontrollen mit Prüfweg und Nachweisen, Gerätestichprobe, BSI- und DSGVO-Bezug und ein Excel-Tracker.

Anforderungen der Cyberversicherung: was Versicherer zu MFA, EDR, Patches und Verschlüsselung fragen und welche Nachweise Sie beilegen. Mit Checkliste.
Kostenlose Vorlage für ein Berechtigungskonzept: Rollen und Rechte, Joiner/Mover/Leaver, Berechtigungsmatrix, Rezertifizierung und Zuordnung zu ISO 27001.
Kostenlose Vorlage für IT-Serviceanfragen als Excel, Word und PDF: welche Felder hineingehören, ein ausgefülltes Beispiel, Anfrage oder Störung, Weiterleitung.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden