


Explained
Datenpanne nach DSGVO melden: Richtlinie als Vorlage (Word + PDF)
Kostenlose Vorlage für die Meldung von Datenschutzverletzungen nach DSGVO: 72-Stunden-Zeitplan, Entscheidungshilfe, Musterschreiben und Verzeichnis.
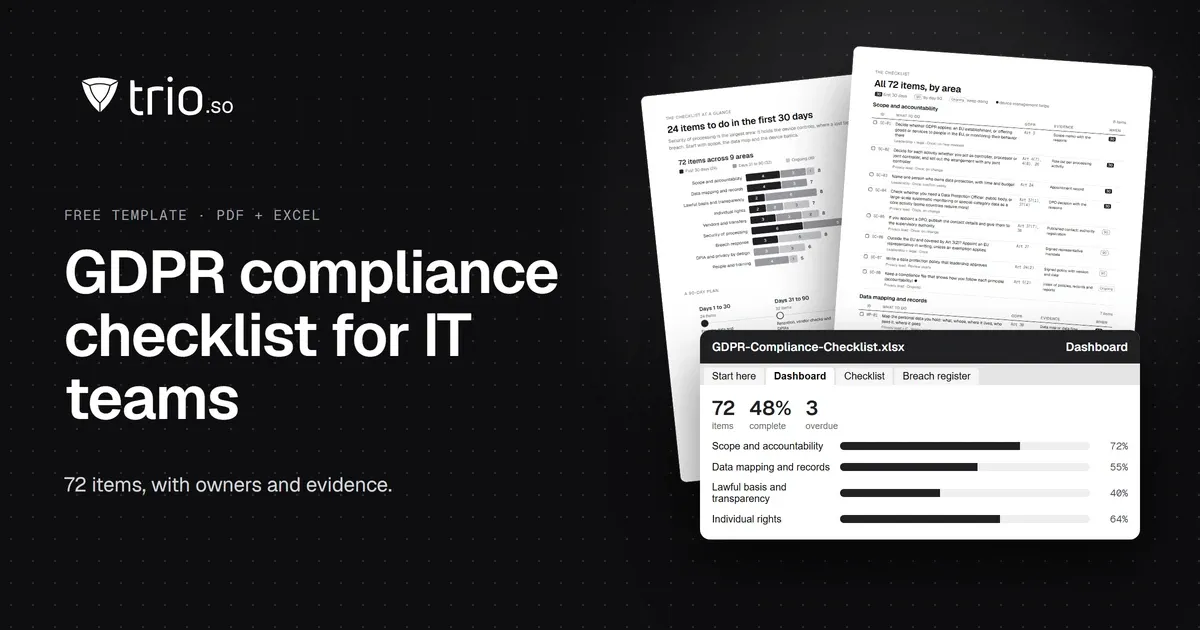
DSGVO-Checkliste für IT-Teams: 72 Punkte nach Artikeln, Vorlage für das Verarbeitungsverzeichnis, 72-Stunden-Register und TOM für Geräte. PDF + Excel.

Content-Autorin, trio.so
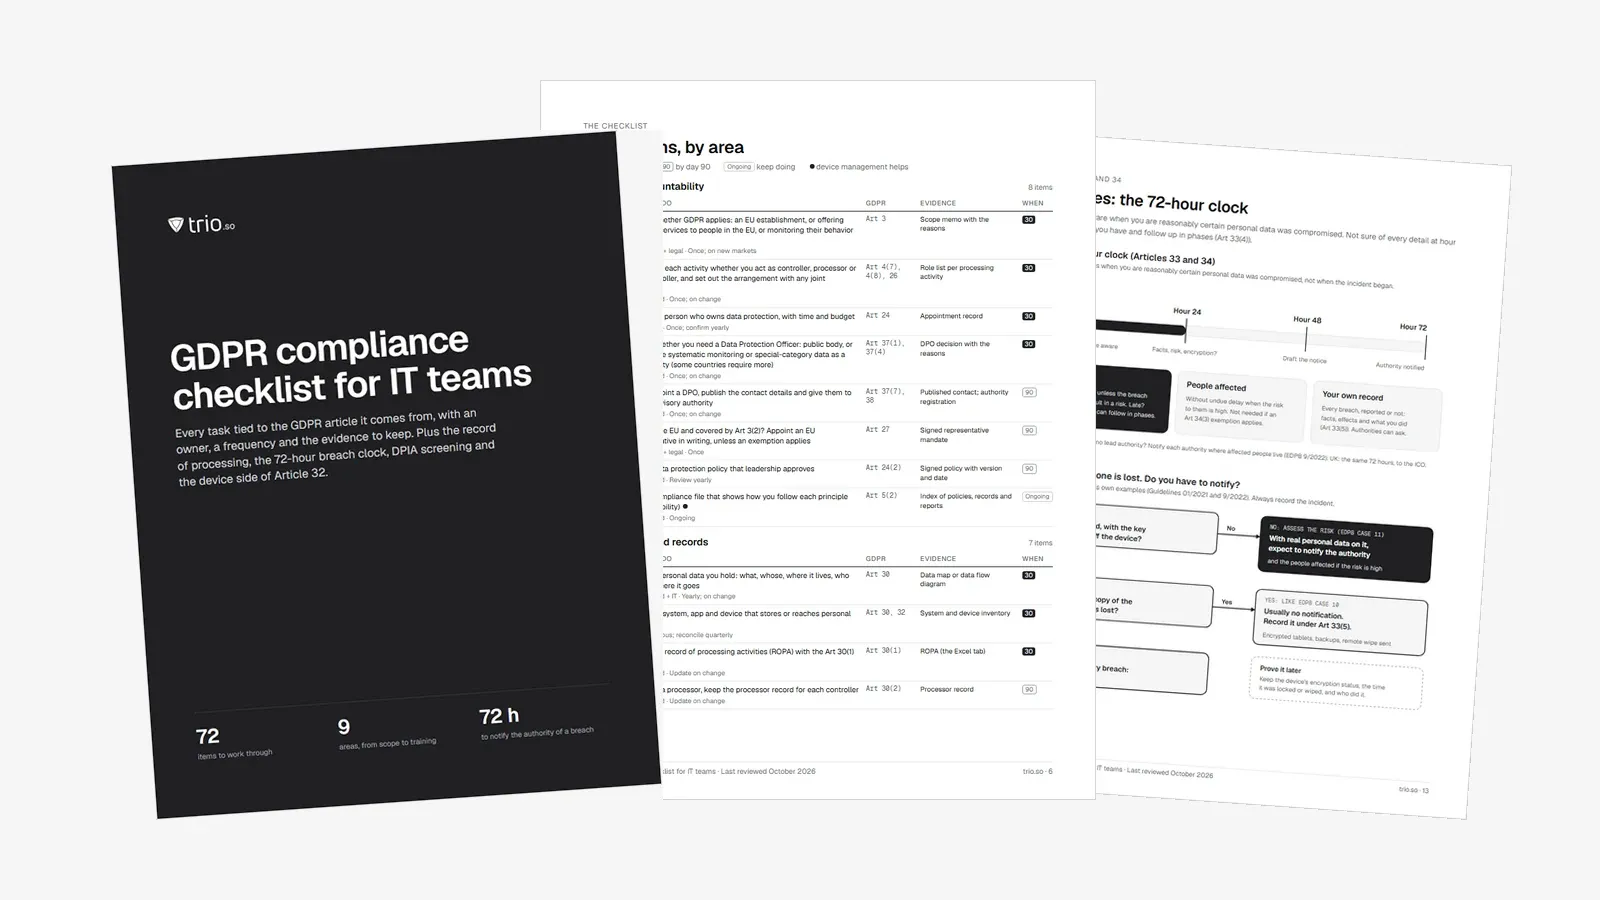
Eine DSGVO-Checkliste übersetzt die Anforderungen der Datenschutz-Grundverordnung in Aufgaben, die Sie verteilen, abhaken und belegen können. Diese hier hat 72 Punkte in neun Bereichen. Jeder Punkt nennt den Artikel, aus dem er stammt, und den Nachweis, den Sie aufbewahren sollten. Sie richtet sich an die Menschen, die die Arbeit machen: IT-Leitungen, Administratoren, Systemhäuser und MSPs, in Unternehmen in der EU und in Unternehmen außerhalb der EU, die an Menschen in der EU verkaufen.
Viele DSGVO-Checklisten hören bei Richtlinien und Einwilligungen auf. Diese deckt auch die Teile ab, die bei der IT landen: das Verzeichnis von Verarbeitungstätigkeiten, die Verträge zur Auftragsverarbeitung, die 72-Stunden-Frist bei Datenpannen und die Sicherheit der Laptops und Smartphones, auf denen personenbezogene Daten tatsächlich liegen.
Sie bekommen die Liste als druckbares PDF und als Excel-Tracker. Der Tracker enthält ein Dashboard, eine Vorlage für das Verzeichnis von Verarbeitungstätigkeiten, ein Register für Datenpannen, das die 72-Stunden-Frist berechnet, ein Protokoll für Betroffenenanfragen mit Fristen, ein Register für Dienstleister und Drittlandübermittlungen sowie ein Blatt für die Vorprüfung zur Datenschutz-Folgenabschätzung. Sie können die Liste auch direkt hier durcharbeiten.
Die Checkliste (PDF und Excel) ist auf Englisch. Eine deutsche Fassung kann später folgen.
Kurz gesagt
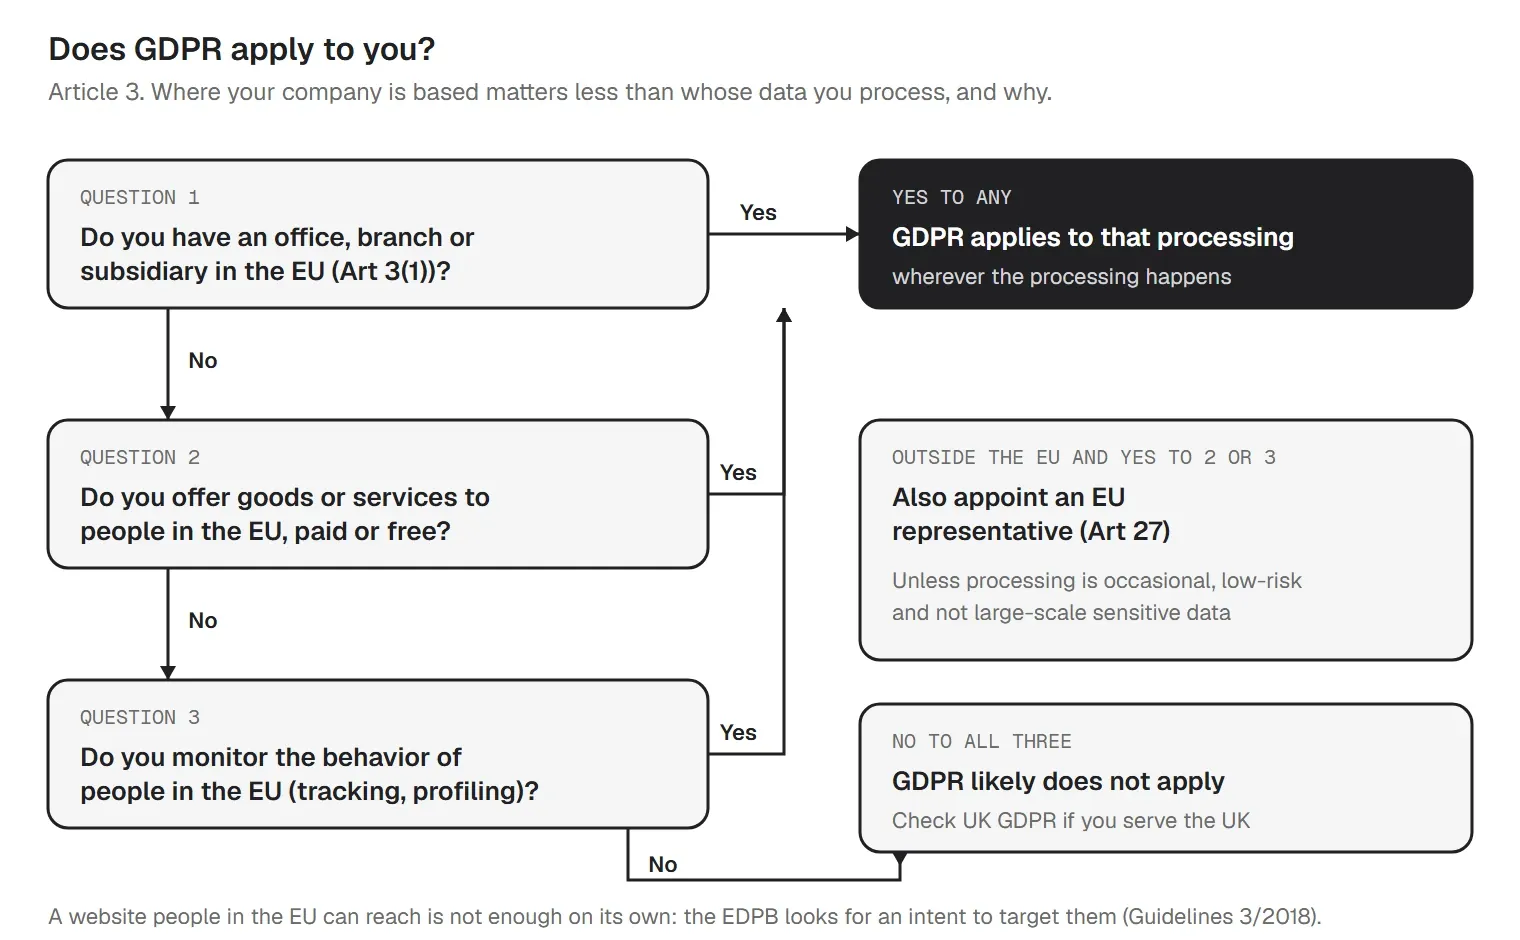
Die Datenschutz-Grundverordnung gilt seit dem 25. Mai 2018. Art. 3 regelt, wen sie erfasst. Maßgeblich ist, wessen Daten Sie zu welchem Zweck verarbeiten; auch Unternehmen außerhalb der EU können darunter fallen.
Für Unternehmen in Deutschland ergänzt das Bundesdatenschutzgesetz (BDSG) die DSGVO an einigen Stellen, etwa bei der Pflicht, eine Datenschutzbeauftragte oder einen Datenschutzbeauftragten zu benennen. Die Aufsicht über Unternehmen führen in Deutschland die Datenschutzbehörden der Länder.
Sie haben auch Kunden im Vereinigten Königreich? Dort gilt die eigene UK GDPR, inzwischen geändert durch den Data (Use and Access) Act 2025. Die Checkliste funktioniert für beide; die britischen Änderungen stehen im Abschnitt zu 2025 und 2026.
Die Verordnung hat 99 Artikel, doch die Pflichten, die den Alltag bestimmen, passen in eine Tabelle. Jeder Punkt der Checkliste geht auf eine dieser Zeilen zurück:
| Anforderung | Artikel | Was das praktisch bedeutet |
|---|---|---|
| Grundsätze | Art. 5 | Daten rechtmäßig, fair und transparent verarbeiten, für festgelegte Zwecke, nur so viel wie nötig, richtig, nicht länger als nötig und sicher. Und das nachweisen können (Rechenschaftspflicht). |
| Rechtsgrundlage | Art. 6 | Für jeden Zweck eine von sechs Grundlagen: Einwilligung, Vertrag, rechtliche Verpflichtung, lebenswichtige Interessen, öffentliche Aufgabe oder berechtigte Interessen. |
| Transparenz | Art. 12 bis 14 | Datenschutzhinweise, die sagen, was Sie erheben, warum, auf welcher Grundlage, wie lange und wer die Daten erhält. |
| Betroffenenrechte | Art. 15 bis 22 | Auskunft, Berichtigung, Löschung, Einschränkung, Datenübertragbarkeit, Widerspruch und Schutz bei automatisierten Entscheidungen, beantwortet binnen eines Monats. |
| Verzeichnis | Art. 30 | Ein schriftliches Verzeichnis von Verarbeitungstätigkeiten (VVT). |
| Auftragsverarbeitung | Art. 28 | Mit jedem Auftragsverarbeiter ein Vertrag mit den Inhalten aus Art. 28 Abs. 3 (AV-Vertrag). |
| Sicherheit | Art. 32 | Technische und organisatorische Maßnahmen (TOM), die zum Risiko passen: Verschlüsselung, Belastbarkeit, Wiederherstellung und regelmäßige Tests. |
| Datenpannen | Art. 33 und 34 | Meldung an die Aufsichtsbehörde binnen 72 Stunden, wenn ein Risiko besteht; Benachrichtigung der Betroffenen bei hohem Risiko; Dokumentation jeder Panne. |
| Datenschutz-Folgenabschätzung | Art. 35 und 36 | Eine DSFA vor Verarbeitungen mit hohem Risiko. |
| Datenschutzbeauftragte | Art. 37 bis 39 | Für Behörden und für umfangreiche Überwachung oder sensible Daten als Kerntätigkeit; in Deutschland zusätzlich nach § 38 BDSG. |
| Drittlandübermittlung | Art. 44 bis 49 | Eine Grundlage für Daten, die den EWR verlassen: Angemessenheitsbeschluss (auch das EU-US Data Privacy Framework), Standardvertragsklauseln, verbindliche interne Datenschutzvorschriften oder eine Ausnahme nach Art. 49. |
Unser Leitfaden zu den DSGVO-Anforderungen für kleine Unternehmen (auf Englisch) erklärt jede Anforderung in einfachen Worten.
Beginnen Sie mit den Grundlagen. 24 Punkte sind mit "erste 30 Tage" markiert: Geltungsbereich, Datenlandkarte und Verzeichnis, Datenschutzhinweise, Notfallplan für Datenpannen, Verträge mit Dienstleistern und die Grundeinstellungen auf den Geräten.
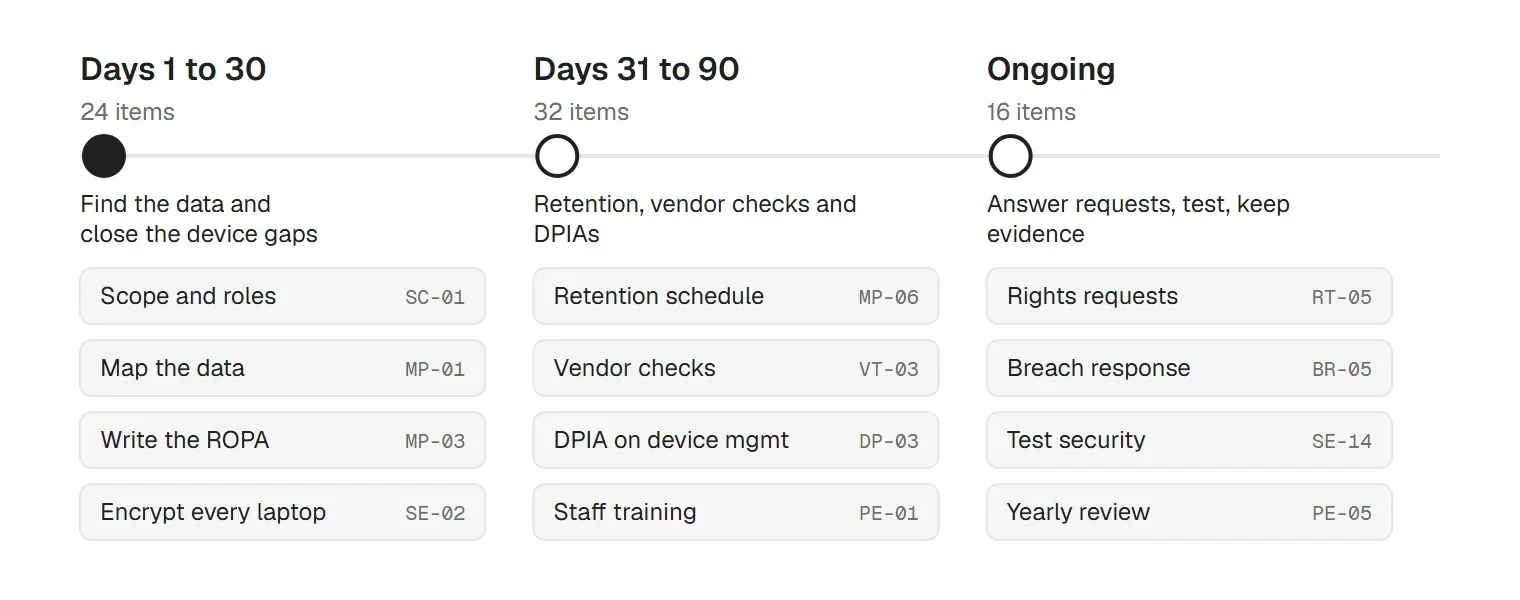
Filtern Sie im Excel-Tracker die Spalte Phase, um jede Liste zu sehen, und geben Sie jedem Punkt eine verantwortliche Person und ein Fälligkeitsdatum, bevor Sie anfangen.
Jeder Punkt nennt den Artikel, aus dem er stammt, und den Nachweis, den Sie aufbewahren sollten. Der Excel-Tracker ergänzt für jede Zeile eine verantwortliche Person, eine Häufigkeit, einen Status und ein Fälligkeitsdatum.
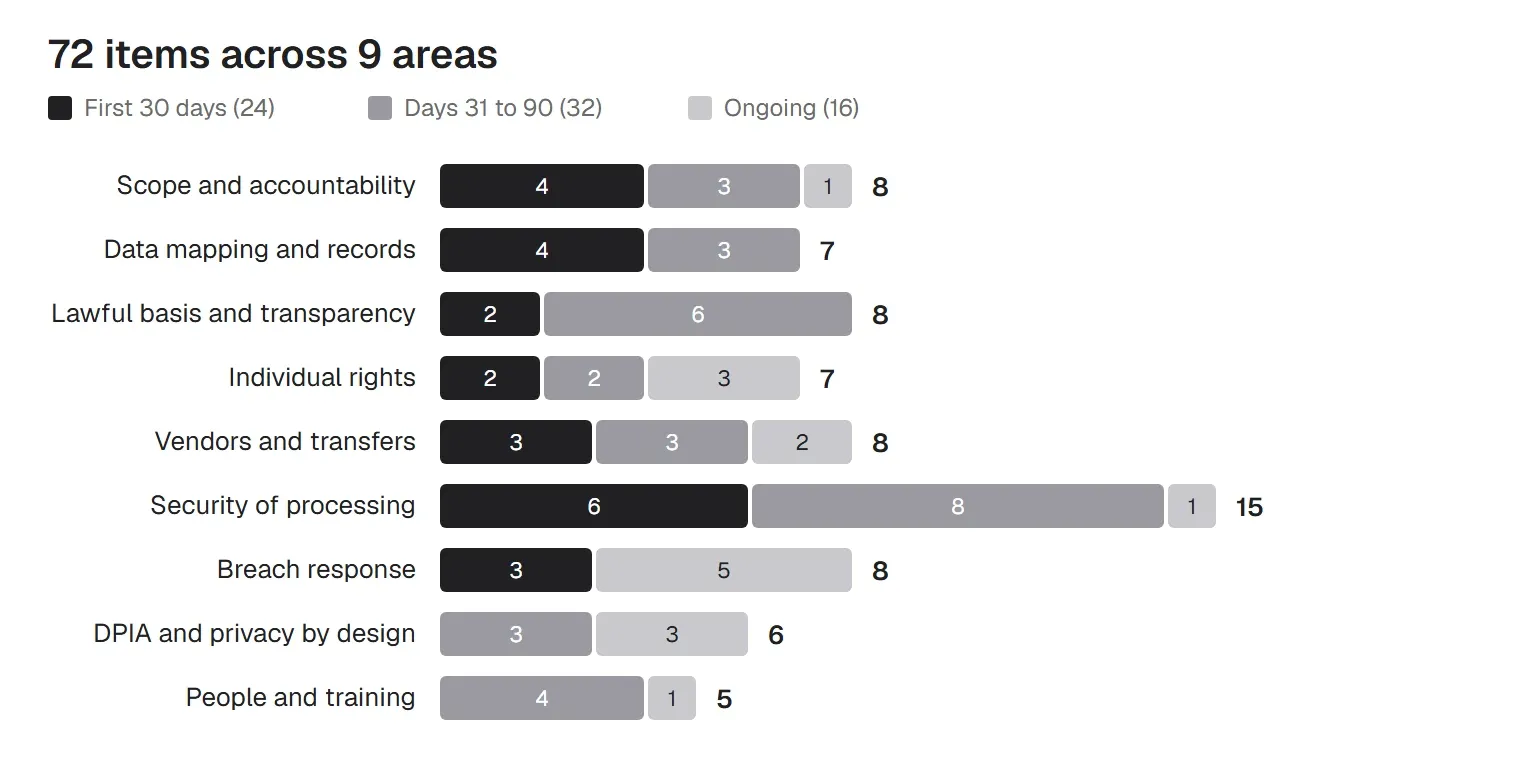
Klären Sie zuerst, ob die DSGVO gilt, welche Rolle Sie bei jeder Verarbeitung haben und wer das Datenschutzprogramm verantwortet. Rechenschaftspflicht (Art. 5 Abs. 2) heißt, dass Sie die Einhaltung belegen können müssen.
| ID | Was zu tun ist | DSGVO | Nachweis |
|---|---|---|---|
| SC-01 | Prüfen, ob die DSGVO gilt: Niederlassung in der EU, Angebot von Waren oder Dienstleistungen an Menschen in der EU oder Beobachtung ihres Verhaltens dort (erste 30 Tage) | Art. 3 | Vermerk zum Geltungsbereich mit Begründung |
| SC-02 | Für jede Verarbeitung festlegen, ob Sie Verantwortlicher, Auftragsverarbeiter oder gemeinsam Verantwortlicher sind, und die Vereinbarung mit gemeinsam Verantwortlichen schließen (erste 30 Tage) | Art. 4 Nr. 7 und 8, Art. 26 | Rollenliste je Verarbeitungstätigkeit |
| SC-03 | Eine Person benennen, die den Datenschutz verantwortet, mit Zeit und Budget (erste 30 Tage) | Art. 24 | Benennungsnachweis |
| SC-04 | Prüfen, ob Sie eine oder einen Datenschutzbeauftragten brauchen: Behörde, umfangreiche systematische Überwachung oder besondere Kategorien von Daten als Kerntätigkeit. In Deutschland auch, wenn in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind (erste 30 Tage) | Art. 37 Abs. 1 und 4; § 38 BDSG | Entscheidung mit Begründung |
| SC-05 | Wenn Sie eine oder einen Datenschutzbeauftragten benennen: Kontaktdaten veröffentlichen und der Aufsichtsbehörde mitteilen | Art. 37 Abs. 7, Art. 38 | Veröffentlichter Kontakt; Meldung an die Behörde |
| SC-06 | Außerhalb der EU und von Art. 3 Abs. 2 erfasst? Schriftlich einen Vertreter in der EU benennen, sofern keine Ausnahme greift | Art. 27 | Unterzeichnetes Vertretermandat |
| SC-07 | Eine Datenschutzrichtlinie schreiben und von der Geschäftsleitung freigeben lassen | Art. 24 Abs. 2 | Unterzeichnete Richtlinie mit Version und Datum |
| SC-08 | Eine Dokumentation führen, die zeigt, wie Sie jeden Grundsatz umsetzen (Rechenschaftspflicht) | Art. 5 Abs. 2 | Index der Richtlinien, Verzeichnisse und Berichte |
Daten, die Sie nicht gefunden haben, können Sie weder schützen noch erklären. Die Datenlandkarte und das Verzeichnis von Verarbeitungstätigkeiten sind die Grundlage für Datenschutzhinweise, Betroffenenanfragen, DSFA und die Reaktion auf Datenpannen. Mehr dazu im Abschnitt zum Verzeichnis weiter unten und in unserer Vorlage für eine Aufbewahrungsrichtlinie (auf Englisch).
| ID | Was zu tun ist | DSGVO | Nachweis |
|---|---|---|---|
| MP-01 | Die personenbezogenen Daten erfassen: welche, von wem, wo sie liegen, wer sie sieht, wohin sie fließen (erste 30 Tage) | Art. 30 | Datenlandkarte oder Datenflussdiagramm |
| MP-02 | Jedes System, jede App und jedes Gerät auflisten, das personenbezogene Daten speichert oder darauf zugreift (erste 30 Tage) | Art. 30, 32 | System- und Geräteinventar |
| MP-03 | Das Verzeichnis von Verarbeitungstätigkeiten mit den Inhalten aus Art. 30 Abs. 1 erstellen (erste 30 Tage) | Art. 30 Abs. 1 | VVT (Excel-Blatt) |
| MP-04 | Als Auftragsverarbeiter das Verzeichnis für jeden Verantwortlichen führen | Art. 30 Abs. 2 | Verzeichnis des Auftragsverarbeiters |
| MP-05 | Weniger als 250 Beschäftigte? Die Ausnahme nach Art. 30 Abs. 5 genau prüfen: Wer regelmäßig Beschäftigten- oder Kundendaten verarbeitet, braucht meist trotzdem ein Verzeichnis (erste 30 Tage) | Art. 30 Abs. 5 | Entscheidung zur Ausnahme |
| MP-06 | Für jede Datenkategorie eine Aufbewahrungsfrist festlegen und planmäßig löschen oder anonymisieren | Art. 5 Abs. 1 lit. e | Löschkonzept; Löschprotokolle |
| MP-07 | Die Sicherheitsmaßnahmen im Verzeichnis allgemein beschreiben | Art. 30 Abs. 1 lit. g | Zusammenfassung der TOM |
Jeder Zweck braucht eine der sechs Rechtsgrundlagen, und zwar bevor Sie anfangen. Bei Beschäftigtendaten sollten Sie nicht auf die Einwilligung setzen: Wegen des Abhängigkeitsverhältnisses ist sie selten freiwillig. Sagen Sie den Menschen, was Sie tun, auch was die Geräteverwaltung auf ihren Laptops und Smartphones sieht.
| ID | Was zu tun ist | DSGVO | Nachweis |
|---|---|---|---|
| LB-01 | Für jeden Verarbeitungszweck eine Rechtsgrundlage wählen und dokumentieren (erste 30 Tage) | Art. 6 Abs. 1 | Rechtsgrundlage je VVT-Zeile |
| LB-02 | Bei berechtigten Interessen eine Interessenabwägung schreiben und aufbewahren | Art. 6 Abs. 1 lit. f | Dokumentierte Interessenabwägung |
| LB-03 | Wo Sie sich auf eine Einwilligung stützen: aktiv erteilt, für einen bestimmten Fall, dokumentiert und so leicht zu widerrufen, wie sie erteilt wurde | Art. 7 | Einwilligungsnachweise; Widerrufsweg |
| LB-04 | Für Beschäftigtendaten eine andere Rechtsgrundlage als die Einwilligung nutzen | Art. 6, Art. 7 Abs. 4 | Rechtsgrundlage für HR-Verarbeitungen |
| LB-05 | Besondere Kategorien von Daten und Daten über Straftaten finden und die Bedingung nach Art. 9 oder Art. 10 dokumentieren | Art. 9, 10 | Register besonderer Kategorien |
| LB-06 | Datenschutzhinweise mit den Angaben nach Art. 13 und 14 veröffentlichen, für Kunden, Beschäftigte und Bewerber (erste 30 Tage) | Art. 13, 14 | Veröffentlichte Hinweise mit Datum |
| LB-07 | Beschäftigten sagen, was die Geräteverwaltung tut: welche Geräte, welche Daten und warum | Art. 13; WP249 | Hinweis zu Dienstgeräten |
| LB-08 | Für nicht notwendige Cookies vor dem Setzen eine Einwilligung einholen, wo die ePrivacy-Regeln gelten (in Deutschland § 25 TDDDG) | ePrivacy-RL Art. 5 Abs. 3 | Konfiguration des Cookie-Banners |
Menschen können verlangen, ihre Daten einzusehen, zu berichtigen, zu löschen, mitzunehmen oder ihre Verarbeitung einzuschränken, und sie können der Nutzung widersprechen. Für die Antwort haben Sie einen Monat. Bei komplexen Fällen können Sie um zwei weitere Monate verlängern, wenn Sie das innerhalb des ersten Monats mitteilen.
| ID | Was zu tun ist | DSGVO | Nachweis |
|---|---|---|---|
| RT-01 | Einen Weg für Betroffenenanfragen einrichten und jede Anfrage mit Datum protokollieren (erste 30 Tage) | Art. 12 | Anfragenprotokoll (Excel-Blatt) |
| RT-02 | Binnen eines Monats antworten; nur mit Begründung innerhalb des ersten Monats um bis zu zwei Monate verlängern (erste 30 Tage) | Art. 12 Abs. 3 | Antwortdaten im Protokoll |
| RT-03 | Die Identität prüfen, bevor Sie etwas herausgeben, ohne mehr Angaben als nötig zu verlangen | Art. 12 Abs. 6 | Prüfvermerke |
| RT-04 | Die Daten einer Person systemübergreifend finden, kopieren, berichtigen und löschen können | Art. 15 bis 17 | Suchverfahren; Testergebnisse |
| RT-05 | Einschränkung, Datenübertragbarkeit und Widerspruch bearbeiten und Direktwerbung auf Wunsch einstellen | Art. 18, 20, 21 | Anfragenprotokoll |
| RT-06 | Empfänger über Berichtigungen und Löschungen informieren | Art. 19 | Mitteilungsnachweise |
| RT-07 | Ausschließlich automatisierte Entscheidungen mit rechtlicher oder ähnlicher Wirkung erkennen und eine Prüfung durch einen Menschen anbieten | Art. 22 | Register automatisierter Entscheidungen |
Die meisten Dienstleister, die in Ihrem Auftrag personenbezogene Daten verarbeiten, sind Auftragsverarbeiter und brauchen einen Vertrag nach Art. 28. Manche, etwa Banken oder Wirtschaftsprüfer, sind selbst Verantwortliche. Halten Sie sie im Register fest; Ihren AV-Vertrag unterschreiben sie nicht. Daten, die den EWR verlassen, brauchen eine Übermittlungsgrundlage. Systemhäuser und MSPs sind meist selbst der Auftragsverarbeiter, und diese Seite deckt VT-08 ab. Kombinieren Sie diesen Bereich mit unserer Vorlage für das Dienstleistermanagement (auf Englisch).
| ID | Was zu tun ist | DSGVO | Nachweis |
|---|---|---|---|
| VT-01 | Jeden Dienstleister auflisten, der für Sie personenbezogene Daten verarbeitet (erste 30 Tage) | Art. 28 | Dienstleisterregister (Excel-Blatt) |
| VT-02 | Mit jedem einen Vertrag zur Auftragsverarbeitung mit allen Inhalten aus Art. 28 Abs. 3 schließen (erste 30 Tage) | Art. 28 Abs. 3 | Unterzeichnete AV-Verträge |
| VT-03 | Die Sicherheit jedes Dienstleisters vor Vertragsschluss prüfen und bei Verlängerung erneut | Art. 28 Abs. 1 | Prüfvermerke |
| VT-04 | Die Listen der Unterauftragsverarbeiter aufbewahren und Änderungen bei Bedarf widersprechen | Art. 28 Abs. 2 und 4 | Listen der Unterauftragsverarbeiter |
| VT-05 | Übermittlungen außerhalb des EWR erfassen und die Grundlage dokumentieren: Angemessenheitsbeschluss, Data Privacy Framework, Standardvertragsklauseln oder verbindliche interne Datenschutzvorschriften (erste 30 Tage) | Art. 44 bis 49 | Übermittlungsregister |
| VT-06 | Bei Standardvertragsklauseln das Zielland bewerten und bei Bedarf zusätzliche Maßnahmen ergreifen | Art. 46 | Transfer Impact Assessment |
| VT-07 | Den Status des EU-US Data Privacy Framework verfolgen und Standardvertragsklauseln als Rückfallebene bereithalten | Art. 45, 46 | Beobachtungsnotizen; Rückfallplan |
| VT-08 | Als Auftragsverarbeiter (die meisten MSPs): den AV-Vertrag jedes Kunden unterzeichnen, nur auf dokumentierte Weisung handeln, vor neuen Unterauftragsverarbeitern eine Genehmigung einholen und dieselben Pflichten weitergeben | Art. 28 Abs. 2 bis 4, Art. 29 | Unterzeichnete AV-Verträge mit Kunden; Liste der Unterauftragsverarbeiter |
Art. 32 verlangt Sicherheit, die zum Risiko passt, und nennt als erstes Beispiel Pseudonymisierung und Verschlüsselung. Ein Produkt nennt er nicht. Laptops und Smartphones tragen personenbezogene Daten aus dem Büro, und ein verlorenes Gerät gehört zu den häufigsten Datenpannen, mit denen IT-Teams zu tun haben. Deshalb ist dies der größte Bereich. Unsere Vorlage für eine Verschlüsselungsrichtlinie hilft dabei.
| ID | Was zu tun ist | DSGVO | Nachweis |
|---|---|---|---|
| SE-01 | Das Risiko für personenbezogene Daten bewerten und passende Sicherheitsmaßnahmen wählen (erste 30 Tage) | Art. 32 Abs. 1 und 2 | Risikobewertung |
| SE-02 | Jeden Laptop und Desktop verschlüsseln (BitLocker, FileVault) und die Wiederherstellungsschlüssel außerhalb des Geräts aufbewahren (erste 30 Tage) | Art. 32 Abs. 1 lit. a | Verschlüsselungsstatus je Gerät |
| SE-03 | Smartphones und Tablets verschlüsseln und einen Code verlangen (erste 30 Tage) | Art. 32 Abs. 1 lit. a | Bericht zu Verschlüsselung und Code auf Mobilgeräten |
| SE-04 | Bildschirme nach kurzer Inaktivität sperren lassen (erste 30 Tage) | Art. 32 Abs. 1 lit. b | Bericht zur Bildschirmsperre |
| SE-05 | Betriebssysteme und Apps in festen Fristen patchen, am schnellsten bei bekannt ausgenutzten Schwachstellen (erste 30 Tage) | Art. 32 Abs. 1 lit. b | Bericht zum Patchstand |
| SE-06 | Nach Schwachstellen suchen und sie nach Risiko beheben | Art. 32 Abs. 1 lit. b und d | Schwachstellenberichte |
| SE-07 | Freigegebene Apps zulassen und solche blockieren, die Daten dorthin bringen, wo sie nicht hingehören | Art. 25, 32 | Listen erlaubter und blockierter Apps |
| SE-08 | USB-Speicher blockieren oder einschränken, wo er nicht gebraucht wird | Art. 32 Abs. 1 lit. b | USB-Richtlinie und Einstellungsbericht |
| SE-09 | Die Host-Firewall auf jedem Laptop und Desktop einschalten | Art. 32 Abs. 1 lit. b | Bericht zu den Firewall-Einstellungen |
| SE-10 | Jeder Person ein eigenes Konto geben, MFA verlangen und Administratorrechte begrenzen (erste 30 Tage) | Art. 32 Abs. 1 lit. b | Zugriffsprüfung; MFA-Bericht |
| SE-11 | Personenbezogene Daten sichern und testen, dass Sie sie rasch wiederherstellen können | Art. 32 Abs. 1 lit. c | Sicherungsberichte; Wiederherstellungstests |
| SE-12 | Geräte vor Wiederverwendung oder Entsorgung löschen und das belegen | Art. 5 Abs. 1 lit. f, Art. 32 | Löschnachweise |
| SE-13 | BYOD-Regeln schreiben, die Arbeitsdaten von privaten Daten trennen und private Daten auf privaten Geräten respektieren | Art. 5 Abs. 1 lit. c, Art. 32; WP249 | BYOD-Richtlinie |
| SE-14 | Die Sicherheitsmaßnahmen planmäßig testen und überprüfen | Art. 32 Abs. 1 lit. d | Testergebnisse; Compliance-Berichte |
| SE-15 | Administratoraktionen auf Systemen mit personenbezogenen Daten protokollieren und die Protokolle aufbewahren | Art. 5 Abs. 2, Art. 32 | Admin-Protokolle; Aufbewahrungseinstellung |
Schreiben Sie den Plan, bevor Sie ihn brauchen. Die Frist gegenüber der Aufsichtsbehörde beträgt 72 Stunden ab Kenntnis. Unsere Vorlage für eine Richtlinie zur Meldung von Datenpannen liefert die Formulierungen.
| ID | Was zu tun ist | DSGVO | Nachweis |
|---|---|---|---|
| BR-01 | Einen Notfallplan für Datenpannen schreiben: wer entscheidet, wer meldet und in welcher Frist (erste 30 Tage) | Art. 33, 34 | Plan; Testbericht |
| BR-02 | Beschäftigten beibringen, ein verlorenes Gerät oder einen Verdacht sofort zu melden (erste 30 Tage) | Art. 33 | Schulungsnachweise; Meldeweg |
| BR-03 | Bei Geräteverlust das Gerät sperren, Firmengeräte orten und bei Bedarf löschen | Art. 33, Art. 34 Abs. 3 lit. b | Vorfallprotokoll mit Maßnahmen und Uhrzeiten |
| BR-04 | Das Risiko schnell bewerten: welche Daten, wie viele Personen, war das Gerät verschlüsselt | Art. 33 Abs. 1, Art. 34 Abs. 1 | Risikobewertung im Pannenregister |
| BR-05 | Die Aufsichtsbehörde binnen 72 Stunden ab Kenntnis informieren, außer die Panne führt voraussichtlich zu keinem Risiko (keine Niederlassung in der EU? Dann jede Behörde dort, wo Betroffene leben) | Art. 33 Abs. 1 und 3 | Kopie der Meldung mit Zeitstempel |
| BR-06 | Die Betroffenen unverzüglich benachrichtigen, wenn das Risiko für sie hoch ist, sofern keine Ausnahme nach Art. 34 Abs. 3 greift | Art. 34 | Kopie der Benachrichtigung |
| BR-07 | Jede Panne dokumentieren, gemeldet oder nicht, mit Fakten, Auswirkungen und Maßnahmen (erste 30 Tage) | Art. 33 Abs. 5 | Pannenregister (Excel-Blatt) |
| BR-08 | Auftragsverarbeiter: den Verantwortlichen unverzüglich informieren | Art. 33 Abs. 2 | Mitteilung an den Verantwortlichen |
Verarbeitungen mit hohem Risiko brauchen vor dem Start eine Datenschutz-Folgenabschätzung. Die Überwachung von Dienstgeräten löst sie häufig aus, also machen Sie auch eine DSFA für Ihre Geräteverwaltung. Mehr in unserem Leitfaden zur Datenschutz-Folgenabschätzung (DSFA) (auf Englisch).
| ID | Was zu tun ist | DSGVO | Nachweis |
|---|---|---|---|
| DP-01 | Jedes neue Projekt, System und jeden neuen Dienstleister vor dem Start auf hohes Risiko prüfen | Art. 35 Abs. 1 | Vorprüfung (Excel-Blatt) |
| DP-02 | Eine DSFA durchführen, wenn die Verarbeitung auf der Liste Ihrer Aufsichtsbehörde steht, und in der Regel, wenn zwei oder mehr Kriterien aus WP248 zutreffen | Art. 35 Abs. 1, 3 und 4 | DSFA mit den Inhalten aus Art. 35 Abs. 7 |
| DP-03 | Eine DSFA für die Geräteverwaltung selbst durchführen, weil die Überwachung von Dienstgeräten sie häufig auslöst | Art. 35; WP249 | DSFA zur Geräteverwaltung |
| DP-04 | Zu jeder DSFA den Rat der oder des Datenschutzbeauftragten einholen, sofern benannt | Art. 35 Abs. 2 | Stellungnahme in der Akte |
| DP-05 | Die Aufsichtsbehörde vor der Verarbeitung konsultieren, wenn trotz Ihrer Maßnahmen ein hohes Risiko bleibt | Art. 36 | Nachweis der Konsultation |
| DP-06 | Datenschutz in neue Systeme einbauen: nur das Nötigste erheben und datenschutzfreundliche Voreinstellungen setzen | Art. 25 | Designnotizen; Voreinstellungen |
Die meisten Vorfälle gehen von Menschen aus, und Menschen bemerken auch die meisten. Schulen Sie sie, verpflichten Sie sie zur Vertraulichkeit, begrenzen Sie Administratorzugänge und schließen Sie die Lücken, wenn jemand geht.
| ID | Was zu tun ist | DSGVO | Nachweis |
|---|---|---|---|
| PE-01 | Alle, die personenbezogene Daten verarbeiten, bei Eintritt und jährlich schulen | Art. 24, Art. 32 Abs. 4 | Schulungsnachweise |
| PE-02 | Beschäftigte und Auftragnehmer zur Vertraulichkeit verpflichten | Art. 29, Art. 32 Abs. 4 | Unterzeichnete Verpflichtungen |
| PE-03 | Begrenzen, wer in Admin-Konsolen Geräte- und Nutzerdaten sehen kann | Art. 5 Abs. 1 lit. f, Art. 25 Abs. 2 | Liste der Admin-Rollen |
| PE-04 | Beim Austritt Zugänge entziehen und Firmengeräte zurückholen oder löschen | Art. 32 | Austrittsnachweise mit Uhrzeiten |
| PE-05 | Das Programm jährlich überprüfen und der Geschäftsleitung berichten | Art. 24 Abs. 1 | Jahresbericht |
Aus der Datenlandkarte entsteht das Verzeichnis. Art. 30 Abs. 1 legt fest, was das Verzeichnis eines Verantwortlichen enthalten muss:
Auftragsverarbeiter führen für jeden Verantwortlichen, für den sie arbeiten, ein kürzeres Verzeichnis (Art. 30 Abs. 2). Führen Sie es schriftlich, elektronisch genügt, und halten Sie es bereit, falls die Aufsichtsbehörde es anfordert.
Die Ausnahme für weniger als 250 Beschäftigte ist enger, als sie aussieht. Art. 30 Abs. 5 befreit diese Organisationen nur, wenn die Verarbeitung gelegentlich erfolgt, voraussichtlich kein Risiko birgt und keine besonderen Kategorien von Daten oder Daten über Straftaten umfasst. Lohnabrechnung und Kundendaten verarbeiten Sie regelmäßig, also brauchen die meisten kleinen Unternehmen dafür trotzdem ein Verzeichnis. Ein EU-Vorschlag, die Ausnahme zu erweitern, ist mit dem Rat abgestimmt und geht in die Abstimmung im Parlament, erwartet im November 2026. Bis er angenommen ist, gilt die 250-Regel.
Für eine schnelle Datenlandkarte beginnen Sie bei den Systemen statt bei den Abteilungen. Listen Sie jede App, jede Datenbank und jeden Gerätetyp auf und fragen Sie dann, welche personenbezogenen Daten dort liegen, von wem, wohin sie gehen und wie lange sie bleiben. Das Geräteinventar aus Ihrer Geräteverwaltung liefert die Zeilen für die Endgeräte. Das VVT-Blatt im Excel-Tracker hat die Spalten aus Art. 30 Abs. 1 und vier ausgefüllte Beispiele: Lohnabrechnung, Kundenkonten, Geräteverwaltung und E-Mail-Marketing.
Nach Art. 33 melden Sie eine Verletzung des Schutzes personenbezogener Daten unverzüglich und möglichst binnen 72 Stunden, nachdem sie Ihnen bekannt wurde, an Ihre Aufsichtsbehörde, es sei denn, sie führt voraussichtlich zu keinem Risiko für die Betroffenen. Bekannt ist sie, sobald Sie hinreichend sicher sind, dass personenbezogene Daten betroffen sind. Wenn Sie nicht alle Angaben rechtzeitig haben, melden Sie, was Sie wissen, und reichen den Rest schrittweise nach. Ohne Niederlassung in der EU gibt es für Sie keine federführende Behörde, und Sie melden an jede Behörde dort, wo Betroffene leben.
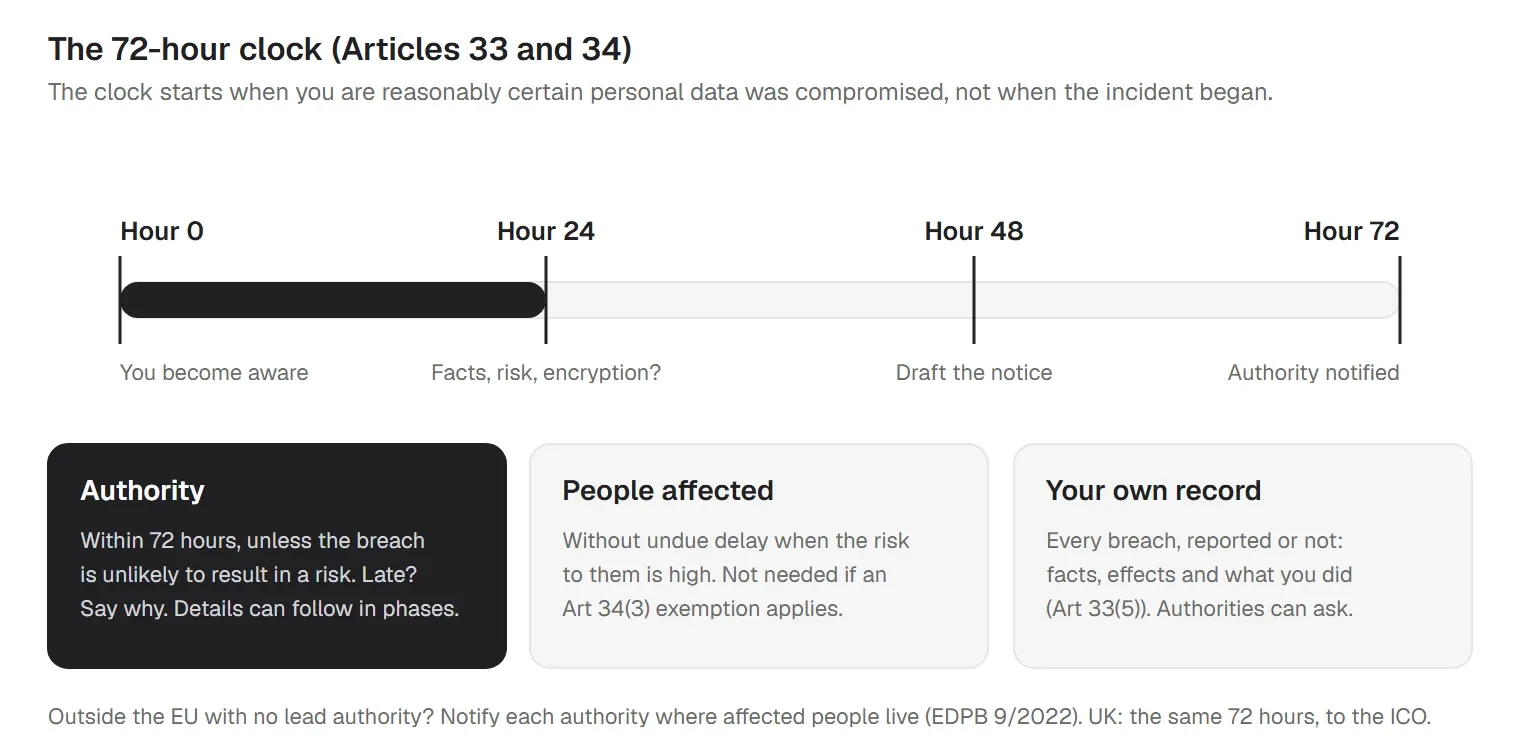
Die Betroffenen benachrichtigen Sie unverzüglich, wenn das Risiko für sie hoch ist (Art. 34). Jede Panne dokumentieren Sie, gemeldet oder nicht, mit den Fakten, den Auswirkungen und Ihren Maßnahmen (Art. 33 Abs. 5).
Die häufigste Datenpanne für IT-Teams ist ein verlorenes oder gestohlenes Gerät. Die Fallbeispiele des EDSA (auf Englisch) zeigen, wie stark die Verschlüsselung das Ergebnis verändert:
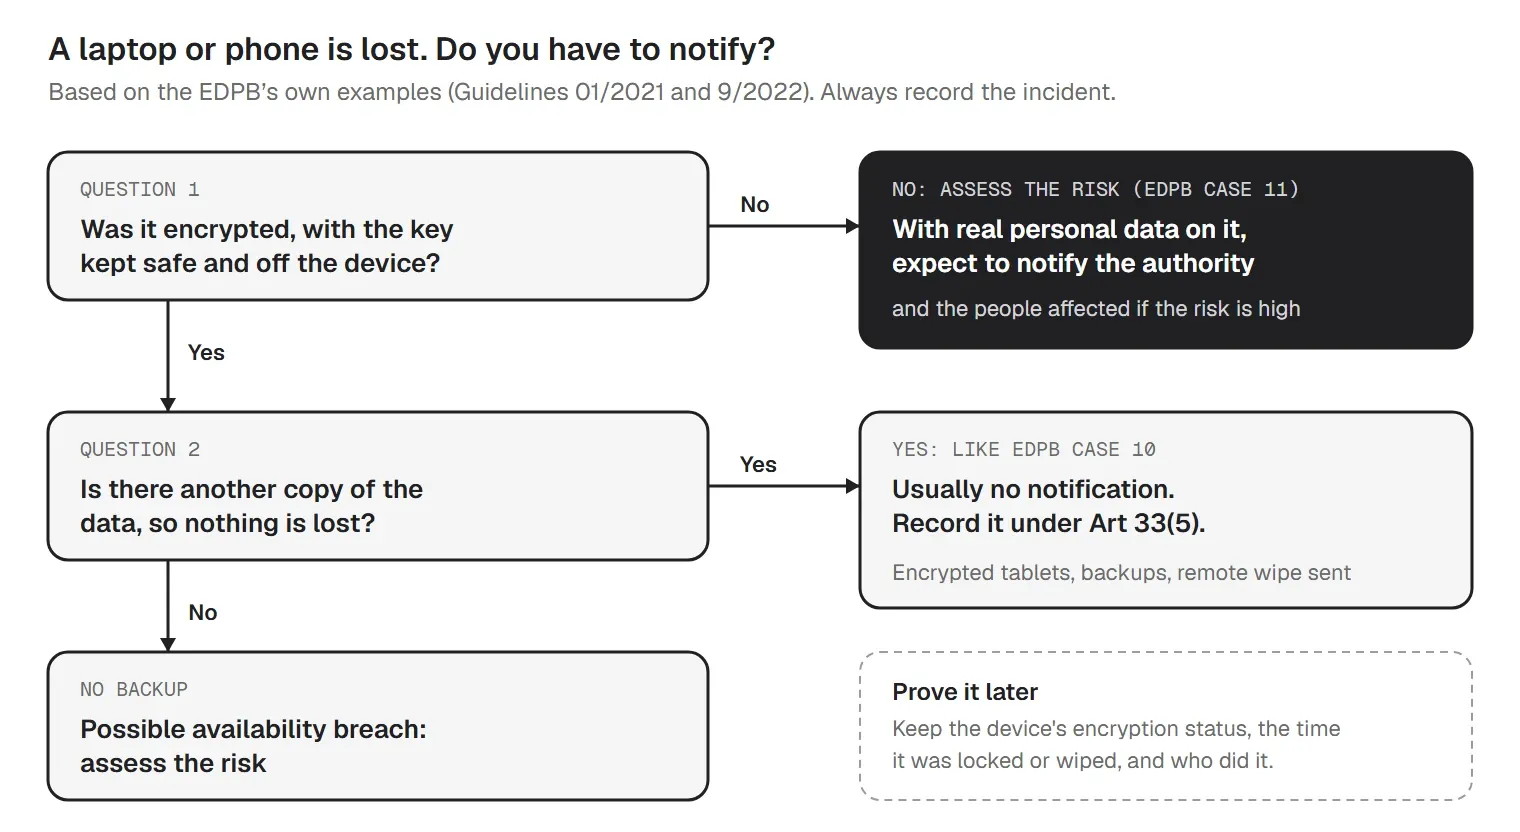
Verschlüsselung hilft nur, wenn der Schlüssel sicher ist. Er muss in Ihrem Besitz bleiben und darf nicht kompromittiert sein. Lag auf dem Gerät die einzige Kopie der Daten, kann der Verlust trotzdem eine Verletzung der Verfügbarkeit sein, die Sie bewerten müssen (Leitlinien 9/2022, auf Englisch).
Am ersten Tag brauchen Sie deshalb vier Antworten: welches Gerät es war, ob es verschlüsselt war, wo der Wiederherstellungsschlüssel liegt und wann es gesperrt oder gelöscht wurde. Halten Sie das bereit, bevor ein Gerät verschwindet. Unser Reaktionsplan für Datenschutzverletzungen beschreibt den ganzen Ablauf.
Art. 32 verlangt von Verantwortlichen und Auftragsverarbeitern ein dem Risiko angemessenes Schutzniveau und nennt vier Maßnahmen, die "gegebenenfalls" dazugehören: Pseudonymisierung und Verschlüsselung; die dauerhafte Vertraulichkeit, Integrität, Verfügbarkeit und Belastbarkeit der Systeme; die rasche Wiederherstellung der Daten nach einem Zwischenfall; und regelmäßige Tests der Maßnahmen. Ein Produkt, einen Standard oder einen Algorithmus nennt er nicht. In der Praxis beschreiben Sie diese Maßnahmen als TOM.
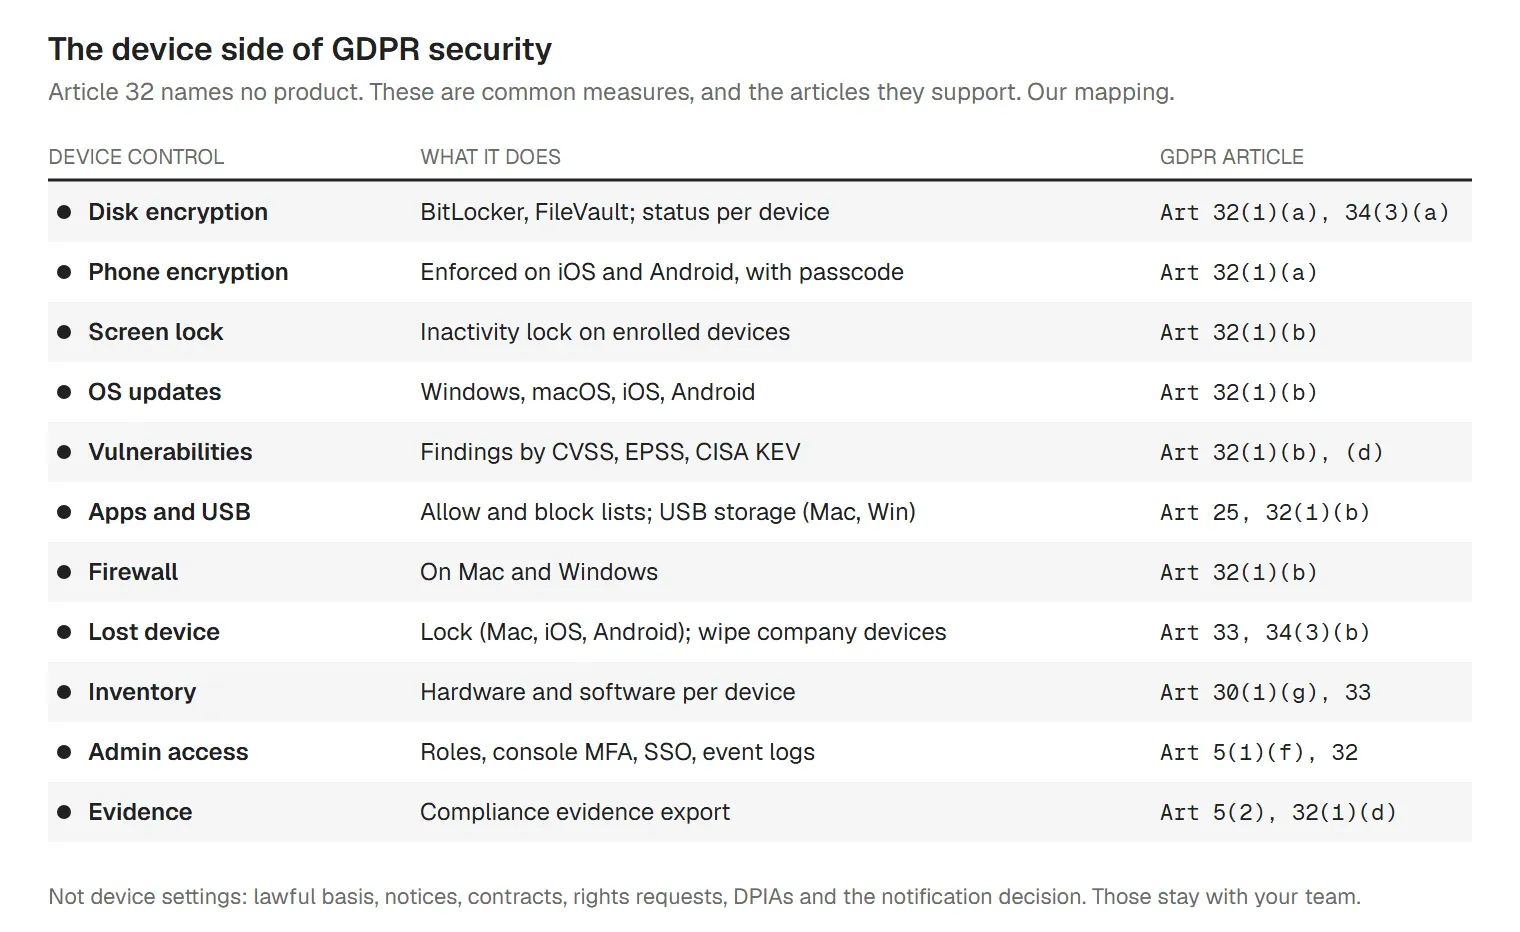
Auf einer gemischten Flotte aus Windows, Mac, iPhone und Android laufen diese Maßnahmen auf eine kurze Liste von Einstellungen hinaus: Festplattenverschlüsselung mit einem Wiederherstellungsschlüssel, der nicht auf dem Gerät liegt, ein Code und eine Bildschirmsperre, Betriebssystem-Updates in festen Fristen, kontrollierte Apps und USB-Speicher und die Möglichkeit, ein verlorenes Gerät zu sperren oder zu löschen. Die Hinweise der Information Commission (früher ICO) zur Verschlüsselung geben britischen Organisationen denselben Rat (auf Englisch). Unser Leitfaden zur Festplattenverschlüsselung erklärt die Optionen je Plattform.
Die Geräteverwaltung braucht ihre eigene DSGVO-Prüfung. Die europäischen Datenschutzbehörden haben in ihrer Stellungnahme zur Datenverarbeitung am Arbeitsplatz (WP249) gesagt, dass Arbeitgeber vor der Einführung einer Mobilgeräteverwaltung eine DSFA durchführen und die Beschäftigten über ihre Funktionen informieren sollten. Die Ortung verlorener Geräte darf nicht zur Dauerüberwachung werden. Auf privaten Geräten (BYOD) trennen Sie Arbeits- und Privatnutzung. Unsere BYOD-Richtlinie als Vorlage ist ein guter Ausgangspunkt.
Rechenschaftspflicht heißt, Ihre Arbeit zu zeigen. Ob die Frage aus dem Sicherheitsfragebogen eines Kunden kommt, aus einer internen Revision oder von der Aufsichtsbehörde nach einer Beschwerde: Die Antwort sind datierte Nachweise, die Sie über die Zeit gesammelt haben.
| Bereich | Nachweis | Aktualisieren |
|---|---|---|
| Geltungsbereich und Rollen | Vermerk zum Geltungsbereich; Verantwortlicher oder Auftragsverarbeiter je Verarbeitung; Entscheidung zur oder zum Datenschutzbeauftragten | Jährlich |
| Verzeichnis | VVT mit den Inhalten aus Art. 30 Abs. 1; Datenlandkarte | Bei Änderung |
| Hinweise | Datenschutzhinweise mit Datum; Hinweis zu Dienstgeräten | Jährlich |
| Betroffenenrechte | Anfragenprotokoll mit Antwortdaten | Je Anfrage |
| Dienstleister | Unterzeichnete AV-Verträge; Übermittlungsregister; Transfer Impact Assessments | Je Vertrag |
| Sicherheit | Verschlüsselungsstatus je Gerät; Patchberichte; Zugriffsprüfungen | Monatlich |
| Datenpannen | Pannenregister, auch mit den nicht gemeldeten | Je Vorfall |
| DSFA | Vorprüfungen; DSFA; Stellungnahmen der oder des Datenschutzbeauftragten | Je Projekt |
| Schulung | Schulungsnachweise; Vertraulichkeitsverpflichtungen | Jährlich |
Die Checkliste (PDF und Excel) ist auf Englisch. Eine deutsche Fassung kann später folgen.
Weitere DSGVO-Leitfäden für IT-Teams
Die DSGVO bleibt das Programm Ihrer Organisation: Rechtsgrundlagen, Datenschutzhinweise, Verträge, DSFA und die Entscheidung über Meldungen liegen bei Ihnen. trio.so deckt viele Gerätepunkte dieser Checkliste aus einer Konsole ab, für Windows, Mac, iOS und Android:
Sie vergleichen Werkzeuge? Unser Leitfaden zu DSGVO-Software (auf Englisch) zeigt, was Automatisierung leisten kann und was nicht.
Die Compliance-Engine von trio.so führt die DSGVO unter ihren Frameworks und deckt die technischen Kontrollen ab, die ein Werkzeug für die Geräteverwaltung durchsetzen kann. Mehr zu DSGVO in trio.so (auf Englisch) und zur Compliance-Automatisierung.
trio.so deckt Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole ab. Die Tarife beginnen bei 5 $ pro Gerät.
14 Tage kostenlos, ohne Kreditkarte.
Quellen. Zuletzt geprüft im November 2026. Dieser Beitrag ist eine Orientierung, keine Rechtsberatung. Die Zuordnung der Gerätekontrollen zu DSGVO-Artikeln stammt von uns. Die meisten Quellen sind auf Englisch.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so setzt BitLocker, FileVault und die Verschlüsselung auf iOS und Android durch, zeigt den Status je Gerät, sperrt verlorene Macs, iPhones und Android-Geräte und exportiert Compliance-Nachweise.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.





Antworten auf die häufigsten Fragen zur DSGVO-Checkliste, zum Verzeichnis von Verarbeitungstätigkeiten, zu Datenpannen und zu Datenschutzbeauftragten.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Kostenlose Vorlage für die Meldung von Datenschutzverletzungen nach DSGVO: 72-Stunden-Zeitplan, Entscheidungshilfe, Musterschreiben und Verzeichnis.
Kostenlose Vorlage für IT-Serviceanfragen als Excel, Word und PDF: welche Felder hineingehören, ein ausgefülltes Beispiel, Anfrage oder Störung, Weiterleitung.
Kostenlose Vorlage für Anträge auf neue Benutzerkonten: welche Felder hineingehören, ein ausgefülltes Beispiel, wer neue Konten genehmigt und wie Sie die Bereitstellung automatisieren.
Kostenlose Vorlage für eine Richtlinie für Penetrationstests in Word, PDF und Excel: Abschnitte, Beispiel-Testplan, Rules of Engagement und Bericht.
Was Datenklassifizierung ist, welche vier Schutzstufen üblich sind und eine Vorlage für Ihre Datenklassifizierungsrichtlinie zum direkten Übernehmen.
Kostenloses Antragsformular für Anwendungszugriff als Word und PDF, mit Formular für Änderung und Entzug, ausgefülltem Beispiel und Excel-Protokoll.
Was Compliance Management umfasst, wann ein CMS Pflicht ist, was IDW PS 980 und ISO 37301 verlangen und wie Sie es in sechs Schritten aufbauen.
Vorlage für eine Fernzugriffsrichtlinie: erlaubte Wege, Regeln für Remote-Desktop und MFA, Fernwartung durch Dienstleister, Protokollierung und Excel-Register.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden