


Templates
Löschkonzept: Vorlage nach DSGVO (Word + Excel)
Löschkonzept-Vorlage nach DSGVO als Word und PDF: Löschklassen, Löschfristen, Aufbewahrungsfristen nach HGB und AO, Sperrung und Löschprotokoll, dazu Excel.
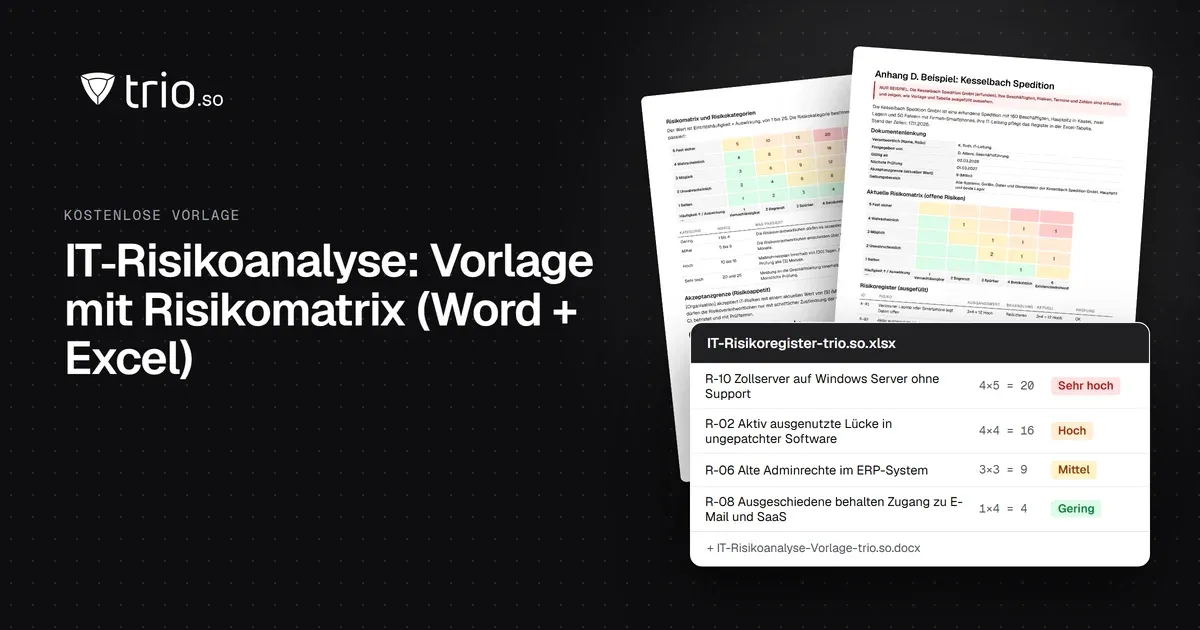
IT-Risikoanalyse als Vorlage in Word und PDF: Skalen, 5x5-Risikomatrix, Risikobewertung und Maßnahmenplan nach BSI 200-3, dazu ein Excel-Risikoregister.

Content-Autorin, trio.so
Wenn ein Prüfer fragt, wie die IT ihre Risiken bewertet, oder ein Laptop mit Kundendaten verschwindet, muss jemand zeigen können, welche Risiken bekannt waren, wie sie eingestuft wurden, wer dafür verantwortlich war und was entschieden wurde. Eine IT-Risikoanalyse schreibt dieses Verfahren fest: mit welchen Skalen Sie bewerten, wer entscheidet, was jede Risikokategorie auslöst und wann die Geschäftsleitung zustimmen muss. Die Ergebnisse stehen im Risikoregister.
Diese Vorlage richtet sich an IT-Leitungen, Informationssicherheitsbeauftragte und alle, die in Unternehmen mit 20 bis 1.000 Beschäftigten Prüfern antworten. Der Download enthält die Risikoanalyse als Word und PDF mit Skalen für Eintrittshäufigkeit und Auswirkung, einer 5×5-Risikomatrix, einer Akzeptanzgrenze, einem Maßnahmenplan, einem Formular zur Risikoakzeptanz und einem ausgefüllten Beispiel. Ein Excel-Risikoregister stuft jedes Risiko ein, zeichnet die Matrix und markiert überfällige Maßnahmen. Alle drei Dateien sind auf Deutsch.
Auf einen Blick
Den gesamten Prozess mit Rollen, Methoden und Kennzahlen beschreibt unser Leitfaden IT-Risikomanagement: Prozess, Bewertung und Maßnahmen.
Der BSI-Standard 200-3 (Risikoanalyse auf der Basis von IT-Grundschutz, Version 1.0 von 2017) beschreibt vier Schritte, an denen sich die Vorlage orientiert:
Die internationale Fassung desselben Ablaufs steht in ISO 31000:2018: Kontext und Kriterien festlegen, Risiken identifizieren, analysieren und bewerten, behandeln, laufend kontrollieren, dokumentieren und berichten. ISO/IEC 27005:2022 überträgt das auf Informationssicherheit, und ISO/IEC 27001:2022 verlangt in Abschnitt 6.1.2 Risikokriterien mit Akzeptanzkriterien, benannte Risikoeigentümer und eine Einschätzung von Folgen und realistischer Eintrittswahrscheinlichkeit. Nach 6.1.3 geben die Risikoeigentümer den Behandlungsplan frei und akzeptieren das Restrisiko.
Gehen Sie in zwei Durchgängen vor. Vom Zielobjekt aus: Inventar der Systeme, Geräte und Daten durchgehen und fragen, was Vertraulichkeit, Integrität oder Verfügbarkeit gefährdet. Der BSI-Standard ordnet dafür jedem Zielobjekt elementare Gefährdungen zu, insgesamt 47, etwa G 0.16 Diebstahl von Geräten, Datenträgern und Dokumenten oder G 0.28 Software-Schwachstellen oder -Fehler. Vom Ereignis aus: Was passiert, wenn ein Laptop gestohlen wird, ein Dienstleister eine Woche ausfällt oder Ransomware den Dateiserver erreicht? Tickets, frühere Vorfälle, Prüfungsfeststellungen und kurze Gespräche mit den Fachbereichen schließen die Lücken.
Beschreiben Sie jedes Risiko als Ursache, Ereignis und Folge, dann lässt es sich bewerten und behandeln. Die Startliste in der Vorlage enthält 14 häufige IT-Risiken:
Wie Sie Schwachstellen finden und priorisieren, steht im Beitrag Schwachstellenmanagement. Für Austritte gibt es die IT-Offboarding-Checkliste, für private Geräte die BYOD-Vorlage, und welche Daten den höchsten Schutzbedarf haben, klärt eine Richtlinie zur Datenklassifizierung.
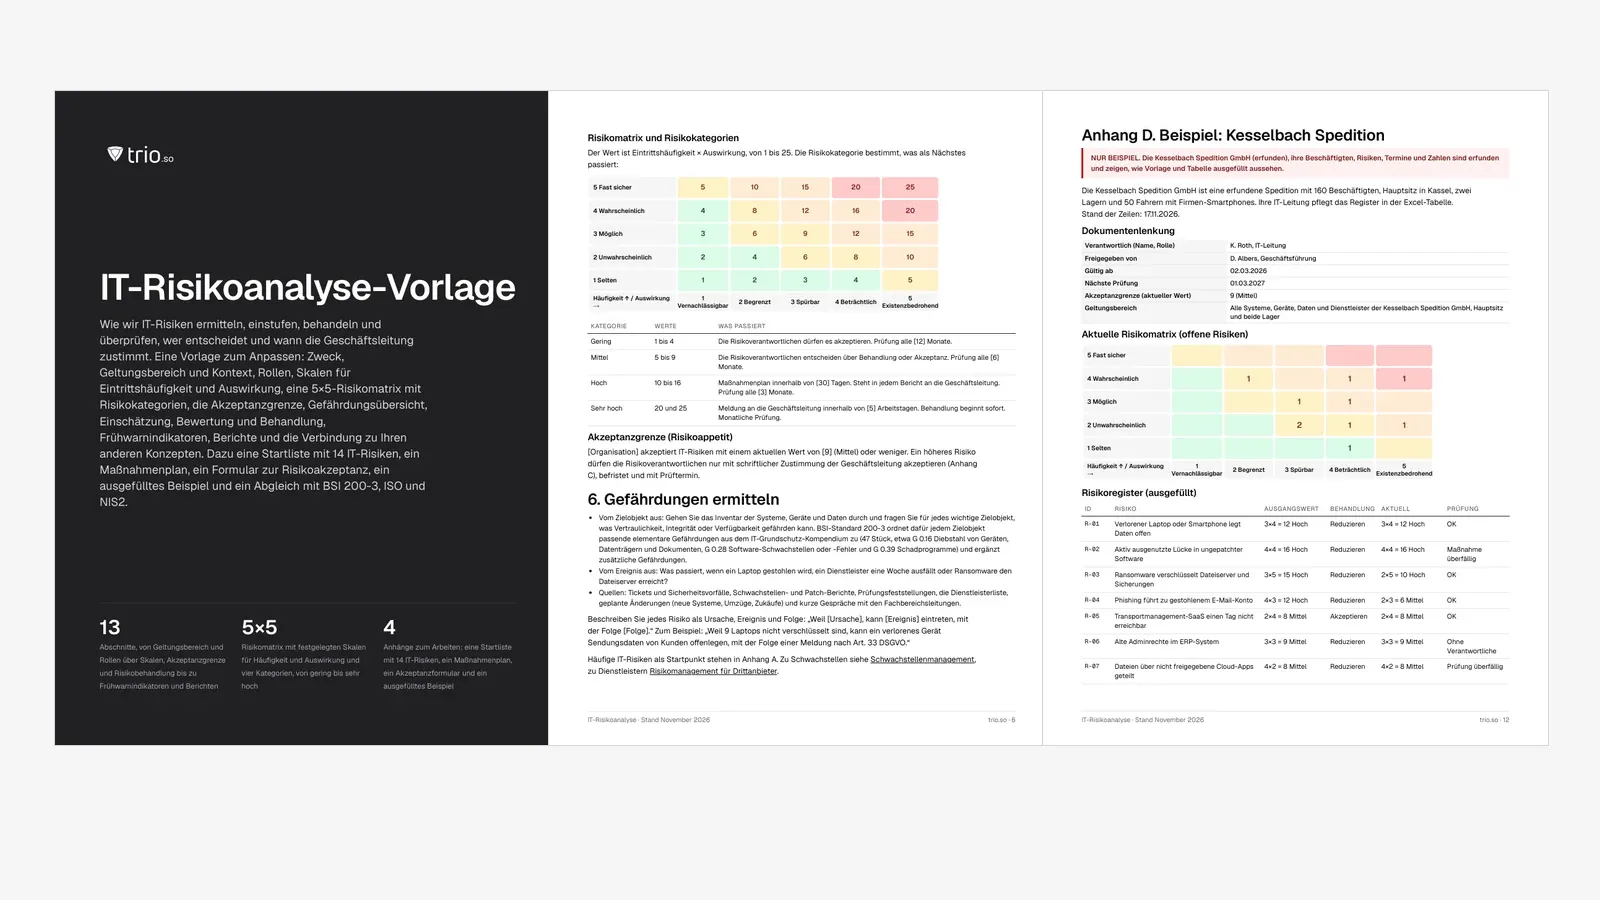
Eintrittshäufigkeit und Auswirkung werden je von 1 bis 5 eingeschätzt, mit den schon umgesetzten Maßnahmen. Der Wert ist das Produkt, von 1 bis 25. Der BSI-Standard zeigt beispielhaft vier Stufen (selten, mittel, häufig, sehr häufig sowie vernachlässigbar, begrenzt, beträchtlich, existenzbedrohend) und überlässt Anzahl und Kriterien jeder Institution. Die Vorlage nutzt fünf Stufen, damit sich mittlere Risiken besser unterscheiden lassen:
| Wert | Eintrittshäufigkeit | Auswirkung |
|---|---|---|
| 1 | Selten: Seltener als alle zehn Jahre, oder nur, wenn mehrere Schutzmaßnahmen zugleich versagen | Vernachlässigbar: Wenige Stunden Ausfall für ein Team; Kunden merken nichts; keine personenbezogenen Daten; Kosten unter [1.000 €] |
| 2 | Unwahrscheinlich: Alle drei bis zehn Jahre | Begrenzt: Bis zu einem Tag Ausfall für ein Team; interne Daten offengelegt; Kosten bis [10.000 €] |
| 3 | Möglich: Alle ein bis drei Jahre | Spürbar: Ein wichtiges System bis zu einem Tag aus; Kunden merken es; wenige personenbezogene Daten offengelegt; Kosten bis [100.000 €] |
| 4 | Wahrscheinlich: Etwa einmal im Jahr, oder es ist bei uns schon passiert | Beträchtlich: Wichtige Systeme mehrere Tage aus; Daten vieler Personen offengelegt; Meldung an Kunden oder Aufsichtsbehörde; Kosten bis [1 Mio. €] |
| 5 | Fast sicher: Mehrmals im Jahr, oder es geschieht gerade | Existenzbedrohend: Betrieb steht eine Woche oder länger; große Datenpanne; Bußgelder, verlorene Aufträge oder Klagen; Kosten über [1 Mio. €] |
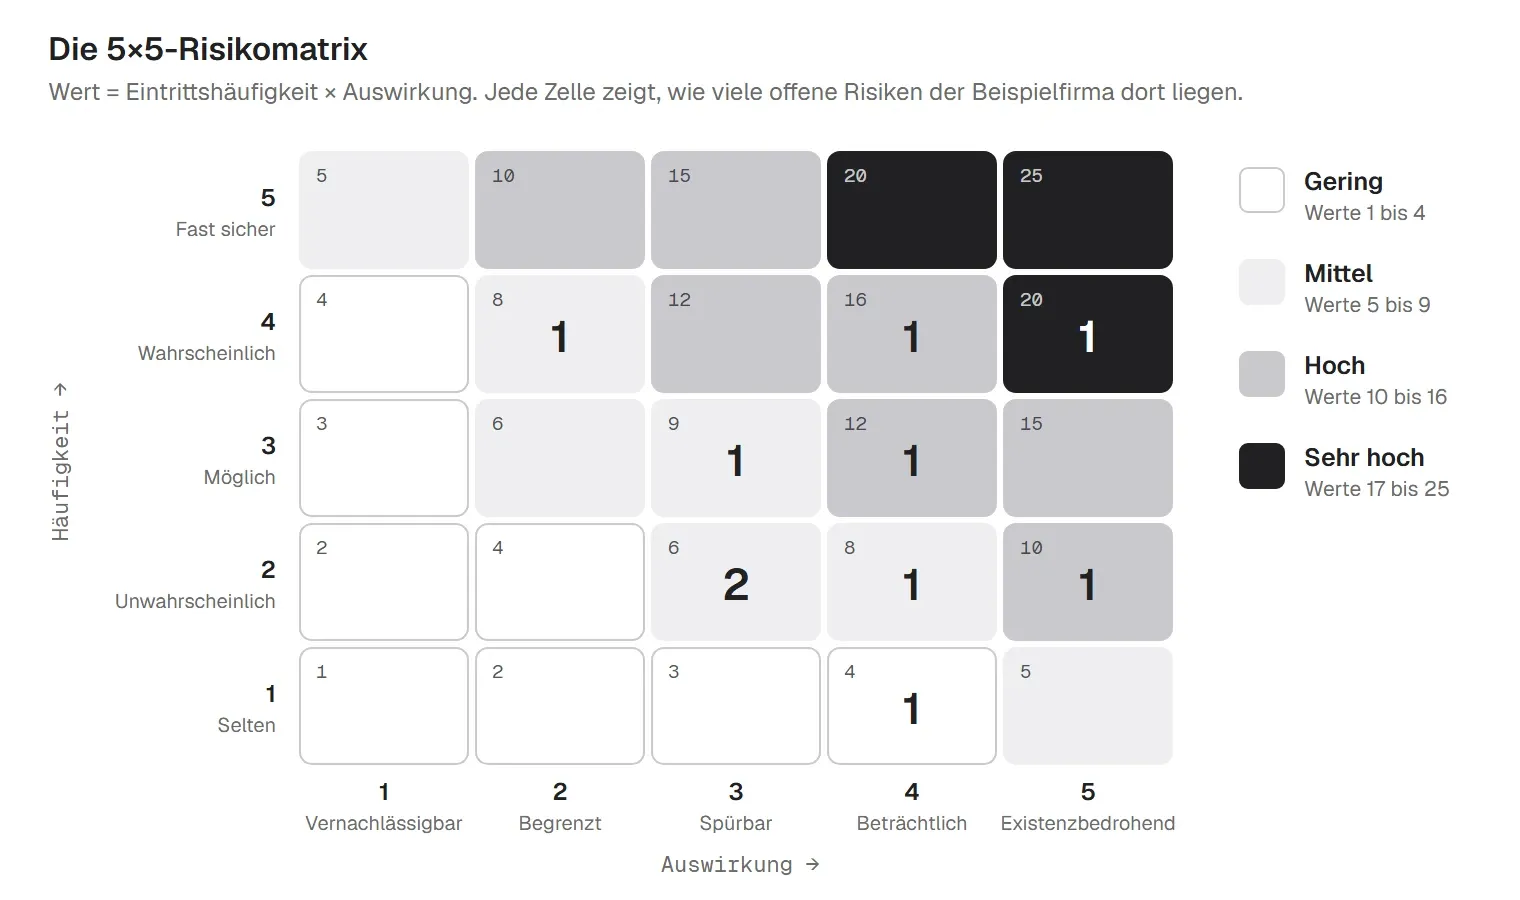
Aus dem Wert folgt die Risikokategorie, wie im BSI-Standard gering, mittel, hoch oder sehr hoch:
| Kategorie | Werte | Was passiert |
|---|---|---|
| Gering | 1 bis 4 | Die Risikoverantwortlichen dürfen es akzeptieren. Prüfung alle [12] Monate. |
| Mittel | 5 bis 9 | Die Risikoverantwortlichen entscheiden über Behandlung oder Akzeptanz. Prüfung alle [6] Monate. |
| Hoch | 10 bis 16 | Maßnahmenplan innerhalb von [30] Tagen. Steht in jedem Bericht an die Geschäftsleitung. Prüfung alle [3] Monate. |
| Sehr hoch | 20 und 25 | Meldung an die Geschäftsleitung innerhalb von [5] Arbeitstagen. Behandlung beginnt sofort. Monatliche Prüfung. |
Die Geldbeträge in eckigen Klammern sind Platzhalter für Ihre Unternehmensgröße. Die Schwellen der Kategorien stellen Sie im Blatt Einstellungen der Excel-Tabelle ein; die Farben der Matrix passen sich an.
Wie viel Risiko die Organisation trägt, entscheidet die Geschäftsleitung. Die Vorlage macht daraus eine Zahl, die das Register prüfen kann: „[Organisation] akzeptiert IT-Risiken mit einem aktuellen Wert von [9] (Mittel) oder weniger. Ein höheres Risiko dürfen die Risikoverantwortlichen nur mit schriftlicher Zustimmung der Geschäftsleitung akzeptieren (Anhang C), befristet und mit Prüftermin.“ Akzeptiert jemand ein Risiko über dieser Grenze, markiert die Excel-Tabelle es als „Über Akzeptanzgrenze“, bis das Formular in Anhang C unterschrieben ist.
Für jedes Risiko über der Akzeptanzgrenze wählen die Risikoverantwortlichen eine oder mehrere der vier Optionen aus dem BSI-Standard:
| Option | Bedeutung | Beispiele aus der IT |
|---|---|---|
| Vermeiden | Die Tätigkeit aufgeben, die das Risiko verursacht | Nicht unterstützte App abschalten, keine Kartendaten mehr speichern |
| Reduzieren | Schutzmaßnahmen ergänzen oder verbessern, um Häufigkeit oder Auswirkung zu senken | Laptops verschlüsseln, schneller patchen, MFA einführen |
| Übertragen | Die Auswirkung mit einem Dritten teilen | Cyberversicherung, Vertragsklauseln mit einem Dienstleister |
| Akzeptieren | Das Risiko bewusst tragen, mit dokumentierter Entscheidung; über der Akzeptanzgrenze stimmt die Geschäftsleitung zu | Altsystem, das bis zur geplanten Ablösung weiterläuft |
Der Maßnahmenplan hält fest, was bis wann von wem erledigt wird und welcher Nachweis die Umsetzung belegt. Sind die Maßnahmen umgesetzt, schätzen die Verantwortlichen Häufigkeit und Auswirkung des Restrisikos ein, und das Register nimmt diesen Restwert als aktuellen Wert. Im Blatt Maßnahmenplan ist jede Maßnahme über die Risiko-ID mit dem Register verbunden.
Die Vorlage legt fest, wie oft Register und Dokument überprüft werden:
| Tätigkeit | Wie oft |
|---|---|
| Durchsicht des Registers durch IT und Risikoverantwortliche | Monatlich |
| Hohe und sehr hohe Risiken an die Geschäftsleitung | Monatlich, bei einem neuen sehr hohen Risiko innerhalb von [5] Arbeitstagen |
| Vollständige Risikoanalyse | Alle [12] Monate |
| Zusätzliche Prüfung | Nach einem schweren Sicherheitsvorfall, einem neuen System oder Dienstleister mit Datenzugriff, einem Umzug, einem Zukauf oder einer Gesetzesänderung |
| Pflege dieses Dokuments | Alle [12] Monate |
Frühwarnindikatoren zeigen an, wenn ein Risiko wahrscheinlicher wird, bevor ein Vorfall daraus entsteht. Die Vorlage schlägt sieben vor, jeweils mit einer Schwelle zum Anpassen:
Die Geschäftsleitung erhält einen einseitigen Bericht mit den Risiken je Kategorie, neuen und geschlossenen Risiken, überfälligen Maßnahmen und jeder Akzeptanz über der Grenze. Die Zahlen liefert das Blatt Übersicht.
Tritt ein Risiko ein, wird es zum Sicherheitsvorfall, und der Reaktionsplan bei Datenpannen übernimmt. Risiken für die Verfügbarkeit, etwa Ransomware oder der Ausfall eines Rechenzentrums, fließen in den Notfallplan. Risiken durch Dienstleister ergeben sich aus dem Risikomanagement für Drittanbieter; das Register hält nur das Ergebnis fest. Wie lange Daten aufbewahrt und wann sie gelöscht werden, regelt ein Löschkonzept.
Für Einrichtungen, die unter das BSI-Gesetz fallen, ist die Risikoanalyse Pflicht. § 30 Abs. 2 Nr. 1 BSIG nennt als erste Mindestmaßnahme „Konzepte in Bezug auf die Risikoanalyse und auf die Sicherheit in der Informationstechnik“, nach Art. 21 Abs. 2 lit. a der NIS2-Richtlinie, und § 30 Abs. 1 verlangt, die Umsetzung zu dokumentieren. Ob Ihr Unternehmen betroffen ist, klären Sie gesondert; die Vorlage lässt sich so oder so nutzen. Wie Risikoanalyse, Richtlinien und Prüfungen zusammenspielen, beschreiben die ISO-27001-Checkliste und unser Beitrag zu GRC.
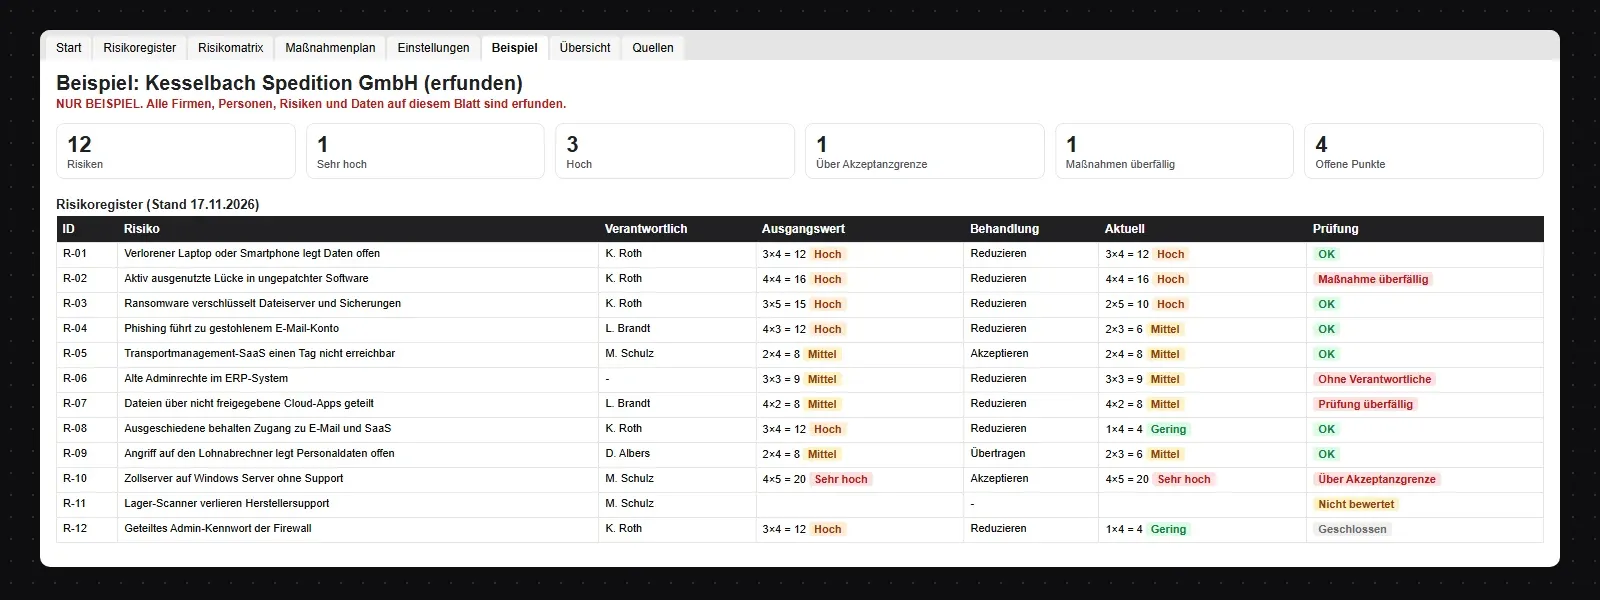
Der Download enthält Vorlage und Tabelle ausgefüllt für die Kesselbach Spedition GmbH (erfunden), eine Spedition mit 160 Beschäftigten, zwei Lagern und 50 Fahrern mit Firmen-Smartphones. Am 17.11.2026 standen 12 Risiken im Register: 1 sehr hohes und 3 hohe unter den offenen, 1 über der Akzeptanzgrenze akzeptiert und 1 noch nicht bewertet.
| ID | Risiko | Ausgangswert | Behandlung | Aktuell | Prüfung |
|---|---|---|---|---|---|
| R-01 | Verlorener Laptop oder Smartphone legt Daten offen | 3×4 = 12 | Reduzieren | Hoch | OK |
| R-02 | Aktiv ausgenutzte Lücke in ungepatchter Software | 4×4 = 16 | Reduzieren | Hoch | Maßnahme überfällig |
| R-03 | Ransomware verschlüsselt Dateiserver und Sicherungen | 3×5 = 15 | Reduzieren | Hoch | OK |
| R-04 | Phishing führt zu gestohlenem E-Mail-Konto | 4×3 = 12 | Reduzieren | Mittel | OK |
| R-05 | Transportmanagement-SaaS einen Tag nicht erreichbar | 2×4 = 8 | Akzeptieren | Mittel | OK |
| R-06 | Alte Adminrechte im ERP-System | 3×3 = 9 | Reduzieren | Mittel | Ohne Verantwortliche |
| R-07 | Dateien über nicht freigegebene Cloud-Apps geteilt | 4×2 = 8 | Reduzieren | Mittel | Prüfung überfällig |
| R-08 | Ausgeschiedene behalten Zugang zu E-Mail und SaaS | 3×4 = 12 | Reduzieren | Gering | OK |
| R-09 | Angriff auf den Lohnabrechner legt Personaldaten offen | 2×4 = 8 | Übertragen | Mittel | OK |
| R-10 | Zollserver auf Windows Server ohne Support | 4×5 = 20 | Akzeptieren | Sehr hoch | Über Akzeptanzgrenze |
| R-11 | Lager-Scanner verlieren Herstellersupport | - | - | - | Nicht bewertet |
| R-12 | Geteiltes Admin-Kennwort der Firewall | 3×4 = 12 | Reduzieren | Gering | Geschlossen |
Der Server für die Zollanmeldungen läuft auf einem Windows Server ohne Herstellersupport, weil die Zollsoftware eine neuere Version noch nicht unterstützt. Das Team hat das Risiko akzeptiert, aber mit dem Wert 20 liegt es weit über der Grenze von 9; die Geschäftsführung muss das Akzeptanzformular befristet bis zur Ablösung unterschreiben. Das Patchen von 14 Geräten mit aktiv ausgenutzten Schwachstellen ist seit 17 Tagen überfällig, alte Adminrechte im ERP haben keine Verantwortlichen, und die MFA für E-Mail ist als erledigt markiert, ohne Nachweis.
Die Excel-Tabelle ist das IT-Risikoregister. Werte, Kategorien und Prüfungen rechnet sie selbst:
trio.so führt kein Risikoregister, bewertet keine Geschäftsrisiken und steuert keinen Maßnahmenplan. Es liefert für die Geräterisiken im Register Schutzmaßnahmen und Nachweise. Viele Risiken in einem typischen Register betreffen Laptops und Smartphones. Dafür bietet trio.so:
Risikowerte, Verantwortliche, Behandlungsentscheidungen und Freigaben bleiben in Ihrem Register und bei Ihren Risikoverantwortlichen. Es verwaltet Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Die Tarife beginnen bei 5 $ pro Gerät.
14 Tage kostenlos, ohne Kreditkarte.
Quellen. Zuletzt geprüft im November 2026. Die Verweise sind kurze Hinweise auf BSI-Standard 200-3, ISO 31000:2018, ISO/IEC 27001:2022, ISO/IEC 27005:2022, NIST SP 800-30, das BSI-Gesetz und die NIS2-Richtlinie. Die Formulierungen sind unsere eigenen. trio.so steht in keiner Verbindung zu BSI, ISO, IEC, NIST oder der Europäischen Union und wird von ihnen nicht empfohlen.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so zeigt installierte Apps, Patch-Befunde mit CVSS, EPSS und KEV und einen Risikowert je Gerät, setzt BitLocker, FileVault und Verschlüsselung auf Smartphones durch und löscht verlorene Firmengeräte aus der Ferne.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Antworten auf die häufigsten Fragen zur IT-Risikoanalyse, zur Risikomatrix, zur Risikobehandlung, zum Restrisiko und zu NIS2.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Löschkonzept-Vorlage nach DSGVO als Word und PDF: Löschklassen, Löschfristen, Aufbewahrungsfristen nach HGB und AO, Sperrung und Löschprotokoll, dazu Excel.
KI-Richtlinie als Vorlage (Word, PDF, Excel): Tool-Stufen, Datenmatrix, erlaubte Nutzung, KI-Kompetenz nach Art. 4, Betriebsrat und KI-Tool-Register.
IT-Sicherheitsrichtlinie als Vorlage (Word, PDF, Excel): Leitlinie nach BSI, Regeln zu 13 Themen, Ausnahmen, Bestätigung, Betriebsrat und Tracker.
MDM-Einführung mit Checkliste (Word, PDF, Excel): Anforderungen, Voraussetzungen je Plattform, Richtlinien-Basis, Pilot, Betriebsrat und Tracker.
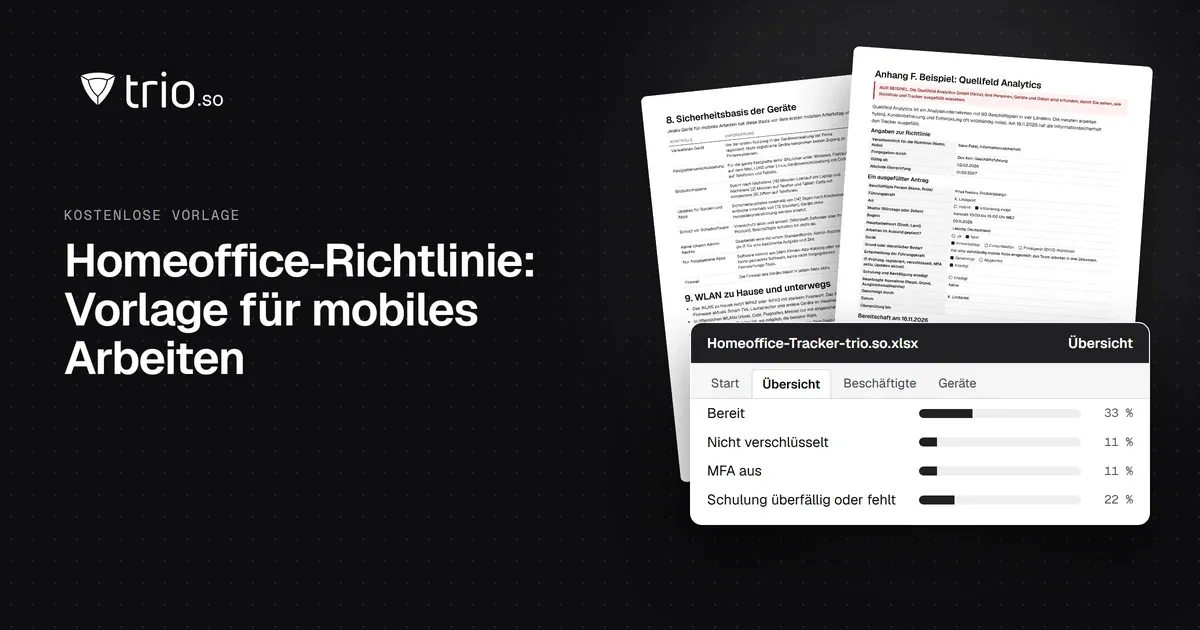
Homeoffice-Richtlinie als Vorlage (Word, PDF, Excel): Sicherheitsbasis für Geräte, WLAN- und VPN-Regeln, Formulare, Selbstcheck und Tracker.
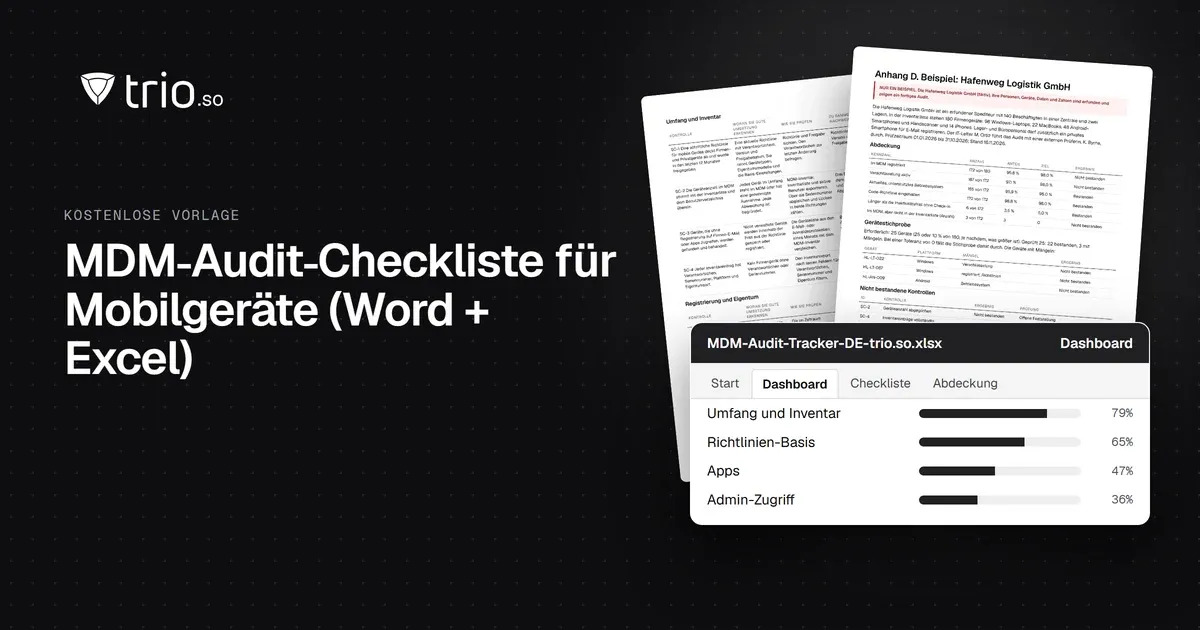
MDM-Audit-Checkliste als Vorlage: 36 Kontrollen mit Prüfweg und Nachweisen, Gerätestichprobe, BSI- und DSGVO-Bezug und ein Excel-Tracker.

Anforderungen der Cyberversicherung: was Versicherer zu MFA, EDR, Patches und Verschlüsselung fragen und welche Nachweise Sie beilegen. Mit Checkliste.
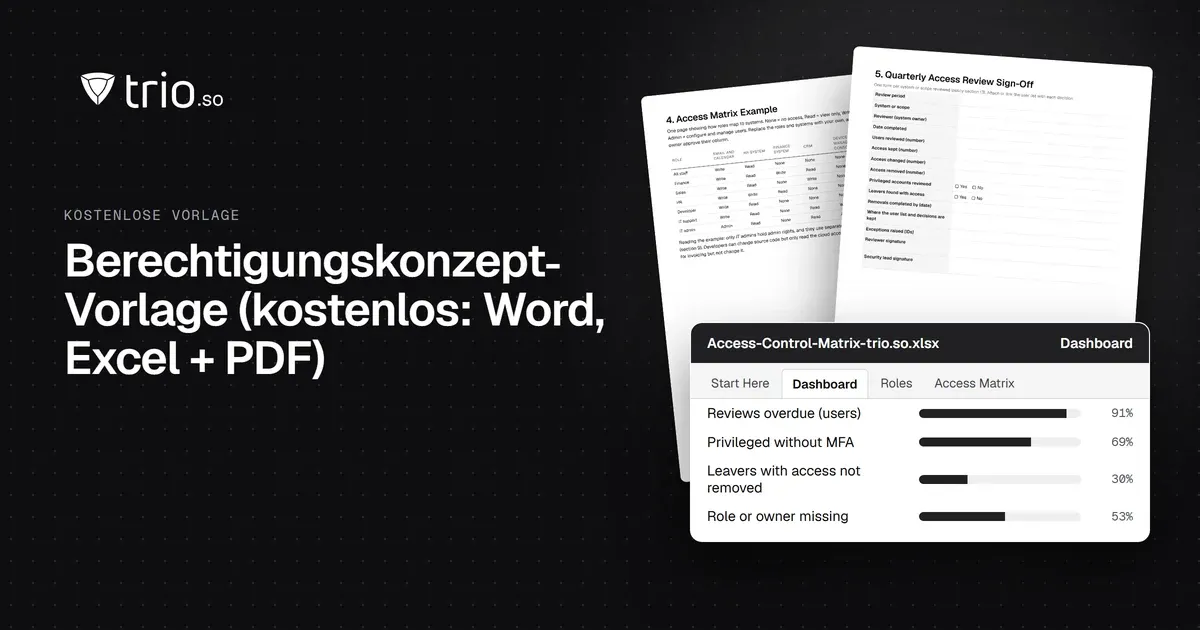
Kostenlose Vorlage für ein Berechtigungskonzept: Rollen und Rechte, Joiner/Mover/Leaver, Berechtigungsmatrix, Rezertifizierung und Zuordnung zu ISO 27001.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden