


Explained
Application Whitelisting: Funktionsweise, Vorteile und Nachteile
Schützen Sie Ihr Unternehmen mit Application Whitelisting! trio.so bietet eine einfache Lösung, um nur vertrauenswürdige Apps zuzulassen.
Was ist Sideloading? Apps außerhalb des Stores umgehen dessen Prüfungen und bringen Malware und Datenabfluss. Die Risiken und wie IT sie kontrolliert.

Content-Autorin, trio.so
Sideloading heißt, eine App aus einer anderen Quelle als dem offiziellen App Store des Geräts zu installieren, etwa eine APK-Datei von einer Website auf Android oder eine App aus einem alternativen Marktplatz auf dem iPhone. Die App umgeht dabei die Prüfungen, die Google Play und Apples App Store vor der Veröffentlichung durchführen. Sideloading an sich ist in den meisten Ländern legal. Riskant ist es, weil niemand die App geprüft hat.
Jedes Mal, wenn ein Mitarbeiter eine App außerhalb des offiziellen Stores installiert, übernimmt Ihr Unternehmen ein Risiko, von dem es vielleicht nichts weiß. Auf Android war Sideloading von Anfang an möglich. Auf dem iPhone hat Apple es 2024 in der EU geöffnet, nachdem der Digital Markets Act alternative App-Marktplätze verlangt hat, und im Dezember 2025 in Japan nach dem Mobile Software Competition Act. Für IT-Teams, die Firmengeräte verwalten, verlangen damit beide Plattformen Aufmerksamkeit.
Eine App aus Google Play oder dem Apple App Store durchläuft automatische Malware-Scans, eine Prüfung der Berechtigungen und eine Inhaltskontrolle, bevor sie auf Ihr Gerät kommt. Beim Sideloading fällt all das weg. Sie laden eine APK-Datei (Android) herunter oder nutzen einen alternativen Marktplatz (iOS) und installieren Software, die diese Kontrollen nicht durchlaufen hat.
Die Gründe sind vielfältig. Entwickler testen so Builds vor der Veröffentlichung. Unternehmen verteilen interne Werkzeuge, die nicht in einen öffentlichen Store gehören. Manche Nutzer wollen Apps, die in ihrer Region nicht angeboten werden.
Als Mechanismus ist Sideloading neutral. Ein Entwickler, der eine Beta testet, und ein Angreifer, der Malware verteilt, nutzen genau denselben Installationsweg. Ist ein Gerät erst kompromittiert, ist alles darauf in Gefahr: E-Mail, Kontakte, Zugangsdaten und Firmendaten. Laut dem Global Mobile Threat Report 2025 von Zimperium sind seitlich geladene Apps auf 23,5 % der Unternehmensgeräte vorhanden.
An sich ja, in den meisten Ländern. Android hat die Installation außerhalb des offiziellen Stores schon immer erlaubt, und die EU und Japan verpflichten Apple inzwischen, sie auf dem iPhone über zugelassene alternative Marktplätze zu ermöglichen. Illegal kann sein, was Sie installieren: Eine raubkopierte Version einer kostenpflichtigen App verletzt das Urheberrecht, und manche Apps verstoßen gegen lokale Gesetze, egal wie sie installiert werden. Auf einem Firmengerät kann außerdem die Richtlinie Ihres Arbeitgebers Sideloading verbieten, auch wo das Gesetz es erlaubt.
Die Risiken sind konkret, dokumentiert und treffen echte Unternehmen. Wer Geräte für ein Unternehmen verwaltet, sollte diese kennen.
Das ist die größte und direkteste Gefahr. Googles eigene Auswertung fand in Apps aus Internetquellen über 50-mal mehr Malware als in Apps aus Google Play. Angreifer verpacken Banking-Trojaner, Spyware und Ransomware in APKs, die wie seriöse Werkzeuge aussehen. Das Forschungsteam von Zimperium fand, dass Riskware und Trojaner 80 % der beobachteten Malware in seitlich geladenen Apps ausmachen.
Eine seitlich geladene App kann Berechtigungen anfordern, die Nutzer nicht hinterfragen. Eine Taschenlampen-App, die Zugriff auf Kontakte und Dateien will, sollte stutzig machen, aber außerhalb der Store-Prüfung kontrolliert das niemand. Die gesammelten Daten können auf fremden Servern landen, bevor es jemand bemerkt.
Apps aus offiziellen Stores erhalten Sicherheitspatches automatisch. Seitlich geladene Apps nicht. Wird eine Schwachstelle bekannt, gibt es keinen eingebauten Weg, eine Korrektur zu verteilen. Die App bleibt angreifbar, bis jemand von Hand ein Update installiert, und das passiert selten rechtzeitig.
Verarbeitet Ihr Unternehmen Gesundheitsdaten, Zahlungskartendaten (PCI DSS) oder personenbezogene Daten nach der DSGVO, können seitlich geladene Apps Sie aus der Compliance bringen. Eine ungeprüfte App mit Zugriff auf sensible Daten hinterlässt eine Lücke im Prüfpfad, die Aufsichtsbehörden nicht übersehen.
Angreifer nehmen beliebte, vertrauenswürdige Apps, schleusen Schadcode ein und verteilen die veränderte Version über Download-Seiten von Drittanbietern. Die App sieht aus und funktioniert wie das Original, leitet aber im Hintergrund Daten aus oder zeichnet Tastatureingaben auf.
Raubkopierte Versionen kostenpflichtiger Apps sind ein häufiger Grund für Sideloading. Diese gecrackten Kopien enthalten oft Malware. Wer glaubt, ein kostenloses Produktivitätswerkzeug zu bekommen, bekommt eine Hintertür ins Gerät.
Offizielle Stores prüfen die Identität der Entwickler, reagieren auf Missbrauchsmeldungen und entfernen problematische Apps schnell. Bei seitlich geladener Software lässt sich der Entwickler oft nicht ermitteln. Richtet die App Schaden an, haben Sie niemanden, den Sie haftbar machen können.
| Risikofaktor | Offizieller App Store | Seitlich geladene App |
|---|---|---|
| Malware-Prüfung | Automatische Scans und manuelle Prüfung | Standardmäßig keine |
| Identität des Entwicklers | Geprüft und nachvollziehbar | Oft anonym |
| Automatische Updates | Ja | Nur von Hand |
| Prüfung der Berechtigungen | Vor der Veröffentlichung | Keine externe Prüfung |
| Entfernen von Malware | Entfernung aus der Ferne möglich | Nutzer muss selbst deinstallieren |
| Prüfpfad für Compliance | Dokumentiert und nachprüfbar | Lücken in der Nachverfolgung |
| Verantwortlichkeit | Store kann Entwickler sperren | Keine Durchsetzung |
Android unterstützt Sideloading seit der ersten Version. Sie laden eine APK-Datei von einer Website, einem Filesharing-Dienst oder über einen direkten Link herunter, öffnen die Datei, und Android fragt, ob Installationen aus dieser Quelle erlaubt sein sollen. Seit Android 8 gilt diese Erlaubnis pro App statt als globale Geräteeinstellung. Für Nutzer ist das einfach, und genau deshalb braucht die IT Kontrollen.
Google Play Protect prüft seitlich geladene Apps nach der Installation auf bekannte Malware. Das ist eine Reaktion, keine Vorbeugung. Eine brandneue schädliche App ohne bekannte Signatur kommt ohne Warnung durch.
Die größte Änderung ist Googles Entwicklerverifizierung. Seit dem 30. September 2026 müssen Apps auf zertifizierten Android-Geräten in Brasilien, Indonesien, Singapur und Thailand von verifizierten Entwicklern stammen, egal ob sie aus dem Play Store kommen oder seitlich geladen werden. Google plant, das 2027 weltweit auszuweiten. Erfahrene Nutzer können unverifizierte Apps weiterhin über einen bewusst aufwendigen Ablauf installieren, der Social Engineering erschweren soll. Entwickler können zum Testen weiter ADB (Android Debug Bridge) nutzen.
Wichtig: Die Verifizierung bestätigt, wer eine App gebaut hat, nicht was sie tut. Auch ein verifizierter Entwickler kann Software ausliefern, die zu viele Berechtigungen verlangt, Daten an fremde Server sendet oder Ihre Compliance-Vorgaben verletzt. Diese Lücke schließt MDM mit Positivlisten, Software-Richtlinien und Compliance-Überwachung auf Ihren Geräten.
Jahrelang lautete die Antwort einfach: Ohne Jailbreak ging es nicht. Apps kamen ausschließlich aus dem App Store, und IT-Teams mussten sich unter iOS nicht um fremde App-Quellen kümmern.
Das änderte sich im März 2024. Nach dem Digital Markets Act der EU muss Apple für Nutzer in der Europäischen Union ab iOS 17.4 alternative App-Marktplätze zulassen, und Entwickler können Apps auch direkt über ihre Websites verteilen. Mit iOS 26.2 brachte Apple im Dezember 2025 ähnliche Änderungen nach Japan, um den Mobile Software Competition Act zu erfüllen.
Apple hat Schutzmechanismen eingebaut: Solche Apps durchlaufen eine Beglaubigung (Notarisierung), Marktplatzbetreiber brauchen eine Zulassung, und Nutzer sehen vor der Installation klare Hinweise. Die Beglaubigung prüft aber auf Malware-Signaturen und grundlegende Bedrohungen. Sie bewertet nicht, was die App nach der Installation tut, erkennt keinen Datenabfluss zu unerlaubten Servern und keine übermäßigen Berechtigungen, die Apples Regeln technisch erlauben. Auf die Beglaubigung allein können Sie sich zum Schutz von Firmendaten nicht verlassen.
Grundlage sind MDM-Werkzeuge und eine klare Richtlinie für die mobile Geräteverwaltung.
Auf Android deaktivieren Sie die Installation aus unbekannten Quellen für alle verwalteten Geräte über Ihr MDM. Auf iOS schalten Admins App-Installationen aus alternativen Marktplätzen auf betreuten Geräten mit einer MDM-Einschränkung ab. Das ist die direkteste Abwehr.
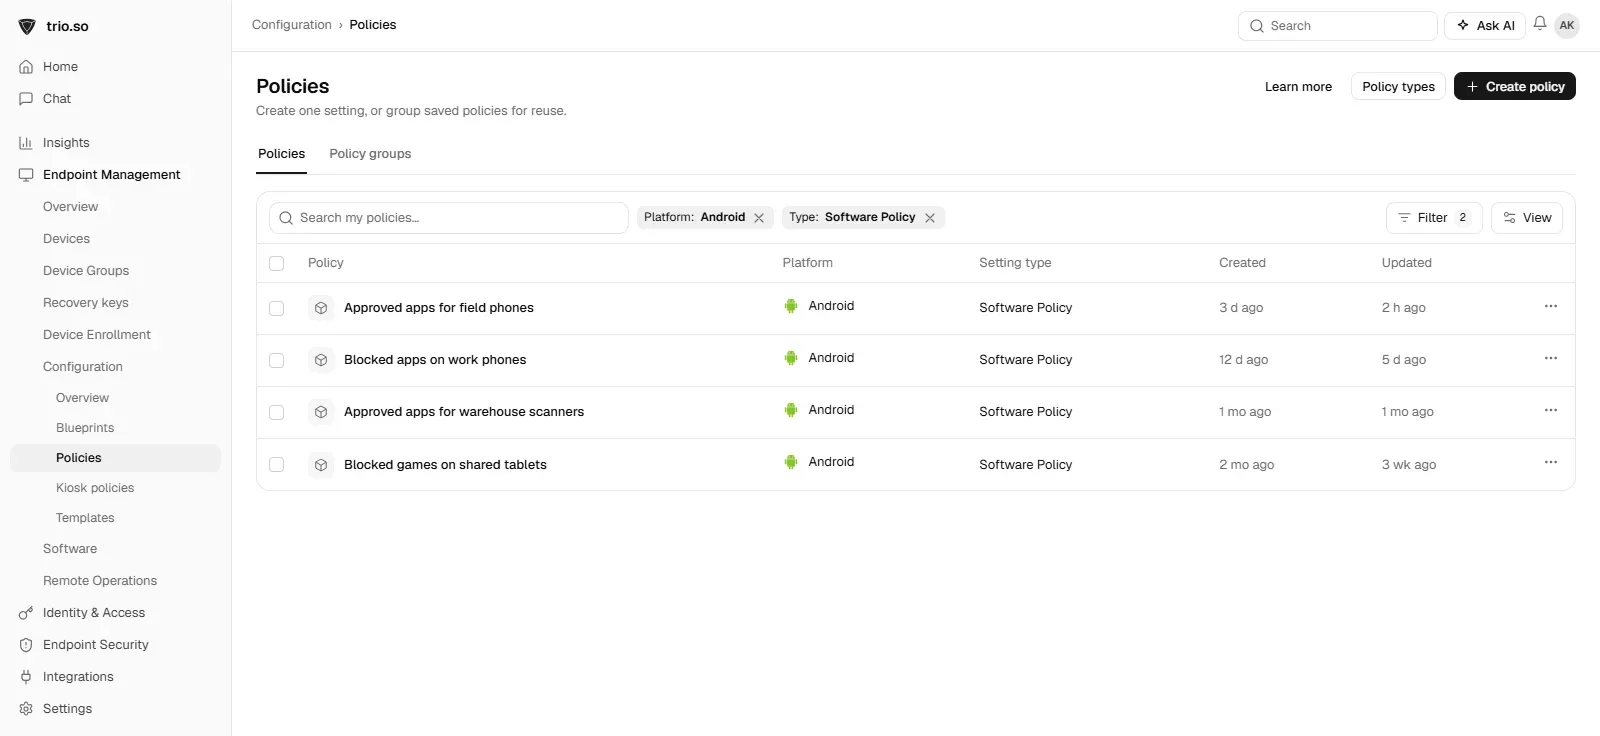
Statt jede mögliche Gefahr einzeln zu sperren, legen Sie fest, welche Apps Ihr Unternehmen erlaubt. Eine Positivliste (Allowlist) bedeutet, dass nur diese Apps auf verwalteten Geräten laufen. Eine Sperrliste verhindert bekannte riskante Apps. Beides gibt Ihnen feine Kontrolle, ohne alles zu verbieten.
Bei privaten Geräten (BYOD) trennt ein Arbeitsprofil Firmen-Apps und Firmendaten ab. Lädt jemand im privaten Profil eine fragwürdige App, bleiben die Firmendaten im Arbeitsprofil getrennt und verschlüsselt. Mehr dazu in Android-Arbeitsprofil.
Ein häufiger legitimer Grund für Sideloading sind eigene Apps. Besser verteilen Sie sie über Managed Google Play auf Android oder über Apples Verteilung für Unternehmen auf iOS. Diese Kanäle bringen private Apps über die offizielle Store-Infrastruktur auf die Geräte. Ihre Apps werden trotzdem von Play Protect oder Apples Beglaubigung geprüft und bleiben für Ihr Unternehmen privat.
Technik allein stoppt Sideloading nicht. Ihr Team muss verstehen, warum es wichtig ist. Ein gut dokumentierter Plan zur Einführung der mobilen Geräteverwaltung regelt, welche App-Quellen erlaubt sind, was bei Verstößen passiert, und erklärt die Risiken in einfachen Worten.
Unbekannte Quellen zu sperren und eine Liste erlaubter Apps zu führen ist Richtlinienarbeit, keine Arbeit Gerät für Gerät. trio.so beschränkt verwaltete Android-Geräte mit einer Positivliste auf erlaubte Apps oder sperrt bestimmte Apps mit einer Sperrliste. Mehr dazu unter Android-Geräteverwaltung.
Sideloading verschwindet nicht. Android macht es mit der Entwicklerverifizierung sicherer, und iOS öffnet sich unter regulatorischem Druck. Für IT-Admins ist die Frage nicht, ob Mitarbeitende auf seitlich geladene Apps stoßen, sondern ob die Kontrollen dann schon stehen. Beginnen Sie mit einer Prüfung Ihrer Geräte auf seitlich geladene Apps und bauen Sie dann Richtlinien und Werkzeuge auf.
Weiterlesen: Application Whitelisting, Android-MDM-Einschränkungen und How to block an app on Android (englisch).
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so beschränkt verwaltete Android-Geräte mit einer Richtlinie auf erlaubte Apps.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Schützen Sie Ihr Unternehmen mit Application Whitelisting! trio.so bietet eine einfache Lösung, um nur vertrauenswürdige Apps zuzulassen.
WDAC, heute App Control for Business: wie die Anwendungssteuerung in Windows funktioniert, was sie von AppLocker unterscheidet und wie Sie sie einführen.
Unternehmenssoftware verwalten: Definitionen, Arten von Software und Vergleiche, die Ihnen bei der Planung helfen.
Warum Over-the-Air-Updates für IT-Admins wichtig sind, aus welchen Komponenten sie bestehen und wie Sie sie einführen und pflegen.
Read our blog on building Application Catalogs for enhanced control, security, and user experience.
So verteilen Sie eine Anwendung auf viele Geräte: manuell, per Image, mit Skripten und Gruppenrichtlinien oder per MDM, und was jede Plattform braucht.
Was Digital-Signage-Software und ein CMS leisten, welche Player passen, worauf Sie bei der Auswahl achten und was im Betrieb oft unterschätzt wird.
iPad oder iPhone mit Single App Mode, geführtem Zugriff oder autonomem Single App Mode auf eine App sperren und den Kioskmodus auf alle Geräte bringen.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden