

Erklärt
Was ist Granularität der Zugriffskontrolle?
Was granulare Zugriffskontrolle bedeutet, wie sie Daten schützt und Abläufe vereinfacht, und welche Best Practices sich in der Praxis bewähren.
With five years of experience in the tech industry and content writing, Atena writes about IT management, emerging technologies, and practical solutions to everyday IT challenges. At trio.so, she focuses on making complex technical topics accessible and helping businesses understand how unified agentic IT management can simplify their operations.
Atena auf LinkedInWas granulare Zugriffskontrolle bedeutet, wie sie Daten schützt und Abläufe vereinfacht, und welche Best Practices sich in der Praxis bewähren.
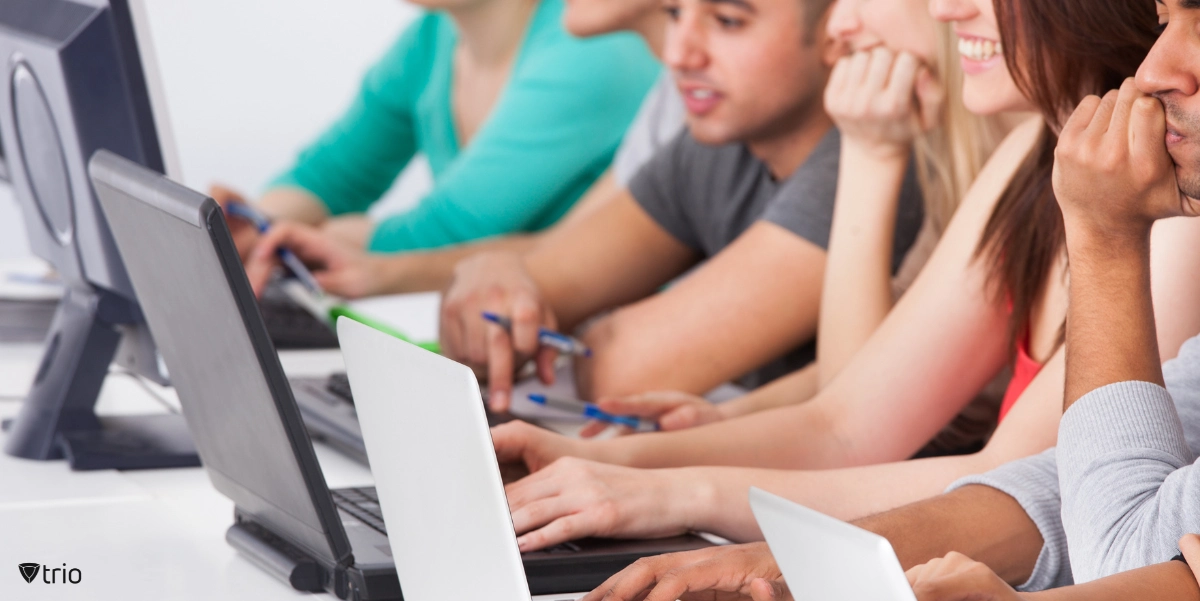
Chancen und Herausforderungen von BYOD in Schulen, von der Sicherheit bis zur Verwaltung der Geräte im Unterricht.
Fünf zentrale Risiken für Cloud-native Umgebungen und wie Sicherheitslösungen Ihre Infrastruktur und Daten schützen.
Was ein Policy Administration Point (PAP) ist, mit Tools und Beispielen, wie er die Zugriffskontrolle verbessert.
Die ISO-27701-Checkliste mit Anleitung für IT-Teams: So organisieren Sie Ihr Datenschutzmanagement. Kostenlos und anpassbar.
Zehn bewährte Methoden zur Vertraulichkeit, mit denen Sie sensible Daten schützen, Risiken senken und Vorgaben einhalten.
SOX-Compliance erklärt: Bedeutung, Anforderungen und Best Practices für die finanzielle Integrität Ihres Unternehmens.
SAML, OAuth und OpenID im Vergleich: Wie sich die drei Standards unterscheiden und welcher zu Ihrem Unternehmen passt.
So entwickeln Sie eine IT-Asset-Management-Strategie, mit Frameworks, Tools und Best Practices für Wachstum und Sicherheit.
Erfahren Sie, wie das Least Privilege Access Modell Ihre IT-Sicherheit mit Trio MDM verbessert. Minimieren Sie Risiken und schützen Sie Ihre Daten effektiv.
SASE und SD-WAN im Vergleich: Vor- und Nachteile beider Lösungen für die Sicherheit und Leistung Ihres Netzwerks.
OIDC oder SAML? Sechs wesentliche Unterschiede, die Ihnen bei der Wahl der richtigen Authentifizierungsstrategie helfen.