


Explained
Conditional Access: So funktioniert bedingter Zugriff in Microsoft Entra ID
Was Conditional Access ist, welche Lizenz Sie brauchen, mit welchen Richtlinien Sie beginnen und wie Sie sich beim Einschalten nicht selbst aussperren.
Kontinuierliche Authentifizierung prüft Identität und Risiko während der ganzen Sitzung. Signale, Technik, Abgrenzung und Einführung.

Content-Autorin, trio.so
Kontinuierliche Authentifizierung prüft die Identität einer Person bei der Anmeldung und danach während der ganzen Sitzung immer wieder. Sie bewertet laufend Signale wie Gerätezustand, Standort, Netzwerk und Verhalten. Ändert sich das Risiko, verlangt das System eine erneute Bestätigung oder beendet die Sitzung. Das ist ein Grundbaustein von Zero Trust: Vertrauen gilt nie dauerhaft und wird laufend neu geprüft.
Hier lesen Sie, wie das funktioniert, welche Signale zählen und wie Sie schrittweise dorthin kommen.
Bei der klassischen Anmeldung gilt: einmal bestätigt, den ganzen Tag drin. Angreifer nutzen genau das. Sie stehlen heute oft das Sitzungs-Cookie, das nach der Anmeldung entsteht, etwa über Phishing-Seiten, die sich zwischen Nutzer und Dienst schalten. Mit dem gestohlenen Token sind sie angemeldet, ohne Passwort und ohne zweiten Faktor. Auch ein entsperrter Laptop im Café oder ein Gerät, auf dem während der Sitzung Schadsoftware auftaucht, bleibt bei einer einmaligen Prüfung unbemerkt.
| Signal | Beispiel für ein Warnzeichen |
|---|---|
| Gerätezustand | Verschlüsselung ausgeschaltet, Sicherheitsupdates fehlen, Gerät nicht verwaltet |
| Standort und Netzwerk | Anmeldung aus einem neuen Land, unmögliche Reise zwischen zwei Anmeldungen, bekanntes Anonymisierungsnetz |
| Sitzung | Token taucht plötzlich auf einem anderen Gerät oder unter einer anderen IP-Adresse auf |
| Verhalten | Ungewöhnlich viele Downloads, Zugriff auf Bereiche, die die Person sonst nie nutzt |
| Biometrie im Verhalten | Tipprhythmus oder Mausbewegung passen nicht zum üblichen Muster |
| Identitätsrisiko | Zugangsdaten tauchen in einem bekannten Datenleck auf |
Aus diesen Signalen berechnet das System ein Risiko. Bei niedrigem Risiko merkt die Person nichts. Bei mittlerem Risiko fragt es einen zweiten Faktor ab, bei hohem sperrt es die Sitzung.
Die Begriffe werden oft gemischt. Adaptive oder risikobasierte Authentifizierung passt die Anforderungen bei der Anmeldung an das Risiko an, etwa einen zweiten Faktor nur bei einem unbekannten Gerät. Kontinuierliche Authentifizierung geht einen Schritt weiter und bewertet auch nach der Anmeldung weiter. In der Praxis nutzen Produkte beides zusammen.
Eine Projektleiterin meldet sich morgens im Büro an, mit Passkey und von ihrem verwalteten Laptop. Das Risiko ist niedrig, sie arbeitet ohne weitere Abfragen. Mittags arbeitet sie aus einem Café weiter. Das neue Netzwerk erhöht das Risiko leicht, die Sitzung läuft weiter, sensible Bereiche wie die Lohnabrechnung fragen aber erneut den Passkey ab. Am Nachmittag taucht ihr Sitzungstoken plötzlich in einem anderen Land auf, während sie weiter aus dem Café arbeitet. Das System erkennt die unmögliche Reise, beendet beide Sitzungen und verlangt eine neue Anmeldung. Die Angreifer, die das Token über eine Phishing-Seite abgegriffen hatten, sind draußen.
Für viele Unternehmen beginnt kontinuierliche Authentifizierung beim vorhandenen Identitätsanbieter. Microsoft Entra ID bietet mit Conditional Access, Identity Protection und Continuous Access Evaluation die wichtigsten Bausteine, die erweiterten Risikofunktionen setzen allerdings eine Lizenz wie Entra ID P2 voraus. Okta bewertet mit Identity Threat Protection Risiken auch während der Sitzung, Google Workspace mit kontextbezogenem Zugriff Gerät und Standort. Prüfen Sie, welche Funktionen Ihre Lizenz enthält, bevor Sie ein zusätzliches Produkt kaufen. Oft lässt sich ein großer Teil mit dem vorhandenen Werkzeug umsetzen.
Hilfreich ist eine schrittweise Reihenfolge: zuerst Risiken bei der Anmeldung bewerten, dann kurze Sitzungen für sensible Anwendungen, dann die sofortige Sperre bei kritischen Ereignissen wie einer Passwortänderung oder einem gesperrten Konto.
Verhaltensdaten wie Tipprhythmus oder Standort sind personenbezogene Daten. In Deutschland hat der Betriebsrat bei technischen Einrichtungen, die Verhalten oder Leistung überwachen können, ein Mitbestimmungsrecht nach § 87 Abs. 1 Nr. 6 BetrVG. Klären Sie früh, welche Signale Sie erheben, wie lange Sie sie speichern und wer sie sieht. Gerätezustand und Anmeldeort sind meist leichter zu vermitteln als die Auswertung von Mausbewegungen.
Zwei Signale bekommen Sie ohne großen Aufwand: eine starke Anmeldung und den Zustand der Geräte.
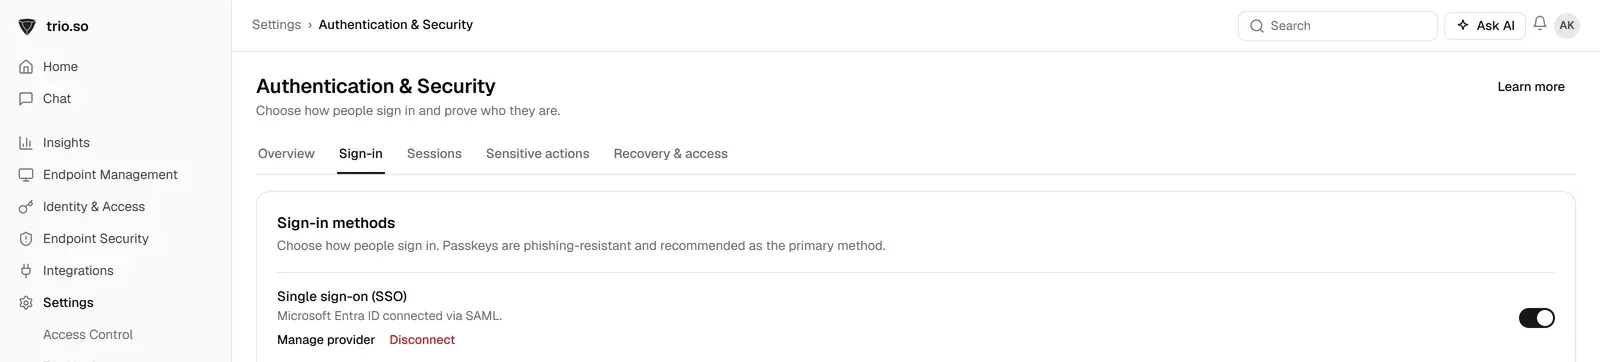
trio.so ist kein System für kontinuierliche Authentifizierung. Es liefert Bausteine dafür: Multi-Faktor-Anmeldung und SAML SSO für den Zugang zur Konsole, dazu für jedes Gerät den Status jeder Richtlinie, also angewendet, fehlgeschlagen oder ausstehend, und einen Risikowert von 0 bis 100 auf Basis offener Schwachstellen. Im Tarif Zero Trust kommen Conditional Access und Anmeldekontrollen für Geräte hinzu.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so schützt die Konsole mit Multi-Faktor-Anmeldung und SAML SSO und zeigt für jedes Gerät den Richtlinienstatus und einen Risikowert. Tarife ab 5 $ pro Gerät.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Was Conditional Access ist, welche Lizenz Sie brauchen, mit welchen Richtlinien Sie beginnen und wie Sie sich beim Einschalten nicht selbst aussperren.
Shoulder Surfing ist das Ausspähen von Passwörtern und Daten über die Schulter. Beispiele, Risiken und wie Sie sich mit Technik und Regeln schützen.
Wie LDAP Injection funktioniert: Filter-Syntax, Beispiele für Login-Umgehung und blinde Injection, Maskierung nach RFC 4515 und Code für den Schutz.
Was ein Brute-Force-Angriff ist, welche Arten es gibt, wie Sie ihn in Protokollen erkennen und welche Maßnahmen schützen, mit Werten für die Kontosperrung.
Zertifikatsverwaltung richtig aufsetzen: Inventar, automatische Erneuerung, Schlüsselschutz und warum TLS-Zertifikate ab 2026 nur noch 200 Tage gelten.
Was Credential Stuffing ist, wie Angreifer gestohlene Passwörter automatisiert ausprobieren, woran Sie Angriffe erkennen und welche 8 Maßnahmen helfen.
Was ZTNA, CASB und SASE leisten, wie sie zusammenhängen und welches Modell Sie wirklich brauchen, mit Vergleichstabelle und Entscheidungshilfe.
Welche Risiken ein vernachlässigtes Patch-Management birgt und wie aktuelle Systeme das Risiko von Sicherheitslücken und Datenpannen senken.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden