


Explained
Was ist Sideloading? Risiken, Regeln und was IT-Admins tun
Was ist Sideloading? Apps außerhalb des Stores umgehen dessen Prüfungen und bringen Malware und Datenabfluss. Die Risiken und wie IT sie kontrolliert.
Was Schatten-IT ist, warum sie entsteht, welche Risiken sie für Datenschutz und Sicherheit birgt und wie Sie sie in sechs Schritten eindämmen.

Content-Autorin, trio.so
Schatten-IT ist jede Software, jeder Cloud-Dienst und jedes Gerät, das Mitarbeitende für ihre Arbeit nutzen, ohne dass die IT davon weiß oder es freigegeben hat. Typische Beispiele sind private Cloud-Speicher für Firmendateien, Chat-Apps für Kundenkontakte, eigene KI-Werkzeuge oder ein mitgebrachter USB-Stick. Die Risiken sind Datenabfluss, Verstöße gegen die DSGVO, ungepatchte Software, verlorene Daten beim Austritt und unnötige Kosten. Verbote allein helfen wenig. Wirksam ist eine Kombination aus Sichtbarkeit, schnellen Freigaben und guten offiziellen Alternativen.
Wenn Sie Schatten-IT in Ihrem Unternehmen eindämmen wollen, finden Sie unten die Ursachen, die Risiken, Wege zum Erkennen und einen Plan in sechs Schritten.
Schatten-IT entsteht selten aus böser Absicht. Meist will jemand eine Aufgabe schneller erledigen:
Diese Ursachen zeigen auch die Lösung: Wer die Bedürfnisse ernst nimmt und schnell eine sichere Alternative bietet, reduziert Schatten-IT stärker als jede Sperrliste.
| Bereich | Beispiel | Hauptrisiko |
|---|---|---|
| Dateien | Privates Dropbox- oder Google-Drive-Konto für Firmendokumente | Daten verlassen das Unternehmen, auch nach dem Austritt |
| Kommunikation | WhatsApp mit Kunden auf dem Privattelefon | DSGVO, fehlende Archivierung |
| KI | Kundendaten in einem öffentlichen Chatbot | Weitergabe vertraulicher Daten an Dritte |
| Software | Selbst installiertes Tool zur Bildbearbeitung oder Fernwartung | Ungepatchte Lücken, Lizenzverstöße |
| Hardware | Eigener Router, USB-Stick, privater Laptop | Schadsoftware, Datenverlust |
| Cloud-Abos | Projektmanagement-Tool auf Abteilungskreditkarte | Doppelte Kosten, keine Kontrolle über Konten |
Werden personenbezogene Daten in einem Dienst ohne Vertrag zur Auftragsverarbeitung gespeichert, liegt ein Verstoß gegen die DSGVO vor. Das Unternehmen kann Auskunfts- und Löschanfragen nicht vollständig erfüllen, weil es die Daten nicht kennt.
Software, die die IT nicht kennt, bekommt keine Updates über die zentrale Verwaltung. Konten in unbekannten Diensten sind oft nicht durch Mehrfaktor-Anmeldung geschützt und werden beim Austritt nicht gesperrt.
Verlässt jemand das Unternehmen, gehen Dateien in seinem privaten Konto mit. Fällt ein Dienst aus, gibt es kein Backup.
Mehrere Abteilungen zahlen für ähnliche Werkzeuge, und Lizenzen laufen weiter, obwohl niemand sie mehr nutzt. Eine Übersicht dazu bietet der Beitrag zu IT-Asset-Management.
Seit KI-Assistenten frei verfügbar sind, wächst eine besondere Form der Schatten-IT. Mitarbeitende kopieren Verträge, Quellcode oder Kundendaten in öffentliche Chatbots, um Texte zusammenzufassen oder Code zu prüfen. Wie bei anderer Schatten-IT hilft ein Verbot allein wenig. Besser ist ein freigegebenes KI-Werkzeug mit Vertrag und klaren Regeln, welche Daten hinein dürfen.
Sinkt die Freigabezeit, sinkt meist auch die Schatten-IT. Beide Zahlen gehören deshalb in denselben Bericht.
Ein Marketingteam bucht ein Werkzeug für Umfragen auf der Abteilungskreditkarte, weil das offizielle Formularwerkzeug keine schönen Vorlagen hat. Zwei Jahre lang sammelt es damit Kundendaten, einschließlich E-Mail-Adressen und Kaufabsichten. Einen Vertrag zur Auftragsverarbeitung gibt es nicht, und die Daten liegen auf Servern außerhalb der EU. Als die Teamleiterin geht, kennt niemand mehr das Passwort des Kontos. Erst eine Auskunftsanfrage eines Kunden bringt das Werkzeug ans Licht.
Mit einem schnellen Freigabeprozess hätte die IT den Dienst geprüft, einen Vertrag geschlossen und die Anmeldung über das Firmenkonto eingerichtet. Das Werkzeug hätte das Team behalten dürfen.
Private Geräte sind nicht automatisch Schatten-IT. Werden sie nach klaren Regeln für die Arbeit zugelassen, etwa mit einem getrennten Arbeitsbereich auf dem Telefon, sind sie Teil der offiziellen IT. Zur Schatten-IT werden sie, wenn Mitarbeitende Firmendaten ohne Absprache darauf speichern. Eine verständliche Richtlinie für private Geräte zieht diese Grenze und schafft einen erlaubten Weg.
Schatten-IT wird oft von Führungskräften selbst geduldet oder gebucht, weil sie Ergebnisse schneller sehen wollen. Beziehen Sie die Abteilungsleitungen deshalb ein: Sie kennen die Bedürfnisse ihrer Teams und können neue Werkzeuge früh bei der IT anfragen. Ein kurzes Gespräch pro Quartal über geplante Projekte verhindert viele Alleingänge.
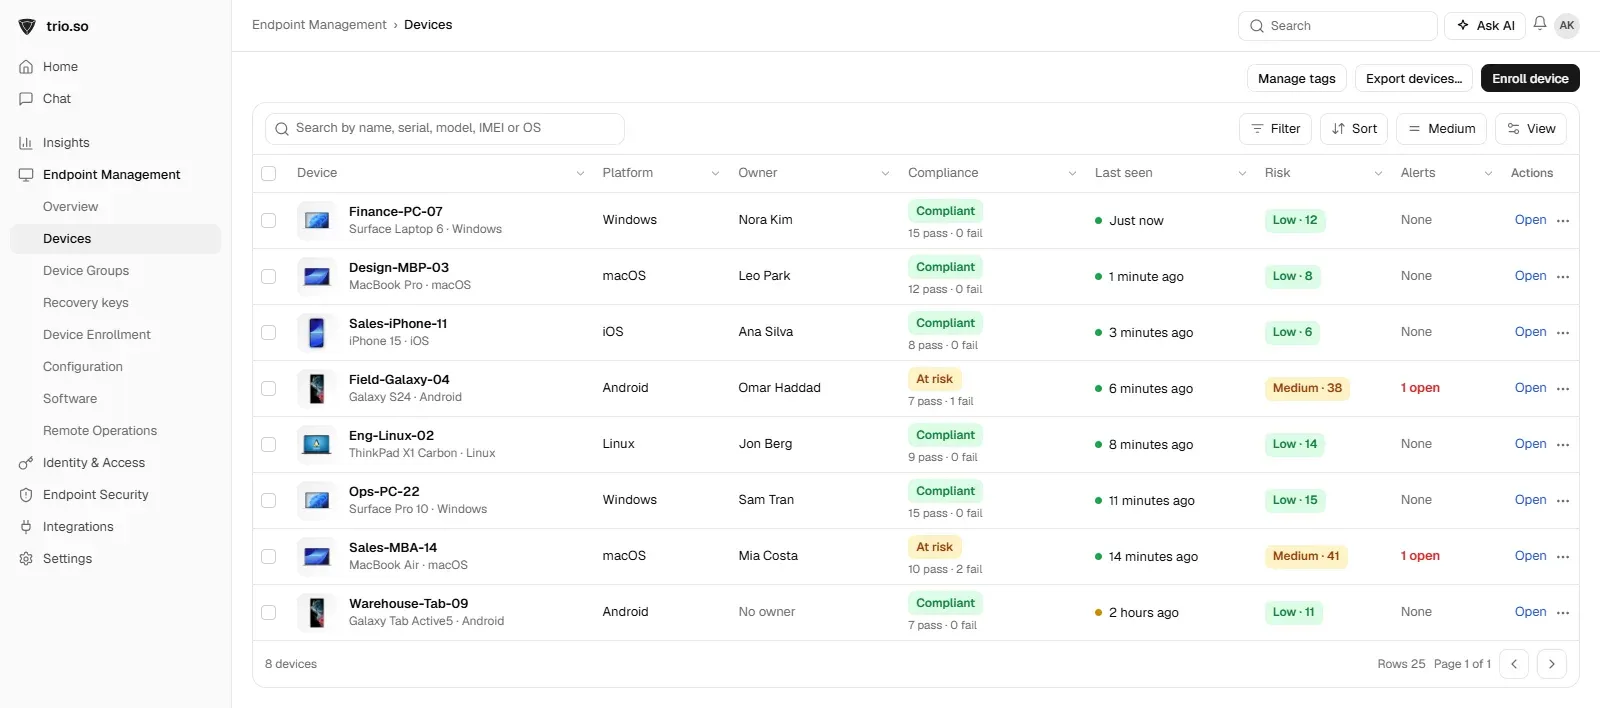
Der erste Schritt ist Sichtbarkeit. trio.so listet im Inventar die installierten Apps auf Windows, macOS, iOS und Android und zeigt für jedes Gerät den Besitzer. Mit der Anwendungssteuerung legen Sie fest, welche Software laufen darf, und auf Windows und Linux sperrt trio.so USB-Speicher. Apps aus dem offiziellen Katalog verteilt die IT zentral, sodass niemand auf eigene Downloads ausweichen muss.
Weiterführend: USB-Anschlüsse deaktivieren, App-Sideloading und Cloud-Datenschutz.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so listet die installierten Apps auf Windows, macOS, iOS und Android und steuert, welche Software laufen darf. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Was ist Sideloading? Apps außerhalb des Stores umgehen dessen Prüfungen und bringen Malware und Datenabfluss. Die Risiken und wie IT sie kontrolliert.
Unternehmenssoftware verwalten: Definitionen, Arten von Software und Vergleiche, die Ihnen bei der Planung helfen.
Warum Over-the-Air-Updates für IT-Admins wichtig sind, aus welchen Komponenten sie bestehen und wie Sie sie einführen und pflegen.
Read our blog on building Application Catalogs for enhanced control, security, and user experience.
So verteilen Sie eine Anwendung auf viele Geräte: manuell, per Image, mit Skripten und Gruppenrichtlinien oder per MDM, und was jede Plattform braucht.
Was Digital-Signage-Software und ein CMS leisten, welche Player passen, worauf Sie bei der Auswahl achten und was im Betrieb oft unterschätzt wird.
iPad oder iPhone mit Single App Mode, geführtem Zugriff oder autonomem Single App Mode auf eine App sperren und den Kioskmodus auf alle Geräte bringen.
Kiosk-Software sperrt Geräte auf freigegebene Apps. Arten von Kiosk-Modus, Bordmittel von Windows, iOS und Android und worauf Sie bei der Auswahl achten.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden