


Explained
IT-Serververwaltung: Grundlagen, Metriken und KPIs
Die besten Praktiken im Server-Management umfassen KPIs und Metriken, die Unternehmen kennen sollten. Erfahren Sie mehr über diese wichtigen Kennzahlen.
Was Multi-Faktor-Authentifizierung ist, wie sicher SMS, Apps, Passkeys und Sicherheitsschlüssel sind und wie Sie MFA im Unternehmen einführen.

Content-Autorin, trio.so
Multi-Faktor-Authentifizierung (MFA) bedeutet, dass eine Anmeldung mindestens zwei voneinander unabhängige Nachweise aus verschiedenen Kategorien verlangt: etwas, das Sie wissen (Passwort oder PIN), etwas, das Sie besitzen (Telefon oder Sicherheitsschlüssel), oder etwas, das Sie sind (Fingerabdruck oder Gesicht). Ein gestohlenes Passwort allein reicht dann nicht mehr. Am sichersten sind Passkeys und Sicherheitsschlüssel, weil sie gegen Phishing schützen. Authenticator-Apps sind deutlich besser als SMS-Codes. Das BSI empfiehlt, die Zwei-Faktor-Anmeldung einzuschalten, sobald ein Dienst sie anbietet, und NIS2 nennt sie unter den Mindestmaßnahmen.
Wenn Sie MFA im Unternehmen einführen, helfen der Vergleich der Verfahren und die Reihenfolge weiter unten; für den privaten Einstieg reichen die ersten Abschnitte.
Passwörter werden erraten, abgefischt oder aus Datenlecks wiederverwendet. MFA setzt voraus, dass ein Angreifer zusätzlich etwas in die Hand bekommt, das er aus der Ferne schwer erlangt. Wichtig ist, dass die Faktoren aus verschiedenen Kategorien stammen. Zwei Passwörter nacheinander sind kein zweiter Faktor.
| Kategorie | Beispiele | Typische Schwäche |
|---|---|---|
| Wissen | Passwort, PIN, Sicherheitsfrage | Lässt sich abfischen oder erraten |
| Besitz | Telefon mit App, Sicherheitsschlüssel, Chipkarte | Kann verloren gehen |
| Biometrie | Fingerabdruck, Gesicht | Braucht Lebenderkennung, lässt sich nicht ändern |
Zwei-Faktor-Authentifizierung (2FA) ist der häufigste Fall von MFA, nämlich genau zwei Faktoren. Im Alltag werden beide Begriffe oft gleich verwendet.
| Verfahren | Schutz vor Phishing | Aufwand | Einordnung |
|---|---|---|---|
| SMS-Code | Gering | Gering | Besser als nichts, anfällig für SIM-Swapping |
| E-Mail-Code | Gering | Gering | Nur so sicher wie das Postfach |
| Authenticator-App (TOTP) | Gering bis mittel | Gering | Guter Standard, Echtzeit-Phishing bleibt möglich |
| Push-Bestätigung | Mittel | Sehr gering | Mit Nummernabgleich nutzen, sonst drohen Bestätigungen aus Versehen |
| Sicherheitsschlüssel (FIDO2) | Hoch | Mittel, Hardware nötig | Erste Wahl für Administratoren |
| Passkey | Hoch | Gering | Erste Wahl, wo der Dienst es anbietet |
Hintergründe stehen in den Beiträgen zu Einmalcodes, Passkeys und FIDO2. Das BSI rät außerdem, den zweiten Faktor nicht auf demselben Gerät zu empfangen, mit dem Sie sich anmelden, und mehr als einen zweiten Faktor einzurichten, damit Sie bei einem Verlust nicht ausgesperrt sind.
Nicht jeder möchte eine Firmen-App auf dem privaten Telefon, und eine Pflicht dazu ist arbeitsrechtlich nicht selbstverständlich. Klären Sie das früh. Alternativen sind Sicherheitsschlüssel oder Hardware-Tokens, die das Unternehmen stellt. Für Bereiche ohne Telefone, etwa in der Produktion, eignen sich Chipkarten oder Sicherheitsschlüssel an gemeinsam genutzten Rechnern.
Bei adaptiver MFA hängt die Abfrage vom Risiko ab: Eine Anmeldung vom bekannten Laptop läuft durch, ein neues Land oder ein unbekanntes Gerät löst eine zusätzliche Prüfung aus. Das senkt die Zahl der Abfragen, sodass Nutzer eine Anfrage eher ernst nehmen. In Microsoft-Umgebungen übernimmt das zum Beispiel Conditional Access.
Die häufigste Sorge ist der Verlust des zweiten Faktors. Planen Sie dafür drei Dinge ein. Erstens: Jede Person richtet mindestens zwei Faktoren ein, etwa App und Sicherheitsschlüssel. Das rät auch das BSI. Zweitens: Wiederherstellungscodes liegen außerhalb des Telefons, zum Beispiel im Passwortmanager oder ausgedruckt im Schrank. Drittens: Das Helpdesk hat ein festes Verfahren, bevor es einen Faktor zurücksetzt, etwa einen Rückruf an die hinterlegte Nummer oder die Bestätigung durch die Führungskraft. Angreifer rufen gezielt beim Helpdesk an und geben sich als Mitarbeitende aus, die ihr Telefon verloren haben.
MFA ist oft schon bezahlt. Microsoft 365, Google Workspace und viele Fachanwendungen enthalten sie, und Authenticator-Apps sind kostenlos. Sicherheitsschlüssel kosten pro Stück meist einen überschaubaren zweistelligen Betrag, und Sie sollten je Person zwei einplanen. Der größere Aufwand steckt in der Einführung: Kommunikation, Registrierung aller Personen, Ausnahmen und Unterstützung in den ersten Wochen. Rechnen Sie anfangs mit mehr Support-Tickets, die sich nach kurzer Zeit legen.
Gehen Sie diese Liste einmal durch. Ein einziger Zugang ohne zweiten Faktor reicht einem Angreifer, wenn er genug Rechte hat.
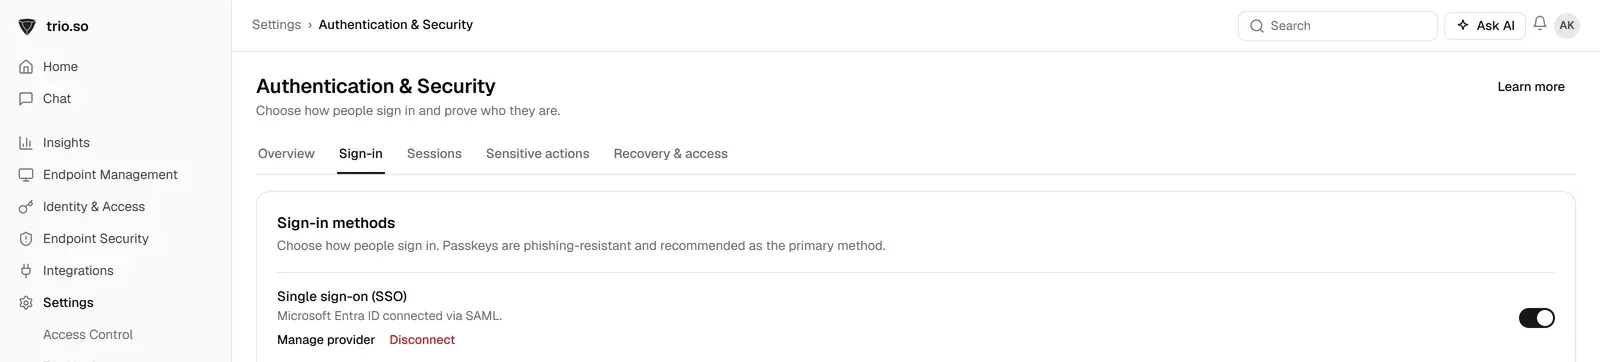
Der zweite Faktor liegt meist auf dem Telefon oder Laptop, deshalb zählt auch dessen Schutz. trio.so setzt Bildschirmsperre und Verschlüsselung auf Firmengeräten durch. Die Anmeldung an der trio.so-Konsole selbst lässt sich mit Authenticator-Apps, E-Mail-Codes, Sicherheitsschlüsseln oder Passkeys absichern, und per SAML Single Sign-on läuft sie über Ihren Identitätsanbieter.
Weiterführend: Identitätsmanagement und das Least-Privilege-Modell.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so setzt Bildschirmsperre und Verschlüsselung auf Firmengeräten durch und zeigt den Status pro Gerät.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Die besten Praktiken im Server-Management umfassen KPIs und Metriken, die Unternehmen kennen sollten. Erfahren Sie mehr über diese wichtigen Kennzahlen.
Auf der Suche nach dem richtigen MDM-Software-Anbieter? Erfahren Sie, worauf es bei der Auswahl ankommt – von Sicherheit bis Preisgestaltung – für ein effektives Mobile Device Management.
iCloud Private Relay vs. VPN für Apple-Geräte im Vergleich: Unser detaillierter Leitfaden beleuchtet Sicherheit, Funktionen und Kosten – für die richtige Datenschutzlösung.
Vom CIO bis zum IT-Administrator: Eine klar strukturierte IT-Abteilung mit eindeutig definierten Verantwortlichkeiten ist die Grundlage für optimale Leistung und reibungslose Betriebsabläufe.
Windows Applikationsverwaltung zentralisiert Deployment und Patching auf Unternehmensgeräten – und reduziert so Sicherheitsrisiken sowie den IT-Aufwand nachhaltig.
Dieser Beitrag erläutert, wie die MAC-Adress-Randomisierung auf Geräten wie Smartphones die Privatsphäre der Nutzer schützt, indem Geräteidentitäten verschleiert werden.
Shadow-AI-Vorfälle kosten im Schnitt 4,63 Mio. USD. So erkennen Sie unkontrollierte KI-Tools anhand von DNS-Logs, OAuth-Audits und Ihrem Endpoint-Inventar – Schritt für Schritt.
Alles, was IT-Admins über den Hardware-Refresh-Zyklus wissen müssen – von der Upgrade-Planung bis zur Kostenoptimierung.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden