


Explained
Identitätsmanagement: Bausteine, Lebenszyklus und Einführung
Was Identitätsmanagement umfasst, wie sich IdM, IAM und PAM unterscheiden, wie der Lebenszyklus einer Identität aussieht und wie Sie es einführen.
Wie Active Directory Bridging Mac- und Linux-Systeme in eine AD-Umgebung einbindet und was das für Sicherheit, Skalierung und Verwaltung bedeutet.

Content-Autorin, trio.so
Active Directory Bridging ist eine Lösung, die verschiedene IT-Umgebungen verbindet und es Microsoft Active Directory (AD) ermöglicht, sich nahtlos in Nicht-Windows-Systeme zu integrieren. Dies ist besonders relevant für Unternehmen, die sowohl Windows-Server als auch alternative Plattformen wie Linux und macOS nutzen. Durch die Förderung einer zentralisierten Verwaltung reduziert Bridging die Komplexität und erhöht die IT-Sicherheit. In den heutigen IT-Ökosystemen führt eine fragmentierte Verzeichnisumgebung zu administrativen Herausforderungen, Inkonsistenzen bei der Zugriffsverwaltung und potenziellen Sicherheitslücken. Active Directory-Bridging löst diese Probleme, indem es die Funktionalität von AD erweitert und eine konsistente Authentifizierung und Autorisierung auf allen Plattformen gewährleistet. Unabhängig davon, ob Sie ein IT-Administrator in einem Start-up oder einem Unternehmen sind, ist das Verständnis von Active Directory-Bridging der Schlüssel zur Modernisierung der IT-Infrastruktur Ihres Unternehmens.
Active Directory (AD) ist der Verzeichnisdienst von Microsoft, der für die zentrale Verwaltung von Netzwerken entwickelt wurde. Seine Rolle geht über die grundlegende Speicherung von Anmeldeinformationen hinaus und bietet umfassende Tools für die Zugriffskontrolle, die Durchsetzung von Sicherheitsvorkehrungen und die Ressourcenzuweisung. Lassen Sie uns die Kernaspekte aufschlüsseln.
Diese Kombination aus Effizienz und Sicherheit macht Active Directory für Unternehmen jeder Größe unverzichtbar. Um die Sicherheit weiter zu erhöhen, sollten Sie die Durchführung einer Datenschutz-Folgenabschätzung (DSFA) in Betracht ziehen, um Risiken zu identifizieren und zu mindern. 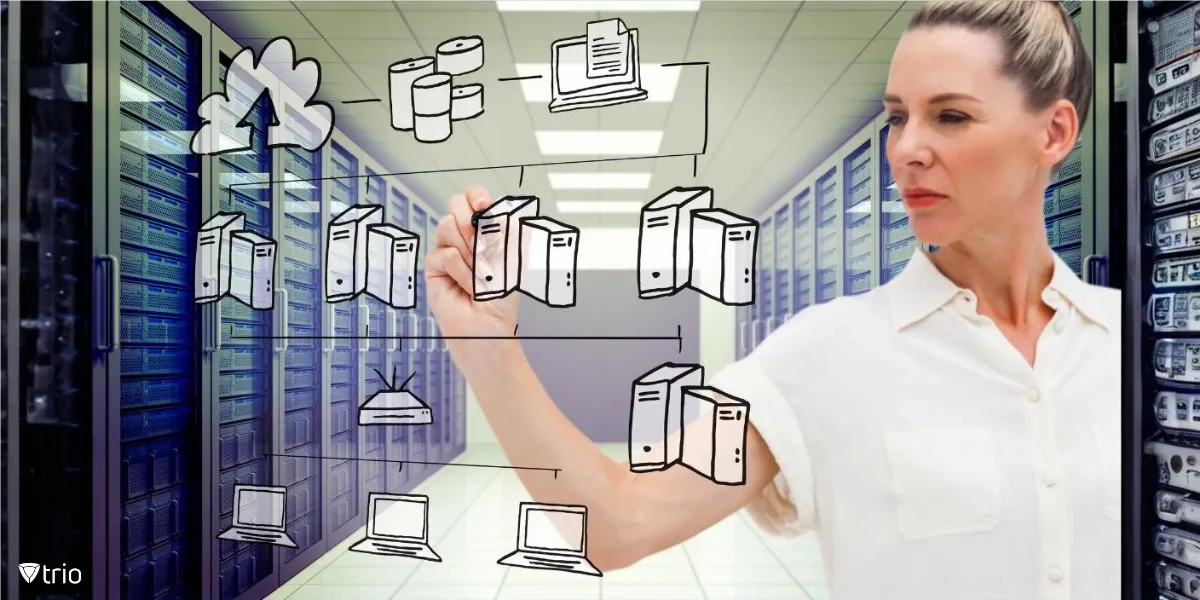
Moderne Unternehmen sind selten auf eine einzige Plattform beschränkt. IT-Umgebungen umfassen oft eine Mischung aus Windows-, Linux-, macOS- und Cloud-Diensten. Die Verwaltung separater Anmeldeinformationen und Richtlinien für diese Systeme ist nicht nur umständlich, sondern auch fehleranfällig. Active Directory-Bridging geht diese Herausforderungen an, indem es ein einheitliches Verzeichnisframework erstellt.
Stellen Sie sich ein Unternehmen vor, in dem das Marketingteam Windows-Systeme verwendet, das Entwicklungsteam auf Linux und das Kreativteam auf macOS basiert. Ohne Bridging müssen IT-Administratoren separate Directory Domain Services (AD DS) für jede Plattform verwalten, was zu Ineffizienzen und potenziellen Sicherheitslücken führt. Bridging ermöglicht es allen Teams, sich über dasselbe AD zu authentifizieren, wodurch eine konsistente hierarchische Struktur gewährleistet wird.
Active Directory-Bridging optimiert den IT-Betrieb durch die Integration von Nicht-Windows-Systemen in eine zentralisierte Active Directory-Umgebung. Dadurch werden redundante Prozesse überflüssig, die Verwaltungskomplexität reduziert und IT-Teams können sich auf strategischere Aufgaben konzentrieren. Darüber hinaus fördert Bridging eine verbesserte Zusammenarbeit, indem es eine zentralisierte Zugriffskontrolle ermöglicht. Plattformübergreifende Teams können effektiver zusammenarbeiten, ohne sich Gedanken über Kompatibilitätsprobleme oder inkonsistente Zugriffsberechtigungen machen zu müssen. Für Unternehmen, die hybride Umgebungen einführen, ermöglicht Bridging auch die nahtlose Integration mit Cloud-Diensten wie Azure Active Directory, um Skalierbarkeit und Zugänglichkeit zu gewährleisten.
Active Directory Bridging verwendet branchenübliche Protokolle wie LDAP (Lightweight Directory Access Protocol) und Kerberos, um Nicht-Windows-Plattformen mit AD zu synchronisieren. Durch die Nutzung dieser Protokolle erweitert Bridging die Fähigkeiten von AD und ermöglicht es ihm, Authentifizierung und Autorisierung über verschiedene Systeme hinweg zu verwalten.
Bridging stellt sicher, dass Nicht-Windows-Systeme durch Verzeichniswerbung erkannt und in AD integriert werden. Dieser Prozess ermöglicht es, Geräte, Benutzer und Anwendungen von verschiedenen Plattformen als Teil einer einheitlichen Verzeichnisdomäne anzuzeigen. Das Ergebnis? IT-Teams können alles über eine einzige Schnittstelle verwalten, ohne die Kontrolle oder Transparenz zu beeinträchtigen.
Durch die Vereinheitlichung unterschiedlicher Systeme verbessert Bridging die Active Directory-Sicherheit. Administratoren können konsistente Sicherheitsrichtlinien durchsetzen, um sicherzustellen, dass alle Geräte die gleichen Standards einhalten. Darüber hinaus reduziert Bridging die Arbeitsbelastung der IT-Teams, indem sich wiederholende Aufgaben automatisiert werden, sodass sie sich auf strategische Initiativen konzentrieren können. Bridging unterstützt auch Integrationen wie die SSO-Integration mit MDM und bietet so einen nahtlosen Zugriff über Geräte und Dienste hinweg.
Die Vorteile von Active Directory-Bridging gehen weit über die grundlegende Konnektivität hinaus und bieten Vorteile für Unternehmen, die eine zusammenhängende IT-Umgebung anstreben.
Vereinfachung mehrerer Domains
Die Verwaltung mehrerer Domänen ohne Bridging führt häufig zu ineffektiven Abläufen und erhöhtem Verwaltungsaufwand. Durch die Integration dieser Domänen in eine einzige Active Directory-Umgebung vereinfacht Bridging den Betrieb und verbessert die Transparenz. IT-Teams können Probleme schnell identifizieren, Richtlinien durchsetzen und Benutzerzugriffe optimieren.
Bei der Migration von Unternehmen zu Hybrid- und Cloud-Umgebungen stellt Bridging sicher, dass AD die zentrale Drehscheibe für alle Authentifizierungsprozesse bleibt. Azure Active Directory kann z.B. als Erweiterung von lokalem AD dienen und einen nahtlosen Übergang zu Clouddiensten ermöglichen.
Eine globale Einzelhandelskette mit Niederlassungen, die auf verschiedenen Plattformen laufen, nutzte Bridging, um ihre Verzeichnisdienste zu zentralisieren. Die Integration ermöglichte es ihnen, einheitliche Sicherheitsrichtlinien zu implementieren und die Remote-Arbeit zu erleichtern, was zu einer höheren Effizienz und geringeren IT-Kosten führte. Unternehmen, die hybride Arbeitsmodelle einführen, können erheblich von Bridging profitieren, insbesondere wenn es mit Tools wie OTP für zusätzliche Authentifizierungsmaßnahmen kombiniert wird.
Die MDM-Integration mit einer Lösung wie trio.so kann das Active Directory-Bridging für Unternehmen vereinfachen, die verschiedene IT-Infrastrukturen verwalten.
Durch die Integration mit Active Directory unterstützt trio.so auch erweiterte Funktionen wie Authentifizierung und Autorisierung für Cloud-Dienste und hybride Umgebungen. Sind Sie bereit, Ihren IT-Betrieb zu transformieren? Vereinbaren Sie noch heute eine kostenlose Demo mit trio.so!
Active Directory Bridging ist eine wichtige Lösung für moderne IT-Umgebungen, die sich über mehrere Plattformen und Systeme erstrecken. Durch die Zentralisierung des Managements und die Erweiterung der Reichweite von Microsoft Active Directory können Unternehmen Abläufe rationalisieren, die Sicherheit erhöhen und die Zusammenarbeit zwischen verschiedenen Teams fördern. Unabhängig davon, ob Ihr Unternehmen in einer Hybrid-, Cloud- oder On-Premises-Infrastruktur arbeitet, sorgt Bridging für eine zusammenhängende Verzeichnisumgebung, die den dynamischen IT-Anforderungen von heute gerecht wird. Mit Tools wie trio.so wird das Bridging noch effizienter und bietet eine nahtlose Integration, verbesserte Sicherheit und zentralisierte Überwachung. Lassen Sie sich nicht von fragmentierten IT-Systemen ausbremsen – erkunden Sie noch heute die Vorteile von Active Directory Bridging und erfahren Sie, wie trio.so Ihrem Unternehmen helfen kann, in einer vernetzten Welt erfolgreich zu sein.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Have questions? We've got answers. This section covers some of the most commonly asked questions related to this topic.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Was Identitätsmanagement umfasst, wie sich IdM, IAM und PAM unterscheiden, wie der Lebenszyklus einer Identität aussieht und wie Sie es einführen.
SCIM legt Benutzerkonten aus Entra ID oder Okta automatisch an und sperrt sie beim Austritt. Wie SCIM funktioniert und wie Sie es sicher einrichten.
Entdecken Sie Experteneinblicke in die Verzeichnisverwaltung, die Gruppen, Active Directory-Verwaltung und mehr für IT-Experten abdecken.
Was attributbasierte Zugriffskontrolle (ABAC) ist, wie sie sich von RBAC unterscheidet, Beispiele für Regeln und wie Sie sie schrittweise einführen.
Entra ID, früher Azure AD, und Auth0 im Vergleich: Zweck, Zielgruppe, Protokolle, Abrechnung, Entra External ID und wann Sie welche Lösung wählen.
ReBAC vergibt Rechte nach Beziehungen zwischen Nutzern und Objekten. Wie das Modell funktioniert, was es von RBAC und ABAC trennt und welche Tools es gibt.

Was Deprovisioning ist, welche Schritte beim Austritt nötig sind, wie Sie es mit SCIM automatisieren und welche Fehler verwaiste Konten hinterlassen.

Was CIAM ist, wie es sich vom IAM für Mitarbeitende unterscheidet, welche Vorteile es bringt und worauf Sie bei der Auswahl eines Dienstes achten.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden