


Explained
IT-Serververwaltung: Grundlagen, Metriken und KPIs
Die besten Praktiken im Server-Management umfassen KPIs und Metriken, die Unternehmen kennen sollten. Erfahren Sie mehr über diese wichtigen Kennzahlen.
Was IT-Compliance bedeutet, welche Regeln in Deutschland gelten, von DSGVO über NIS2 bis GoBD, und wie Sie Verantwortung, Maßnahmen und Nachweise aufbauen.

Content-Autorin, trio.so
IT-Compliance bedeutet, dass ein Unternehmen die gesetzlichen, vertraglichen und internen Regeln für seine IT einhält und das belegen kann. In Deutschland betrifft das vor allem die DSGVO für personenbezogene Daten, das BSI-Gesetz mit den NIS2-Pflichten, die GoBD für steuerlich relevante Daten und für Finanzunternehmen DORA. Dazu kommen Normen wie ISO/IEC 27001, die oft Kunden verlangen, und eigene Richtlinien. Für die Einhaltung ist die Geschäftsleitung verantwortlich, auch wenn die IT die Arbeit erledigt. In der Praxis geht es um wenige Fragen: Welche Regeln gelten, wer ist zuständig, welche Maßnahmen gibt es, und wo liegen die Nachweise?
Wenn Sie IT-Compliance neu aufbauen oder sich auf eine Prüfung vorbereiten, gehen Sie die Schritte unten der Reihe nach durch.
Compliance heißt Regeleinhaltung. IT-Compliance ist der Teil davon, der Systeme, Daten und Abläufe in der IT betrifft. Sie ist nicht dasselbe wie IT-Sicherheit. Sicherheit schützt vor Schäden, Compliance belegt, dass Regeln eingehalten werden. Beide überschneiden sich stark, aber ein Unternehmen kann auf dem Papier konform und trotzdem angreifbar sein und umgekehrt. Sie ist Teil des größeren Rahmens aus GRC und des Compliance Managements.
| Regel | Für wen | Worum es geht |
|---|---|---|
| DSGVO und BDSG | Alle, die personenbezogene Daten verarbeiten | Rechtsgrundlagen, Sicherheit der Verarbeitung (Art. 32), Meldung von Datenpannen (Art. 33) |
| NIS2 und BSIG | Betroffene Einrichtungen in wichtigen Sektoren, je nach Größe und Branche | Risikomanagement, Meldepflichten, Registrierung, Verantwortung der Leitung |
| GoBD | Buchführungspflichtige | Ordnungsgemäße elektronische Bücher und Aufbewahrung |
| DORA | Banken, Versicherer und andere Finanzunternehmen | IT-Risiken, Vorfälle, Tests, Dienstleister. Ersetzt für viele Institute die BAIT und VAIT |
| TDDDG | Anbieter von Websites und Apps | Einwilligung für Cookies und Zugriffe auf Endgeräte |
| Hinweisgeberschutzgesetz | Beschäftigungsgeber ab 50 Beschäftigten | Interne Meldestelle |
| § 91 AktG, § 130 OWiG | Börsennotierte Gesellschaften, Inhaber und Leitung | Kontrollsystem und Aufsichtspflicht |
Hinzu kommen Normen und Verträge: ISO/IEC 27001 und SOC 2, das BSI-Grundschutz-Kompendium, PCI DSS bei Kartenzahlungen, TISAX in der Autoindustrie und Vorgaben in Kundenverträgen.
| Bereich | Maßnahme | Typischer Nachweis |
|---|---|---|
| Zugriffe | Rollen, Mehrfaktor-Anmeldung, regelmäßige Prüfung | Protokoll der Rechteprüfung |
| Geräte | Verschlüsselung, Bildschirmsperre, Inventar | Gerätebericht |
| Schwachstellen | Updates nach Fristen | Patchbericht |
| Daten | Backups mit getesteter Wiederherstellung | Testprotokoll |
| Vorfälle | Notfallplan und Meldewege | Plan, Übungsprotokoll |
| Dienstleister | Prüfung und Verträge zur Auftragsverarbeitung | Vertragsablage |
| Menschen | Schulungen | Teilnahmeliste |
Das NIS2-Umsetzungsgesetz gilt seit dem 6. Dezember 2025 und hat den Kreis der betroffenen Unternehmen stark erweitert. Es unterscheidet besonders wichtige und wichtige Einrichtungen, abhängig von Sektor und Größe. Als Faustregel gilt: Wer in einem der genannten Sektoren tätig ist, etwa Energie, Transport, Gesundheit, digitale Dienste, Abfall, Lebensmittel oder verarbeitendes Gewerbe, und mindestens 50 Beschäftigte oder mehr als 10 Millionen Euro Umsatz und Bilanzsumme hat, sollte die Betroffenheit prüfen. Betroffene müssen sich beim BSI registrieren, Risikomanagementmaßnahmen nach § 30 BSIG umsetzen und erhebliche Sicherheitsvorfälle melden. Auch Unternehmen, die selbst nicht betroffen sind, spüren das Gesetz oft über Lieferantenfragebögen ihrer Kunden.
Ein Mittelständler braucht kein eigenes Compliance-Team, aber klare Zuständigkeiten. Oft reicht es, wenn die IT-Leitung die Maßnahmen verantwortet, ein externer Datenschutzbeauftragter die DSGVO abdeckt und die Geschäftsleitung einmal im Jahr einen kurzen Bericht erhält und unterschreibt. Eine gepflegte Tabelle mit Pflichten, Maßnahmen, Verantwortlichen und dem Ablageort der Nachweise ist ein besserer Anfang als ein teures Werkzeug, das niemand befüllt.
Setzen Sie Prioritäten nach dem, was am meisten bewirkt: Mehrfaktor-Anmeldung, verschlüsselte Geräte, aktuelle Updates, getestete Backups und ein Notfallplan decken einen großen Teil dessen ab, was DSGVO, NIS2, Kunden und Versicherer erwarten. Eine Maßnahme kann also mehrere Regeln zugleich erfüllen, wenn Sie sie entsprechend zuordnen und nur einmal belegen.
Angenommen, ein Großkunde schickt einen Fragebogen zur Informationssicherheit und will Belege zu Zugriffen und Geräten. Gut vorbereitet legen Sie vor:
Prüfer achten weniger auf Perfektion als darauf, ob die Abläufe wirklich stattfinden und ob jemand auf Abweichungen reagiert. Eine dokumentierte Ausnahme ist besser als eine verschwiegene Lücke.
| Rhythmus | Aufgabe |
|---|---|
| Laufend | Vorfälle erfassen, Änderungen dokumentieren, Nachweise ablegen |
| Monatlich | Patchstand und Verschlüsselung prüfen, Austritte abgleichen |
| Vierteljährlich | Adminrechte prüfen, Wiederherstellung einzelner Systeme testen |
| Jährlich | Risikobewertung, Richtlinien, Schulungen, Notfallübung, Bericht an die Leitung |
| Anlassbezogen | Neue Gesetze, neue Dienstleister, größere Änderungen, Vorfälle |
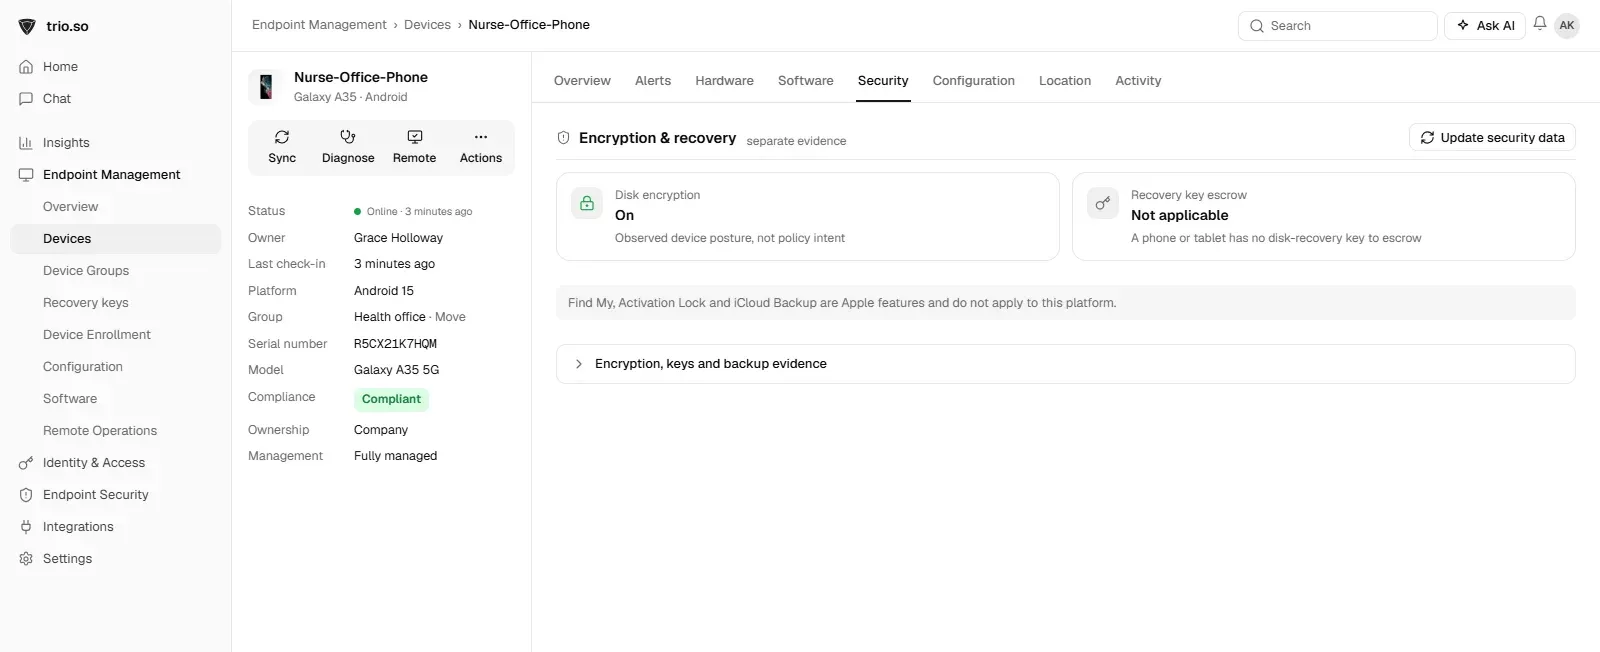
Nachweise zu den Geräten gehören zu den ersten Dingen, die Prüfer sehen wollen. trio.so zeigt den Verschlüsselungsstatus jedes Geräts, setzt Richtlinien für Updates und Bildschirmsperren durch, führt das Geräteinventar und exportiert Compliance-Nachweise. Das deckt den Geräteteil ab. Konform wird dadurch kein Unternehmen, und Zertifikate ersetzt es nicht.
Weiterführend: COBIT, CIS Compliance und IT-Notfallplan.
Stand: November 2026. Dieser Beitrag ist eine Orientierung und keine Rechtsberatung.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so zeigt den Verschlüsselungsstatus jedes Geräts, setzt Richtlinien durch und exportiert Compliance-Nachweise.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Die besten Praktiken im Server-Management umfassen KPIs und Metriken, die Unternehmen kennen sollten. Erfahren Sie mehr über diese wichtigen Kennzahlen.
Auf der Suche nach dem richtigen MDM-Software-Anbieter? Erfahren Sie, worauf es bei der Auswahl ankommt – von Sicherheit bis Preisgestaltung – für ein effektives Mobile Device Management.
iCloud Private Relay vs. VPN für Apple-Geräte im Vergleich: Unser detaillierter Leitfaden beleuchtet Sicherheit, Funktionen und Kosten – für die richtige Datenschutzlösung.
Vom CIO bis zum IT-Administrator: Eine klar strukturierte IT-Abteilung mit eindeutig definierten Verantwortlichkeiten ist die Grundlage für optimale Leistung und reibungslose Betriebsabläufe.
Windows Applikationsverwaltung zentralisiert Deployment und Patching auf Unternehmensgeräten – und reduziert so Sicherheitsrisiken sowie den IT-Aufwand nachhaltig.
Dieser Beitrag erläutert, wie die MAC-Adress-Randomisierung auf Geräten wie Smartphones die Privatsphäre der Nutzer schützt, indem Geräteidentitäten verschleiert werden.
Shadow-AI-Vorfälle kosten im Schnitt 4,63 Mio. USD. So erkennen Sie unkontrollierte KI-Tools anhand von DNS-Logs, OAuth-Audits und Ihrem Endpoint-Inventar – Schritt für Schritt.
Alles, was IT-Admins über den Hardware-Refresh-Zyklus wissen müssen – von der Upgrade-Planung bis zur Kostenoptimierung.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden